


TAIWAN / LONDON (IT BOLTWISE) – Bei mehreren medizinischen Fachorganisationen in Taiwan ist ein gezielter E-Mail-Betrug aufgefallen. Täter geben sich über manipulierte Identitäten als Vorsitzende aus und drängen die Opfer, in Messenger-Diensten wie LINE Gruppen per QR-Code einzurichten. In einem Fall wurden insgesamt 3.500.000 Taiwan-Dollar in zwei Tranchen überwiesen, bevor ein Abgleich den Betrug stoppte. Die Kriminalpolizei empfiehlt vor jeder Überweisung eine persönliche Verifizierung über bestehende Kontaktwege.
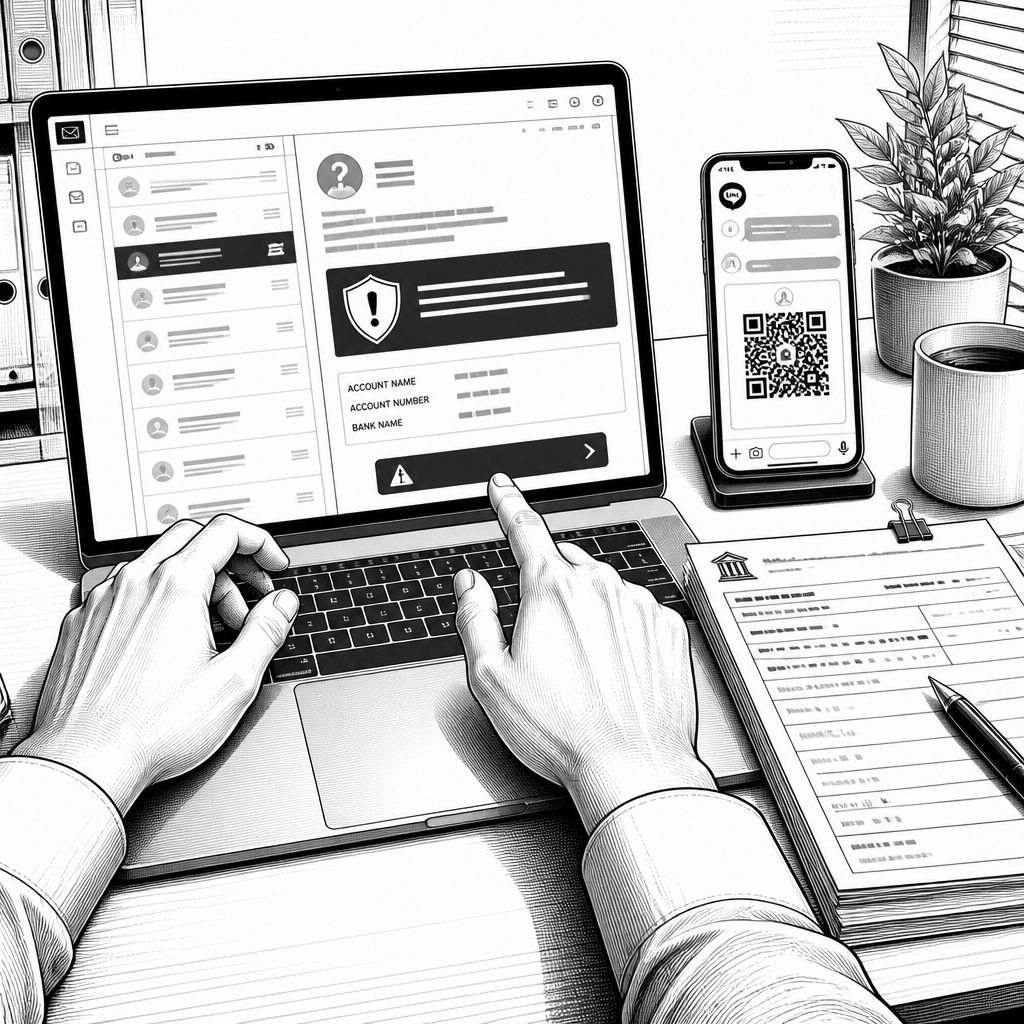
Die Masche wirkt auf den ersten Blick wie Routine-Kommunikation, technisch aber folgt sie einem klaren Muster: Ein Mitarbeiter einer medizinischen Fachorganisation erhält eine E-Mail, die den Namen des Vorsitzenden trägt. Entscheidend ist nicht nur, dass Absenderadresse und Betreff glaubwürdig aussehen, sondern dass der Angriff die Kommunikationshoheit verlagert. Statt weitere Fragen im gewohnten Kanal zu klären, leiten die Betrüger das Opfer in einen Messenger wie LINE über – und zwar mit der Aufforderung, eine Gruppe zu erstellen und einen QR-Code für den Beitritt bereitzustellen.
Ende August traf es die Taiwan Clinical Psychology Association. Laut Meldung kam ein Mitarbeiter der Vereinigung der Anweisung zunächst nach: Die Täter waren nach dem Beitritt über den vermeintlichen Vorsitzenden in der Lage, ein Szenario aufzubauen, das „dringende Zahlungen“ erforderte. Unter dem Vorwand, Kosten für medizinische Geräte auszugleichen, forderten sie Überweisungen an und erhielten in zwei Tranchen insgesamt 3.500.000 Taiwan-Dollar. Die erste Zahlung lag bei 2.000.000 Taiwan-Dollar, danach folgte eine weitere Überweisung in Höhe von 1.500.000 Taiwan-Dollar.
Der Betrug flog auf, als der Mitarbeiter das genutzte LINE-Konto prüfte und feststellte, dass das Profilbild nicht mit der tatsächlichen Person des Vorsitzenden übereinstimmte. Nach der umgehenden Anzeige konnten nach den Angaben in der Meldung 2.000.000 Taiwan-Dollar gestoppt werden; trotzdem blieb ein Verlust von 1.500.000 Taiwan-Dollar beim Verband bestehen. Genau an dieser Stelle zeigt sich die praktische Schwachstelle vieler Organisationen: Selbst wenn ein Angriff rechtzeitig erkannt wird, sind Finanzprozesse selten so kurz getaktet, dass eine Überweisung „in letzter Sekunde“ vollständig verhindert werden kann.
Anfang September kam es zu einem ähnlichen Vorfall bei der Taiwan AIDS Nursing Association. Wieder erhielt ein Mitarbeiter eine E-Mail im Namen des Vorsitzenden, wieder ging es um die Einrichtung einer Kommunikationsgruppe und wieder verlangten die Täter Überweisungen. Dieses Mal blieb der Schaden jedoch aus, weil der Mitarbeiter den Anfragen nicht blind vertraute, frühzeitig Verdacht schöpfte und keine Zahlungen veranlasste. Stattdessen wurde der Vorfall gemeldet und Anzeige erstattet. Für die IT- und Compliance-Verantwortlichen ist das eine wichtige Unterscheidung: In beiden Fällen wurde der gleiche „Zugangsweg“ über E-Mail und Messenger genutzt, der Erfolg hing aber daran, ob es eine belastbare Verifizierungsroutine vor Zahlungsfreigaben gab.
Das Criminal Investigation Bureau (CIB) bestätigt, dass mehrere Berichte über diese Betrugsmasche vorliegen und dass sie gezielt auf Vorsitzende von Fachvereinigungen zielt. Den Ermittlungen zufolge kommen häufig Gmail-Konten zum Einsatz, um sich als Präsidenten oder Vorsitzende auszugeben. Der Erstkontakt wird meist mit der Behauptung begründet, dringende Arbeitsangelegenheiten müssten abgestimmt werden, was die Opfer zur Erstellung von LINE-Gruppen bewegt. Sobald der Messenger-Kanal steht, folgen Forderungen nach Amtsausgaben oder nach Projektvorfinanzierungen, die formal wie interne Abläufe klingen, technisch aber auf Tempo, Verwirrung und Autorität setzen.
Als zentrale Gegenmaßnahmen nennt die Meldung auch sehr konkrete Prüfprinzipien: Ein identischer Kontoname oder ein passendes Profilbild seien keine Echtheitsgarantie, und E-Mail-Adressen sollten grundsätzlich über andere Kanäle abgeglichen werden. Am sichersten sei eine direkte Rückfrage bei der betreffenden Person über bekannte, bereits bestehende Kontaktwege – also über Kanäle, die der Angreifer nicht kontrollieren kann. Für Organisationen bedeutet das in der Praxis, dass Zahlungsfreigaben nicht allein an „Look-and-Feel“ gekoppelt sein dürfen. Die Kriminalpolizei fordert zudem strikte Grundsätze bei Finanztransaktionen, inklusive konsequenter Prüfung von Kontodaten, persönlicher Verifizierung des Anforderers sowie einer erneuten Bestätigung unmittelbar vor der Überweisung; bei Zweifeln verweist die Behörde auf die Betrugshotline 165 und auf KI-gestützte Kundendienste des nationalen Betrugsbekämpfungs-Dashboards zur Identifizierung verdächtiger Aktivitäten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Taiwan: LINE-Phishing bei Gesundheitsverbänden – 3,5 Mio. Taiwan-Dollar Schaden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Taiwan: LINE-Phishing bei Gesundheitsverbänden – 3,5 Mio. Taiwan-Dollar Schaden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Taiwan: LINE-Phishing bei Gesundheitsverbänden – 3,5 Mio. Taiwan-Dollar Schaden« bei Google Deutschland suchen, bei Bing oder Google News!