


LONDON (IT BOLTWISE) – Festnahmen an einer britisch-amerikanischen Militärbasis werden als Signal für unzureichende Einreisekontrollen eingeordnet. Die Debatte rückt damit weg von reiner Rhetorik hin zu überprüfbaren Abläufen rund um Identitätsprüfung und Zugangsmanagement. Für IT-Verantwortliche liegt der Kernpunkt in der Frage, wie zuverlässig Daten aus verschiedenen Systemen in Echtzeit zur Entscheidung zusammenspielen. Gleichzeitig stellt sich die Praxisfrage, welche technischen Kontrollen später verhindern sollen, dass Sicherheitsvorfälle überhaupt erst eskalieren.
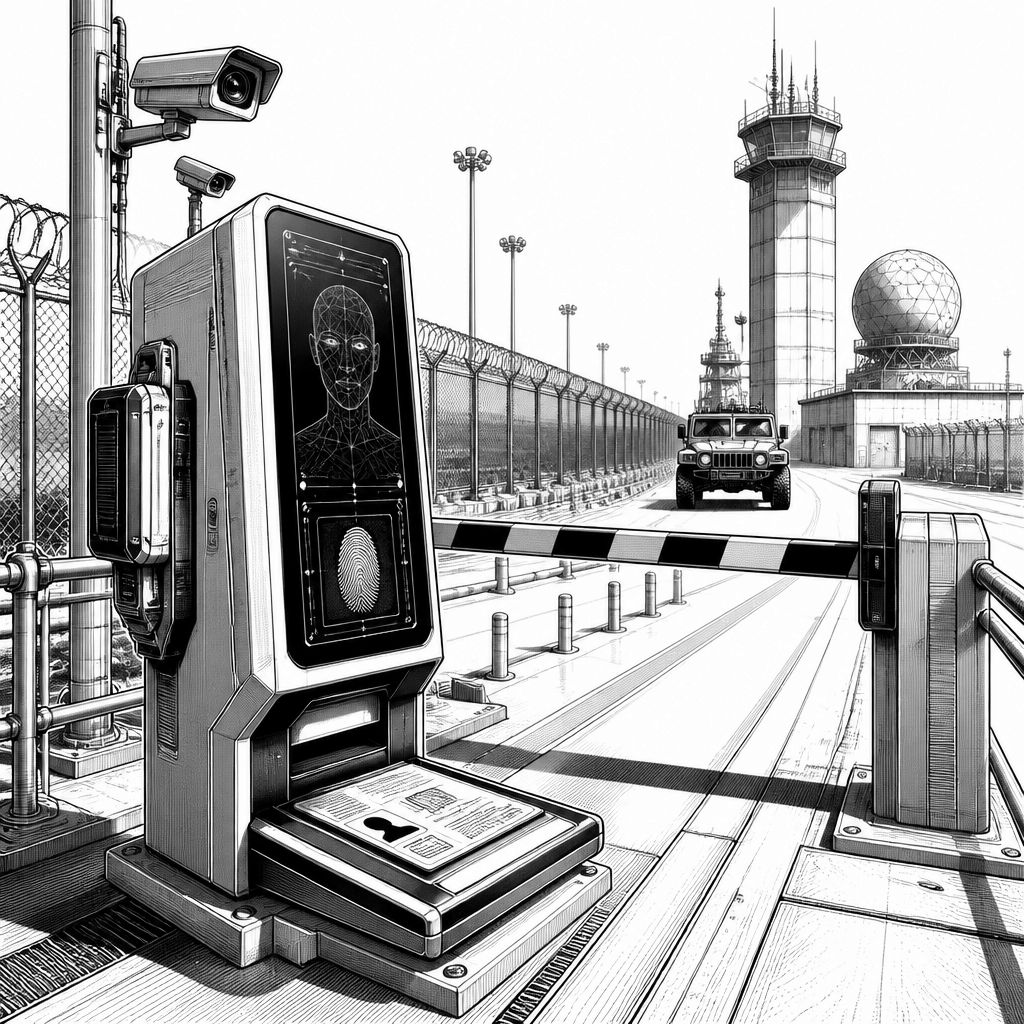
Wenn in der Sicherheitsdebatte plötzlich von „Schnelligkeit“ die Rede ist, meint das in der Regel weniger Strafvollzug als die Frage, wie schnell ein System Verdachtsmomente erkennt. Der vorliegende Kontext beschreibt Festnahmen an einer britisch-amerikanischen Militärbasis und stellt dabei die Einreisekontrollen in den Mittelpunkt. Genau dort entscheidet sich, ob Grenz- und Basissysteme nur dokumentieren oder tatsächlich frühzeitig intervenieren. Für Technologie-Teams ist diese Art von Schlagzeile vor allem ein Belastungstest für Identitätsprüfung, Datenintegration und Zugriffskontrolle: Nicht die öffentliche Erklärung nach einem Vorfall ist entscheidend, sondern die technische Kette davor, die einen unpassenden Eintritt verhindert oder zumindest deutlich verzögert.
Technisch betrachtet beginnt eine belastbare Sicherheitsprüfung selten bei der Schranke auf dem Gelände. Sie startet an der Schnittstelle zwischen Ausweisdokumenten, Reise- und Verifikationsdaten, und sie endet in der lokalen Entscheidung über Zutritt, Beobachtung oder Eskalation. In vielen Umgebungen existieren dafür mehrere Systeme parallel: Dokumentenscan am Grenzpunkt, Datenabgleich im Hintergrund, anschließend eine zweite Ebene im Basissicherheitsbereich. Genau dieses „zweite Sicherungsband“ ist in der Praxis oft der Teil, der nicht vollständig mit dem ersten zusammenarbeitet. Wenn Einreisende nicht zuverlässig überprüft werden können, fehlt meist eine robuste Verknüpfung von Identitätsmetadaten, früheren Reise- und Aufenthaltsmustern sowie konsistenten Risikowerten über Behörden- und Systemgrenzen hinweg.
Aus Marktsicht verschiebt der Vorfall die Diskussion in Richtung Security-by-Design statt Security-after-the-fact. Das heißt: Systeme müssen so gebaut sein, dass sie nicht nur Listen abgleichen, sondern auch Inkonsistenzen erkennen können, etwa wenn ein Identitätsprofil in einem System anders aussieht als in einem zweiten. Dafür kommen typischerweise fortgeschrittene Verfahren der biometrischen Verifikation, bessere Liveness-Erkennung bei der Dokumenten- oder Personenaufnahme sowie semantische Datenmodelle zum Einsatz, die Ausweisdaten, Visainformationen und Aufenthaltskontexte zusammenführen. Entscheidend ist dabei nicht der einzelne „Zauberalgorithmus“, sondern die Pipeline: Wie schnell werden Daten verarbeitet, wie wird die Qualität geprüft, und wie wird verhindert, dass ein Abgleich wegen fehlender Datenfelder gar nicht erst stattfindet? In der Praxis wird nämlich oft nicht zu wenig gemeldet, sondern zu viel „still“ übersprungen, weil die Verknüpfung unvollständig ist.
Der im Text beschriebene Gedanke, dass Nichtstun die späteren Kosten erhöht, lässt sich auch auf IT-Infrastruktur übertragen. Wenn ein Sicherheitsvorfall erst nachgelagert entdeckt wird, entstehen zusätzliche Aufwände für Nachermittlungen, Log-Durchforstung, Systemnachbesserungen und betriebliche Sperrungen. Technisch bedeutet das: Je länger eine unklare Identität im System „läuft“, desto mehr Rechen- und Administrationsschritte müssen später manuell abgesichert werden. Eine moderne Architektur versucht deshalb, Fehlgriffe früh zu begrenzen – zum Beispiel durch mehrstufige Entscheidungen, bei denen eine erste Stufe nur „Routing“ macht (z. B. zusätzliche Prüfung auslösen), während eine zweite Stufe die endgültige Zutrittsentscheidung trifft. Das reduziert nicht nur die operative Belastung, sondern verringert auch das Risiko, dass falsche Negativ- oder Positivtreffer zu späten Eskalationen führen.
Auch die Vergleichbarkeit zwischen Staaten und Bündnissystemen wird hier greifbar. Die Quelle argumentiert, dass die Basisrhetorik der Kooperationsidee nicht zuverlässig genug durch harte Prozesse abgesichert sei. Für die KI- und Security-Engineering-Praxis heißt das: Interoperabilität ist nicht nur ein Integrationsprojekt, sondern ein Sicherheitsrisiko-Management-Thema. Wenn Systeme unterschiedlicher Hersteller oder Behörden unterschiedliche Datenformate, Validierungsregeln und Aufbewahrungsfristen nutzen, entsteht eine „Übersetzungs- und Qualitätslücke“. Genau an dieser Stelle werden häufig Governance-Fragen unterschätzt: Wer ist für die Datenqualität verantwortlich, wie werden Abgleichregeln versioniert, und wie werden Modell- oder Regeländerungen nachweisbar dokumentiert? Solche Details entscheiden mit darüber, ob ein Sicherheitsereignis in Echtzeit verstanden und behandelt wird oder ob sich die Verantwortlichen auf spätere Abstimmungen verlassen müssen.
Ein weiterer technischer Kernpunkt ist die Gestaltung von Protokollen und Alarmierung. Nicht jede Unregelmäßigkeit muss unmittelbar zu einem „Stop“ führen; vielmehr sollte das System unterschiedliche Schweregrade unterstützen. So können Teams etwa Suspicion Scores verwenden, um Ereignisse in Kategorien zu lenken – von „zusätzliche Verifikation erforderlich“ bis „Zugriff verhindern“ – ohne die komplette Betriebsfähigkeit der Basis lahmzulegen. Dabei muss auch die Beobachtbarkeit stimmen: Security Operations benötigen klare Telemetrie darüber, warum ein Fall eskaliert wurde, welche Datenquellen beteiligt waren und ob es Bias in der Datenverfügbarkeit gab. Gerade wenn Grenz- und Basissysteme unterschiedliche Daten stufenweise liefern, ist nachvollziehbar getaktete Entscheidungslogik wichtiger als rein punktuelle Erkennung.
Für Unternehmen, die in diese Themen hinein entwickeln – etwa als Anbieter von Identitätsplattformen, Zutrittsmanagement oder Datenintegrationssoftware – ergibt sich daraus ein konkreter Produkt- und Implementierungsauftrag. Es reicht nicht, eine biometrische Komponente zu liefern; erforderlich ist End-to-End-Design mit klar definierten Schnittstellen, Qualitätsmetriken und einem Prozess, der im Betrieb überprüfbar bleibt. Viele Organisationen stehen zudem vor der Frage, wie sie Modelle oder Regeln testen, ohne echte Sicherheitsrisiken zu erzeugen. Hier helfen Sandboxing-Ansätze, Abgleich mit historischen Datensätzen (sofern rechtlich zulässig) und gestufte Rollouts, bei denen die Entscheidungsketten zunächst im Beobachtungsmodus laufen. Genau diese Disziplin macht Sicherheitsfunktionen im Ernstfall belastbar.
Gleichzeitig bleibt die politische Ebene als Rahmenbedingung relevant. Die Quelle stellt Festnahmen in den Vordergrund und kritisiert unzureichende Einreisekontrollen – also eine Kette, die technische Entscheidungen mit operativer Umsetzung verbindet. Für die Tech-Branche bedeutet das: Sicherheitsarchitekturen werden stärker nach messbaren Ergebnissen bewertet, etwa nach der Rate der frühzeitigen Treffer, nach der Integrationsqualität zwischen Systemen und nach der Fähigkeit, Entscheidungen in vertretbarer Zeit zu treffen. Wenn die Kosten späterer Maßnahmen steigen, steigt auch der Druck, dass KI-gestützte und regelbasierte Prüfungen nicht nur „smart“ wirken, sondern in der Praxis in Minuten statt Stunden greifen. Damit verschiebt sich das Zentrum der Wertschöpfung von Demonstratoren auf Produktionsreife: robuste Identität, konsistente Daten und nachvollziehbare Entscheidungslogik.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Grenzkontrollen unter Druck: Was Sicherheitslücken an Militärbasen für Tech bedeuten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Grenzkontrollen unter Druck: Was Sicherheitslücken an Militärbasen für Tech bedeuten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Grenzkontrollen unter Druck: Was Sicherheitslücken an Militärbasen für Tech bedeuten« bei Google Deutschland suchen, bei Bing oder Google News!