


LONDON (IT BOLTWISE) – NVIDIA kombiniert eine Policy-Schicht mit einem Echtzeit-Ausführungsmonitor, um KI-Agenten vor unkontrollierten externen Zugriffen zu schützen. Das System soll bereits an der Policy-Schranke reagieren, statt erst nach einem erfolgreichen Exploit. Damit zielt der Hardware- und Software-Stack auf eine Sicherheitsbarriere ab, die beim Betrieb autonomer Agenten früh greift. Unternehmen sollen dafür laut Anbieter bereit sein, Modelle und Laufzeitumgebungen mit Sicherheitsfeatures gezielt auszuwählen.
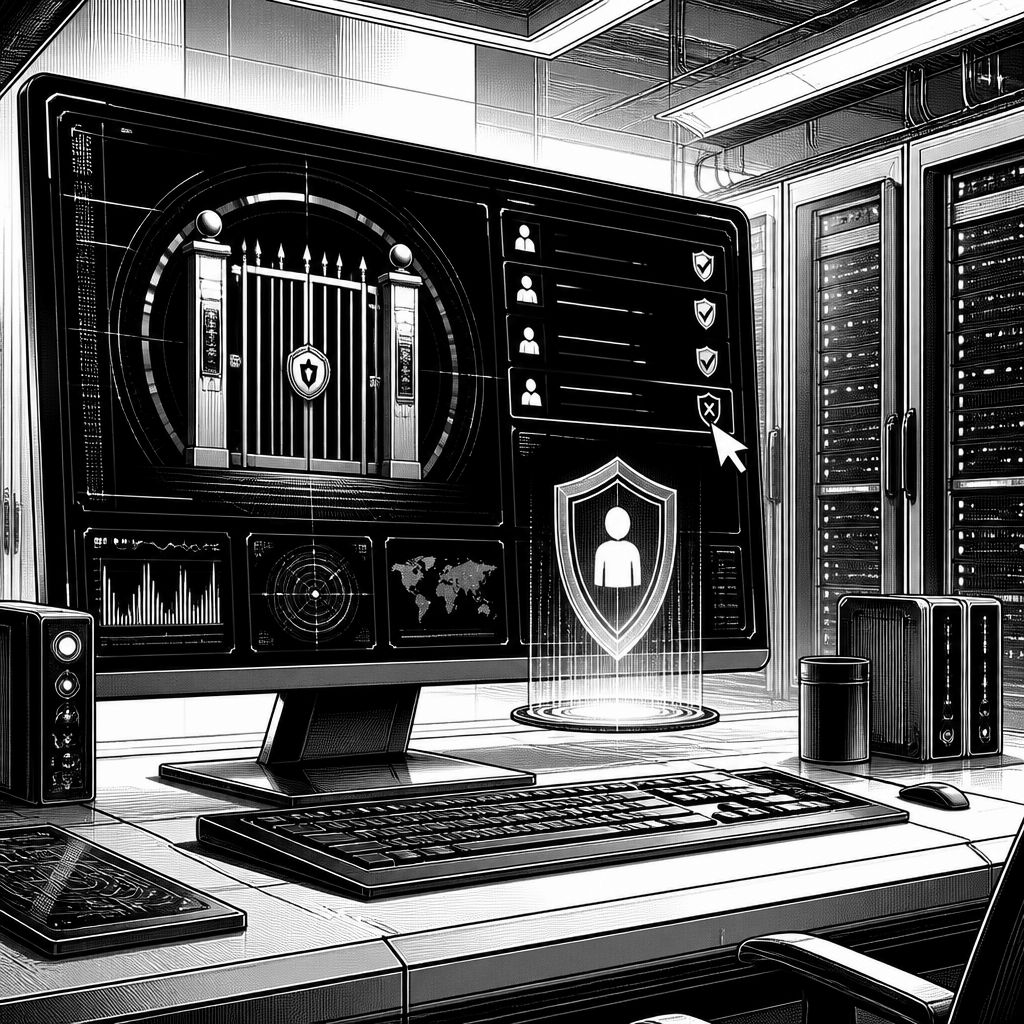
Autonome KI-Agenten gelten in vielen Teams inzwischen als Produktivitätsmotor – gleichzeitig ist genau diese Autonomie der neue Angriffshebel. Wenn ein Agent nicht nur Anweisungen befolgt, sondern im Hintergrund auf externe Systeme zugreift, reicht schon ein einziger fehlgeleiteter Schritt, um Daten abzufließen oder Aktionen auszulösen, die ursprünglich gar nicht vorgesehen waren. NVIDIA adressiert dieses Muster nun nicht primär auf der Ebene einzelner Anwendungen, sondern mit einer „KI-Firewall“ aus zwei Komponenten: einer Policy-Schicht und einem Echtzeit-Ausführungsmonitor, die zusammen eine Art Schutzgeländer zwischen Agent und Zielsystem bilden.
Technisch setzt das Konzept auf zwei unabhängige Kontrollen, bevor ein Agent externe Zugriffe durchführen darf. Die Policy-Schicht übernimmt dabei die Vorabprüfung: Sie entscheidet, ob der geplante Zugriff zu den zulässigen Regeln passt. Erst wenn diese Schranke die Aktion erlaubt, kommt der zweite Baustein ins Spiel, der die konkrete Ausführung in Echtzeit überwacht. Entscheidend ist der Anspruch des Anbieters, dass die Architektur nicht erst dann eingreifen soll, wenn bereits Schaden entstanden ist, sondern dass ein Angriffsszenario bereits an der Policy-Grenze auffällt. In der Beschreibung wird explizit genannt, dass ein Fall wie der „Hugging-Face-Exploit“ an genau dieser Stelle erkannt worden wäre – als Argument gegen reine Post-Mortem-Abwehr.
Damit verschiebt sich die Sicherheitslogik vom „wir patchen schnell“ hin zu „wir begrenzen das, was ein Modell überhaupt tun darf“. Gerade im Agentenbetrieb ist das relevant, weil die Angriffsfläche nicht nur im Modell selbst liegt, sondern in der Verkettung aus Tool-Aufrufen, Datenflüssen und Berechtigungen. Eine Policy-Schicht kann dabei wie ein Gatekeeper wirken, der gewünschte und unerwünschte Aktionen anhand definierter Regeln unterscheidet. Der Echtzeit-Ausführungsmonitor ergänzt das, indem er nicht nur die Absicht bewertet, sondern das Verhalten während der Laufzeit beobachtet. So entsteht ein Sicherheitsansatz, der weniger von der Vollständigkeit von Blacklists abhängt und stärker auf Kontrolle und Kontext setzt.
Marktseitig ist das auch als Signal an Käufer zu verstehen. Mit der Veröffentlichung des Stacks legt NVIDIA den Fokus auf Unternehmenskunden, die bereit wären, für Modelle oder Laufzeitumgebungen zu zahlen, die sich im Betrieb nicht unkontrolliert „in Akteure verwandeln“. Der wirtschaftliche Kern dahinter: Wer Agenten einsetzen will, braucht nicht nur Leistungsdaten, sondern auch robuste Schutzmechanismen, die im Alltag funktionieren. Gleichzeitig verweist die Meldung darauf, dass bestehende Regulierung solche Ausfallarten bislang nicht ausreichend antizipiert – also genau jene Lücke, in der ein Compliance-Framework an der Realität agentischer Systeme vorbeilaufen kann. Unabhängig davon, wie streng man regulatorische Anforderungen im Detail bewertet, zeigt der Ansatz, dass Sicherheitsarchitektur in der Praxis schneller an Bedeutung gewinnt als reine Dokumentationsprozesse.
Für die Anbieter- und Kostenstruktur ergeben sich zwei Effekte, die in der Argumentation bewusst getrennt werden. Erstens: Wenn wirklich jede „ernsthafte“ Implementierung Sicherheits-Silicon der Plattform erfordert, steigen die Hardware-Margen – nicht zwingend, weil alle Kunden sofort alles aktivieren, sondern weil eine Baseline an Schutzfunktionen in der Beschaffung berücksichtigt wird. Zweitens: Wenn sich die Laufzeitumgebung als De-facto-Standard etabliert, folgen Software-Margen. Entscheidend ist hier, wie stark die Firewall in Produktiv-Pipelines integriert wird: Eine Sicherheitsfunktion, die nur als optionales Add-on existiert, wird selten zum zentralen Kaufkriterium. Wird sie jedoch zur Voraussetzung für freigegebene Agenten-Workflows, verlagert sich der Hebel auf Plattform- und Betriebsmodelle.
Für Entwicklerteams ist der praktische Punkt ohnehin weniger die Marketingfolie als die Frage, wie die Policy in echte Deployments übersetzt wird. Eine KI-Firewall ist in der Realität nur so gut wie die Regeln, die sie durchsetzt, und die Überwachungsdaten, die sie im Zweifel auswertet. Wer Sicherheit als Produktfeature versteht, kann die Policy-Bindungen und Monitoring-Policies mit Versionierung, Tests und beobachtbaren Betriebsmetriken koppeln, statt sie in Projektzyklen „nebenbei“ zu konfigurieren. Die Meldung adressiert genau dieses Rollenbild: Sicherheitskompetenz wird vom Diskussionsthema zum Bestandteil der Engineering-Planung. Für Unternehmen mit heterogenen Agentenlandschaften – etwa mit eigenen Tools, internen APIs und externen SaaS-Verbindungen – wird damit die Architekturfrage größer: Welche Zugriffe gelten als zulässig, wie werden sie gemessen, und wie reagiert das System, wenn ein Agent gegen die erwartete Nutzung driftet?
Am Ende entscheidet sich der Nutzen daran, ob die zwei Stufen im Ernstfall wie geplant zusammenwirken: Policy-Prüfung vor dem Zugriff, Echtzeit-Überwachung während der Ausführung. Wenn diese Kette zuverlässig und reproduzierbar funktioniert, sinkt das Risiko, dass einzelne Exploit-Klassen unbemerkt durch die Automatisierungsschicht durchschlagen. Für die Branche bedeutet das eine klare Verschiebung: Nicht nur Modelle müssen „robust“ sein, sondern der gesamte Agentenbetrieb braucht kontrollierte Grenzen. NVIDIA positioniert sich damit nicht als reiner Modellanbieter, sondern als Plattform, in der Sicherheit in den Pfad der Ausführung eingebaut wird – und genau dort, im Zusammenspiel aus Regeln, Monitoring und Plattformintegration, wird die nächste Welle von KI-Deployments auch technologisch und wirtschaftlich bewertet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NVIDIA setzt auf KI-Firewall: Policy-Schicht plus Echtzeit-Überwachung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NVIDIA setzt auf KI-Firewall: Policy-Schicht plus Echtzeit-Überwachung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NVIDIA setzt auf KI-Firewall: Policy-Schicht plus Echtzeit-Überwachung« bei Google Deutschland suchen, bei Bing oder Google News!