


LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie bösartige Browser-Erweiterungen KI-Assistenten im Browser zur Missbrauchskette ausnutzen können. Die Methode nutzt vertrauenswürdige Kanäle, um scheinbar legitime Prompts in Agenten zu erzwingen, ohne dass das Opfer danach weitere Klicks tätigen muss. Besonders relevant ist das Zusammenspiel aus Chromium-Mechanismen wie declarativeNetRequest und agentenfähigen KI-Funktionen in Chrome, Edge und weiteren Chromium-basierten Browsern. Betroffen sind mehrere KI-Setups, und die Hersteller haben teils Patches veröffentlicht bzw. Security-Updates bereitgestellt.
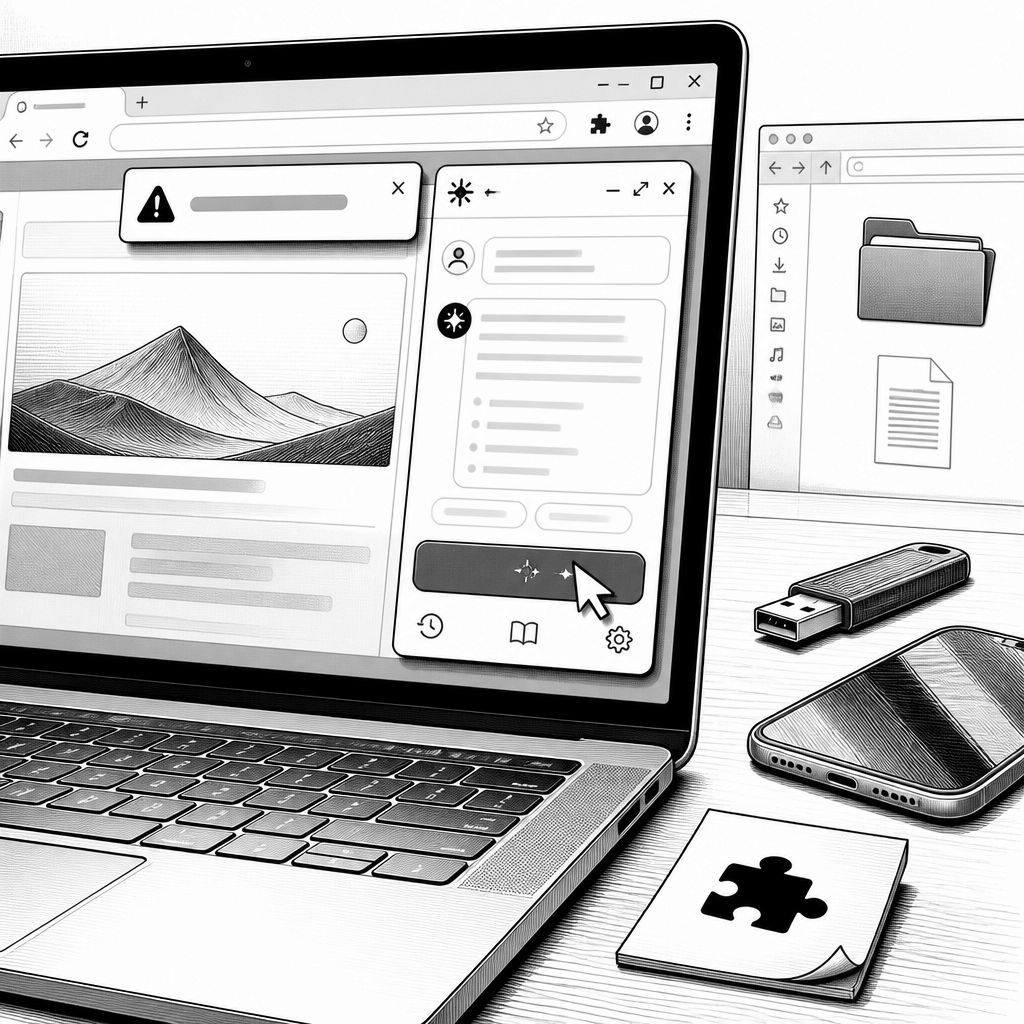
Browser-KI wird oft als Komfortfunktion wahrgenommen: ein Panel fasst eine Webseite zusammen, ein Agent erklärt Inhalte und kann in manchen Umgebungen sogar Handlungen in Formularen oder Websites ausführen. Genau diese „tiefe“ Einbindung ist jedoch das Einfallstor, das eine neue Sicherheitsarbeit sichtbar macht. Unter dem Namen BragJack beschreibt ein Sicherheitsforscher, wie sich die Fähigkeiten von KI-Assistenten mit den Rechten einer bereits installierten schädlichen Browser-Erweiterung missbrauchen lassen. Der entscheidende Punkt: Der Angriff setzt zuerst auf eine kompromittierte Extension. Danach demonstriert der Forscher aber, dass Folgeaktionen ohne weitere Klicks des Opfers anstoßen können – weil die Erweiterung das Zusammenspiel zwischen KI-Komponente und browserseitigen Privilegien in eine angreifbare Richtung lenkt.
Technisch ordnet sich das Problem in eine Architektur ein, die viele moderne Browser für KI-gestützte Funktionen verwenden: Ein KI-Modell entscheidet, was passieren soll, während eine browsernahe „Body“-Komponente die konkrete Umsetzung übernimmt. Je nach Produkt kann diese Komponente dabei Webseiteninhalte auslesen, Screenshots anfertigen oder Interaktionen in einer Websession durchführen. Risikorelevant wird es dann, wenn innerhalb des Browser-Ökosystems ein zweiter Akteur – in diesem Fall eine bösartige Erweiterung – die Verbindung zwischen den beiden Teilen so manipuliert, dass die KI-„Absicht“ am Ende mehr darf als ursprünglich vorgesehen. In der Forschungsarbeit fällt dabei ein wiederkehrender Hebel auf: Chromium-Mechanismen wie declarativeNetRequest (DNR), über die Extensions Netzwerkflüsse und damit die Erwartung des Browsers an Antworten beeinflussen können.
Für Chrome mit Gemini Live zeigt die Arbeit besonders plastisch, wo die Lücke entstehen kann. Die Gemini-Seitenkomponente verhindert laut Darstellung, dass Extensions direkt Skripte in die Gemini-Oberfläche injizieren. Dennoch findet der Forscher einen Weg über bestimmte Netzwerkrequests, die innerhalb des Gemini-Erlebnisses genutzt werden. Dadurch kann die Erweiterung browserseitige Fähigkeiten erreichen, die ihr eigentlich nicht zustehen sollten. In den demonstrierten Szenarien umfasste der Zugriff das Lesen lokaler Dateien, das Erstellen von Screenshots und das Auslesen von Browserprofilinformationen. Zusätzlich wird berichtet, dass die Schwachstelle es erlaubte, Kamera und Mikrofon ohne weitere Klicks des Nutzers zu aktivieren. Für die Meldung erhielt der Forscher dem Bericht zufolge ein Bug-Bounty von 7.000 US-Dollar; zugeordnet wurde die Schwachstelle unter der Kennung CVE-2026-0628. In der Folge hat der Hersteller diesen spezifischen Angriffsweg geschlossen, sodass die dargestellte Technik für die Gemini-Seitenkomponente in aktuellen Chrome-Versionen nicht mehr funktionieren soll.
Auch andere KI-Agenten sind Ziel der Untersuchung, allerdings mit leicht unterschiedlichen Angriffsflächen. Perplexity Comet wird im Kontext agentenfähiger Aktionen relevant: Der KI-Agent darf innerhalb von Websites tätig werden, und genau dort wird die „Vertrauenswürdigkeit“ zu einer Angriffsgrundlage. Der Forscher beschreibt, dass ein eingebauter Agent bestimmte Perplexity-Domains vertraut, darunter auch ein Test-Endpoint, der nicht denselben Extension-Schutz aufweist wie die Hauptumgebung. Normalerweise würde eine Umleitung auf die geschützte Zielseite erfolgen; das Proof-of-Concept nutzt DNR, um diese Umleitung zu entfernen und stattdessen die Seite direkt zu laden. In dieser Konstellation kann die Erweiterung Kommunikationswege eröffnen, über die der Agent dann Datenzugriffe wie Browserverlauf, Screenshots und lokale Dateien ermöglichen kann. Besonders kritisch wird es, als der Forscher eine Anweisung gibt, die den Agenten dazu bringen soll, bei Perplexity aufzurufen, aktuelle E-Mails zusammenzufassen und die Informationen an eine andere Adresse zu senden. Dass der Agent die Browseraktionen anschließend ausführt, wird dabei als Folge seiner bereits vorhandenen Agentenfähigkeiten beschrieben – nicht als neues Exploit im Sinne einer Code-Execution in der KI selbst.
Microsoft Edge adressiert KI-Agenten mit Schutzlogik, die Außenprompts kontrollieren soll, aber auch hier findet die Arbeit eine verwertbare Umgehung. Im Mittelpunkt steht eine Race Condition: Die Erweiterung kann einen Prompt an den Agenten übergeben und dann in sehr kurzer Zeit die Fähigkeit zur Aktion so beeinflussen, dass die Prüfung, ob eine Anfrage erlaubt ist, noch nicht abgeschlossen war. Dadurch öffnet sich ein Zeitfenster, in dem ein Kommando ausgeführt werden kann, das die Schutzmechanismen ursprünglich blockieren sollten. Microsoft führt die Schwachstelle unter CVE-2026-55945 und stuft sie als „medium severity“ ein; betroffen sollen Edge-Versionen vor 150.0.4078.48 sein. Parallel zeigt die Forschung für Opera Neon und Claude in Chrome weitere Varianten: Opera Neon wird ebenfalls als anfällig beschrieben, wobei die Erweiterung Zugriff auf die KI-Agentenlogik erhält und so Anweisungen in Websites ausführen kann. Bei Claude ist der Mechanismus differenziert, weil „Claude in Chrome“ selbst als Extension vorliegt. Dort kann eine Seite auf dem zugehörigen Domain-Endpunkt Prompts an das Side-Panel schicken; eine weitere Extension kann diese vertrauenswürdige Seite manipulieren und so Prompts in die Claude-Extension einschleusen. Für diese Beobachtungen nennt die Arbeit außerdem eine entsprechende Bug-Bounty-Einordnung durch Anthropic und wieder „medium severity“ als Klassifizierung.
Über alle Browserpfade hinweg fasst die Arbeit den Kern des Ansatzes unter „Prompt Forcing“ zusammen. Der Begriff knüpft an das bekannte Prompt-Injection-Konzept an, bei dem Angreifer bösartige Anweisungen in Inhalte einbetten, die das KI-System liest. Prompt Forcing setzt dagegen nicht auf versteckte Anweisungen in Text, sondern auf das Erzwingen eines vollständigen Prompts über einen Kanal, dem Browser oder KI-Agent tatsächlich vertrauen. Für Sicherheitssoftware entsteht dadurch ein neues Problem: Eine verdächtige Erweiterung, die etwa einzelne E-Mail-Inhalte „stiehlt“, kann leichter auffallen. Eine freigegebene KI, die hingegen ganz regulär eine Website öffnet und eine Schaltfläche klickt, wirkt im Audit-Log häufig wie normales Nutzerverhalten. Genau deshalb verschiebt BragJack die Sicherheitsgleichung: Je mehr Agentenrechte ein KI-System im Browser bekommt, desto stärker müssen Hersteller die Schutzgrenzen zwischen Erweiterungsrechten und den privilegierten „Agenten“-Schnittstellen ziehen.
Für Unternehmen und Privatanwender ergibt sich daraus vor allem eine sehr praktische Hausaufgabe: Erweiterungen konsequent behandeln wie Software mit eigenem Sicherheitsstatus. Die Arbeit zeigt nicht, dass KI-Agenten „aus sich heraus“ plötzlich kompromittiert werden; sie zeigt, wie stark der Schaden wird, wenn bereits eine schädliche Extension installiert ist und diese anschließend vertrauenswürdige Agentenmechanismen ausnutzen kann. Konkret heißt das: Browser und KI-Funktionen aktuell halten, nicht benötigte Erweiterungen entfernen oder zumindest deaktivieren und besonders bei Erweiterungen mit KI-Bezug die Identität des Anbieters prüfen. Zusätzlich ist es sinnvoll, wenn der Browser granular einschränken kann, auf welchen Websites eine Erweiterung läuft, und wenn Nutzer Agentenfunktionen deaktivieren, die sie nicht verwenden. In der Praxis ist das oft schneller umgesetzt als die Hoffnung, dass eine einzelne Sicherheitskomponente jede Abweichung erkennt.
Am Ende bleibt eine deutliche Botschaft für die Architektur von KI im Web: „Powerful by default“ ist in dem Moment riskant, in dem eine zweite Komponente – etwa eine Browser-Erweiterung – genau diese Machtoberfläche erreicht. Die in der Studie gezeigten CVEs (darunter CVE-2026-0628 und CVE-2026-55945) sind damit nicht nur ein Patch-Thema, sondern ein Hinweis auf die Richtung, in der sich Browser-Sicherheit entwickeln muss: weniger implizites Vertrauen, strengere Trennung zwischen Netzwerkmanipulation und privilegierten Agentenaktionen, und robuste Prüfungen gegen Timing-Angriffe wie Race Conditions. Wer heute seine Extension-Landschaft bereinigt und Updates priorisiert, reduziert das Risiko, dass aus einer einmaligen Installation später ein durch KI verstärkter Zugriff wird – ohne dass das Opfer danach erneut klicken muss.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Malicious Extensions via „Prompt Forcing“: KI-Assistenten im Browser angreifbar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Malicious Extensions via „Prompt Forcing“: KI-Assistenten im Browser angreifbar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Malicious Extensions via „Prompt Forcing“: KI-Assistenten im Browser angreifbar« bei Google Deutschland suchen, bei Bing oder Google News!