


LONDON (IT BOLTWISE) – Eine aktive ClickFix-Kampagne kompromittiert ukrainische Unternehmenswebseiten und schleust gefälschte Cloudflare-„Verifizierung“ ein. Die Lure-Funktion kopiert bei Interaktion per Windows-Clipboard einen msiexec-Aufruf, holt anschließend einen MSI-Installer und installiert den zuvor undokumentierten „Psychedelic Stealer“. Der Stealer sammelt in Chromium-Browsern Passwörter, Account-Tokens und Wallet-Daten und erweitert das Ganze durch Browser-Profilmodifikation und native Messaging. Zusätzlich betreibt die Kampagne ein eigenes Lure-Management-Panel, das Besucherinteraktionen nahe in Echtzeit auswertet.
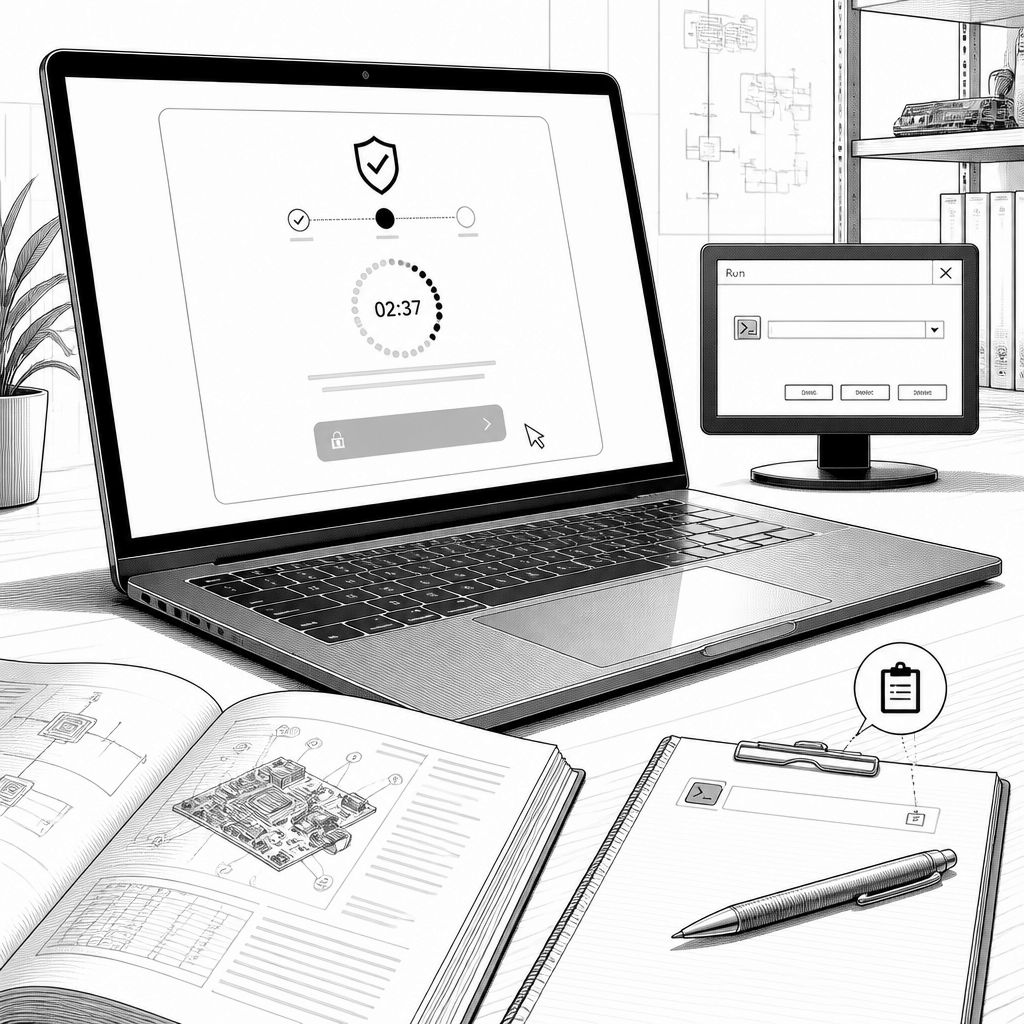
Eine kompromittierte Website wirkt im ersten Moment wie ein harmloser Geschäftsauftritt – bis Besucher eine scheinbar vertraute Sicherheitsabfrage sehen. In der beobachteten ClickFix-Kampagne werden legitime ukrainische Unternehmensseiten genutzt, um gefälschte Cloudflare-Verifikationsseiten einzublenden. Laut einem technischen Bericht wurden dabei Iframes eingebracht, die einen attacker-kontrollierten JavaScript-Loader nachladen und die Nutzer über eine ukrainischsprachige Schritt-für-Schritt-Anleitung in eine Aktion drängen. Entscheidend ist nicht nur der Fake-Dialog, sondern die Interaktionslogik: Bevor die „Run“-Anweisung angezeigt wird, wird ein Windows-Installer-Befehl in die Zwischenablage kopiert.
Technisch basiert die Kette auf einem typischen MSI-Delivery-Pattern, aber mit einer bewusst gestalteten Benutzerführung. Die ClickFix-Lure verwendet einen msiexec.exe-Aufruf, um einen MSI-Installer abzurufen und auszuführen. Auf der Angreifer-Seite werden mehrere MSI-Namen sichtbar, darunter „elita.msi“ sowie weitere Payload-Varianten wie „miks.msi“, „astra.msi“, „harbor.msi“, „neon.msi“, „sova.msi“ und „vyse.msi“. Als Beispiel für die Delivery-Schiene wird außerdem „elita.msi“ auf „uasputnik[.]com“ gehostet, wobei die Domain laut den Angaben zum Zeitpunkt der Analyse erst kurz zuvor registriert wurde. Der eigentliche Stealer wird dann als 64-bit Windows-Executable nachgeladen, in diesem Fall „psychedeliclove.exe“, das über einen externen Endpunkt „107.175.82[.]242:9000“ bezogen wird.
Der „Psychedelic Stealer“ ist dabei nicht auf einmalige Datenerfassung beschränkt, sondern greift in mehrere Ebenen eines kompromittierten Systems ein. Er sammelt laut Analyse Credentials aus Chromium-basierten Browsern wie Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi und Yandex und exfiltriert sie über einen API-Pfad („/api/v1/ext/passwords“). Zusätzlich werden Browser-zugehörige Account-Tokens über „/api/v1/ext/tokens“ abgeholt. Besonders auffällig ist die Wallet-Fokussierung: Der Stealer scannt bekannte Browser-Extensions (u. a. MetaMask, Trust Wallet, OKX Wallet, SafePal) sowie Desktop-Apps (Exodus, Atomic Wallet, Electrum, Bitcoin Core, Litecoin Core) und exfiltriert die entsprechenden Daten über „/api/v1/ext/wallets“. Ergänzend werden umfangreiche Host-Informationen per „/api/v1/checkin“ gemeldet, was den Operatoren das Kontext-Targeting erleichtert.
Darüber hinaus verändert die Malware Browser-Profile und schafft damit eine persistente Angriffsfähigkeit. Die Berichte nennen das gezielte Beenden ausgewählter Browser-Prozesse, das Extrahieren eines eingebetteten Extension-Archives direkt in Browserprofile und das Setzen einer Native-Messaging-Brücke, über die die Malware mit einer lokalen Komponente kommunizieren kann. In derselben Logik wird eine wiederkehrende Hintergrundroutine beschrieben: Sie revisitiert extensionbezogene Operationen, pollt dann aber auch den Command-and-Control-Server nach neuen Aufgaben. Dadurch wird der Schadcode weniger wie ein „Installer mit Abschlusshandlung“, sondern eher wie ein laufender Agent betrieben. Über „/api/v1/agent/tasks?hwid=%s“ kann der Operator weitere Payloads anstoßen; der Funktionsumfang reicht dabei bis zu EXE-, COM-, BAT-, CMD-, MSI- und PowerShell-Lasten, was die Kampagne modular erweiterbar macht, ohne dass jedes Mal der komplette Build neu verteilt werden muss.
Ein eigenes Element der Infrastruktur ist das Lure-Management-Panel „РУБЛЁВКА TDS (Rublevka TDS)“ auf „uasputnik[.]com“. Dieses Panel ist nach den Angaben vom implant-eigenen C2 getrennt und dient dazu, Lure-Kommandos zu konfigurieren sowie Interaktionen zu protokollieren. Auffällig ist die Messlogik: Das Dashboard erfasst Visitor Records im Zwei-Sekunden-Takt, also mit nahezu Echtzeit-Einblick in die Progression durch die Lure-Interface-Schritte – nicht in dem Sinn, dass automatisch Endpoint-Ausführungen bestätigt würden. Zum Zeitpunkt der Auswertung wurden 557 Views, 426 Klicks und 79 vollständige Events verzeichnet, wobei Ukraine den Großteil ausmachte (446 Views, 351 Klicks, 71 vollständige Events). Die Branding- und Implementationsartefakte werden als Indizien gewertet, die auf einen wahrscheinlich russischsprachigen Operator hindeuten; zugleich wird die Kampagnenfokussierung explizit über die starke Konzentration der erfassten Interaktionen in der Ukraine belegt.
Die gleiche ClickFix-Dynamik taucht in einem zweiten, ergänzenden Befund wieder auf – diesmal mit zwei undokumentierten.NET-Komponenten: „RemotePanel“ und „BoundSiphon“. RemotePanel wird als persistent remote access Plattform beschrieben, die sich als Windows Time Service tarnt und unter anderem PowerShell-Steuerung, Datei- und Prozessmanagement, Screen-Zugriff, modularen HVNC sowie Fleet-Management abdeckt. BoundSiphon hingegen zielt als.NET Credential- und Krypto-Stealer vor allem auf Speicherinhalte und kombiniert Browser-Credential- und Session-Erfassung mit Wallet-Daten sowie dem Zugriff auf selektierte Dokumente, einschließlich Geheimnissen, die durch Chromium App-Bound Encryption geschützt sein können. Technisch wird außerdem eine Infrastruktur-Resilienz betont: RemotePanel nutzt offenbar einen BNB Smart Chain Contract, um den C2-Server aufzulösen, sodass die Betreiber Infrastruktur rotieren können, ohne den Malware-Body auf allen Hosts neu aufzurollen. Damit zeigt sich ein breiter Trend hin zu modularen Malware-Ökosystemen, in denen Persistenz und Datendiebstahl getrennt werden und sich Bausteine austauschen lassen.
Aus Sicht der Verteidigung und Planung für betroffene Organisationen ist dabei weniger die konkrete MSI-Datei das zentrale Problem, sondern die Kette aus Benutzerinteraktion, Social-Engineering-Overlay und automatisierter Ausführung. Die Kombination aus gefälschter Cloudflare-Verifikation, Clipboard-Ablauf und einer verzögerten Freigabe im Dialog (die Progression steuert, aber nicht verlässlich prüft, ob Windows Run tatsächlich ausgeführt wurde) deutet darauf hin, dass die Angreifer vor allem „Traffic“ durch die Lure ziehen wollen, um dann bei erfolgreicher Aktion spezifisch Payloads nachzuladen. Für Security-Teams bedeutet das: Browser-Token- und Passwortdiebstahl sind hier nur der sichtbare Teil; mindestens ebenso wichtig sind Erkennungsmuster für msiexec.exe-basierte Downloads, ungewöhnliche Native-Messaging-Setups, sowie Hinweise auf Manipulation von Browser-Profilen und Erweiterungen. Während die Kampagne derzeit nicht einem bekannten Akteur zweifelsfrei zugeordnet wurde, zeigt die Zusammensetzung der Tools sehr deutlich, wie effizient sich ClickFix-Mechaniken für zielgerichtete Regionen und Sprachen instrumentieren lassen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ClickFix-Chain mit Fake-Cloudflare & Psychedelic Stealer zielt auf Ukraine" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ClickFix-Chain mit Fake-Cloudflare & Psychedelic Stealer zielt auf Ukraine" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ClickFix-Chain mit Fake-Cloudflare & Psychedelic Stealer zielt auf Ukraine« bei Google Deutschland suchen, bei Bing oder Google News!