




Phishing-Welle gegen LastPass und Bitwarden: DocuSign-Fakes und Malware
LONDON (IT BOLTWISE) – Eine groß angelegte Phishing-Kampagne richtet sich gezielt gegen Nutzer von LastPass und Bitwarden. Die Angreifer versenden angeblich echte Sicherheitswarnungen und locken über präparierte Links auf gefälschte Seiten. Dort werden Downloads angestoßen, die verdächtige Programme nachladen und Systeme kompromittieren sollen. Laut den vorliegenden Analysen ist der Angriff damit primär ein Social-Engineering-Szenario und […]
Kratos-Phishingkit: BKA stoppt Infrastruktur und warnt vor MFA-Umgehung
FRANKFURT / LONDON (IT BOLTWISE) – Die Ermittler haben die zentrale Infrastruktur des Kratos-Phishingkits offline genommen und damit mehr als 200 Server abgeschaltet. Nach ihren Schätzungen zahlten rund 1.800 Kunden für den Betrieb von etwa 15.000 Phishing-Kampagnen pro Monat. Das Kit zielte nicht nur auf Zugangsdaten, sondern stahl gezielt Sessions, um damit trotz Zwei-Faktor-Authentifizierung in […]
Qilin-Ransomware nutzt PAN-OS-Authentication-Bypass für den Erstzugriff
LONDON (IT BOLTWISE) – Angreifer setzen eine gepatchte Schwachstelle in PAN-OS ein, um ohne gültige Anmeldedaten VPN-Sitzungen aufzubauen und anschließend Qilin (Agenda) zu platzieren. Im Zentrum steht CVE-2026-0257 mit einem CVSS-Score von 7,8, das eine Authentifizierungsumgehung in Portal- und Gateway-Komponenten ermöglicht. Laut Analyse eines Incident-Response-Dienstleisters zeigten mehrere Einbrüche im Juni 2026 wiederkehrende Muster bei Vorbereitung, […]
Hugging Face gehackt: Bildschirminhalte kapern KI-Agenten und übernehmen PCs
LONDON (IT BOLTWISE) – Neue Forschung zeigt, wie Schadsoftware auf Android über unsichtbare Inhalte KI-Agenten fehlleiten kann. Damit lassen sich Befehle in „normal“ wirkende Bildschirminhalte einbetten und im schlimmsten Fall Code auf einem verbundenen PC ausführen. Zusätzlich decken Berichte zu agentischen Browsern schwere Schwächen wie Verstöße gegen Same-Origin-Policy auf. Für Unternehmen wird klar: KI-Agenten brauchen […]
NadMesh: Botnet jagt KI-Services nach Cloud-Keys und Kubernetes-Tokens
LONDON (IT BOLTWISE) – Ein Go-Botnet namens NadMesh scannt gezielt exponierte KI-Dienste und versucht, über offene Schnittstellen an Cloud-Keys sowie Kubernetes-Token zu gelangen. Die Auswertung eines QiAnXin-XLab-Reports zeigt zahlreiche Inkonsistenzen in den eigenen Operator-Statistiken, aber klare Hinweise auf echte Ausnutzung. Besonders betroffen sind Faktoren, die Unternehmen oft zu spät absichern: öffentliche Docker-APIs, Jenkins-Schnittstellen und ungeschützte […]
Bluekit: Browser-in-the-Middle-Phishing umgeht Sicherheitschecks
LONDON (IT BOLTWISE) – Bluekit ist nach Berichten von Sicherheitsforschern als voll funktionsfähige Phishing-as-a-Service-Plattform im großen Stil aktiv geworden. Die Plattform nutzt eine Browser-in-the-Middle-Technik (BitM), um echte Login-Seiten in einem von Angreifern kontrollierten Browser-Kontext auszuliefern. Dadurch reagieren moderne Erkennungssysteme oft zu spät, weil die Sitzungs- und Browsermerkmale konsistent bleiben. Unternehmen müssen Phishing-Schutz daher stärker an […]
Microsoft entfernt 119 Edge-Erweiterungen mit StegoAd: Code in Bildern und Fonts
LONDON (IT BOLTWISE) – Microsoft hat eine bösartige Erweiterungsoperation auf dem Edge-Add-ons-Store gestoppt: 119 Tools nutzten Steganografie, um Schadcode in normalen Bild- und Font-Dateien zu verstecken. Der Angriff schlug nicht in jedem Fall sofort an, blieb aber nach der Installation teils Tage bis Wochen im Verborgenen und stahl dann Zugangsdaten sowie Session-Cookies. Zusätzlich missbrauchte die […]
StegoAd: Microsoft entfernt 119 Edge-Extensions mit Malware in Bildern und Fonts
LONDON (IT BOLTWISE) – Microsoft hat 119 schädliche Edge-Extensions aus dem Add-ons-Store entfernt, die ihren Code in scheinbar normalen Bild- und Fontdateien versteckten. Die Kampagne „StegoAd“ blieb teilweise Tage nach der Installation schlafend, aktivierte sich dann aber, um Anmeldedaten, Cookies und Google-2FA-Codes abzugreifen. Zusätzlich manipulierten die Extensions die Anzeige von Werbung und Affiliate-Links, was direkten […]
Gefälschte npm- und Go-Pakete missbrauchen VS-Code-Tasks für Python-Infostealer
LONDON (IT BOLTWISE) – Sicherheitsforscher haben zwei manipulierte npm-Pakete und mehrere kompromittierte Go-Pakete identifiziert, die beim Öffnen eines Projekts in VS Code automatisch eine bösartige Kette starten. Der Angriff tarnt JavaScript als Font-Datei und nutzt Blockchain-Transaktionen als „Dead Drop“, um Stage-Payloads nachzuladen. Anschließend verbindet sich der Code mit einer angreiferkontrollierten Infrastruktur, installiert einen Python-Infostealer und […]
Backdoor.Mistic: Neue In-Memory-Backdoor mit Kill-Switch und möglichem IAB-Bezug
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben Backdoor.Mistic als neue, besonders stealthy arbeitende Backdoor, die seit April 2026 in Cybercrime-Intrusionen eingesetzt wird. Auffällig ist die In-Memory-Ausführung ohne dauerhafte Dateiablage und ein Kill-Switch, der die Spuren durch Selbstlöschung reduziert. In einem berichteten Fall taucht Mistic in unmittelbarer Nähe zu ModeloRAT auf, einem Python-basierten Remote-Access-Trojan, der wiederum mit […]
Maliziöse npm-Pakete tarnen PostCSS-Tools und liefern Windows-RAT
LONDON (IT BOLTWISE) – Sicherheitsforschende haben mehrere bösartige npm-Pakete identifiziert, die sich als PostCSS-Tools ausgeben und beim npm install eine mehrstufige Infektionskette starten. Die Payload installiert einen Windows-Remote-Access-Trojaner und zieht über PowerShell, curl und Skript-/Python-Stufen weitere Komponenten nach. Entscheidend ist dabei die Tarnung über paketähnliche Namensmuster, die an sehr häufig genutzte Build-Dependencies wie postcss-selector-parser anknüpfen. […]
Gentlemen-RaaS nutzt GentleKiller EDR-Killer via BYOVD
LONDON (IT BOLTWISE) – Die Ransomware-as-a-Service-Gruppe „The Gentlemen“ entwickelt und verteilt EDR-Killer für Partner, um Systemabwehr vor der Verschlüsselung gezielt auszuschalten. Laut ESET nutzt das Täter-Framework „GentleKiller“ einen standardisierten Defense-Evasion-Layer mit gefälschten Versionen sowie kopierten Zertifikaten und Icons, um Erkennung zu umgehen. Besonders auffällig ist die schnelle Operationalisierung neuer PoCs inklusive BYOVD-Techniken, teils innerhalb weniger […]
Amos Stealer: 56 Mio. E-Mails und 124 Mio. Passwörter geleakt – Fokus auf Entwicklerkonfigurationen
LONDON (IT BOLTWISE) – Eine neue Welle von Credential-Diebstählen rückt den Schutz von Entwickler-Workstations in den Mittelpunkt: Der Amos Stealer zielt unter macOS gezielt auf Keychain-Daten und kritische Konfigurationsdateien. Branchenmeldungen berichten zudem über 56 Millionen geleakte E-Mail-Adressen und 124 Millionen Passwörter, die in Infostealer-Logs indexiert wurden. Besonders riskant ist, dass der Schadcode nicht nur Browserzugänge, […]
UNC6508: Chinesische Cyberspionage zielt auf Medizin-, Militär- und KI-Forschung
LONDON (IT BOLTWISE) – Google warnt vor einer nachverfolgten Cyberspionage-Kampagne aus dem Umfeld staatlicher Akteure, die in Nordamerika medizinische, akademische und militärnahe Forschungseinrichtungen ins Visier nimmt. Der Threat-Actor, intern als UNC6508 geführt, nutzt dem Bericht zufolge gezielt Systeme, die REDCap-Datenbanken und -Umfragen bereitstellen. Auffällig ist zudem der Einsatz eines maßgeschneiderten Schadcodes namens InfiniteRed, der mehrere […]
Operation Highland: Langzeit-Übernahme des Auth-Stacks in luftgesicherten Netzen
LONDON (IT BOLTWISE) – Angreifer aus dem Umfeld „Velvet Ant“ haben laut Untersuchern die Authentifizierungskette einer Zielorganisation über Jahre kompromittiert und dabei auch administrative Aktivitäten vollständig mitprotokolliert. Der Kern der Methode: Von außen starten die Angreifer eine Remote-Execution- bzw. Ausführungskette über Web-Komponenten, ohne später eine direkte Netzwerkverbindung in das luftgesicherte Kernnetz zu benötigen. Anschließend verankern […]
INTERPOL stoppt Sniper Dz: Phishing-as-a-Service-Plattform mit 45.000 Opfern-Zieldaten
ALGERIEN / LONDON (IT BOLTWISE) – Eine von INTERPOL geführte Operation hat die über Jahre aktive Phishing-as-a-Service-Plattform Sniper Dz weitgehend zerschlagen und den Administrator festnehmen lassen. Die Behörden sprechen von 201 Festnahmen in 13 Ländern und von Zehntausenden identifizierten Domains, die mit dem Dienst verknüpft waren. Laut einer Analyse wurden Opferdaten in großem Umfang gesammelt […]
Hades-Angriff auf PyPI: Bun-Credential-Stealer via *-setup.pth
LONDON (IT BOLTWISE) – Neue PyPI-Wellen unter dem Namen „Hades“ schleusen 37 bösartige Wheel-Artefakte in 19 Pakete ein und starten beim Python-Interpreter automatisch einen Bun-basierten Credential-Stealer. Der Angriff zielt nicht nur auf lokale Secrets, sondern auch auf CI/CD-Token, GitHub-Abläufe und die Nutzung von exfiltrationsnahen Propagationspfaden. Besonders kritisch: Ein „*-setup.pth“-Mechanismus erzeugt eine Ausführungskante nach der Installation, […]
Microsoft warnt vor zwei kompromittierten npm-Paketen mit Krypto-Wallet-Diebstahl
LONDON (IT BOLTWISE) – Microsoft hat zwei schädliche npm-Pakete identifiziert, die über einen Remote-Access-Trojaner Kryptowährungen und Entwickler-Zugangsdaten auslesen. Die Angreifer tarnen den Datenabfluss als KI-Entwicklungsverkehr und nutzen dafür sogar Repositories auf einer populären KI-Plattform. Parallel wurde Red Hats Cloud-Ökosystem kurz zuvor durch manipulierte Pakete und eine kompromittierte GitHub-Workflow-Pipeline belastet. Für Unternehmen bedeutet das: Sicherheitsprüfungen in […]
Codex-Zugangstoken über npm-Remote-UI abgezogen: Neue Supply-Chain-Kampagne
LONDON (IT BOLTWISE) – Eine aktuelle Supply-Chain-Kampagne missbraucht ein scheinbar legitimes npm-Paket, um Codex-Authentifizierungstokens heimlich an einen Angreifer-Server zu exfiltrieren. Betroffen sind Entwickler, die über eine Remote-Web-UI auf Künstliche Intelligenz-Workflows zugreifen und dabei lokale OAuth-Blobs für die spätere Nutzung speichern. Anders als bei klassischen Typosquats wird keine „faul wirkende“ Attrappe eingesetzt, sondern Code in einer […]
Russischer Hacker missbraucht jailbroken Google Gemini für 5 Jahre Betrug in MAGA-Telegramkanal
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einem russischsprachigen Angreifer, der einen MAGA-/QAnon-Telegramkanal mit rund 17.000 Mitgliedern über mehr als fünf Jahre missbraucht hat. Der Täter verwendete eine enthemmte, jailbreakte Version von Google Gemini, um Beiträge zu automatisieren, Personen anzusprechen und gezielt Logins abzugreifen. Zusätzlich kamen gestohlene API-Schlüssel sowie eine RAT-Infektion und KI-unterstütztes Passwort-Cracking zum […]
Grandoreiro- und BTMOB-Kampagnen: Banking-Trojaner mit DLL-Side-Loading und Android-RAT als MaaS
LONDON (IT BOLTWISE) – Zwei neue Sicherheitsberichte zeigen, wie sich finanzielle Schadsoftware parallel in Windows und Android weiterentwickelt: Grandoreiro nutzt DLL-Side-Loading mit WebRTC-Komponenten, um Bankkunden gezielt auszuspähen. BTMOB wird hingegen als Android-RAT im MaaS-Stil vertrieben und senkt damit für weniger versierte Akteure die Einstiegshürde. Gemeinsam verdeutlichen die Kampagnen, dass moderne Angriffe nicht nur auf technischen […]
Jailbroken Gemini als Cyberwaffe: API-Keys, WordPress-Creds und Crypto-Abfluss
LONDON (IT BOLTWISE) – Ein offenbar einzelner Angreifer kombinierte einen über „jailbreak“ manipulierten Gemini-CLI-Zugriff mit gestohlenen API-Keys, um gezielt Admin-Credentials zu knacken und mindestens eine Krypto-Wallet zu leeren. Das Vorgehen lief über eine Telegram-Influence-Operation mit politisch aufgeladenem Branding, während eine KI-gestützte Pipeline gleichzeitig Social-Content automatisierte und Passwörter mutierte. Besonders brisant: Der Angreifer hielt die Betriebskosten […]
Supply-Chain-Angriff auf Laravel-Lang: Credential Stealer über kompromittierte PHP-Packages
LONDON (IT BOLTWISE) – Neue Hinweise zu einem kompromittierten Laravel-Lang-Ökosystem zeigen, wie Angreifer über manipulierte Composer-Tags einen automatisierten Credential-Stealer ausrollen. Betroffen sind zahlreiche Paketversionen, wobei ein eingebetteter Helfer-Code bei jeder PHP-Anfrage im Autoload-Kontext startet. Der Angriffsablauf zielt auf Token und Secrets in Cloud-, CI/CD- und Browser-Umgebungen und exfiltriert die Daten an einen externen Server. Für […]
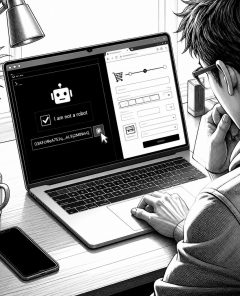
Hacker missbrauchen Cloudflare-Bestätigung auf Merch-Seite: ClickFix installiert Infostealer
LONDON (IT BOLTWISE) – Ein gehackter Shop für Merchandising rund um den FBI-Direktor führte Nutzer auf eine manipulierte Cloudflare-„Verification“-Seite. Danach sollten Besucher einen Code in ein Terminal kopieren und damit unbemerkt Malware installieren. Experten ordnen den Angriff als ClickFix-Variante ein, die Identitätsdaten und Browserinformationen ausliest. Zusätzlich soll eine Zahlungskomponente auf der Checkout-Seite Kreditkartendaten abgreifen. Ein […]
 #Sophos
 #AmazonPrime
 #Bestseller

