


LONDON (IT BOLTWISE) – Die Krypto-Börse Bitget hat Bitcoin-Auszahlungen vier Tage nach einem Angriff wieder freigeschaltet. Wie berichtet wurde, betrafen unautorisierte Abflüsse aus der Hot- und Warm-Wallet-Infrastruktur rund 387,5 Mio. USD. Die Auszahlungen liefen ab 8:00 Uhr UTC am 28. September wieder an, nachdem zusätzliche Sicherheitschecks abgeschlossen waren. Als Ursache gilt eine Schwachstelle in einem Drittanbieter-Sicherheitsprodukt, das dem Angreifer offenbar weitreichende interne Rechte verschaffte.
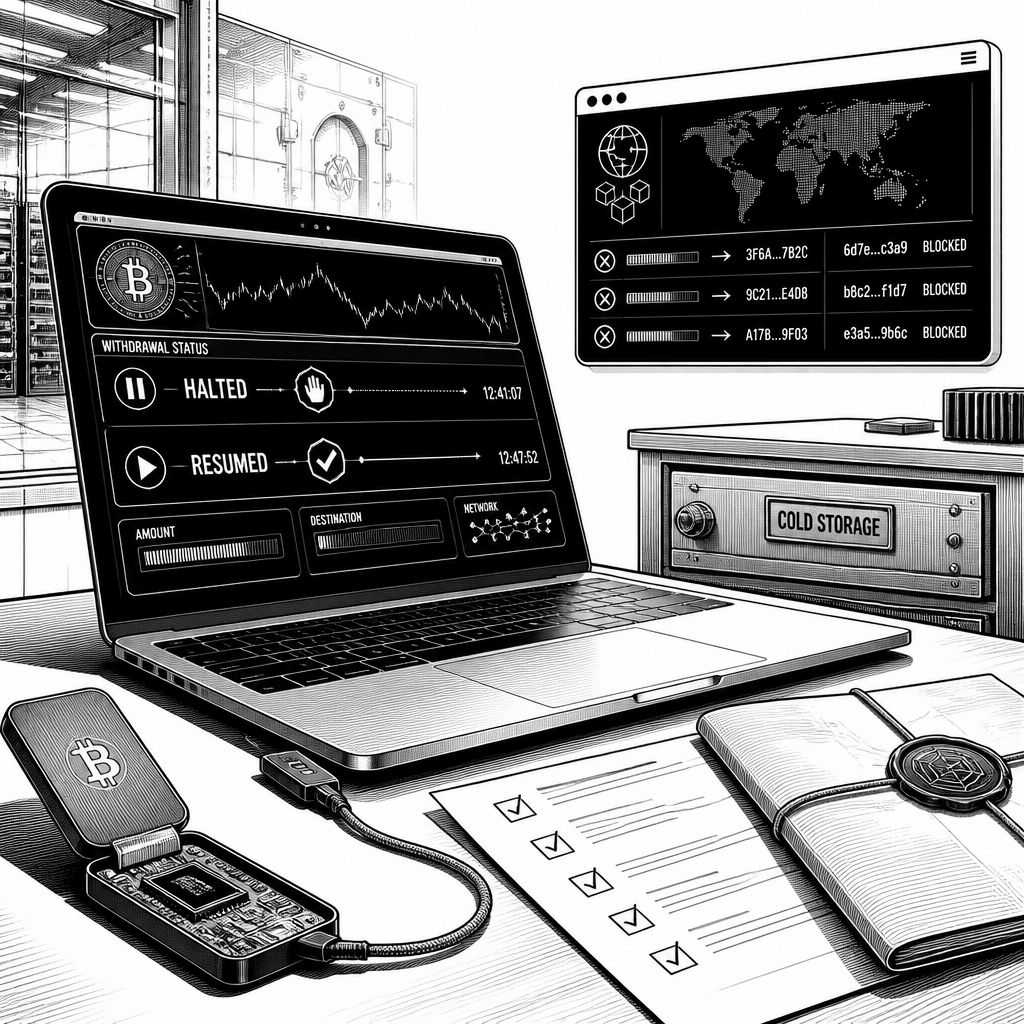
Bitget hat den seit dem 24. September gestoppten Abfluss von Bitcoin über die öffentliche Blockchain wieder aktiviert. Konkret gingen die Auszahlungen laut der Meldung am 28. September um 8:00 Uhr UTC erneut durch, nachdem zusätzliche Sicherheitsprüfungen die unmittelbaren Risiken in der Hot- und Warm-Wallet-Umgebung weiter eingegrenzt hatten. Der zeitliche Abstand ist bemerkenswert: Trading und Einzahlungen waren während der Sperre weiterhin möglich, wodurch die Börse zwar Liquidität im Orderbuch und im Fiat-/Krypto-Zahlungsverkehr stabil hielt, aber die Abwärtsrichtung der Mittel bewusst unterbroch. Für Betreiber von Krypto-Plattformen ist das ein klassisches Muster, um den Schaden zu begrenzen: interne Kontrollen „ziehen“ zunächst nur die Withdrawal-Engine an, während andere Pfade weiterlaufen.
Im Zentrum der technischen Rekonstruktion steht die Frage, wie ein Angreifer risk management umgehen konnte, obwohl solche Kontrollen in der Regel nicht nur aus „Regeln“, sondern aus mehreren Schutzebenen bestehen. Wie in der Berichterstattung heißt, soll eine Schwachstelle in einem Drittanbieter-Sicherheitsprodukt dem Angreifer hochrangige interne Zugriffsrechte gegeben haben. Mit diesen Berechtigungen konnte der Angreifer offenbar sowohl Risikofilter als auch andere Prüfmechanismen umgehen und anschließend betrügerische Withdrawal-Kommandos auslösen. Dass die betroffenen Transaktionen nicht nur Bitcoin, sondern auch weitere Kryptowährungen umfassten, unterstreicht zudem, dass es sich nicht um einen einzelnen fehlerhaften Prozessschritt handelte, sondern um einen breiter wirksamen Zugriffspunkt. Bitget hatte den Umfang anfangs auf 351,6 Mio. USD beziffert und später auf 387,5 Mio. USD nach oben korrigiert, nachdem zusätzliche Zcash- und TRON-Überweisungen als betroffen identifiziert wurden.
Für die Einordnung ist wichtig, wie klar die Trennung zwischen Hot/Warm und Cold Wallets in der Schadensbilanz ausfällt. Bitget betonte, dass die Cold Wallets vom Vorfall nicht betroffen gewesen seien und die Nutzerkontostände intakt blieben. Außerdem soll der Verlust über einen Protection Fund mit einem Wert von über 464 Mio. USD abgedeckt sein. Solche Aussagen sind aus betrieblicher Sicht nicht nur PR, sondern verweisen auf die Architekturentscheidung, dass produktive Assets in Cold Storage gehalten werden, während Hot/Warm Wallets die kurzfristige Liquidität und die operativen Abläufe abfedern. In der Praxis ist damit aber auch klar: Sobald ein Angreifer privilegierte Rechte im Umfeld der Withdrawal-Steuerung erhält, kann er innerhalb des Zeitfensters vor der Abschaltung genau jene Mittel erreichen, die operativ „bereitstehen“.
Die geplante Zusammenarbeit mit Spezialisten für Incident Response und Blockchain-Forensik zeigt außerdem, wie eng IT-Security, Forensik und Prozessdesign bei Crypto-Exchanges inzwischen zusammenlaufen. Wie berichtet wird, arbeitet Bitget mit Law Enforcement sowie mit Sicherheitsfirmen wie Mandiant und SlowMist zusammen, um Assets zu verfolgen und in einzelnen Fällen einzufrieren. Das macht den Unterschied zwischen „Transaktionen sind sichtbar“ und „Assets sind zurückholbar“ deutlich: Blockchain-Transparenz beschleunigt zwar das Monitoring, aber die tatsächliche Wiederbeschaffung hängt an konkreten Gegenmaßnahmen an Knotenpunkten des Zahlungsflusses. Zudem ist die Entscheidung, andere Auszahlungen wie Ether und Tether nicht sofort komplett freizuschalten, sondern schrittweise wiederherzustellen, eine Sicherheitsmaßnahme mit operativem Preis – denn sie reduziert die Angriffsfläche, bremst aber auch die Kundenerwartungen.
Technisch betrachtet wirft der Vorfall ein Licht auf ein wiederkehrendes Muster in der Supply-Chain-Sicherheit: Drittanbieter-Komponenten können in SIEM-, PAM- oder Vulnerability-Management-ähnliche Prozesse integriert sein, ohne dass ihre Sicherheitsannahmen vollständig zu den eigenen Threat Models passen. Wenn ein externes Sicherheitsprodukt hohe Rechte erteilt oder Identitäts- und Token-Flows wie vorgesehen absichert, wird es zum „kritischen Kontrollpunkt“ – und genau dort kann eine Schwachstelle den gesamten Abwehrverbund aushebeln. Für Organisationen, die Krypto- oder auch andere stark regulierte Hochrisiko-Systeme betreiben, heißt das: Es reicht nicht, nur eigene Anwendungen zu härten; entscheidend ist auch, wie Drittanbieter-Bausteine privilegierte Zugriffe begrenzen, wie schnell man sie isolieren kann und wie belastbar die Kontrollen bei kompromittierten Sessions sind.
Aus Marktsicht verstärkt das Ereignis zudem den Trend, Security-Engineering stärker in Richtung „Mittelabfluss-Resilienz“ zu denken. Der Angriff wurde am 24. September entdeckt, während die Wiederaufnahme der Bitcoin-Withdrawals erst am 28. September folgte – ein Zeitraum, in dem zusätzliche Sicherheitschecks offenbar Priorität hatten. Unternehmen im Ökosystem müssen solche Lücken künftig schon im Design reduzieren: etwa durch differenzierte Berechtigungen für Withdrawal-Workflows, durch stärker segmentierte interne Rollenmodelle und durch Verfahren, die das Risiko bei manipulierten oder missbrauchten Befehlen automatisch dämpfen. Bitget kündigte außerdem an, die Beurteilung von Drittanbieter-Sicherheitsprodukten nachzuziehen; genau solche Post-Mortem-Schleifen entscheiden häufig darüber, ob sich ein ähnlicher Angriff wiederholt oder ob das System nachhaltig nachjustiert wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitget nimmt Bitcoin-Auszahlungen wieder auf – 387,5 Mio. USD Schaden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitget nimmt Bitcoin-Auszahlungen wieder auf – 387,5 Mio. USD Schaden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitget nimmt Bitcoin-Auszahlungen wieder auf – 387,5 Mio. USD Schaden« bei Google Deutschland suchen, bei Bing oder Google News!