


HAVERFORD / LONDON (IT BOLTWISE) – In Haverford geht aus Polizeiangaben hervor, dass ein Betrug rund um „Bitcoin Gold“ einen Schaden von 4.000 US-Dollar auslöste. Dem Opfer gelang es anschließend nicht, Gelder aus dem Setup auszuzahlen, nachdem anfängliche Transaktionen scheinbar funktioniert hatten. Parallel werden mehrere Fälle von Identitätsmissbrauch, Kontoübernahmen und Fahrzeugdiebstählen gemeldet. Für IT- und Security-Verantwortliche zeigt sich dabei ein typisches Muster moderner Scam-Mechaniken.
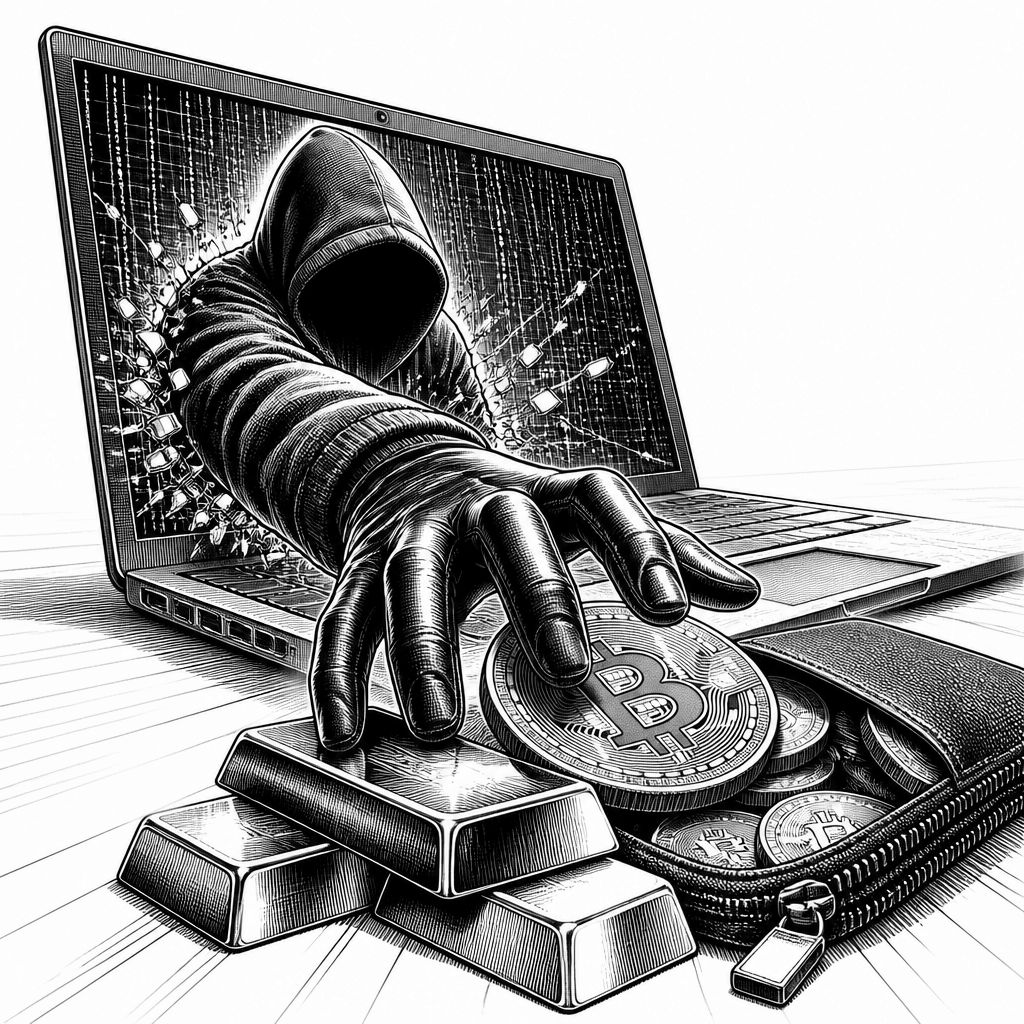
Die Meldungen aus Haverford lesen sich zunächst wie eine Mischung aus klassischen Einbruch- und Diebstahlsfällen. Bei genauerem Hinsehen sticht jedoch ein Muster heraus, das deutlich in die digitale Welt hineinragt: Betrug per Kryptowert-Workflow, Identitätsmissbrauch und das Ausnutzen kompromittierter Kontozugänge. Besonders gravierend ist der Fall, in dem ein Opfer nach Angaben der Polizei etwa 4.000 US-Dollar über eine „Bitcoin basierte“ Route für „Gold stock“ investierte. Nach erfolgreichen ersten Transaktionen war die Auszahlung anschließend offenbar nicht mehr möglich. Genau dieses „funktioniert erst, dann nicht mehr“-Schema ist in der Praxis ein häufiges Indiz für Scams, die Vertrauen über kleine Gewinne aufbauen und bei echten Auszahlungen blockieren.
Technisch betrachtet wirkt die Abfolge wie ein meist zweistufiges Betrugsmodell. Zuerst wird ein Eindruck von Legitimität erzeugt: Ein Referral, ein konkreter Link und ein bereitgestellter Code sollen die Transaktionen „sauber“ erscheinen lassen. Danach wird die Kontrolle über den weiteren Prozess entzogen, etwa durch manipulierbare Kontostände, nicht freigeschaltete Withdrawal-Mechanismen oder durch Seiten, die zwar Auszahlungen zulassen, aber in Wirklichkeit an Bedingungen knüpfen, die nur die Betrüger steuern können. Für Opfer ist dabei entscheidend, dass die anfängliche Handelskette keine Garantie für die spätere Liquidität oder für die reale Verwahrung von Assets ist. Auch wenn die Begriffe wie „Gold“ und „Bitcoin“ an bekannte Finanzmuster erinnern, bleibt die technische Kernfrage: Wer kontrolliert die Auszahlungsschnittstelle und welche Datenflüsse sind bei der „Withdrawal“-Phase tatsächlich erlaubt?
Neben diesem Kryptowert-Fall tauchen in den Angaben mehrere Punkte auf, die für Security-Teams besonders relevant sind: Identitätsmissbrauch für die Beantragung staatlicher Förderleistungen, die Übernahme eines Accounts bei einem großen Reiseanbieter sowie lokale Diebstähle mit Bezug auf digitale Endgeräte. In einem Fall wird berichtet, dass eine Person den eigenen Angaben zufolge unter Nutzung seiner Identität für „federal student aid“ antragsrelevant gemacht wurde. In einem anderen Fall heißt es, ein fremder Zugriff habe ein Konto übernommen, woraufhin 178.550 Meilen eingelöst wurden. Solche Kombinationen aus Account-Kompromittierung und anschließender Wertabschöpfung sind oft leichter umzusetzen als reine Datenexfiltration: Angreifer brauchen keine vollständige Datenkopie, wenn sie mit gestohlenen Zugangsdaten oder Session-Übernahmen bereits sofortige Aktionen ausführen können.
Interessant ist außerdem, wie stark die digitalen Risiken mit den physischen Gelegenheiten verknüpft sein können. In den Meldungen finden sich etwa Diebstähle aus unverschlossenen Fahrzeugen, das Entwenden eines Laptops sowie das Stehlen von Gegenständen aus dem YMCA-Umfeld. Auch wenn das auf den ersten Blick nicht „Cybercrime“ ist, kann jedes gestohlene Gerät die Angriffsfläche vergrößern: Ein Laptop kann gespeicherte Browser-Sessions, Passwörter in Passwortmanagern, gespeicherte Zwei-Faktor-Codes oder Zugangstokens enthalten. Zusätzlich führt der Diebstahl einzelner Datenträger häufig dazu, dass Betroffene erst verzögert merken, welche Konten wirklich betroffen sind. Für IT-Verantwortliche ist genau diese Latenz gefährlich, weil sie Zeit für weitere Versuche liefert und Incident Response unnötig verlangsamt.
Historisch betrachtet haben Scams rund um Krypto-Vermarktung immer wieder denselben roten Faden: Intransparentes Produktversprechen, Einstieg über kuratierte Links oder Referral-Mechaniken und ein späterer Bruch bei Auszahlung. Neu ist dabei weniger das Betrugsziel als die Anbindung an bekannte Strukturen, die Nutzer reflexartig vertrauen lassen: URL-Codes, „Stock“-Begriffe, angeblich reale Kursbewegungen und das Narrativ, dass erst kleine Trades zur Vertrauensbildung dienen. Dass in den Meldungen ein Opfer nach anfänglich erfolgreichen Transaktionen keine Auszahlung mehr erhielt, passt in dieses Muster. Für Unternehmen mit eigenen Mitarbeitern, die privat investieren, ist das ein praktischer Hinweis: Security-Awareness sollte nicht nur Phishing-Links behandeln, sondern auch die Logik dahinter erklären – nämlich warum „klein gestartet, später gesperrt“ ein Warnsignal ist.
Für die unmittelbare Prävention lassen sich aus den Polizeiangaben daher konkrete Ansatzpunkte ableiten, die über allgemeine „Seien Sie vorsichtig“-Ratschläge hinausgehen. Erstens sollten Konten mit hohen Werthebeln (z. B. Reiseprogramme oder andere tokenbasierte Vorteile) konsequent mit starken Authentifizierungsmechanismen und eindeutigen Warnsignalen abgesichert werden, damit Kontoübernahmen schnell auffallen. Zweitens lohnt es sich, den Umgang mit verdächtigen Investitionslinks als eigenen Prozess in der IT/HR-Schulung zu verankern: nicht als Finanzberatung, sondern als Sicherheitsentscheidung („Wer hat mir das geschickt, woher stammt der Code, kann ich die Auszahlung unabhängig verifizieren?“). Drittens sollten Organisationen ihre Incident-Response-Playbooks auch dann trainieren, wenn das Incident-Thema zuerst „privat“ wirkt, weil im Alltag oft derselbe Identitäts- und Zugriffsstack betroffen ist. Die Mischung aus digitalen Account-Vorfällen und Diebstählen von Endgeräten zeigt, dass Security nicht an Türschwellen endet, sondern eine durchgehende Kette aus Geräten, Identitäten und Berechtigungen bildet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Masche mit Bitcoin-Gold: Haverford warnt vor Online-Fraud und Diebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Masche mit Bitcoin-Gold: Haverford warnt vor Online-Fraud und Diebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Masche mit Bitcoin-Gold: Haverford warnt vor Online-Fraud und Diebstahl« bei Google Deutschland suchen, bei Bing oder Google News!