


LONDON (IT BOLTWISE) – Banken und Versicherer haben Sicherheits-Patches oft aufgeschoben, weil jede Änderung Regressions-Tests und Ausnahmeprozesse nach sich zieht. Genau dieses Sicherheitsmodell gerät unter Druck, weil KI-basierte „Frontier“-Systeme Schwachstellen schneller finden und verknüpfen können. Der Fokus sollte daher weniger auf großen App-Migrationen liegen, sondern auf den Bausteinen darunter: Container-Basisimages, Open-Source-Bibliotheken und Build-Tooling. Die Umstellung lässt sich zudem schrittweise starten und liefert über SBOMs sowie Provenienz bessere Antworten für Audit- und Nachweispflichten.
Wer in der Finanzbranche Security sagt, meint häufig einen vertrauten Ablauf: Security will eine Klasse von Schwachstellen eliminieren, Engineering kalkuliert den Aufwand für Upgrades der Plattform, danach folgt die Diskussion um Regressionstests und Release-Fenster. Am Ende werden Findings oft in Ausnahmen überführt – mit kompensierenden Kontrollen und einem Termin, der sich gern auf eine Roadmap „in etwa achtzehn Monaten“ verschiebt. Dieses Vorgehen ist nicht irrational. Finanzdienstleister tragen in der Regel mehr Legacy-Software als andere Industrien, weil historisch gewachsene Infrastrukturen, regulatorische Stabilitätsanforderungen und Betriebsmodelle dominieren, in denen schon ein kurzer Ausfall als operatives Risiko gilt. In dieser Logik wirkt „minimale Änderung“ wie risikobewusste Schadensbegrenzung.
Nur verschiebt sich inzwischen die Risikorechnung. Die Quelle beschreibt, dass eine geordnete Schwachstellen-Backlog-Strategie lange als akzeptabler Deal galt: CVEs waren bekannt, aber „dormant“, und die Hürde für eine erfolgreiche Ausnutzung war durch Fachwissen, Zeit, Kosten und Anreize hoch. Neu ist vor allem, dass die „Lücke“ zwischen öffentlich bekannten und praktisch ausnutzbaren Schwachstellen deutlich kleiner wird – laut Text genau dort, wo Finanzinstitute seit Jahren aufgeschobene Risiken akkumulieren: in der Software-Supply-Chain. Wenn KI-gestützte Systeme Code lesen, Schwachstellen schneller entdecken und Angriffe zu Ketten verknüpfen können, steigt nicht nur die Geschwindigkeit der Ermittlungen, sondern auch die Wahrscheinlichkeit, dass ein altes, eigentlich ruhendes Problem zum Einfallstor wird. Der Artikel bringt das auf eine zugespitzte Formel: Bei Finanzdiensten soll die Ausnutzung von Schwachstellen als Initial Access inzwischen häufiger vorkommen als Phishing.
Technisch betrachtet liegt der Kernkonflikt darin, wie „Modernisierung“ bislang ausgelegt wird. Security-Teams hören bei „Wir müssen modernisieren“ oft den Plan für eine mehrjährige App-Migration: Monolithen refaktorisieren, Runtime-Versionen upgraden, Datenlayer migrieren und alles downstream erneut testen. Engineering kann in dieser Erwartung zurecht zögern, denn das ist mehr als ein Change-Request – es ist Kapitalbindung und operatives Risiko. Die zentrale Gegenposition des Textes ist deshalb: Das neue KI-getriebene Angriffspotenzial sitzt nicht primär im Anwendungslogik-Code, sondern unterhalb davon in den Input-Schichten. Dazu zählen Basis-Containerimages mit vielen bekannten Lücken, Open-Source-Libraries aus öffentlichen Registries ohne belastbare Herkunft (Provenienz) sowie Build-Tooling, das nicht sauber inventarisiert ist. Wird der Input – also das Lieferobjekt – kompromittiert oder veraltet, kann er sich in vielen Anwendungen replizieren, ohne dass jedes Team seine eigenen Abhängigkeiten bewusst „neu“ macht.
Entsprechend beschreibt der Beitrag einen Ansatz, bei dem die Supply-Chain-Härtung parallel zur bestehenden Transformationsplanung läuft. Die vorgeschlagene Architektur basiert auf „Securing what you build“: Minimalistische, gehärtete Containerimages und Open-Source-Bibliotheken sollen kontinuierlich neu gebaut werden, sodass vermeidbare Schwachstellen gar nicht erst in die Zielumgebungen gelangen. Für Bestandssysteme, die noch nicht bereit für einen großen Versionssprung sind, setzt der Text auf Backporting: Security-Fixes werden in die Versionen übernommen, die Institutionen heute tatsächlich betreiben, ohne dass die Migrationslogik neu gestartet werden muss. Das ist organisatorisch weniger disruptiv, weil Kompatibilität erhalten bleibt und das Change-Freezing nicht jedes Mal die komplette technische Erneuerung blockiert. Während Anwendungsteams damit weniger selbst patchen und neu bauen müssen, sinkt gleichzeitig die Exposition gegenüber denselben bekannten Schwachstellenpfaden.
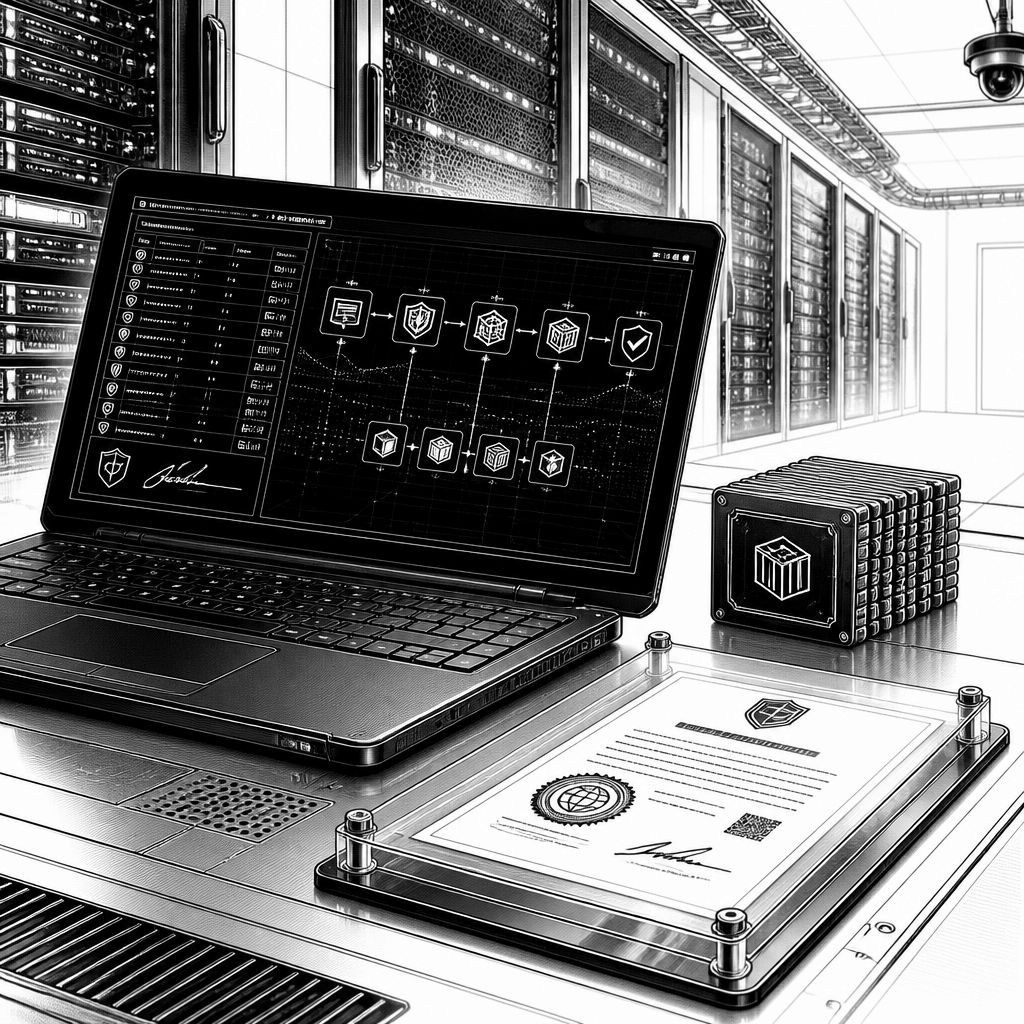
Für Plattformteams liegt der praktische Hebel in einem häufig vorhandenen, aber oft belastenden Prozess: „Golden Images“ zu pflegen und zu verteilen. Viele große Finanzinstitute nutzen solche Standardimages, um hunderte Anwendungsteams mit einer einheitlichen Grundlage zu versorgen. Der Artikel argumentiert, dass deren Pflege „langsam und teuer“ sein kann – genau deshalb lohnt sich eine zentrale Quelle gehärteter Artefakte. Wenn Platform Teams upstream die sicheren Bausteine ersetzen, verteilen sie diese einmal als genehmigte Building Blocks über Registries und Pipelines, die die anderen Teams ohnehin verwenden. Dann wird Vulnerability Management stärker zu einer Plattformaufgabe statt zu einer dauerhaften Individualleistung pro Anwendung. Zentral wird zudem, dass jedes Artefakt signierte Software Bills of Materials (SBOMs) und verifizierbare Provenienz mitführt. Damit lassen sich typische Audit-Fragen direkter beantworten: „Was läuft?“, „Woher kommt es?“ und „Wie wird es gewartet?“ Das reduziert nicht nur Such- und Nacharbeitsaufwand, sondern macht auch die Sicherheitskommunikation zwischen Security, Plattform und Compliance belastbarer.
Die eigentliche Kostenanalyse adressiert der Text über den Hinweis auf die „versteckten Kosten des Nichtstuns“. Status quo bedeutet nicht Nullrisiko; es heißt nur, dass die Aufwände über viele Teams verteilt werden, bis sie nicht mehr als eigener Risiko-Posten sichtbar sind. Wiederkehrende CVE-Triage bindet Kapazität, die sonst an Roadmap-Arbeit oder produktnahe Verbesserungen fließen würde. Dazu kommen Notfallzyklen bei neuen Kampagnen gegen weit verbreitete Packages, die Zeit und Bandbreite der Teams stark beanspruchen. Jeder Audit-Find, der durch wiederholte Schließungsversuche schwerer wird, erhöht die Ermüdung im Betrieb. Und selbst der beste Modernisierungsplan kann ins Stocken geraten, wenn das Tagesgeschäft nur noch aus Patchen besteht. Der Beitrag rahmt die Supply-Chain-Modernisierung deshalb als kleineres, reversibleres und besser eingrenzbares Paket: Der Eingriff betrifft den Build-Prozess statt die Business-Logik. Startfähig ist es zudem oft mit einzelnen Plattformteams und einer überschaubaren Anzahl von Images – womit sich eine belastbare Lernkurve aufbauen lässt.
Für die Strategieplanung ist die Zeitlehre besonders wichtig: Security-Vorteile sollen nicht erst am Ende der kompletten Modernisierung sichtbar werden, sondern schrittweise währenddessen. Der Text beschreibt dieses Prinzip als „secure-by-default“: Je mehr der Umgebung auf vertrauenswürdigen Defaults basiert, desto weniger Schwachstellen werden überhaupt geerbt, statt ständig abgearbeitet werden zu müssen. Der Vorschlag lautet daher, zuerst die Software-Supply-Chain zu adressieren, anschließend die übrigen Modernisierungsmaßnahmen in einem Tempo zu fahren, das Organisation und Betrieb tragen können. Der Beitrag stammt laut Angabe von Matt Stead, Product Marketing Manager bei Chainguard, und positioniert genau diese Kombination aus gehärteten Artefakten, Backports und nachvollziehbarer Herkunft als praktikablen Weg, Sicherheitsrisiken im regulierten Umfeld schneller zu senken, ohne die gesamte Transformationsagenda neu zu terminieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Software-Supply-Chain modernisieren: KI beschleunigt das Risiko für Banken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Software-Supply-Chain modernisieren: KI beschleunigt das Risiko für Banken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Software-Supply-Chain modernisieren: KI beschleunigt das Risiko für Banken« bei Google Deutschland suchen, bei Bing oder Google News!