


LONDON (IT BOLTWISE) – In vielen Unternehmen scheitert das Sicherheitsreporting nicht an fehlenden Daten, sondern an fehlendem Kontext zwischen Tools. Im Boardmeeting bleiben dann drei Fragen offen: Gesamtsicherheit, tatsächliche finanzielle Exponierung und ob sich das Lagebild zum Vorquartal verbessert hat. Der Kernansatz ist ein Wechsel weg von Aktivitätsmetriken hin zu nachweisbaren Angriffspfaden zu den geschäftskritischen Kronjuwelen. So wird aus „tausende Findings“ eine verständliche Risiko- und ROI-Story für Entscheider.
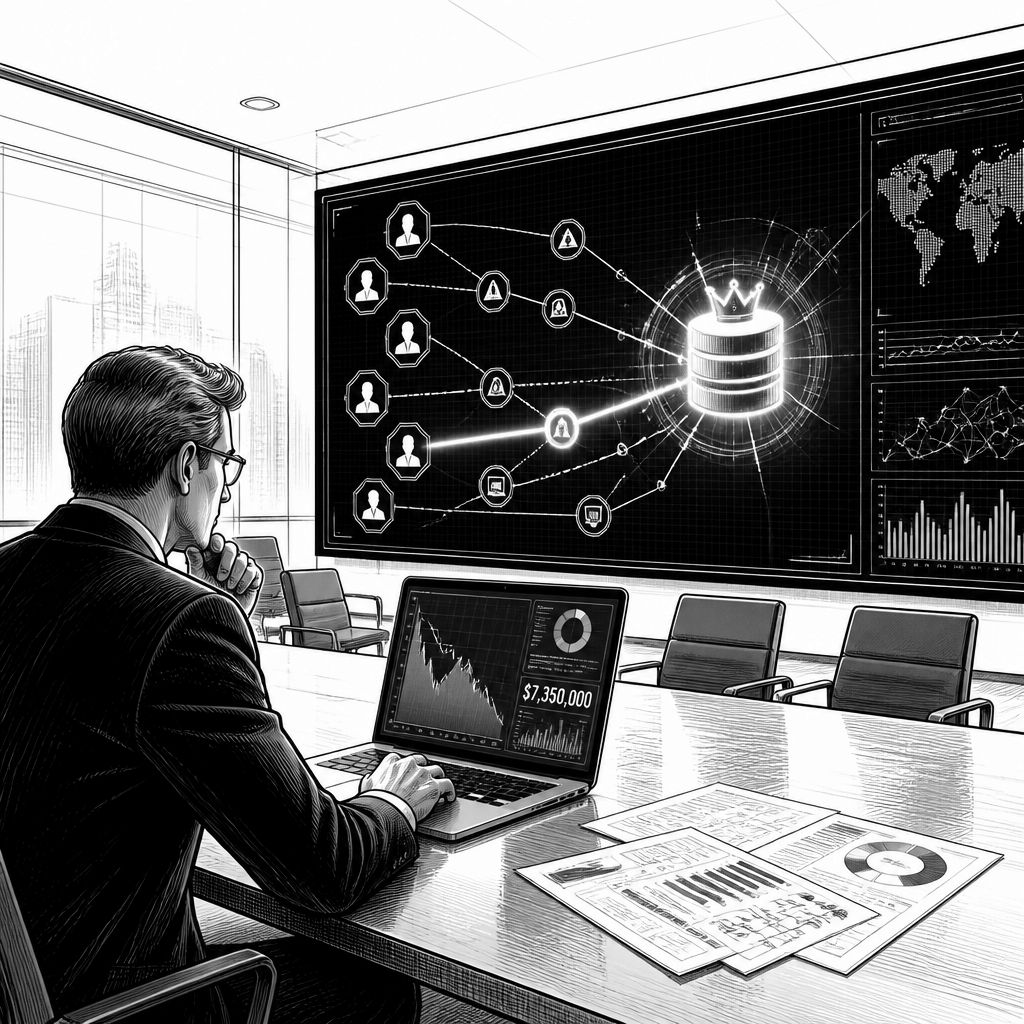
Wenn das Board in zwei Wochen tagt, läuft Security-Reporting in vielen Firmen wie ein Datenexport-Prozess: Identitätsanbieter, Cloud-Posture-Tool, Vulnerability Scanner, SIEM und EDR-Konsole liefern jeweils ihre Sicht. Das Ergebnis sind einzelne Kennzahlen, aber keine gemeinsame „Landkarte“, auf der sich die Frage beantworten ließe, ob das Unternehmen heute wirklich besser abgesichert ist. Nicht, weil Informationen fehlen, sondern weil sie in Werkzeug-Silos liegen und dort bleiben. Genau an diesem Punkt setzt ein Ansatz an, der das Board mit drei harten Fragen ernst nimmt: Wie sicher ist die Organisation insgesamt, wie hoch ist die finanzielle Exponierung im echten Leben und verbessert sich die Sicherheitslage gegenüber dem letzten Quartal.
Für CISOs ist die Schwierigkeit dabei oft psychologisch und methodisch zugleich. „Wir haben letzte Quartal tausende Findings geschlossen“ klingt wie Fortschritt, misst aber vor allem Bearbeitungs- und Prozessleistung. Eine entscheidende Nachfrage – „Safer gegenüber was und um wie viel?“ – lässt sich häufig nicht sauber beantworten, weil die Kennzahlen nicht auf Risiko und Reichweite abbilden. Boards wollen laut dem in der Vorlage beschriebenen Muster nicht Aktivitätsmetriken, sondern Exponierung: Welche geschäftskritischen Assets kann ein Angreifer heute tatsächlich erreichen? Daneben zählt der Trend, nicht der Snapshot: Schrumpfen diese erreichbaren Pfade von Quartal zu Quartal? Und schließlich geht es um Geld statt CVEs: Welche finanziellen Schäden wären realistisch, falls diese Pfade ausgenutzt werden.
Der Grund, warum diese Antworten so schwer werden, liegt in den „Lücken zwischen Tools“. In typischen wachstumsgetriebenen Umgebungen existieren mehrere Schichten nebeneinander: Identity Provider für Menschen und Identitäten, CSPM oder CNAPP für die Cloud, Endpoint-Detection und -Response, ein SIEM als Ereignissammlung sowie ein breiter Korpus an SaaS-Anwendungen. Jedes System kann seine eigene Teilwelt gut sehen, aber niemand verknüpft automatisch, wie Identitäten, Zugriffe, Assets und Konfigurationen gemeinsam einen realen Angriffspfad ergeben. Das ist kein abstraktes Theorieproblem, sondern ein praktisches Kettenlogik-Problem: Eine abgelaufene oder „noch“ privilegierte Gruppenmitgliedschaft in der Identitätsebene kann in ein OAuth-Setup im SaaS-Kontext übersetzen, darunter läuft wiederum ein Service Account mit breiten Berechtigungen in der Cloud, und dort finden sich dann Datenobjekte mit Sensitivitätsmarkierungen, ohne dass klar ist, wer sie technisch tatsächlich erreichen darf. Aus vier moderaten Einzelbefunden wird so ein kritischer Pfad – nur eben ohne Dashboard, das diese Verbindung automatisch in die Board-Runde übersetzt.
Der Druck auf diese Kontextlücke steigt zusätzlich mit KI- und Automatisierungsprojekten. Nichtmenschliche Identitäten, Agenten, Service Accounts und tool-gestützte Integrationen (bis hin zu Workflows, die über Protokolle wie MCP eingebunden werden) werden schneller „eingeschaltet“, als die Security-Teams ihre Auswirkungen inventarisieren. Jede neue Identität ist am Ende wieder ein potenzieller Zugriffspunk, und wenn die Toolkette nie darauf ausgelegt war, Berechtigungsflüsse als Graph zu verstehen, bleibt Shadow AI häufig ungemappt. Genau deshalb bleibt das naive Gegenmittel – „wir kaufen noch ein Tool, das die Lücke schließt“ – meist wirkungslos: Es entsteht ein weiteres Exportformat, noch eine Konsole, noch eine Spalte in der Rekonstruktion. Die Vorlage ordnet das als Reflex ein, der zwar kurzfristig Datenpunkte liefert, aber nicht das zentrale Problem löst: Boards fragen übergreifend, während viele Tool-Deployments domänenspezifisch optimiert sind.
Als Modell wird hier Cybersecurity Mesh Architecture (CSMA) erwähnt, wie es auch im Umfeld verteilt arbeitender Security-Stacks beschrieben wird. Das Ziel ist nicht, bestehende Kontrollen zu ersetzen, sondern ihre Daten so zu korrelieren, dass Identity, Access, Assets und Exposures als ein zusammenhängendes Sicherheitsbild lesbar werden. Auf Board-Ebene übersetzt sich das in einen Perspektivwechsel: Statt „Was haben wir getan?“ steht „Was kann ein Angreifer erreichen?“ im Zentrum. Praktisch bedeutet das eine Folge von Schritten, die in der Vorlage als Rahmen beschrieben wird, ohne dass dabei neue Sensorik im Vordergrund stehen muss. Zunächst werden mit Fachbereichen die Kronjuwelen definiert – also die Assets, deren Kompromittierung dem Unternehmen konkret schadet, etwa Kundendaten, Zahlungsumgebungen, PHI, Quellcode oder Produktionsinfrastruktur. Danach werden die vorhandenen Quellen zusammengeführt, mit dem Fokus auf Deduplication und Anreicherung, typischerweise agentless per API, damit Produktivsysteme nicht durch zusätzliche Agenten gestört werden.
Im nächsten Schritt werden aus den einzelnen Findings echte Angriffspfade modelliert: Für jedes Kronjuwel wird sichtbar, welche menschlichen und nichtmenschlichen Identitäten es erreichen können – und über welche Kette aus Zugriffsrechten und Konfigurationsfehlern. Daraus folgt eine Priorisierung nach „Blast Radius“: Eine mittelgradige Fehlkonfiguration auf einem Pfad zu Kundendaten kann wichtiger sein als ein kritischer CVE in einem isolierten Testserver-Kontext. Besonders boardtauglich wird das Ganze, wenn die Exponierung in finanzielle Größen übersetzt wird. Die Vorlage beschreibt diesen Wechsel als Brücke zwischen Security und Finance: Am Ende steht nicht nur „Anzahl der verwundbaren Punkte“, sondern „Geldrisiko bei Missbrauch“. Schließlich wird der Trend berichtet, indem man die Anzahl der relevanten Pfade und ihre Eliminierung seit dem letzten Quartal gegenüberstellt und klar macht, welche Maßnahmen diese Pfade geschlossen haben. So beantwortet man die drei Fragen im Kern direkt und verlagert die Rolle des CISOs im Meeting von der Verteidigung von Budget zu einer messbaren Risiko-Reduktion.
Damit ist auch die operative Wirkung greifbar: Ein solcher Ansatz liefert Security-Teams nicht nur eine bessere Story, sondern oft gleich eine priorisierte Arbeitsliste, die sich stärker an den Geschäftsinteressen ausrichtet als an der Reihenfolge der Scanner-Scores. Die „Unified Intelligence Layer“ wird dabei als übergreifende Kontextschicht verstanden, die Signale über Identität, Cloud, SaaS, Endpoint und KI-Umgebungen korreliert und so Angriffspfade sichtbar macht, die ein einzelnes Tool allein nicht darstellen kann. Für die nächste Board-Session heißt das: Die Vorbereitung verschiebt sich weg vom mühseligen Zusammenklicken und vom Spreadsheet-basierten Abgleich hin zu einem konsistenten, graphbasierten Lagebild. Wenn das gelingt, wird aus dem gefühlten „Wir sehen alles, aber nicht zusammen“ ein Bericht, der erklärbar ist – und der dem Board genau die Antworten liefert, die es bisher mit Unsicherheit zurücklassen musste.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI- und Tool-Landschaft: CSO-Reporting mit Angriffspfaden für Boards" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI- und Tool-Landschaft: CSO-Reporting mit Angriffspfaden für Boards" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI- und Tool-Landschaft: CSO-Reporting mit Angriffspfaden für Boards« bei Google Deutschland suchen, bei Bing oder Google News!