


DÄNEMARK / LONDON (IT BOLTWISE) – Unbefugte sollen über ein dänisches Firmenkonto auf die zentrale Personenregistrierung (CPR) zugegriffen haben. Betroffen sind laut Ministeriumsangaben 8,8 Millionen Menschen – darunter auch bereits Verstorbene. Der Zugriff dauerte etwa zehn Tage im September und führte dazu, dass Datensätze wie Namen, Adressen und CPR-Nummern abgefragt werden konnten. Die Datenschutzbehörde Datatilsynet hat die Fälle untersucht, während die Polizei den Hintergründen nachgeht.
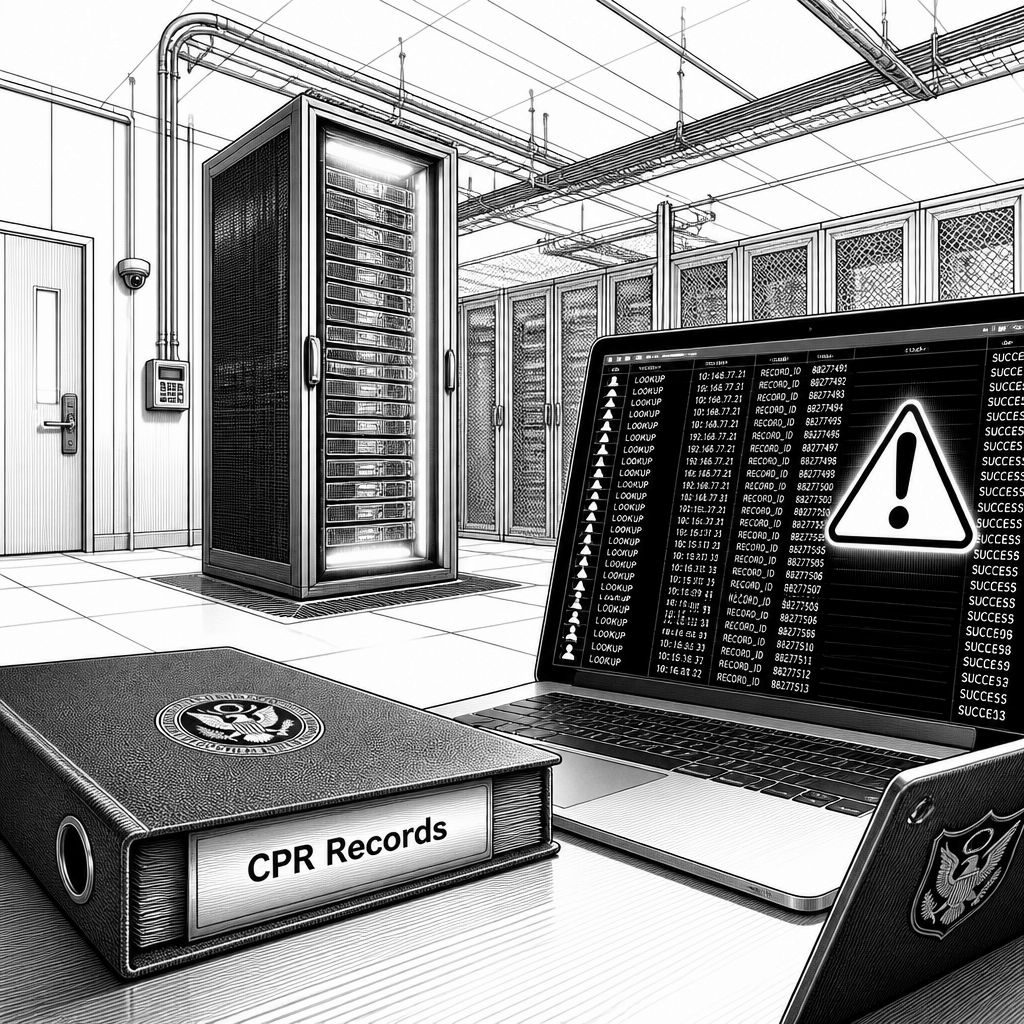
Das dänische Digitalisierungsministerium meldet einen massiven Vorfall in der zentralen Personenregistrierung: Unbefugte sollen über ein rechtmäßig zugriffsberechtigtes Firmenkonto an personenbezogene Daten von rund 8,8 Millionen Menschen gelangt sein. Laut Angaben wurden Namen, Adressen und persönliche Identifikationsnummern (CPR-Nummern) von Personen abgefragt, die in Dänemark leben, ins Ausland gezogen sind, aber auch bereits verstorben sind. Der Registerbetreiber hat den Firmenzugriff gestoppt und den Fall an Datatilsynet, die dänische Datenschutzbehörde, weitergegeben; parallel ermittelt die Polizei. Besonders brisant ist dabei nicht nur das Ausmaß, sondern auch die Form des Zugriffs: Die Angreifer nutzten offenbar eine Möglichkeit, die Unternehmen grundsätzlich nutzen dürfen, um Datensätze zu prüfen, obwohl die tatsächliche Nutzung nach den aktuellen Informationen nicht autorisiert war.
Technisch betrachtet zeigt der Vorfall, wie sensibel die Kombination aus umfangreichen Identitätsdaten und „legitimer“ Abfragefähigkeit sein kann. Die CPR-Datenbank enthält seit 1968 Informationen zu Personen, die in Dänemark leben oder gelebt haben; insgesamt sind rund 11 Millionen Menschen im Register verzeichnet. Wenn der Zugriff etwa 8,8 Millionen Personen umfasste, entspricht das nach Ministeriumszahlen grob vier von fünf Einträgen. Gleichzeitig bleibt laut offizieller Mitteilung offen, wie die unbefugten Parteien überhaupt in die Systemsphäre des betreffenden Unternehmens gelangten und ob die Daten danach gespeichert oder anderweitig genutzt wurden. Genau diese Unklarheit – Einfallstor im Unternehmensumfeld, Zugriffstiefe und Nutzungsabsicht – macht den Fall auch für IT-Verantwortliche außerhalb Dänemarks relevant, weil ähnliche „reguläre“ Schnittstellen in vielen Ländern existieren, aber selten so breit missbraucht werden.
Für Datatilsynet ist zudem entscheidend, dass die Abfrage nicht wie ein einzelner Grenzfall aussieht. In der Behördennachricht heißt es, dass eine sehr große Zahl automatisierter Lookups durchgeführt wurde, um gültige CPR-Nummern zu identifizieren; die Behörde formuliert dabei, dass die Nummern „mutmaßlich“ ausgelesen wurden, nachdem ihre Informationen aus einer Meldung aus dem Register stammten. Der unauffällige Start und die Dauer von rund zehn Tagen im September sind ebenfalls ein zentraler Punkt der Bewertung: Christina Egelund, die Ministerin für Digitalisierung, sagte laut Berichterstattung, die Schutzmaßnahmen rund um diesen Zugriff hätten nicht ausgereicht und Alarmierungen hätten früher greifen müssen. Dass ein Mitarbeiter der Registerverwaltung die ungewöhnliche Aktivität erst am Freitag, dem 2. Oktober, bemerkte, unterstreicht das Risiko für längere Zeiträume zwischen Ereignis und Erkennung – gerade bei Batch- oder Automatisierungsprozessen, die im Normalfall nicht sofort auffallen.
Was die betroffenen Daten konkret umfassen, hängt laut Darstellung vom Status der jeweiligen Person ab. Personen, die in der Regel über einen Namens- und Adressschutz verfügen, sollen demnach nicht mit Namen und Adresse an private Unternehmen herausgegeben werden. Das bedeutet zwar nicht automatisch, dass bei allen Betroffenen keinerlei Datenteile erreicht wurden, aber es setzt eine wichtige Schranke in der vorgesehenen Datenweitergabe. Gleichzeitig bleibt offen, ob die CPR-Nummern dieser geschützten Personengruppen ebenfalls tatsächlich abgefragt wurden und ob einzelne Personen proaktiv benachrichtigt werden. Diese Lücke in der Kommunikation ist für die Praxis heikel: Wenn der Umfang der Kompromittierung nicht vollständig auf Einzelfallebene feststeht, wird es für Identity- und Fraud-Teams schwierig, priorisiert zu handeln. Für die Sicherheitshinweise an die Bevölkerung verweist das Ministerium unter anderem auf die Seite sikkerdigital.dk, die sich auf typische Social-Engineering- und Missbrauchsmuster fokussiert.
Die Hinweise zielen vor allem darauf, weitere Betrugsversuche aus dem Datenabfluss abzuwehren: Unbekannte Anrufer oder E-Mails, die persönliche Details kennen, sollen nicht durch Links oder Rückrufe in die Irre führen; Zugangsdaten wie Passwörter oder MitID-Informationen einschließlich Einmalcodes dürfen nicht weitergegeben werden. Zusätzlich wird ein Credit-Warning-Mechanismus im CPR-Register beschrieben: Dabei handelt es sich um einen Marker, der Unternehmen darauf aufmerksam machen soll, dass bei der Prüfung von Krediten oder Darlehen ein besonders sorgfältiger Identitätsabgleich nötig ist. Der Marker wird zwar sofort registriert, kann aber laut offizieller Darstellung einige Tage brauchen, bis er in den Systemen der Unternehmen ankommt; wer mindestens 15 Jahre alt ist, kann ihn setzen. Parallel betont die Registerverwaltung, dass eine CPR-Nummer allein nicht als einziges Identitätsbeweismittel gelten darf – ein Punkt, der im Missbrauchsfall regelmäßig zum Schwachstellenmuster wird, wenn Prozesse zu sehr auf formale Merkmale statt auf mehrfaktorige Plausibilisierung setzen.
Auch der rechtliche und organisatorische Rahmen spielt eine Schlüsselrolle für das Verständnis. Nach den Regeln des CPR-Gesetzes von 2023 können Unternehmen Registerdaten zu Personen erhalten, die sie bereits einzeln identifiziert haben. Eine CPR-Nummer ist dabei grundsätzlich ausreichend, um eine Person für diesen Zweck zuzuordnen. Allerdings soll der Datenumfang auf den Kontext beschränkt bleiben, in dem das Unternehmen die Daten ohnehin benötigt – etwa bei Kunden oder Mitarbeitenden. Im beschriebenen Fall bleibt jedoch die zentrale Frage unbeantwortet, warum ein Zugriff eines einzelnen Unternehmens so große Teile des Registers abdecken konnte. Egelund verknüpft das Problem ausdrücklich mit unzureichenden Sicherheitsvorkehrungen; darüber hinaus hat sie eine vollständige Sicherheitsüberprüfung des Registers angefordert. Datatilsynet prüft inzwischen, wie es zu dem Zugriff kommen konnte, wer für den Datenumgang verantwortlich war und ob weitere Maßnahmen nötig sind.
Für die nächsten Schritte ist entscheidend, ob das Verfahren nicht nur technische Logfiles auswertet, sondern auch die Missbrauchskette bis ins Unternehmensumfeld rekonstruiert. Die derzeitige Mitteilung lässt etwa offen, welches Einfallstor in den Systemen der Firma genutzt wurde, und ob die Angreifer nach dem Erreichen der Abfragen noch Daten abgehalten oder weiterverwendet haben. Ebenso bleibt offen, ob Betroffene im Zuge einer bereinigten Identitätsbasis neue CPR-Nummern erhalten müssen; laut Angaben sei es dafür noch zu früh. Unabhängig vom finalen Ergebnis zeigt der Fall eine klare Lehre: Wenn Identitätsregister über „zulässige“ Schnittstellen abgefragt werden dürfen, müssen Sicherheitskontrollen nicht nur Zugriff erlauben, sondern Missbrauchsmuster wie hohe Automatisierungsraten, ungewöhnliche Abfrageprofile und verzögerte Alarmierung konsequent erkennen. Genau diese Kombination aus Monitoring, Zugriffskontrolle und Prozessdisziplin dürfte der Schwerpunkt der angekündigten Sicherheitsprüfung sein.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Dänemark: CPR-Daten von 8,8 Millionen Menschen über Firmenzugriff abgegriffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Dänemark: CPR-Daten von 8,8 Millionen Menschen über Firmenzugriff abgegriffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Dänemark: CPR-Daten von 8,8 Millionen Menschen über Firmenzugriff abgegriffen« bei Google Deutschland suchen, bei Bing oder Google News!