


LONDON (IT BOLTWISE) – Nutzer der ASOS-App haben Push-Benachrichtigungen erhalten, die nach Angaben der Betroffenen wie Erpressungsnachrichten wirkten. In der Meldung behaupten die Absender, sie hätten eine Snowflake-Instanz vollständig kompromittiert. Auffällig ist, dass der Text nicht nur potenzielle Daten bedroht, sondern die App-Nachricht direkt als „Ransom Note“ für die Kundenansprache nutzt. Unklar bleibt bislang, ob und welche Daten tatsächlich betroffen sind.
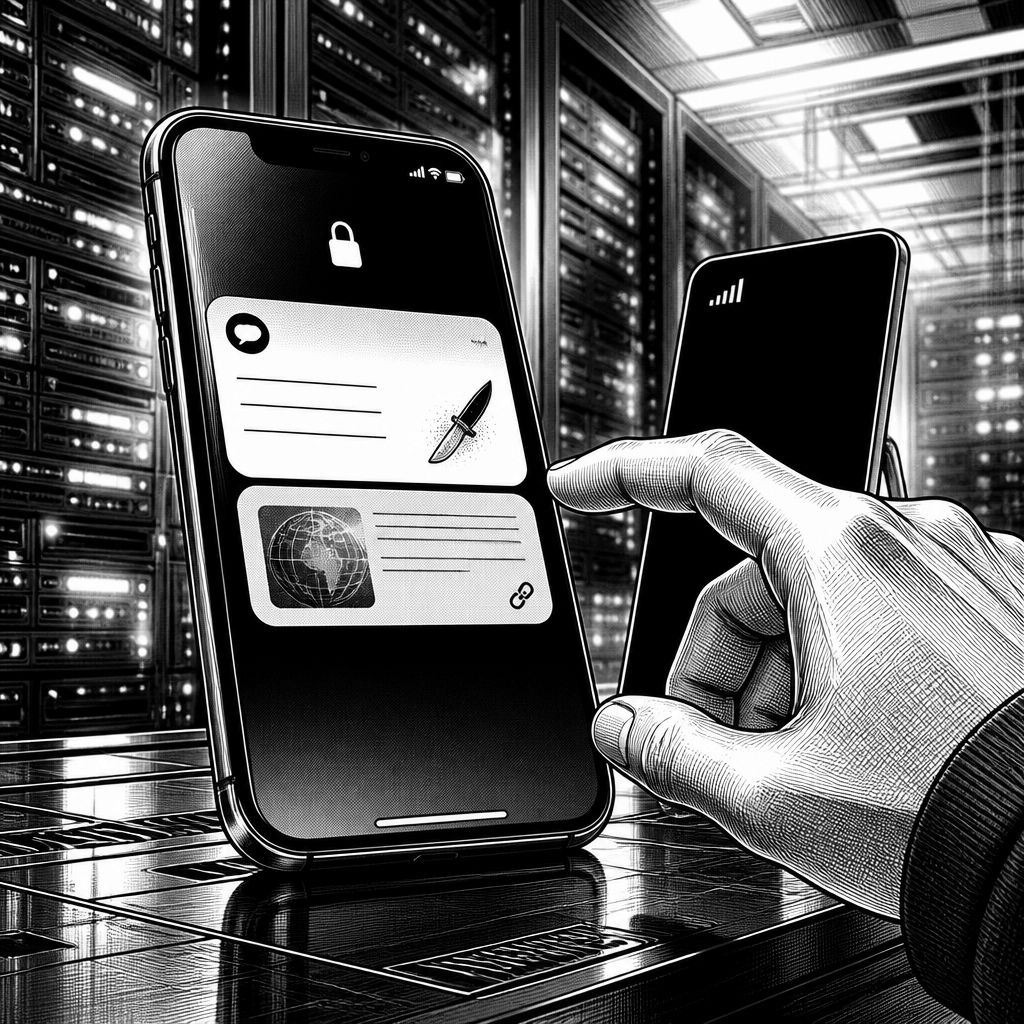
Erpressung über die eigene Kundenoberfläche: Genau diese ungewöhnliche Stoßrichtung haben zahlreiche Nutzer gemeldet, nachdem sie in der ASOS-App scheinbar von Angreifern initiierte Push-Nachrichten auf dem Smartphone gesehen hatten. Die Meldungen richteten sich zwar formal an interne Empfänger – sie sprachen den „DPO“ (Data Protection Officer) und die IT-Abteilung von ASOS an –, doch der Weg zur Zielgruppe verlief über etwas, dem Unternehmen im Alltag gern vertrauen: Benachrichtigungen aus der App selbst. Dutzende Betroffene beschrieben, dass der Pop-up-Text in einer Form erschien, die wie eine offizielle Kommunikation wirkt, statt wie eine klassische Phishing-Mail oder eine betrügerische Website.
Im Kern enthielt die Nachricht einen Erpressungsansatz mit konkreter technischer Behauptung: Die Absender schrieben, sie hätten „fully compromised the Snowflake instance“ und forderten dazu auf, auf die Forderungen einzugehen, andernfalls werde etwas offengelegt. Snowflake ist dabei nicht „irgendeine“ Komponente, sondern eine Cloud-Datenplattform, die für das Sammeln, Analysieren und Speichern von Daten genutzt wird. Aus dem Fall ergibt sich damit eine heikle Prämisse für die forensische Bewertung: Wenn die Behauptung stimmt, müsste ein Zugriff auf eine zentrale Dateninfrastruktur erfolgt sein. Gleichzeitig bleibt nach den bisherigen Angaben offen, ob ASOS überhaupt Snowflake als Dienst nutzt, und falls ja, welche Workloads, Schemas oder Datenbestände betroffen sein könnten.
Technisch betrachtet ist der Schritt von der Datenplattform zur App-Benachrichtigung entscheidend. Zwar lässt sich die Textzeile als Behauptung lesen, doch die Art der Zustellung legt nahe, dass die Angreifer entweder Zugang zu ASOS-spezifischen Systemen hatten oder Zugriffspfade fanden, die über die reine Datenablage hinausgehen. Das Senden einer Push-Nachricht an App-Nutzer setzt in der Regel die Nutzung von Komponenten voraus, die mit dem Notification-Handling des Unternehmens verknüpft sind – also eine logische Trennung zu der Datenplattform, die in der Nachricht genannt wird. Branchenvertreter verweisen deshalb auf das mögliche Szenario, dass nicht nur „ein Türschloss“ getroffen wurde, sondern mehrere Authentifizierungs- oder Berechtigungswege, die unterschiedliche Plattformbereiche berühren.
Aus Sicht des Incident-Response-Managements ist außerdem die öffentliche Inszenierung bemerkenswert. In vielen Erpressungsfällen bleiben Verhandlungen und erste Zugriffe zunächst möglichst im Verborgenen; Täter setzen darauf, dass ihre Opfer unauffällig reagieren und schnell zahlen. Hier dagegen wurde eine Nachricht an reale Endnutzer geroutet, inklusive Link auf einen Telegram-Kanal, in dem die Gruppe „Xuanye Group“ nur wenige Posts veröffentlicht hat und dessen neuere Einträge sich ausdrücklich auf den Vorgang beziehen. Das erhöht den Druck, weil die Angreifer damit die Aufmerksamkeit nicht nur des Opfers, sondern zugleich der Community auf sich ziehen. Für Security-Teams ist das allerdings auch ein Vorteil: Reaktionsfenster entstehen schneller, und Indikatoren wie Zustellmechanismen, Nachrichteninhalte und verlinkte Infrastrukturen lassen sich vergleichsweise zeitnah prüfen.
Was bleibt, ist die zentrale Frage nach dem tatsächlichen Schaden und dem Umfang. Die Nachricht deutet auf einen Zugriff „über die Snowflake-Ebene“ hinaus; gleichzeitig ist der Nachweis, ob Daten tatsächlich exfiltriert wurden oder ob es sich zunächst um eine reine Drohung handelt, bislang nicht geführt. Auch die Tatsache, dass die Meldung an den DPO und die IT gerichtet ist, zeigt eher eine Erpressungslogik als eine zielgerichtete Produktunterbrechung. In der Praxis kann die Risikoabschätzung deshalb erst nach mehreren parallelen Untersuchungen belastbar werden: Welche Identitäten oder Tokens wurden für die angeblichen Zugriffe missbraucht, wie waren sie berechtigt, und welche Systeme erlaubten den Übergang zu Messaging-Funktionen?
Für Unternehmen ist das ein Warnsignal mit klarer operativer Konsequenz: Nicht jede KI-gestützte oder automatisierte Schutzschicht hilft, wenn grundlegende Zugriffsketten und Segmentierung fehlen. Gerade bei Cloud-Datenplattformen sollten Berechtigungen möglichst granular sein, und die Kontrolle über Kommunikationskanäle wie Push-Notification-Services darf nicht an dieselben Credentials geknüpft sein, die für Datenzugriffe gedacht sind. Gleichzeitig zeigt der Fall, wie wichtig Protokollierung und schnelle Auswertung von Ereignissen sind, wenn eine Erpressung öffentlich wird: Wer die tatsächliche Ursache früh erkennt, kann sowohl die Zustellung stoppen als auch die betroffenen Datenbestände lokalisieren, bevor sich aus einer Drohung ein massiver Datenabfluss entwickelt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ASOS offenbar gehackt: Push-Nachrichten als Erpressungstext" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ASOS offenbar gehackt: Push-Nachrichten als Erpressungstext" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ASOS offenbar gehackt: Push-Nachrichten als Erpressungstext« bei Google Deutschland suchen, bei Bing oder Google News!