


HONG KONG / LONDON (IT BOLTWISE) – Eine KI-gestützte Pentesting-Software namens ARTEX soll in einer gezielten Kampagne gegen südkoreanische Finanzorganisationen eingesetzt worden sein. Laut CrowdStrike Intelligence lief die Aktivität im Zeitraum Ende September bis Anfang Oktober 2026 und endete mit Datenexfiltration. Die Ermittler fanden in öffentlich erreichbaren Verzeichnissen Hinweise auf Sitzungsverläufe, Speicherdateien und ARTEX-Konfigurationen. Zusätzlich deuten die Spuren auf einen mutmaßlich chinesischsprachigen Operator hin, der KI-Modelle über mehrere Backends orchestrierte.
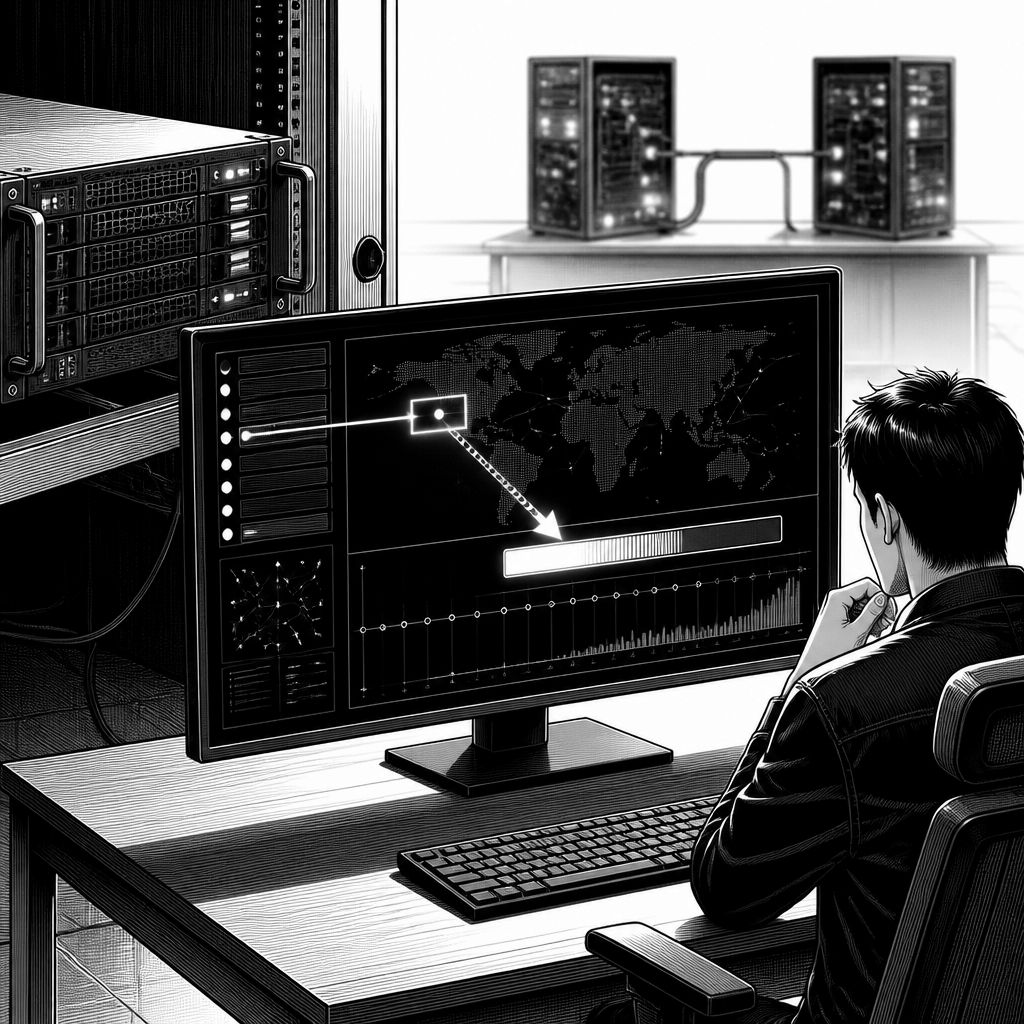
Der Missbrauch eines ursprünglich als „agentisches“ Open-Source-Pentesting-Tool gedachten Systems zeigt, wie schnell Künstliche Intelligenz im Angriffsalltag von der Spielwiese in produktive Missbrauchsszenarien rutscht. In dem vorliegenden Fall ordnet CrowdStrike Intelligence eine Kampagne gegen südkoreanische Finanzorganisationen zu, bei der ein Tool namens ARTEX zusammen mit großen Sprachmodellen (LLMs) für die eigentliche Systemausnutzung verwendet worden sein soll. Der beobachtete Zeitraum fällt grob auf Ende September bis Anfang Oktober 2026; als Ergebnis nennt die Analyse eine Datenexfiltration, also das gezielte Abziehen von Informationen aus den betroffenen Umgebungen.
Technisch interessant ist weniger die reine Existenz eines Pentesting-Frameworks als dessen KI-orchestrierte Agentenlogik. ARTEX wird in der Darstellung als multi-agentgetriebenes, autonomes Penetration-System beschrieben, das auf dem Zusammenspiel mehrerer Komponenten basiert. Dabei ordnet CrowdStrike insbesondere eine Zweiserver-Architektur zu: Ein in Hongkong gehosteter IP-Backbone soll die operative Basis der Kampagne geliefert haben, während die dort eingesetzten Artefakte Hinweise auf den Ablauf und die Konfiguration geben. Auffällig ist zudem, dass DeepSeek v4.1-flash als Haupt-LLM-Backend genutzt worden sein soll, ergänzt um Z.ai’s GLM-5.3 sowie SpaceXAI’s Grok 4.6; laut den Beobachtungen deutet das auf eine bewusst modulare KI-Pipeline hin, bei der unterschiedliche Modelle für unterschiedliche Aufgaben oder Redundanz eingesetzt werden.
Die konkreten Spuren, die CrowdStrike aus öffentlich exponierten Verzeichnissen in Hongkong ableitet, sind für Verteidiger vor allem deshalb relevant, weil sie einen praktischen „Forensik-Shortcut“ liefern: Offen zugängliche Inhalte enthielten Claude-Code-Session-Historien, Claude-Memory-Dateien und ARTEX-Konfigurationsdateien. Damit lässt sich nicht nur ein Toolname nachweisen, sondern auch die Art, wie der Angriffsoperator KI-Workflow-Zustände dokumentiert oder zumindest gespeichert hat. In der Analyse taucht zudem die IP 38.244.50[.]120 als Hostingpunkt einer ARTEX-Instanz auf, während gleichzeitig eine mögliche Anbindung von DeepSeek über eine LLM-API-Reseller-Komponente („xcai[.]pro“) diskutiert wird. Dass solche Reseller-Schichten in der Praxis existieren, erschwert zwar die Attribution, macht aber die operative Abhängigkeit von stabilen KI-Zugängen sichtbar.
In den Daten finden sich außerdem Hinweise auf KI-gestützte „Cybercrime-Ökonomie“ jenseits der reinen technischen Ausnutzung. So soll der Angreifer laut CrowdStrike in einer Claude-Code-Session einen Prompt verwendet haben, der nach typischen Wegen fragte, wie Angreifer Datenleaks aus dem südkoreanischen Raum verkaufen. Zusätzlich wurden laut Analyse Telegram-basierte Gruppen zum Handel solcher Daten gesucht. Andere Sessions bezogen sich auf Schwachstellenforschung rund um einen Telegram-basierten NFT-Geschenkemarktplatz, wobei derselbe Telegram-Username („@YY520CN“ und der Namensbestandteil „YY“) wieder auftauchte. Da diese Details in der Quelle nicht als eindeutige Zuordnung abgeschlossen werden, formuliert CrowdStrike, dass die persönlichen Angaben zwar wahrscheinlich dem Betreiber der ARTEX-Aktivitäten zuzuordnen sind, eine definitive Verknüpfung jedoch nicht belastbar belegt sei.
Als Gegenbewegung kommt parallel die Entscheidung des ARTEX-Entwicklers: Autumn-27 will das Projekt geschlossen source umstellen, nach eigener Darstellung ohne Bezug zu den missbräuchlichen Angriffen. In der Begründung wird betont, dass ARTEX ursprünglich für Lern- und Forschungszwecke gedacht war, einschließlich sicherer Sicherheitsrisiko-Tests innerhalb autorisierter Assets und dem Ziel, Fähigkeiten zum besseren Schutz zu verbessern. In view des Tool-Abuses soll ARTEX nicht weiter aktualisiert, nicht in einer neuen Version veröffentlicht und zukünftig auch nicht gewartet werden. Für Sicherheitsteams ist das eine lehrreiche Blaupause: Selbst harmlose „Tooling“-Ansätze werden in feindlichen Händen zu wiederholbaren Automatisierungssystemen, insbesondere wenn sie bereits LLM-gestützte Agentenkoordination mitbringen.
Dass die Entwicklungen nicht isoliert sind, zeigt ein zweites Muster aus dem gleichen Umfeld: ZenoX beschreibt eine agentische Plattform für Credential Stuffing und Account Takeover, die als SCARLET LOOP in einem finanziell motivierten, portugiesischsprachigen Setting operiert haben soll. Auch hier geht es um Automatisierung von Ende-zu-Ende-Ketten: Zielsuche und -qualifizierung per KI-Klassifikator, Beschaffung zielsystemspezifischer Zugangsdaten, anschließend die Login-Ausführung mit einem Browser-Agenten, der Automatisierungserkennung umgehen soll. Die Plattform nutzt zudem nach Darstellung GPT-Modelle für Dork-Generierung, etwa um Authentifizierungsseiten zu finden, während andere Modellrouten für Klassifikation und Bewertung zuständig sind; parallel kommen weitere LLMs sowie ein lokales Modell-Serving-Setup zum Einsatz. Besonders relevant ist die Strategie, „Reasoning“ nicht dauerhaft teuer einzusetzen: Ein AUTO Mode soll das Modell nach einer definierten Anzahl erfolgreicher Logins auf demselben Domain-Target aus dem Loop entfernen, um Tokens zu sparen und KI-Aufwand nur bei unbekannten Login-Formularen zu investieren.
Für die Verteidigung ergibt sich daraus ein klarer Schwerpunkt: KI-basierte Angriffsagenten sind nicht nur „schneller“, sondern auch besser in der Selbstanpassung an neue Oberflächen, etwa unbekannte Login-Pfade. In der Beschreibung zu SCARLET LOOP heißt es, dass der Agent in Discovery- und Login-Phasen ohne schrittweise Überwachung arbeitet, neue Login-Oberflächen mappt und passgenaue Automatisierung generiert. Genau diese Eigenschaft erhöht den Zeitdruck in Incident-Response-Teams, weil Taktiken sich entlang neuer Formstrukturen ändern können, selbst wenn die zugrunde liegenden Ziele (Kontenübernahme, Datenabzug) ähnlich bleiben. Gleichzeitig unterstreicht der ARTEX-Fall, wie wertvoll gespeicherte KI-Session-Artefakte und Konfigurationsspuren für die Analyse sind, aber auch, wie wichtig es ist, exponierte Verzeichnisse und schlecht geschützte Session-States konsequent zu verhindern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ARTEX-Pentesting missbraucht: KI-Agenten stehlen Daten in Südkorea" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ARTEX-Pentesting missbraucht: KI-Agenten stehlen Daten in Südkorea" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ARTEX-Pentesting missbraucht: KI-Agenten stehlen Daten in Südkorea« bei Google Deutschland suchen, bei Bing oder Google News!