


LONDON (IT BOLTWISE) – Ledger untersucht Berichte über mögliche Gelderverluste bei Nutzern in Südostasien, die Geräte über den Reseller CryptoBillis bezogen. Wie der Onchain-Sleuth Specter berichtet, sollen dabei Hunderte Wallets über mehrere Blockchains hinweg geplündert worden sein, die Schadenssumme liege angeblich bei mehr als 86 Mio. US-Dollar. Ledger hat CryptoBillis zum Stopp von Verkäufen und Lieferungen aufgefordert und betroffene Kunden zu Sofortmaßnahmen innerhalb der letzten 90 Tage angehalten. Unklar bleibt zunächst, ob Ledger eine konkrete Schwachstelle in den Geräten adressiert, oder ob es sich um ein Reseller- bzw. Setup-Szenario handelt.
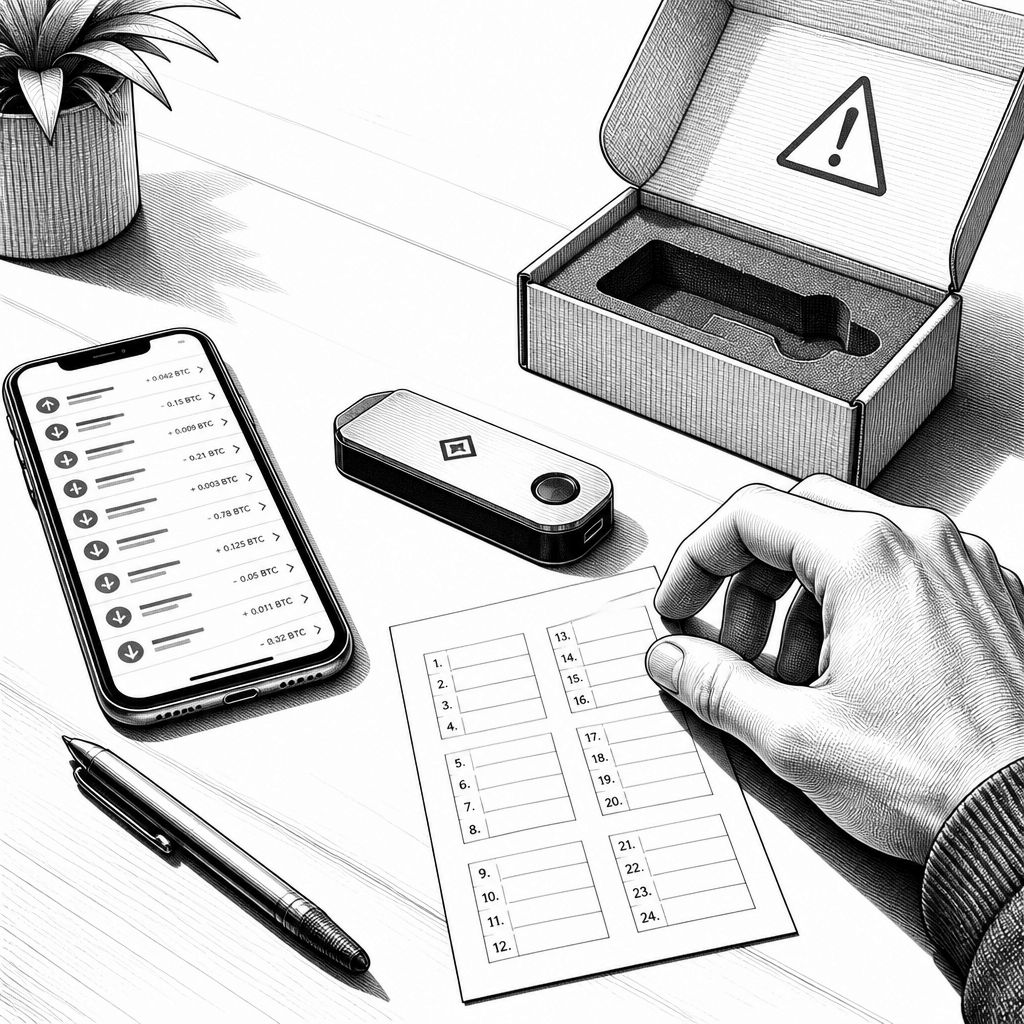
Ledger ist in den vergangenen Stunden in den Fokus geraten, weil sich Berichte verdichten, wonach es im Zusammenhang mit dem Reseller CryptoBillis in Südostasien zu Fällen von Wallet-Drain kommen könnte. Der Hardware-Wallet-Anbieter teilte am 9. Oktober 2026 mit, dass er entsprechende Meldungen „prüft“ und dabei Nutzerberichte ernst nimmt, die innerhalb weniger Stunden über X und Reddit hochgekommen sind. Auffällig ist dabei die eingegrenzte georgrafische und vertriebliche Perspektive: Ledger adressiert zunächst ausdrücklich den Markt Südostasien und ordnet das Geschehen nach derzeitigem Stand dem Reseller CryptoBillis zu, nicht dem direkten Direktvertrieb über die eigenen Kanäle.
Konkret bezieht sich die Meldung auf Geräte, die Nutzer über CryptoBillis gekauft haben. Ledger berichtet, man habe den Reseller aufgefordert, sämtliche Verkäufe und den Versand von Ledger-Geräten zu stoppen, während das Unternehmen die Vorwürfe zu einem möglichen Exploit untersucht. Zusätzlich adressiert Ledger das Verhalten der betroffenen Nutzer: Wer in den letzten 90 Tagen bei CryptoBillis gekauft hat, soll entweder die Einrichtung gar nicht starten, falls dies noch nicht erfolgt ist, oder die Assets auf einen neuen Ledger-Signer mit neuer Recovery-Phrase übertragen. Diese Anweisung ist technisch bedeutsam, denn eine neue Recovery-Phrase unterbricht die bisherige Zugriffskette und reduziert das Risiko, dass ein kompromittierter Startzustand oder ein manipuliertes Setup weiterhin Wallet-Schlüssel preisgeben könnte.
Als Impulsgeber für die Debatte nennt der Anbieter Berichte eines Onchain-Sleuths namens Specter. Specter behauptet, es gebe identifizierte Zuflüsse aus hunderten „victim wallets“ über mehrere Blockchains hinweg, darunter Ethereum, TRON und Bitcoin, wobei die Gesamtschadenssumme nach Darstellung von Specter bei mehr als 86 Mio. US-Dollar liegen soll. In der Praxis ist genau diese Multi-Chain-Sicht ein Hinweis darauf, dass nicht nur ein einzelnes Asset-Format betroffen war, sondern dass Angreifer möglicherweise Zugriff über mehrere Adressenstrukturen oder Wallet-Cluster erhielten. Für Ledger ist das zugleich eine Herausforderung: Selbst wenn die Ursache letztlich nicht in der Hardware selbst liegt, müssen die Ermittlungen nachvollziehen können, ob der Zugriff beim Set-up, durch die Wiederherstellungsdaten oder durch eine vorherige Manipulation in der Vertriebskette entstand.
Ledger stellt seinerseits mehrere Punkte zur Risikoeinordnung klar. Das Unternehmen bestätigte, dass es sich auf CryptoBillis in Südostasien beziehe und dass bisher keine Berichte über Produkte vorliegen, die direkt bei Ledger gekauft wurden. Ebenso betont Ledger, dass seine Infrastruktur, Systeme und Services nach derzeitigem Informationsstand nicht kompromittiert worden seien. Diese Abgrenzung ist für die technische Einordnung entscheidend: Eine Kompromittierung der eigenen Plattform würde andere Spuren hinterlassen als ein Problem entlang des Reseller- und Einrichtungswegs. Zudem passt Ledger seine Nutzerkommunikation so an, dass die Maßnahmen kurzfristig wirken: Wer Geräte erst nach einem problematischen Setup einrichtet, könnte sonst wieder in einen Zustand geraten, in dem die Wiederherstellungsdaten bereits beobachtet oder missbraucht wurden.
Aus technischer Sicht macht die Kombination aus „Wallet draining“, Multi-Chain-Zuflüssen und der spezifischen Reseller-Einschränkung deutlich, wie eng bei Hardware-Wallets Vertrieb und Operational Security zusammenhängen. Selbst ein unverändertes Gerät kann in der Kette gefährdet sein, wenn ein Angreifer an einer Stelle Zugriff auf Recovery-Phrasen erlangt, etwa durch manipulierte Set-up-Prozesse, Social-Engineering beim Erstgebrauch oder durch kompromittierte Start-Hinweise. Gerade deshalb ist die Empfehlung, bei laufender Einrichtung nicht fortzufahren beziehungsweise die Assets auf einen neuen Signer mit neuer Recovery-Phrase zu verschieben, eine typische Schadensbegrenzungsstrategie: Sie ersetzt die Vertrauensgrundlage für die nächsten Transaktionen. Gleichzeitig bleibt die Kernfrage offen, die Ledger ausdrücklich nicht im Detail beantwortet: Ob und in welcher Form ein „Exploit“ tatsächlich in den Geräten selbst steckt, oder ob der Ursprung im Reseller-Kontext beziehungsweise im Erst-Setup liegt.
Für Unternehmen und Security-Teams in der Krypto-Industrie ist die Lage außerdem ein Weckruf für die Lieferkette: Wenn Geräte über Zwischenhändler bezogen werden, müssen Prozesskontrollen deutlich weiter greifen als nur die technische Produktqualität. Praktisch bedeutet das, dass Händlernetzwerke, Versandwege und Nutzer-First-Run-Prozeduren stärker abgesichert werden sollten. Gleichzeitig zeigt der Fall, wie schnell Onchain-Recherchen öffentlich Druck aufbauen können: Der zeitliche Zusammenhang zwischen Nutzer-Posts und dem Ledger-„Probe“-Schritt liegt „innerhalb weniger Stunden“ und illustriert, dass Incident Response bei Krypto-Produkten immer enger mit Community-Signalen verzahnt ist. Auch ohne bestätigte technische Details dürfte die Relevanz für die Auswahl von Vertriebskanälen und für die Schulung der Endnutzer erheblich sein.
Wie es jetzt weitergeht, hängt an zwei parallelen Spuren: Ledger will „Updates“ liefern, während die Untersuchung fortschreitet, und zugleich müssen betroffene Nutzer ihre Einrichtungsschritte konsequent an die Hinweise anpassen. Für die Marktbeobachtung bleibt entscheidend, ob später eine technische Ursache konkretisiert wird oder ob sich die Analyse primär auf den Reseller- und Setup-Kontext fokussiert. Falls sich die Berichte von Specter als zutreffend herausstellen sollten, würde das nicht nur eine Sicherheitskommunikation betreffen, sondern auch die Frage, welche Kontrollen im Händlerprozess bereits vor dem Versand und bei der Erstinbetriebnahme wirksam sein müssen. Unabhängig vom Ergebnis zeigt der Vorgang bereits jetzt: In der Krypto-Welt ist die Zeit bis zur Schadensbegrenzung oft kürzer, als es klassische Incident-Response-Prozesse vorsehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ledger prüft Berichte über Wallet-Drain bei Reseller CryptoBillis" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ledger prüft Berichte über Wallet-Drain bei Reseller CryptoBillis" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ledger prüft Berichte über Wallet-Drain bei Reseller CryptoBillis« bei Google Deutschland suchen, bei Bing oder Google News!