


LONDON (IT BOLTWISE) – Entwickler des XRP Ledger haben einen Fehler im Payment-Engine-Code behoben, der theoretisch XRP „aus dem Nichts“ hätte erzeugen können. Der Bug wirkte auf Summen, die mehrere Order-Book-Angebote in einer einzigen Zahlung zusammenfassen, und fehlte dabei eine Schutzprüfung gegen Überläufe. Laut Veria Labs fand ein KI-Agent den Schwachpunkt, baute einen funktionierenden Exploit und erhielt dafür eine 250.000-US-Dollar-Bounty. Die Korrektur wurde in xrpld 3.4.1 so ausgerollt, dass sie ohne die sonst übliche Änderungsabstimmung sehr schnell aktiv wurde.
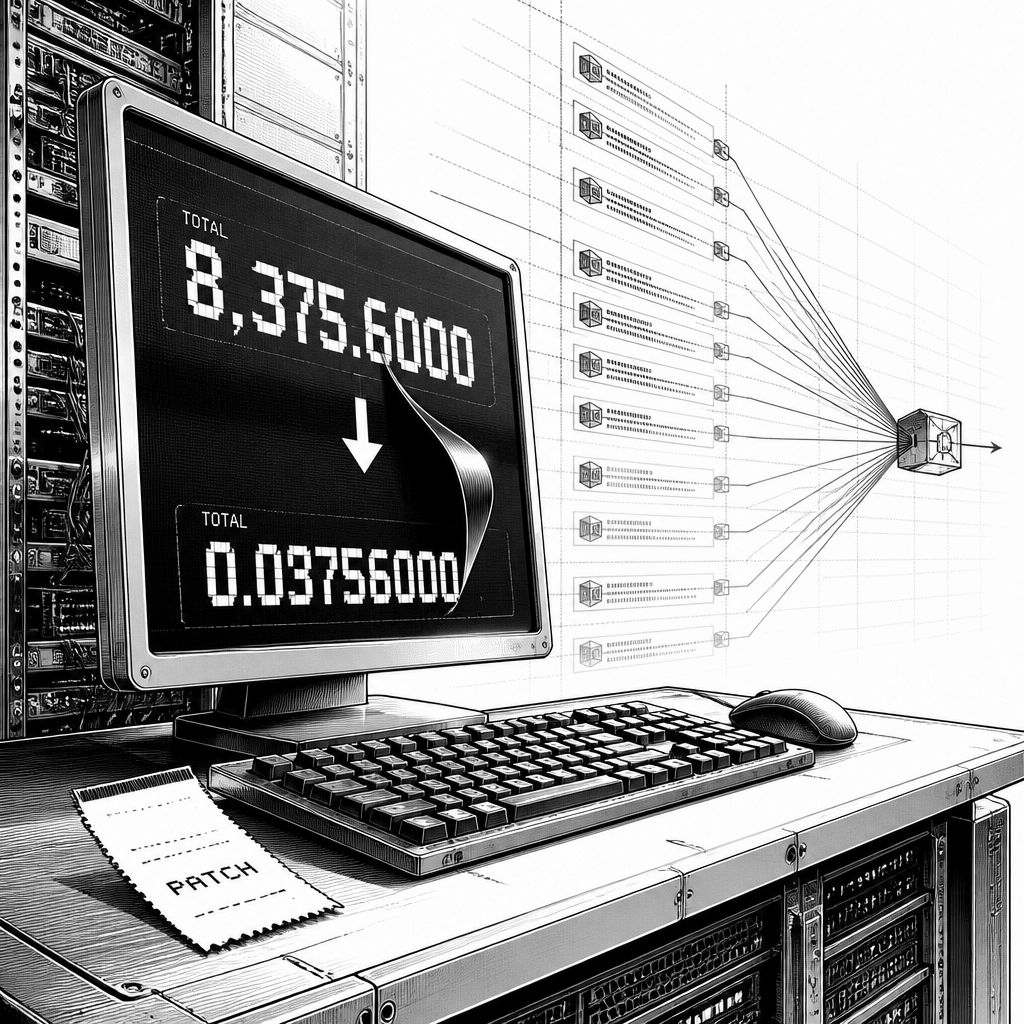
Die XRP-Ledger-Entwickler haben einen Fehler adressiert, der seit 2015 im Zahlungs-Engine-Code schlummerte und in einer sehr spezifischen Angriffsabfolge das Potenzial für unautorisierte Token-Erzeugung gehabt hätte. Im Kern ging es nicht um die „Kreditwürdigkeit“ einzelner Konten oder um eine klassische Schwäche in der Signaturprüfung, sondern um die Art, wie das System die Beträge aus Order-Book-Angeboten aggregiert. Wenn eine Zahlung viele offene Angebote gleichzeitig „auffüllt“, werden diese Teilbeträge zu einer Gesamtsumme zusammengefasst. Genau dort fehlte eine Overflow-Prüfung auf einen kritischen Rechenpfad, wodurch große Summen in einen deutlich kleineren Wertebereich „zurückwrappt“.
Technisch betrachtet berührt das zwei Stellen: Zum einen betraf der Fehler die Totale-Berechnung in der Payment-Engine, zum anderen gab es eine ähnliche Problematik in der internen Prüfung gegen neu erstelltes XRP. Der Bericht beschreibt, dass ein Angreifer die Logik so ausnutzen konnte, dass die Kontrolle gegen neu geschaffene Bestände im selben Rechenschritt fehlschlägt. Das Angriffsmodell war dabei nicht „einfach nur“ das Erstellen vieler Trades, sondern das präzise Zusammenstellen von Hunderten von Offers mit Preis-/Mengenverhältnissen, die im Zusammenspiel die fehlerhafte Aggregation in die kritische Größenordnung treiben.
Besonders brisant ist die Abfolge, weil sie auf einen deterministischen Auslöser setzt: Laut Bericht ließe sich die Schwachstelle nicht zufällig triggern. Ein Angreifer müsste demnach erst eine Reihe von Konten einsetzen, die jeweils nur einen winzigen Token-Anteil als Verkaufsposten anbieten, um in Summe aber genau die problematische Gesamtsumme in der Engine zu erzeugen. Danach würde ein einzelner Zahlungsvorgang so konstruiert, dass alle diese Angebote „in einem Rutsch“ verbraucht werden. In der beschriebenen Wirkung bekämen die beteiligten Verkäufer ihre Zahlungen vollständig, während der Käufer in der zugehörigen Abrechnung nur einen Bruchteil der eigentlich fälligen Beträge plus Gebühren tragen würde.
Die Veröffentlichung nennt zudem eine KI-gestützte Variante der Entdeckungsgeschichte. Kayden Liao, Security-Co-Founder bei Veria Labs, schrieb, ein KI-Agent habe den Fehler identifiziert und einen funktionierenden Exploit konstruiert. Nach seiner Rechnung hätte bereits eine einzelne Exploit-Transaktion auf dem XRP Ledger ungefähr 18 Billionen XRP erzeugen können – deutlich mehr als die damals veröffentlichte Gesamtkappung von 100 Milliarden XRP bei Launch, die sich durch verbrannte Transaktionsgebühren über die Zeit leicht reduziert. Veria beschreibt, der Aufwand lohne vor allem deshalb, weil zwei in sich relativ niedrig priorisierte Bugs erst in Kombination eine kritische Wirkung entfalten, und dass diese Kettenwirkung in der Praxis schwerer zu sehen ist, wenn man nur einzelne Teilpfade manuell prüft.
Im operativen Betrieb kam die Korrektur sehr schnell: Veria meldete den Bug am 22. September, Ripple veröffentlichte den Fix drei Tage später in xrpld Version 3.4.1. Entscheidend ist dabei, dass mehr als 80% der Validatoren der standardmäßig genutzten Unique Node List die neue Version am selben Tag einspielten. Üblicherweise laufen Änderungen am XRP Ledger über einen formalen Amendment-Prozess, bei dem vorgeschlagene Änderungen über zwei Wochen die Zustimmung von mehr als 80% der „trusted validators“ benötigen. In diesem Fall trat die Sicherung jedoch mit jedem einzelnen Server-Upgrade in Kraft – laut Bericht ein bislang ungewöhnlicher Mechanismus, der dadurch schneller wirksam wird als bei klassischen Governance-Zyklen.
Dadurch verschiebt sich auch die Angriffsrealität: Weil xrpld quelloffen ist, würde ein normaler, länger dauernder Release-Weg potenziellen Angreifern mehr Zeit geben, die betroffene Stelle zu reverse-engineeren. Ein weiterer Aspekt betrifft außerdem eine separate Schwachstelle in der Batch-Funktion. Diese Funktion war zum Zeitpunkt der ursprünglichen Meldung noch nicht live, die spätere Korrektur soll aber verhindern, dass Batch-Transaktionen die Konsistenz des Netzwerks gefährden. Laut Bericht aktivieren Batch und der zugehörige Fix am selben Datum; Systeme auf älteren Versionen können dann nicht mehr konsistent zum selben Zustand „synchron“ bleiben.
Für die Diskussion um Prozesssicherheit ist schließlich interessant, wie stark die Beteiligten die Lernkurve durch KI betonen. Nachdem der Source-Code zur Version 3.4.1 etwa zwei Wochen nach den Binaries veröffentlicht wurde, kritisierte Justin Bons öffentlich, dass XRP in dieser Zeit geschlossenere Änderungen betrieben habe. Ripple konterte in der Kommunikation, dass sich genau solche kritischen Patch-Zyklen nicht sinnvoll in eine „Routine-Release-Logik“ pressen lassen, wenn ein Patchprozess eine frühe Reversing-Phase verhindert. J. Ayo Akinyele kündigte parallel an, KI-gestützte Bug-Suche sowie formale Verifikation auszuweiten. Für Unternehmen und Plattformbetreiber heißt das: Nicht nur die reine Codequalität, sondern auch die Geschwindigkeit, mit der Validierungs- und Verifikationsschritte automatisiert werden, entscheidet darüber, wie schnell ein theoretischer Schwachpunkt in ein tatsächliches Risiko umschlägt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "XRP Ledger schließt 2015er Bug: KI hätte fast Billionen XRP erzeugen können" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "XRP Ledger schließt 2015er Bug: KI hätte fast Billionen XRP erzeugen können" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »XRP Ledger schließt 2015er Bug: KI hätte fast Billionen XRP erzeugen können« bei Google Deutschland suchen, bei Bing oder Google News!