


HAGUENAU (ALSACE) / LONDON (IT BOLTWISE) – Berichten zufolge haben Angreifer in Frankreich Kühl- und Gefrieranlagen so manipuliert, dass die Geräte statt zu kühlen kontinuierlich heizten. In betroffenen Filialen wurden Temperaturen von bis zu 50 °C erreicht, wodurch frische und tiefgekühlte Ware verdorben ist. Als mögliche Zielkomponente wird Software genannt, die Defrost-Zyklen in der Kältetechnik steuert. Unabhängig davon melden Händler in den Niederlanden und in Belgien zudem IT-Ausfälle, ohne bislang einen nachgewiesenen Zusammenhang.
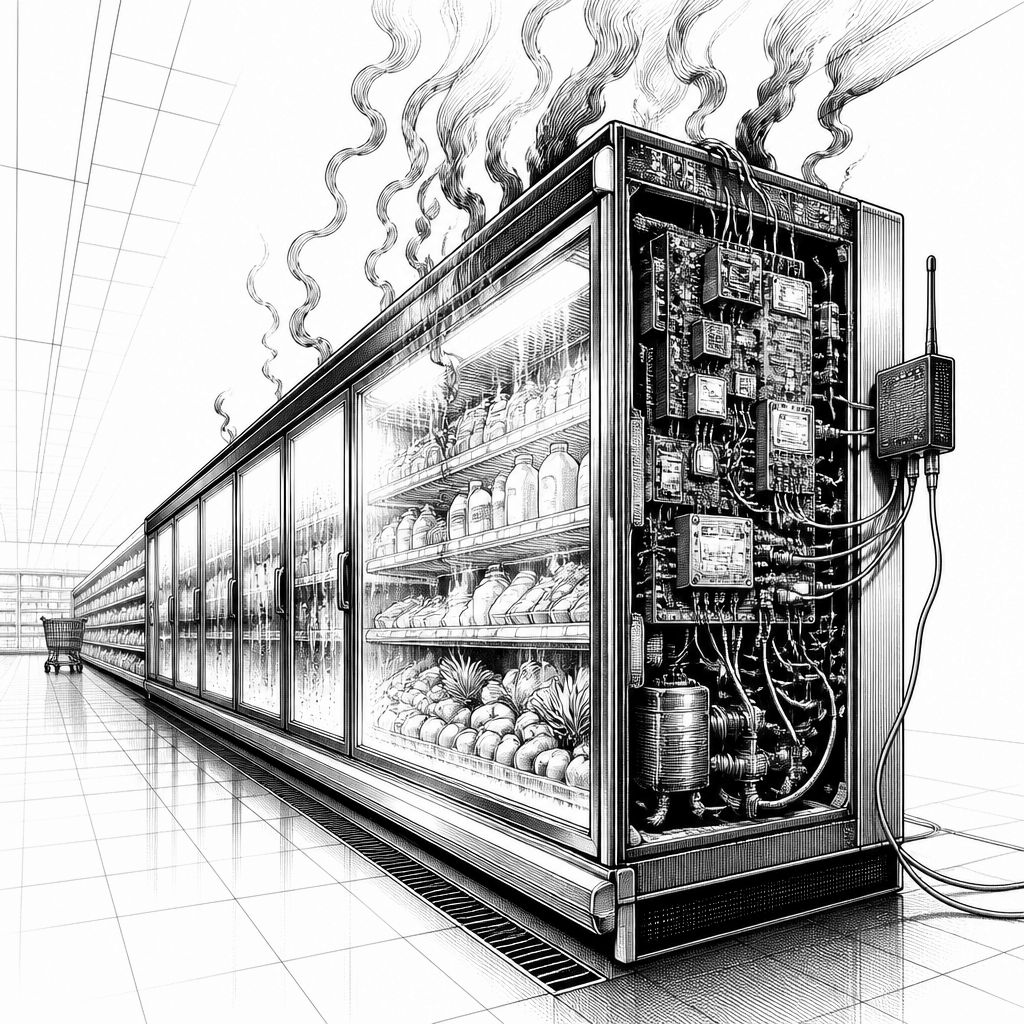
Der Vorfall wirkt auf den ersten Blick wie ein Produktions- oder Logistikproblem – tatsächlich geht es jedoch um den direkten Zugriff auf technische Steuerungen im Supermarktumfeld. In Frankreich berichten Medien über einen Cyberangriff, der Kühlsysteme so beeinflusst haben soll, dass Geräte nicht mehr in den Kühlmodus wechseln konnten, sondern zeitweise durchgängig auf Wärmeinstellung liefen. Betroffen seien dabei sowohl frische als auch tiefgekühlte Bestände gewesen, wodurch die sogenannte Cold Chain sofort unterbrochen wurde. Sobald diese Kühlkette reißt, zählt für Händler weniger die Ursache als die Geschwindigkeit: Ware muss entsorgt oder zumindest aus dem Verkauf genommen werden, um Risiken durch Verderb auszuschließen.
Nach den vorliegenden Angaben begann die Störung aus Sicht der lokalen Berichterstattung in der Nacht von Sonntag auf Montag. Besonders auffällig ist die technische Stoßrichtung: Als Angriffspunkt wird die Defrost-Funktion in älteren Steuerungssoftware-Versionen beschrieben, also jener kontrollierte Prozess, der normalerweise Eisbildung auf Verdampfern verhindert. Laut den Berichten sollen die Angreifer diese Funktion so missbraucht haben, dass die Geräte deutlich länger als vorgesehen aufheizen. Dass dabei laut Berichten Werte bis zu 50 °C erreicht worden sein sollen, macht die unmittelbare Wirkung auf Frische- und Tiefkühlprodukte nachvollziehbar.
Mehrere große Handelsketten und auch kleinere Betriebe stehen im Fokus der Meldungen. Dazu zählen Intermarché, Super U und E.Leclerc; zudem werden Metro-Filialen und unabhängige Geschäfte wie Metzgereien als weitere mögliche Betroffene genannt. In Frankreich wird außerdem berichtet, dass in der Größenordnung von etwa 150 Intermarché-Standorten betroffen sein könnten, wobei die Gesamtzahl der betroffenen Filialen noch unbestätigt bleibt. In so einer Lage entscheidet die praktische Betriebserfahrung: Selbst wenn die Ursache schnell isoliert wird, lassen sich die materiellen Folgen nicht rückgängig machen, weil die Temperaturhistorie der Ware nicht „zurückgekühlt“ werden kann.
Ein Teil der wirtschaftlichen Dimension wird über konkret genannte Einzelfälle greifbar. In Haguenau im Elsass soll ein Intermarché-Standort beispielsweise einen gefrorenen Warenbestand im Wert von rund 50.000 Euro verloren haben. Für einen nahegelegenen Super‑U-Markt werden laut Meldungen Verluste von etwa 220.000 Euro genannt, und auch ein E.Leclerc-Standort in derselben Stadt soll betroffen gewesen sein, allerdings ohne zu diesem Zeitpunkt bezifferte Schäden. Zusammengerechnet werden die bestätigten Verluste aus diesen beiden Fällen auf rund 270.000 Euro beziffert; bei einer später bestätigten Ausweitung auf mehr Standorte könnte die Schadenssumme in die Millionen gehen.
Auch technische Zulieferbezüge spielen in den Berichten eine Rolle: Als Hersteller bzw. Lieferant der betroffenen Kälte-Controller wird Danfoss genannt, während gleichzeitig offen bleibt, welche exakte Software-Version angegriffen wurde und ob der Zugriff über entfernte Schnittstellen, kompromittierte Zugangsdaten oder nicht gepatchte Schwachstellen erfolgte. Wichtig ist dabei die Formulierung: Es handelt sich um den Stand der Berichte, nicht um eine bereits zweifelsfrei verifizierte technische Beweisführung. Danfoss wird in den Berichten zudem nicht mit einer bestätigten Stellungnahme verknüpft; zum Zeitpunkt der Sichtung lagen offenbar keine öffentlich dokumentierten Details vor, die den technischen Mechanismus und die Versionen eindeutig belegen.
Parallel dazu taucht in den Niederlanden und in Belgien ein weiteres Retail-Thema auf: Für Marken im Umfeld von Ahold Delhaize wird ein separater IT-Vorfall beschrieben, der am Sonntag nachmittags begonnen haben soll. Über Albert Heijn werden Störungen bei Webseiten, Apps und dem Kundendienst gemeldet; zudem heißt es, Online-Bestellungen seien pausiert, Treuefunktionen ausgefallen und elektronische Preisschilder hätten teils noch die Konditionen der Vorwoche angezeigt. In Belgien wird Ähnliches berichtet, etwa dass Kunden keine neuen Online-Bestellungen aufgeben und den Kundendienst nicht erreichen konnten. Ahold Delhaize beschreibt den Vorfall als „Cybersecurity incident“ und ergreift Schutzmaßnahmen, unter anderem sollen temporär Systeme abgeschaltet worden sein; gleichzeitig wird betont, dass derzeit kein öffentliches Indiz vorliege, das die niederländisch/ belgische Störung direkt mit dem französischen Kühlangriff verknüpft.
Für Betreiber bedeutet das vor allem eines: Kälteanlagen und ihre Steuerungstechnik dürfen nicht als „reines Betriebsmittel“ betrachtet werden, das von IT-Sicherheitsprozessen abgekoppelt ist. Wenn Defrost-Zyklen oder Temperaturprofile direkt auf Software-Ebene beeinflusst werden können, reicht es nicht, nur die klassische IT-Infrastruktur abzusichern; entscheidend ist auch die Segmentierung, das Patchen relevanter Steuerungssoftware, das Logging von ungewöhnlichen Funktionsumschaltungen sowie ein Incident-Prozess, der nicht erst bei „Datenverlust“, sondern schon bei „Temperaturabweichung“ greift. Genau hier entsteht für die Praxis ein zusätzlicher Maßstab: Selbst wenn die Angreifer keine Zahlungen oder Kundendaten ansteuern, kann der wirtschaftliche Schaden durch die Abkoppelung der Ware vom sicheren Temperaturbereich trotzdem massiv ausfallen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff in Frankreich: Supermarkt-Kühlung auf 50 °C erhitzt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff in Frankreich: Supermarkt-Kühlung auf 50 °C erhitzt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff in Frankreich: Supermarkt-Kühlung auf 50 °C erhitzt« bei Google Deutschland suchen, bei Bing oder Google News!