


LOS ANGELES / LONDON (IT BOLTWISE) – Ungebetene Kalendertermine entwickeln sich zunehmend zu einem bevorzugten Einfallstor für Phishing-Angriffe. In mehreren Fällen durchsuchen Betroffene nach verdächtigen Einladungen zuerst Inbox und Inhalte, bevor sie löschen. Sicherheitsberichte zeigen einen starken Zuwachs: Kalenderangriffe sollen im August gegenüber Juli deutlich stärker angestiegen sein. Besonders riskant wird es, wenn KI-basierte Assistenten künftig sogar die Annahme gefälschter Einladungen automatisieren könnten.
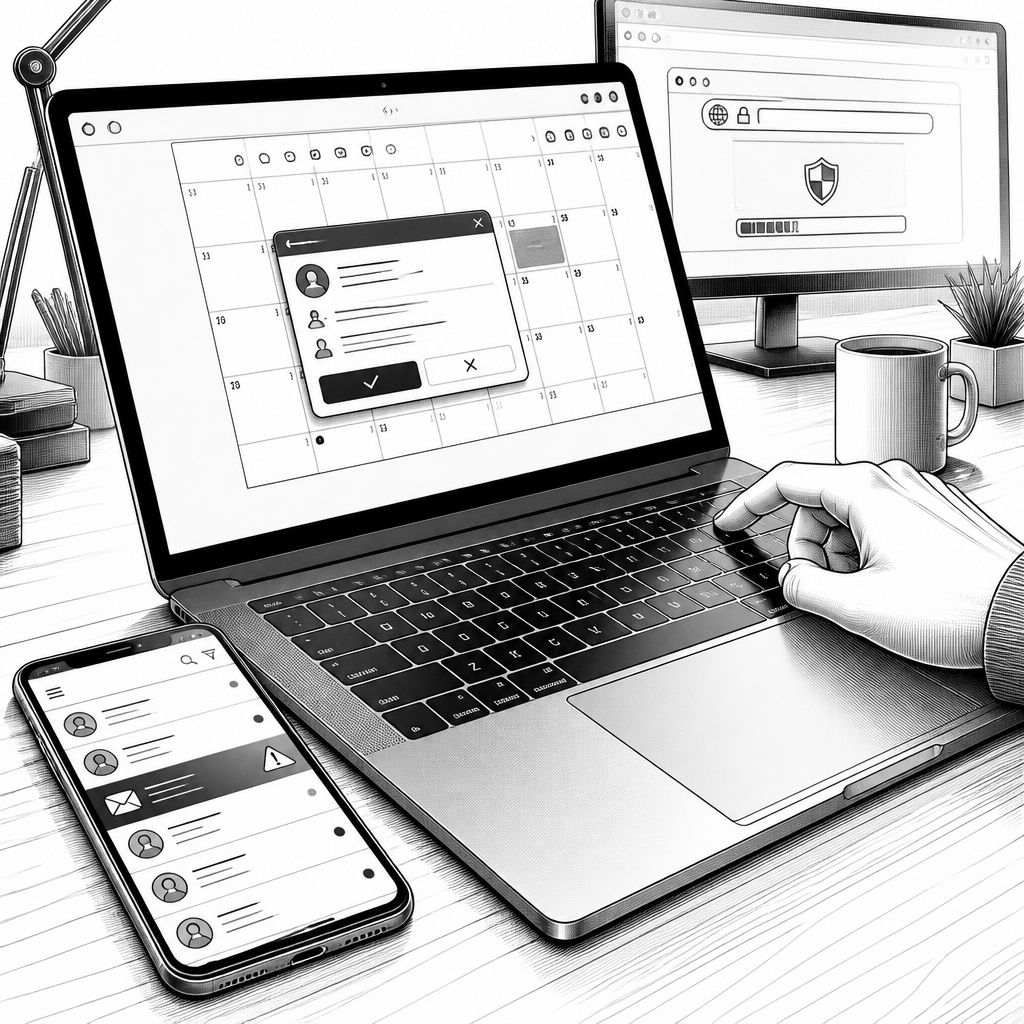
Ungebetene Kalender-Einladungen sind für Angreifer längst mehr als ein Randphänomen. Laut dem geschilderten Vorgehen eines Fintech-CTO aus Los Angeles reicht bei verdächtigen Terminen häufig schon der erste Blick: Wird ein Meeting angezeigt, das man selbst nicht geplant hat, startet zunächst eine kleine „Forensik“ im Posteingang. Der Betroffene sucht nach dem Absendernamen in der Inbox, erweitert die Suche notfalls um LinkedIn und scannt anschließend die Einladung selbst auf auffällige URLs oder andere „Red Flags“, bevor er sie löscht. Das Muster ist dabei nicht nur Bequemlichkeit, sondern eine Reaktion auf eine Angriffstechnik, die nicht darauf angewiesen ist, dass Nutzer erst einen Dateianhang öffnen oder aktiv eine E-Mail-Struktur verstehen müssen.
Was diesen Kanal für Betrüger so attraktiv macht, liegt auch an der Verarbeitung im Kalender-Ökosystem. In dem Microsoft-Report, auf den sich die Darstellung bezieht, wird die Besonderheit hervorgehoben: Schädliche Links können Nutzer erreichen, ohne dass sie explizit einen Anhang öffnen. Dadurch geraten Phishing-Mechanismen näher an den „Standardablauf“ im Arbeitsleben – Kalender funktionieren als zuverlässiger Ausspiel- und Erinnerungsmechanismus. Für Angreifer bedeutet das weniger Reibung: Ein Termin taucht dort auf, wo die meisten Menschen regelmäßig hinschauen, und erzeugt zusätzlich einen Situationskontext, der die Hemmschwelle senkt. Dazu passt der in der Quelle genannte Befund, dass Kalenderangriffe im August im Vergleich zu Juli stark zugenommen haben; ebenso wird ein Microsoft-Midyear-Update erwähnt, wonach es im Juni im Vergleich zu Mai ebenfalls einen deutlichen Sprung gab.
Technisch lässt sich das Risiko in zwei wiederkehrende Phishing-Formen übersetzen. Im ersten Szenario wird der Kalendertermin mit einem kompromittierten Meeting-Link versorgt oder mit einem Formular kombiniert, das Credentials abfängt beziehungsweise zum Herunterladen von Malware auffordert. Im zweiten Szenario sieht der Ablauf auf den ersten Blick wie ein legitimer Video-Call aus: Die betroffene Person betritt einen vermeintlich echten Raum, trifft jedoch auf eine Person, die sich als jemand ausgibt, dem man vertraut – etwa ein echter Mitarbeiter eines Unternehmens. In dieser Variante werden häufig echte Personenbezüge genutzt, während die Kontaktdaten sabotiert sind; zudem können KI-generierte Audio- oder Videokomponenten eingesetzt werden, um den Eindruck von Authentizität zu verstärken. „Sie’re using deepfake technology to look the same as the guy from IT“, wird der CEO eines Unternehmens zitiert, das Tools zur Erkennung von Scams und Deepfakes entwickelt.
Dass die Angriffe nicht nur auf Massenwirkung setzen, sondern auch auf Trefferquoten durch Kontext, zeigt das Beispiel eines Design-Teams: Ein Gründer erhält im Juni eine Einladung, die über die Website seines Unternehmens einen „Intro-Call“ verspricht. Die Einladung enthält eine Verknüpfung zu einer Seite, die wie ein Google-Drive-Ordner wirkt. Der entscheidende Unterschied liegt am Detail: Er prüft die URL und erkennt, dass die Domain nicht stimmt, stoppt also, bevor Inhalte geöffnet oder Dateien angeklickt werden. In der Quelle wird außerdem beschrieben, dass das Unternehmen überlegt, Buchungen für Intro-Calls künftig stärker über Formularstrecken abzuwickeln und weniger direkt über Kalenderfunktionen anzubieten. Das zielt auf ein praktisches Problem: Kalender wirken für viele Nutzer „offiziell“, während eine Formularstrecke klarer vorgibt, wo Daten verarbeitet werden.
Selbst wenn die Einladung nicht technisch kompromittiert ist, kann sie als Täuschungsvehikel funktionieren. Laut Darstellung gibt es Fälle, in denen die Absenderadresse tatsächlich nach einem E-Mail-Konto-Übergriff missbraucht wurde: Einem Umfeld gehen plötzlich Kalenderanfragen zu, die auf angebliche rechtliche Schritte verweisen und sensible Finanzinformationen verlangen. Die Betroffene beschreibt das Gefühl von Bloßstellung, selbst wenn der Großteil der Empfänger den Betrug schnell erkennt. Genau darin liegt ein Teil des Schadens, den IT-Abteilungen oft unterschätzen: Phishing über den Kalender trifft nicht nur Systeme, sondern auch Wahrnehmung, Reputation und interne Prozesse – etwa wenn Empfänger überlegen müssen, ob sie mit „offiziellen“ Stellen kommunizieren sollen. „What are people going to think? I’m not trustworthy – and your brand is what you build trust on“, sagt sie in der Quelle, nachdem ihr Konto beim Boarding eines Fluges kompromittiert worden sein soll.
Der Blick in Richtung Schutzmaßnahmen macht deutlich, warum reine Nutzererziehung allein schwer skaliert. Ein Sicherheitsveteran argumentiert in der Darstellung, dass der stärkste Schutz nicht primär darin besteht, Nutzer zu trainieren, „Spotting a fake invite“ zu beherrschen: Wenn Einladungen immer ähnlicher werden, sinkt die Trefferquote bei der manuellen Beurteilung. Zusätzlich wird betont, dass Unternehmen als Betreiber der Dienste den Großteil der Verantwortung tragen. Konkreter genannt werden passkeys als Ansatz, der Login-Bestimmungen an die Authentizität einer Zielseite koppelt: Passkeys sind für eine spezifische Seite erstellt und funktionieren damit weniger in Mock-up-Umgebungen. „It’s giving users something that can’t be phished in the first place“, wird der Director of Threat Intelligence in der Quelle zitiert. Damit verschiebt sich die Abwehr von „Entscheidung durch Menschen“ hin zu „Entscheidung durch kryptografische Bindungen“.
Gleichzeitig bleibt die Quelle bei einem zweiten, aufkommenden Faktor stehen: KI-Agenten. In dem beschriebenen Umfeld können persönliche Assistenten künftig mehr als nur Warnungen ausgeben, sondern Handlungen automatisieren. Sicherheitsfachleute warnen daher, dass KI Agents Angreifern Vorteile verschaffen können, wenn sie gefälschte Einladungen im Namen der Nutzer annehmen. Aus Sicht der Unternehmens-IT bedeutet das: Neben technischen Schutzmechanismen auf Link-/Credential-Ebene müssen auch Kalender-Workflows und Automationen adressiert werden. Denn selbst wenn passkeys später Login-Phishing deutlich erschweren, kann die vorgelagerte Phase – die Annahme eines Termins, das Öffnen eines Meeting-Links oder das Weiterleiten von Informationen – weiterhin ein Einfallstor sein. Für Betreiber von Kalender- und Identitätsdiensten stellt sich damit eine klare Priorität: weniger Angriffsfläche im „Scheduling“-Pfad und strengere Sicherheitsannahmen bei automatisierten Aktionen, damit Künstliche Intelligenz nicht unbeabsichtigt zum Verstärker des Betrugs wird.
In Summe zeigt das Beispiel aus der Praxis, warum Kalender künftig stärker in Sicherheitskonzepte integriert werden müssen. Die Kombination aus Kontextwirkung, differenzierter Verarbeitung gegenüber E-Mail-Anhängen und der Möglichkeit, mit KI nachzuahmen, erhöht sowohl die Wahrscheinlichkeit erfolgreicher Täuschung als auch den organisatorischen Aufwand bei der Reaktion. Für Unternehmen heißt das: Kalender-Policies, Link-Scanning, idealerweise phishing-resistente Authentisierung und eine klare Regelung, welche Aktionen Assistenten automatisieren dürfen, gehören zusammen. Bis passkeys und ähnliche Faktoren flächendeckend zur Standardoption werden, bleibt Phishing über Termininhalte ein wirksamer Angriffsweg – nicht trotz, sondern gerade wegen der „Alltagstauglichkeit“ der Kalenderoberflächen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing über Kalender: KI macht ungebetene Termine für Angreifer attraktiver" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing über Kalender: KI macht ungebetene Termine für Angreifer attraktiver" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing über Kalender: KI macht ungebetene Termine für Angreifer attraktiver« bei Google Deutschland suchen, bei Bing oder Google News!