


LONDON (IT BOLTWISE) – Die vm2-Sandbox für Node.js ist nach BSI-Angaben von mehreren kritischen Schwachstellen betroffen, die einen Sandbox-Ausbruch ermöglichen. Der Fix liegt in Version 3.11.8 vor, die mehrere CVEs mit teils sehr hohen CVSS-Werten schließt. Besonders gefährlich ist eine Lücke, die über interne Eigenschaften von NodeVM/Node.js-Konsolenobjekten Host-Prototypen manipuliert und so Codeausführung im Prozesskontext begünstigt. Für Betreiber heißt das: vm2 vor allem in Laufzeitumgebungen mit fremdem oder teil-unkontrolliertem Code zügig aktualisieren.
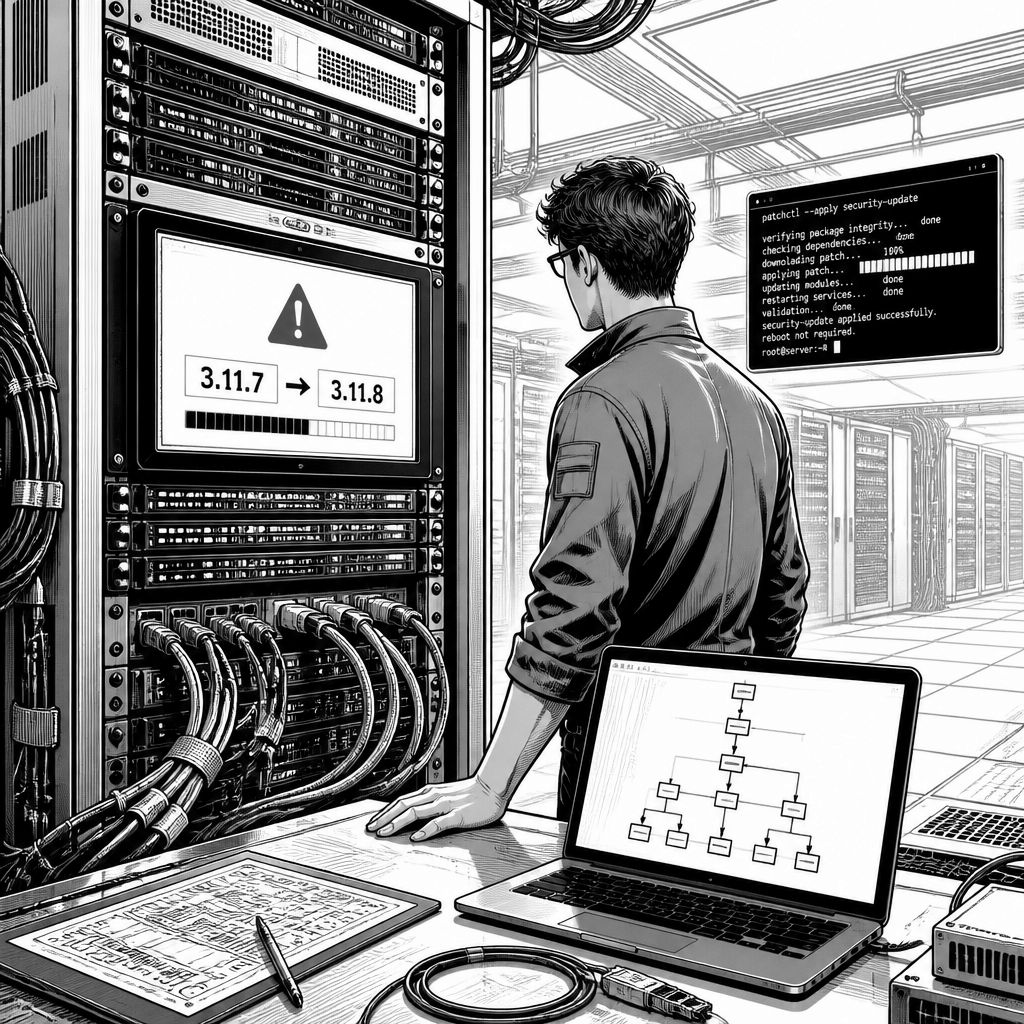
Mit Version 3.11.8 schließt vm2 gleich mehrere Sicherheitslücken, die laut BSI aus der Sandbox heraus zu weitreichenden Effekten führen können. Im Kern geht es um Fälle, in denen sich die Schutzmechanismen umgehen lassen, sodass Angreifer beliebigen Programmcode ausführen, Sicherheitsmaßnahmen unterlaufen, Daten verändern oder sogar einen Denial-of-Service auslösen. Die betroffenen Schwachstellen werden in einem Sicherheitshinweis des BSI zusammengefasst und betreffen demnach alle vm2-Versionen vor 3.11.8 – unabhängig davon, ob vm2 unter UNIX, Windows oder weiteren Betriebssystemen eingesetzt wird.
Technisch betrachtet ist vm2 ein Sandbox-Ansatz für Node.js, der nicht vertrauenswürdigen Code ausführen soll, ohne dass dieser die Host-Umgebung vollständig kompromittiert. Dass dieser Anspruch an mehreren Stellen gleichzeitig scheitern kann, zeigt besonders die Schwachstelle EUVD-2026-81604 / CVE-2026-92955: Sie wird in einer Einordnung als besonders schwerwiegend beschrieben und beruht darauf, dass Angreifer über interne Eigenschaften des Node.js-Konsolenobjekts an Getter und Setter der Eigenschaft proto des Hosts gelangen. Damit lassen sich Prototypen auslesen und ändern; im nächsten Schritt kann das überschreiben, wie sich relevante Node.js-Objekte verhalten – etwa indem EventEmitter.prototype.emit beeinflusst wird und dadurch Prozessereignisse ausgelöst werden. Das Ergebnis ist mehr als ein Informationsleck: Der Angreifer bewegt sich in den Kontext des Prozesses und umgeht die Beschränkungen für die Codegenerierung. ENISA ordnet hierfür einen Netzwerkangriff mit geringer Komplexität ein; außerdem werden hohe Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit genannt, auch in nachgelagerten Komponenten.
Daneben beschreibt das BSI weitere Wege, wie sich die Isolation aushebeln lässt. Bei EUVD-2026-81584 / CVE-2026-92934 geht es um eine unvollständig korrigierte Behandlung der Eigenschaft Error.cause: Das Problem tritt auf, wenn zyklische AggregateError-Objekte während eines Exception-Handlers einmalig verarbeitet werden. Angreifer können dabei die Zyklus-Erkennung in handleException umgehen und auf unbereinigte Host-Proxys zugreifen, die im errors-Array liegen. In der Folge wird eine vollständige Codeausführung aus der Ferne möglich; gleichzeitig werden auch Prozessinformationen abrufbar, obwohl der Code zunächst in der Sandbox laufen sollte. Wie bei der schwersten Lücke gilt auch hier: Die Korrektur erfolgt mit vm2 3.11.8.
Eine dritte kritische Kategorie betrifft veränderbare Prototypen von Typed Arrays (EUVD-2026-81602 / CVE-2026-92953). Typed Arrays wie Uint8Array sind für binäre Datenstrukturen in JavaScript zentrale Bausteine; ein Prototyp legt fest, welche Methoden und Eigenschaften alle Objekte dieser Klasse erben. Laut BSI schützt vm2 Host-Prototypen wie Uint8Array.prototype, %TypedArray%.prototype und ArrayBuffer.prototype in der betroffenen Zeitspanne von 3.11.0 bis vor 3.11.8 nicht zuverlässig vor Änderungen aus der Sandbox. Über sogenannte Prototype-Walking-Techniken erreichen Angreifer diese Prototypen und können sie modifizieren. Der Effekt reicht sogar über den Zeitpunkt hinaus, an dem der Sandbox-Code bereits „fertig“ ausgeführt wurde: Typed Arrays, die die Anwendung selbst danach erzeugt, übernehmen die vom Angreifer gesetzten Eigenschaften. Damit ist diese Schwachstelle besonders tückisch, weil sie wie eine „späte“ Wirkung wirkt und damit schwerer als reine Laufzeitfehler zu erkennen ist; auch diese Lücke wird durch 3.11.8 geschlossen.
Zusätzlich nennt das BSI drei weitere Schwachstellen, die auf den ersten Blick weniger destruktiv wirken als die Top-Tier-Ausbruchslücken, aber in der Praxis je nach Anwendungsszenario ebenfalls relevant sind. Bei EUVD-2026-81608 / CVE-2026-92959 wird die Konfigurationsoption allowAsync: false als nicht vollständig durchgesetzt beschrieben: Angreifer können asynchrone Ausführung über Methoden der Klasse Promise planen, sodass Aktionen erst nach Ende von VM.run() oder NodeVM.run() laufen. Die Anwendung betrachtet diesen Zeitpunkt dann fälschlich als „abgeschlossen“, wodurch als mögliche Folge ein Denial-of-Service-Zustand eintreten kann; gefixt ist auch das in 3.11.8. EUVD-2026-81583 / CVE-2026-92933 betrifft die Übergabe des Node.js-Moduls util unfiltriert in die Sandbox: Auf Node.js ab 22.9 liefert util.getCallSites() dem Sandbox-Code Einblick in den Aufrufstapel des Host-Prozesses, inklusive absoluter Dateipfade, Funktionsnamen und Zeilennummern – wodurch die Zielrichtung eines zuvor eingeführten Schutzmechanismus ausgehebelt wird. Und EUVD-2026-81586 / CVE-2026-92936 beschreibt, dass in vm2 3.11.0 bis 3.11.6 absolute Dateipfade über stack von Fehlerobjekten in den Sandbox-Code gelangen; Angreifer können das über einen SyntaxError erzwingen und so Informationen extrahieren, bevor das Verhalten bereits mit 3.11.7 korrigiert worden sei.
Aus Sicht der Umsetzung bedeutet das für Teams in der Praxis vor allem eine Sache: vm2 ist als „Insel“ in einem KI- oder Automatisierungs-Stack nur so sicher wie sein Versionsstand. Sobald Systeme fremden Code ausführen – etwa in Skript-Engines, Plug-in-Mechanismen oder dynamisch generierten Workflows – steigt das Risiko, dass ein Angreifer eine der beschriebenen Ausbruchsketten findet. Besonders kritisch ist dabei die Kombination aus „Remote-Exploit-Fähigkeit“ und „hoher Auswirkung“, die für die Top-Schwachstelle genannt wird. Ergänzend lohnt sich die operative Routine, EPSS-Risiken nicht nur als Zahl zu sehen, sondern als Priorisierungshilfe: Das Exploit Prediction Scoring System beschreibt die Wahrscheinlichkeit, dass eine Lücke innerhalb der nächsten 30 Tage ausgenutzt wird, wobei der Wert sich über Zeit ändern kann. Für Organisationen, die Künstliche Intelligenz über Automatisierungsketten betreiben, heißt das: Sicherheitsupdates für die umgebende Ausführungs-Engine sollten in den gleichen SLO/SLA-Takt fallen wie KI-Model-Updates und die zugehörige KI-Infrastruktur, damit „einfach nur“ vorhandene Sandbox-Komponenten nicht zur ersten Angriffsfläche werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "vm2-Sandbox für Node.js: Fix in 3.11.8 schließt mehrere Ausbruchslücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "vm2-Sandbox für Node.js: Fix in 3.11.8 schließt mehrere Ausbruchslücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »vm2-Sandbox für Node.js: Fix in 3.11.8 schließt mehrere Ausbruchslücken« bei Google Deutschland suchen, bei Bing oder Google News!