


PARIS / LONDON (IT BOLTWISE) – Unbekannte Täter haben offenbar die Temperatursteuerung von Kühleinheiten in hunderten französischen Supermärkten manipuliert. In mehreren Filialen landeten dadurch Hunderte Kisten mit verdorbenem Fleisch und Tiefkühlware in Müllcontainern. Die französische Nationale Agentur für Cybersicherheit (ANSSI) ermittelt gemeinsam mit europäischen Partnern, weil auch andere Unternehmen im Land betroffen sein könnten. Im Kern zeigt der Vorfall ein Muster aus öffentlich erreichbaren Schnittstellen und veralteter Firmware.
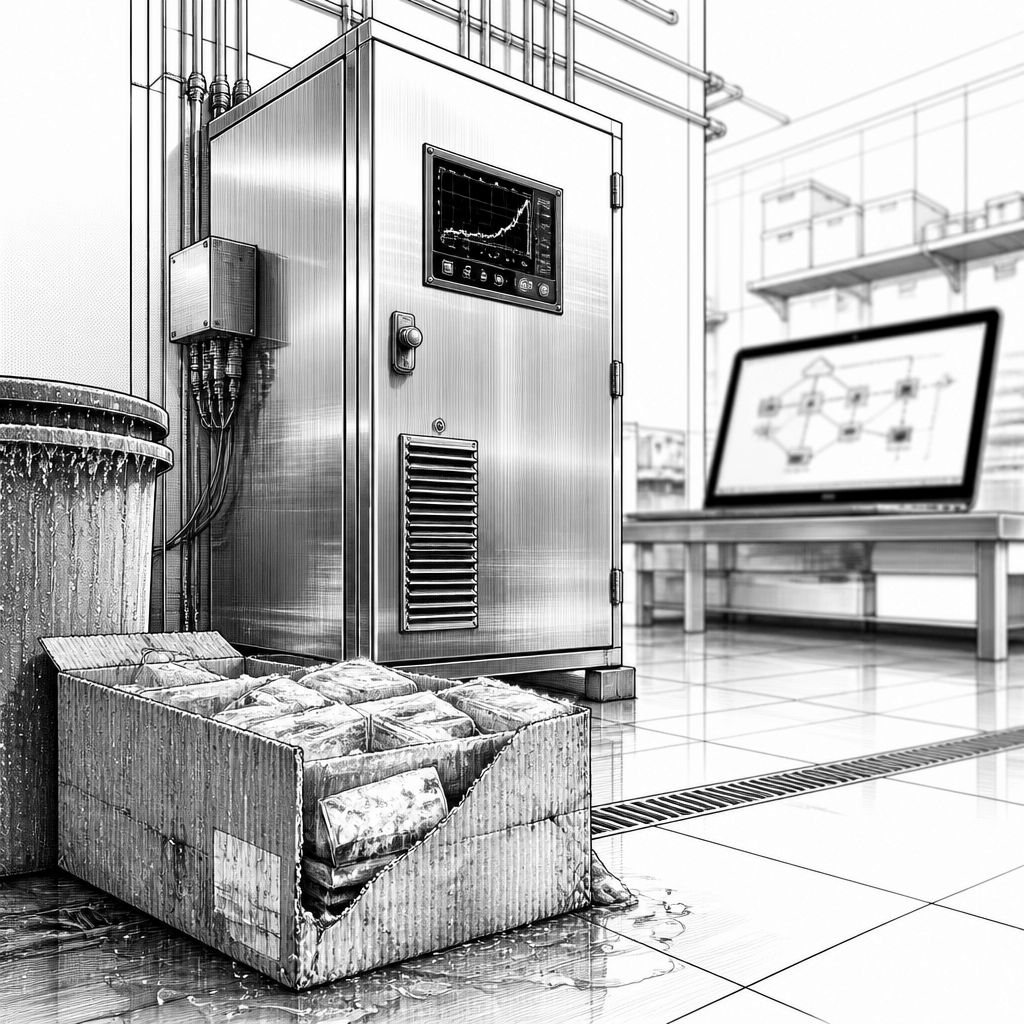
Der Angriff begann nicht mit Malware, die sich sofort als Schadsoftware enttarnt, sondern mit einer sehr konkreten Wirkung: Kühlsysteme wurden so gesteuert, dass sie die Temperaturen in den Regalen praktisch außer Kontrolle brachten. Französische Ermittler suchen derzeit nach den Hackern, die offenbar die Temperaturvorgaben in Kühl- und Gefrierschränken einer großen Zahl von Supermärkten manuell überschrieben haben. Besonders sichtbar wurde das in Paris: Dort sollen Mitarbeiter in einigen Filialen Kisten mit verdorbenem Fleisch und tiefgekühlten Produkten in große Müllcontainer geworfen haben. Nach den vorliegenden Angaben waren mindestens 350 Supermärkte betroffen, ein kleiner Teil der Gesamtzahl in Frankreich, aber groß genug, um die Verwundbarkeit vernetzter Infrastruktur im Alltag greifbar zu machen.
Technisch betrachtet ist der Angriff deshalb so brisant, weil die Kältebereiche in Supermärkten häufig über zentralisierte Bedien- und Steuerungseinheiten laufen. Solche Control Panels verwalten typischerweise die Kühler und Gefriertruhen eines gesamten Markts und lassen sich über das Internet erreichen. Genau diese Eigenschaft macht Wartung zwar praktisch, öffnet aber auch eine Eintrittspforte, wenn Updates nicht konsequent eingespielt werden und wenn Schnittstellen öffentlich erreichbar sind. In den betroffenen Filialen kamen laut Angaben Software-Komponenten eines dänischen Herstellers zum Einsatz, und dieser Hersteller verwies darauf, dass viele der genutzten Geräte das Lebensende erreicht hätten oder mit veralteter Firmware betrieben würden. Dadurch entstehen mehrere Risikoklassen gleichzeitig: nicht mehr unterstützte Systeme, fehlende Sicherheitsupdates und eine Angriffsfläche, die sich weniger nach „Produktion“ als nach „vernetzter Dienst“ anfühlt.
Die Dimension der Schäden wird aus mehreren Blickwinkeln beschrieben. Ein Branchenbeispiel kommt von einem Betreiber, der für einen Teil seiner rund 2.000 Standorte einen Befall von 80 Geschäften nennt und den finanziellen Effekt zumindest grob über die Größenklassen der Filialen abgrenzt: In kleineren Läden seien es mehrere Zehntausend Euro, in großen Hypermärkten könne der Schaden bis zu 200.000 Euro betragen. Gleichzeitig berichten Betreiber von einer landesweiten Größenordnung im Bereich von „Dutzenden Millionen Euro“ für einen einzelnen Tag. Selbst wenn diese Werte nicht als einheitliches Audit vorliegen, ergibt sich ein klares Muster: Hier geht es nicht nur um die Kosten eines IT-Vorfalls, sondern um den direkten Verlust verderblicher Ware, Stillstandszeiten und mögliche Folgekosten durch erneute Warenbestellung sowie erhöhten Logistik- und Entsorgungsaufwand.
Für das Ermittlungsbild spielen zwei technische Faktoren zusammen. Erstens waren schwerwiegende Schwachstellen in älteren Firmware-Versionen schon länger bekannt; es gab demnach konkrete Beschreibungen von Lücken in einem Controller, die unter Umständen das Umgehen von Authentifizierung und das Ausführen von Code auf kompromittierten Geräten ermöglicht hätten. Zweitens deutet vieles auf ein „Baseline“-Fehlermodell hin: veraltete Systeme plus ein offen erreichbares Interface. Ein Sicherheitsdienstleister brachte dieses Prinzip auf den Punkt, indem er auf die Bedeutung grundlegender Cyber-Hygiene verwies und zugleich die Gefahr betonte, dass bekannte Lücken bei Nicht-Update-Betrieb wie eine offene Tür wirken. Aus Sicht dieser Argumentation müssen Angreifer nicht zwangsläufig über sehr spezielle Fähigkeiten verfügen, sondern können vorhandene Schwachstellen ausnutzen – insbesondere dann, wenn das Setup im Internet nicht ausreichend abgeschirmt oder gehärtet ist.
Auch die Suche nach weiteren potenziell erreichbaren Geräten liefert dem Fall eine zweite Spur. Laut einer internationalen Sichtbarkeitsanalyse seien tausende Schnittstellen des betroffenen Herstellers weiterhin im Internet auffindbar gewesen. Eine französische Internet-Scanning-Firma wollte derweil nur eine kleine Minderheit der Systeme auf dem aktuellsten Softwarestand gesehen haben. Das ist entscheidend, weil es die Wahrscheinlichkeit erhöht, dass nicht nur ein einziger Kettenstichreihe getroffen wurde, sondern dass ähnliche Konstellationen in weiteren Unternehmen existieren können. Für die Praxis heißt das: Die „Angriffsfläche“ ist weniger eine Frage des einzelnen Supermarktbetreibers, sondern eine Konsequenz aus Lieferkettenlogik, Produktlebenszyklen und dem Update-Verhalten beim Betreiber und beim Service-Ökosystem.
Unter dem Strich macht dieser Vorfall deutlich, wie eng KI- und Cloud-Diskussionen mit klassischer OT- und IoT-Sicherheit zusammenlaufen – ohne dass die betroffenen Systeme „KI“ überhaupt brauchen. Kälteketten sind ein physischer Prozess, aber sie werden über digitale Steuerung abgebildet; wenn diese Steuerung kompromittiert wird, schlägt das direkt in Sachschäden durch Verderb und Entsorgung um. Für Unternehmen in Handel, Logistik und Facility-Management verschiebt sich damit die Priorität: Patch-Management für Steuerungsgeräte, Segmentierung gegen „Internet-Exposure“ und belastbare Inventarisierung müssen als Sicherheitsgrundlage gelten, nicht als späteres Projekt. Zusätzlich ist die Zusammenarbeit über Ländergrenzen hinweg naheliegend, weil ähnliche Plattformen in mehreren Staaten eingesetzt werden und Ermittler bereits Hinweise berücksichtigen, dass auch andere Firmen in Frankreich betroffen sein könnten.
Spannend bleibt, wie genau die Täter in diesem konkreten Fall vorgegangen sind. Bisher wurde der Mechanismus öffentlich nicht vollständig offengelegt, doch das Zusammenspiel aus veralteten Firmwareständen und zugänglichen Schnittstellen ergibt ein konsistentes Gesamtbild. Genau deshalb wird der Vorfall in den nächsten Monaten weniger als „einzelner Hack“, sondern als Weckruf für die sicherheitsorientierte Modernisierung von Kälte- und Klimainfrastruktur bewertet werden. Wer die Steuerung seiner Kühlregale noch mit nicht mehr unterstützten Versionen betreibt, riskiert nicht nur Betriebsstörungen, sondern im Extremfall die komplette Vernichtung verderblicher Ware binnen Stunden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff heizt Supermarkt-Kühlsysteme auf: Tausende Filialen betroffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff heizt Supermarkt-Kühlsysteme auf: Tausende Filialen betroffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff heizt Supermarkt-Kühlsysteme auf: Tausende Filialen betroffen« bei Google Deutschland suchen, bei Bing oder Google News!