


LONDON (IT BOLTWISE) – Docker hat eine Critical-Sicherheitslücke in Docker Hub geschlossen, die es erlaubte, Bilder als ein anderer Benutzer zu pushen, zu pullen oder zu löschen. Laut Docker verursachte der Fehler beim Umwandeln eines persönlichen Kontos in eine Organisation eine Übertragung persönlicher Zugriffstoken (PATs). Die Lücke blieb von 26. August 2024 bis zur Korrektur am 30. September 2026 offen, mit einer CVSS-4.0-Bewertung von 9,4. Docker nennt keine Hinweise auf Exploits, verweist aber auf mehrere Missbrauchsmuster mit gestohlenen Zugangsdaten.
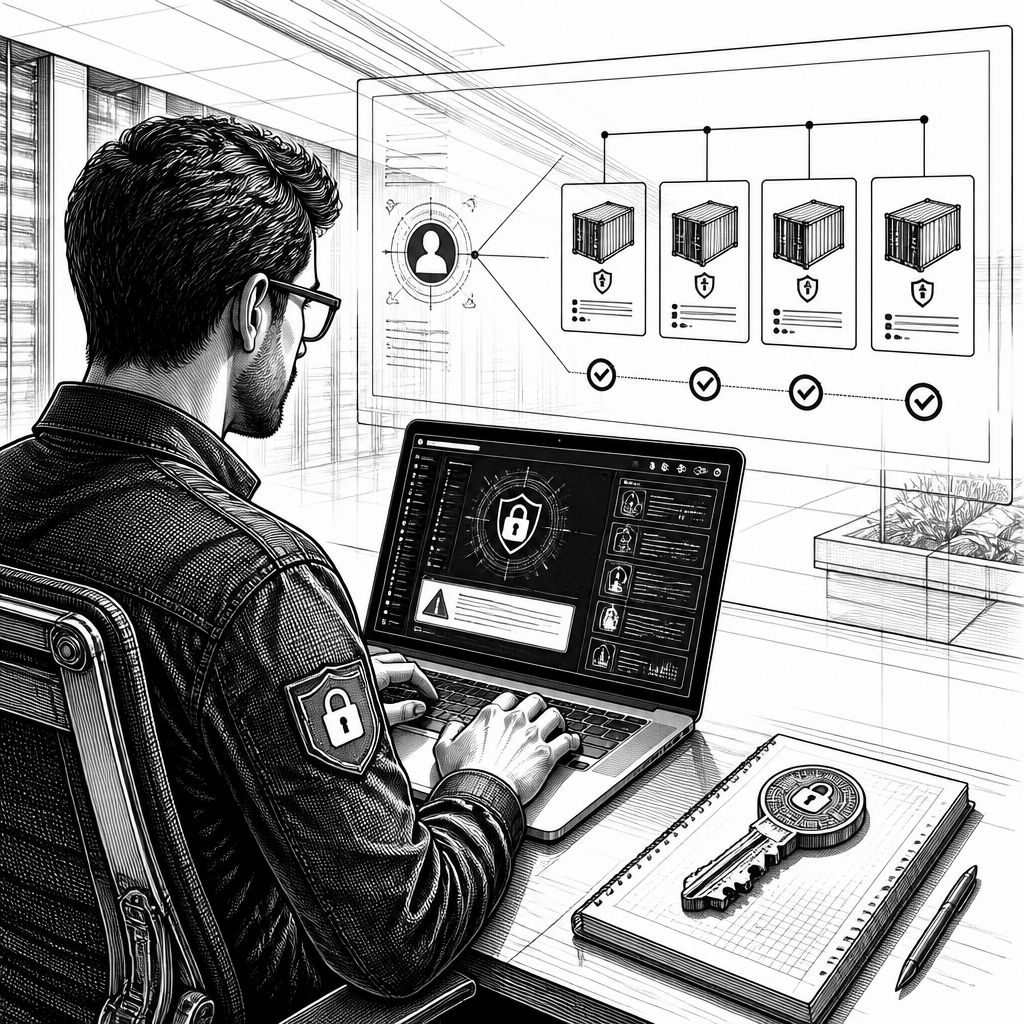
Docker adressiert eine Sicherheitslücke in Docker Hub, die sich aus Sicht vieler Unternehmen weniger wie ein „klangvoller“ Web-Bug liest, sondern wie ein Identitäts- und Berechtigungsproblem im Registrierungs-Backend. Konkret beschreibt der Anbieter einen Fehler in der Funktion, die ein persönliches Konto in eine Organisation umwandelt. In dieser Phase wurden persönliche Zugangstoken (Personal Access Tokens, PATs) nicht nur neu zugeordnet, sondern im Ergebnis so wirksam, dass ein Angreifer damit unter dem Namen eines anderen Kontos im Registry-Kontext handeln konnte. Docker ordnet das Problem unter CVE-2026-105445 als „critical“ ein und gibt für den Fehler eine CVSS-4.0-Punktzahl von 9,4 an.
Technisch liegt der Kern in der Token-Logik: PATs ersetzen in Docker Hub gewissermaßen Passwörter. Wer ein Token erzeugt, behält es als Geheimnis weiter und kann damit weiterhin auf die Registrierung zugreifen – allerdings mit einem bestimmten Berechtigungsumfang, der beim Erstellen des Tokens festgelegt wird. Beim Umwandeln eines persönlichen Kontos in eine Organisation überträgt Docker offenbar die Zuordnung dieser PATs an den als „Owner“ der Organisation vorgesehenen Nutzer. Der entscheidende Effekt: Das Token blieb geheim, aber die Identität, unter der es für den Zugriff im Registry arbeitet, konnte auf einen anderen Benutzer „umschalten“. Docker betont außerdem die Grenzen des Angriffs: Der Zugriff betraf das Registry selbst, nicht die Docker-Hub-Weboberfläche, und er sollte keine Änderungen an Passwort, E-Mail-Adresse oder Zwei-Faktor-Einstellungen ermöglichen.
Der konkrete Angriffsweg, den Docker in der Advisory beschreibt, folgt einem plausiblen Muster mit Timing- und Identitätswechsel: Ein Angreifer erstellt zunächst ein PAT in einem Konto, das er kontrolliert. Anschließend wandelt er dieses Konto in eine Organisation um und benennt einen anderen Nutzer als Organisationseigner. In der Phase, in der die Lücke offen war, wurde die Zuordnung der PATs so angepasst, dass das Token bei Registry-Operationen für den Zielnutzer funktioniert. Das Zielkonto musste nach den Angaben des Unternehmens keine Bestätigung für die Umwandlung liefern, und es gab keine Benachrichtigung an den betroffenen Nutzer im Moment der Umstellung. Auffällig ist, dass Docker laut Dokumentationsverlauf seit spätestens August 2024 sogar explizit eine Benachrichtigung für den neuen Owner in der Umwandlungsseite erwähnte („The new owner receives a notification email“), während der tatsächliche Sicherheitskontext in diesem Zeitraum nicht konsequent zur Absicherung des Token-Transfers passte.
Damit ist auch erklärbar, warum Docker die Schwere als „critical“ einstuft: Im Registry-Kontext kann das resultierende Berechtigungsbündel nicht nur Bilder herunterladen oder löschen, sondern auch publizieren – und zwar unter einem Namen, der für Dritte wie ein legitimer Publisher wirken kann. Docker ordnet die Ausnutzbarkeit weiterhin in den technischen Rahmen ein: Innerhalb des Token-Berechtigungslevels ließen sich Pull, Push und Delete für Repositories durchführen, die dem benannten Owner gehören, sowie für Organisationen, auf die der Owner Zugriff hat. Auch die Natur des Registry-Logging-Systems spielt hinein: Docker schreibt, dass die Logs zeigen, wann ein Token verwendet wird, nicht aber, ob ein Token existiert. Ein übertragenes Token ohne tatsächliche Nutzung würde demnach in den Aktivitätsdaten nicht auffallen – ein Grund, warum Docker bei der Review-Strategie eher konservativ vorging.
Für die Reaktion liefert der Anbieter mehrere Details zur Untersuchung. Docker verweist darauf, dass die Lücke von 26. August 2024 bis zur Behebung am 30. September 2026 offen war und dass es keine Belege für eine ausgenutzte Schwachstelle gibt. Dennoch habe man alle Konto-Umwandlungen untersucht, die während der betroffenen Zeit vorgenommen wurden, und sie mit Registry-Logs sowie Token-Records abgeglichen. Dabei nennt Docker einen Umfang von etwa 304.000 Push-Operationen, die mit übertragenen Tokens in Verbindung standen, und es heißt, dass die meisten Fälle innerhalb von Teams oder von ein und derselben Person organisiert waren. In den verbleibenden, schwerer zuzuordnenden Fällen habe man die höchsten Risiko-Images ohne Ausführung analysiert und keine Hinweise auf Malware oder Manipulation gefunden.
Parallel zur generellen Review stellt Docker auch einen Zusammenhang zu früheren Missbrauchsmustern mit gestohlenen Publisher-Credentials her. Laut Docker seien im Zeitraum von März und April Angreifer in der Lage gewesen, bösartige Trivy- und KICS-Images zu pushen – jeweils zu eigenen Docker-Hub-Repositories der betroffenen Publisher. Wichtig: Diese Aktivität wird im Text als getrenntes, durch „stolen publisher credentials“ erklärbares Muster beschrieben, nicht als nachgewiesene Ausnutzung der GhostPat-Schwachstelle. Zusätzlich wird beschrieben, wie die Benachrichtigungs- und Abstellmaßnahmen abliefen: Am 2. Oktober informierte Docker Nutzer, deren Konten Token-Transfers erhalten hatten, sowie die Owners der betroffenen Organisationen; am 8. Oktober deaktivierte Docker die identifizierten übertragenen Tokens. Tokens, die Owner ausdrücklich behalten wollten, wurden nicht deaktiviert.
Für Betreiber und Security-Teams lautet die praktische Konsequenz vor allem: Token-Hygiene wird konkreter als „einmal im Jahr wechseln“. Docker rät, in den Account-Einstellungen unter Personal access tokens die Liste nach Erstellung und letzter Nutzung zu prüfen, Tokens zu widerrufen, die nicht erkannt oder nicht mehr gebraucht werden, und für Automatisierung auf Organization access tokens statt auf PATs einzelner Personen zu setzen. Der Anbieter verknüpft dieses Best-Practice mit einem organisatorischen Kontrollmodell: Organization Access Tokens erfordern eine Docker-Team- oder Docker-Business-Anbindung, werden durch einen Owner oder Rollen mit passender Berechtigung verwaltet und sollen sich unter anderem nicht mit Docker Desktop oder Image Access Management verwechseln lassen. In der Folge können Owners über Aktivitätslogs nachvollziehen, welche Tags wann und mit welchem Token gepusht wurden; Docker nennt dafür eine Verfügbarkeit von 30 Tagen in Docker Home und ältere Einträge über die Docker-Hub-API.
Ein weiterer Punkt betrifft die Produkt- und Prozessreife: Docker habe die Governance für die Rolle „Organisationseigner“ angepasst. Der Anbieter beschreibt, dass künftig eine Zustimmung erforderlich sei, bevor ein Nutzer als Organisation Owner benannt wird, und dass der betroffene Nutzer dann auch benachrichtigt wird. Dazu kommt, dass Docker Änderungen an Token-Zuordnungen protokolliert und andere Features überprüft, die beeinflussen, wem Zugangsdaten gehören. Für Anwender mit CI/CD-Pipelines ist das besonders relevant, weil Token in vielen Setups die Brücke zwischen Build-Systemen und Registry bilden; wenn die Identitätszuordnung danebenliegt, kann die Auswirkung weit über den Browser hinausgehen – nämlich in die Pipeline selbst.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Docker Hub behebt Critical-Sicherheitslücke GhostPat (CVE-2026-105445)" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Docker Hub behebt Critical-Sicherheitslücke GhostPat (CVE-2026-105445)" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Docker Hub behebt Critical-Sicherheitslücke GhostPat (CVE-2026-105445)« bei Google Deutschland suchen, bei Bing oder Google News!