
MÜNCHEN / LONDON (IT BOLTWISE) – Ein großangelegter Cyberangriff hat in mehreren europäischen Ländern Kühl- und Tiefkühlanlagen von Supermärkten so manipuliert, dass Lebensmittel tonnenweise verdarben. Technisch zentral waren Regel- und Fernwartungssysteme eines Herstellers, deren Alarmmechanismen offenbar nicht überall rechtzeitig griffen. Für Deutschland ist das kein theoretisches Risiko: Das Fraunhofer-Umfeld sieht weltweit noch immer viele Anlagen, die aus dem Internet erreichbar sind. Gleichzeitig machen KI-gestützte Angriffe die Hürde für Täter laut Experten künftig noch niedriger.
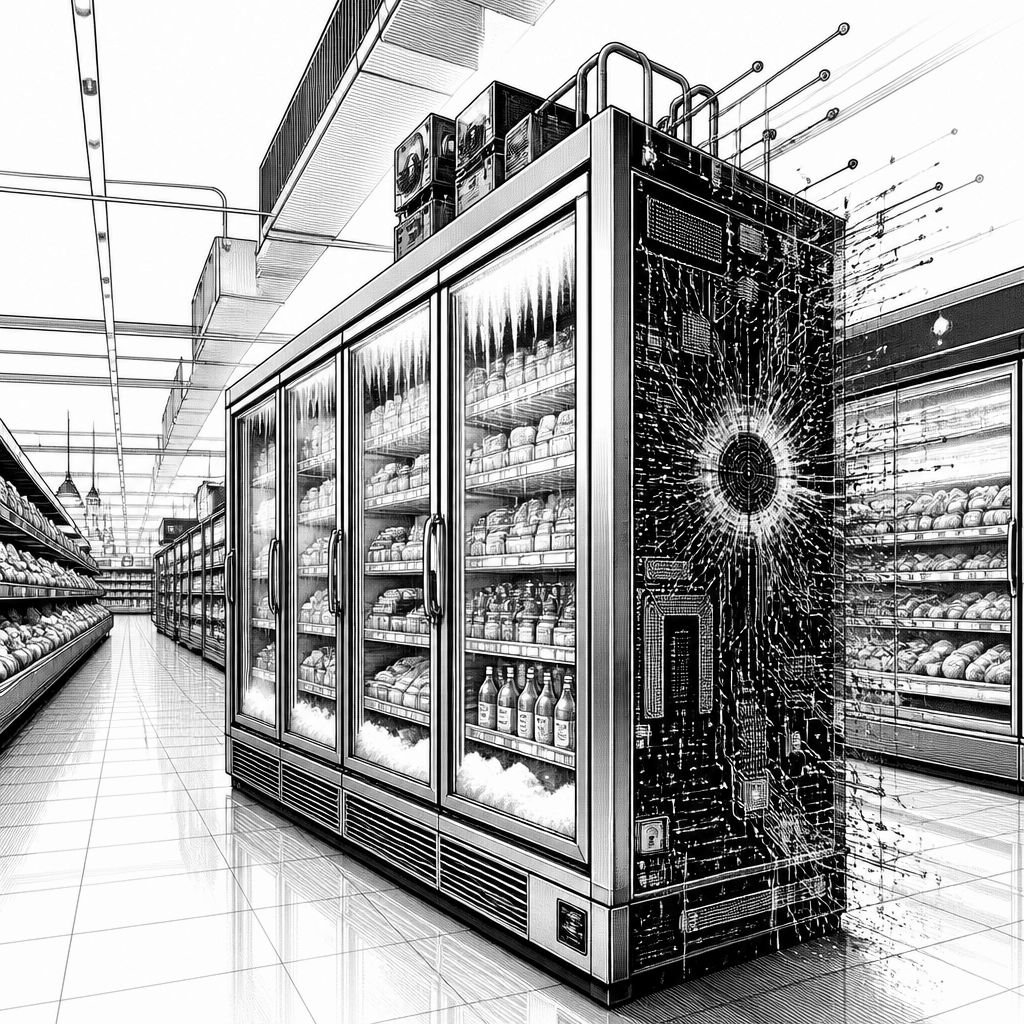
Die Vorstellung, dass Kälteanlagen im Supermarkt nur „laufen müssen“, wirkt nach dem aktuellen Vorfall wie ein Trugschluss: In mehreren westeuropäischen Ländern wurden laut Berichten in der Nacht zum Montag Hunderte Kühl- und Tiefkühlanlagen über das Internet angegriffen. Die Angreifer verschafften sich Zugriff auf die Steuerung, änderten Konfigurations- und Betriebsparameter und heizten die Anlagen dabei auf bis zu 50 Grad Celsius auf. Das Ergebnis war nicht nur Qualitätsverlust, sondern ein unmittelbarer Ausfall kritischer Prozessschritte der Kühlkette – mit der Konsequenz, dass betroffene Waren entsorgt werden mussten.
Besonders deutlich wird der technische Kernpunkt, wenn man sich das Zusammenspiel aus Steuerung, Fernwartung und Alarmierung vor Augen führt. Im Zentrum standen Regel- und Fernwartungssysteme eines Herstellers, die in vielen Betrieben und Ländern eingesetzt werden. Wenn interne Alarmmechanismen nicht rechtzeitig anschlagen, erkennt das Personal den Schaden erst bei Schichtbeginn – also nachdem Kühlzeiten bereits abgelaufen sind. Genau dieser Zeitverlust entscheidet bei verderblichen Lebensmitteln über die Frage, ob eine Rücksprache und ein begrenzter Eingriff reichen oder ob am Ende ganze Warengruppen vernichtet werden müssen.
Für die Marktbetroffenheit nennt der Vorfall konkrete Beispiele: In Frankreich traf es besonders stark den Lebensmitteleinzelhandel, darunter rund 150 Filialen der Kette Intermarché (Gruppe Les Mousquetaires). Auch bei weiteren Händlern wurden Störungen gemeldet, was das Muster bestätigt, dass nicht eine einzelne Kasse oder ein einzelner Server kompromittiert wurde, sondern eine wiederverwendete technische Komponente in vielen Filialen. Weil die Kühlkette über mehrere Stunden unterbrochen war, waren vor allem Fleisch-, Molkerei- und Tiefkühlprodukte betroffen; damit wird klar, dass es sich um einen Angriff auf Produktions- und Lagerbedingungen handelt, nicht nur um einen klassischen „Datenleck“-Fall.
Die Ermittlungsseite zeigt ebenfalls, warum solche Angriffe branchenübergreifend ernst genommen werden: Die Cybercrime-Abteilung der Pariser Staatsanwaltschaft startete gemeinsam mit der nationalen Ermittlungsbehörde OFAC und der IT-Sicherheitsagentur ANSSI Untersuchungen. Darüber hinaus wird geprüft, ob parallele Website-Störungen bei Handelsketten in einem Zusammenhang stehen. Unklar bleiben dagegen Identität und Motive der Täter – und auch ob der Angriff ausschließlich über öffentlich erreichbare Schnittstellen lief oder ob es zusätzlich Zugangspfade zu den Regel- und Fernwartungsbereichen gab.
Für Deutschland ist der entscheidende Faktor die „Angriffsfläche“, also wie viele reale Systeme mit ähnlicher Architektur überhaupt von außen erreichbar sind. Genau darauf verweist das Fraunhofer-Umfeld für angewandte und integrierte Sicherheit: „Es ist auf jeden Fall kein hypothetisches Szenario“, erklärt AISEC-Director Prof. Dr. Franziska Boenisch. Denn: „Die Steuerungen des Herstellers sind weltweit eingesetzt und noch diesen Sommer haben Wissenschaftlerinnen und Wissenschaftler tausende solcher Anlagen gefunden, die aus dem Internet erreichbar waren.“ Gleichzeitig ordnet die Expertin die Entwicklung ein: „Wir sollten daher davon ausgehen, dass solche Angriffe häufiger werden“, so Boenisch – auch weil Angriffe für Täter durch KI leichter automatisierbar werden können.
Damit verschiebt sich die Diskussion von „ob“ zu „wie schnell“. Unternehmen sollten die Empfehlungen des BSI als konkreten Umsetzungsrahmen verstehen: Öffentlich erreichbare Steuerungsanlagen müssen dem aktuellen Stand der Technik entsprechend gesichert und stets auf dem neuesten Stand gehalten werden. Außerdem sollte Fernzugriff nur über abgesicherte Zugänge möglich sein – also mit Mechanismen, die nicht nur „Erreichbarkeit“ verhindern, sondern Missbrauchsversuche im laufenden Betrieb erschweren und nachvollziehbar machen. In der Praxis bedeutet das häufig nicht nur ein einzelnes Patch, sondern ein ganzes Sicherheitsdesign entlang von Netzwerksegmentierung, Zugriffskontrollen, Protokollierung und dem Umgang mit Wartungs-Zugängen.
Für IT-Verantwortliche im Handel und für Betreiber von Filial-IT ist der Vorfall zudem ein Signal, dass KI nicht nur in der Analyse von Bestandsdaten eine Rolle spielt, sondern auch bei Angriffen als Werkzeug einsetzbar ist. Je standardisierter die Steuerungslogik und je homogener die Installationen in vielen Filialen sind, desto stärker wirken einzelne Schwachstellen in der Fläche. Gleichzeitig bieten sich aber auch klare Angriffspunkte für Gegenmaßnahmen: Wenn Fernwartung korrekt „hinter Türen“ mit starken Authentifizierungs- und Autorisierungsmechanismen läuft, wenn Alarmierung zuverlässig und zeitkritisch konfiguriert ist und wenn Anlagen nicht unnötig öffentlich exponiert werden, sinkt das Risiko für großflächige betriebliche Schäden spürbar. Der Vorfall macht damit weniger Schlagzeilen durch das technische Detail als durch die Konsequenzen im Betrieb – und die lassen sich nur mit sauberer Sicherheitsgrundlage verhindern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Kältetechnik: Risiko für deutsche Supermärkte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Kältetechnik: Risiko für deutsche Supermärkte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Kältetechnik: Risiko für deutsche Supermärkte« bei Google Deutschland suchen, bei Bing oder Google News!