
LONDON (IT BOLTWISE) – Bei einem Smartphonewechsel können „Phone Clone“-Apps die Datentransfer-Funktion zur Sicherheitslücke machen. Forschende der TU Graz und des A‑SIT zeigten, dass Angriffe in Innenräumen bis zu 45 Meter Entfernung möglich sind. Dabei lassen sich offenbar SMS, Kontakte, Fotos sowie sogar Gesundheits- und WLAN-Zugangsdaten ausspähen. Die Experten empfehlen, vor der Migration Updates und die beteiligten Apps strikt zu prüfen.
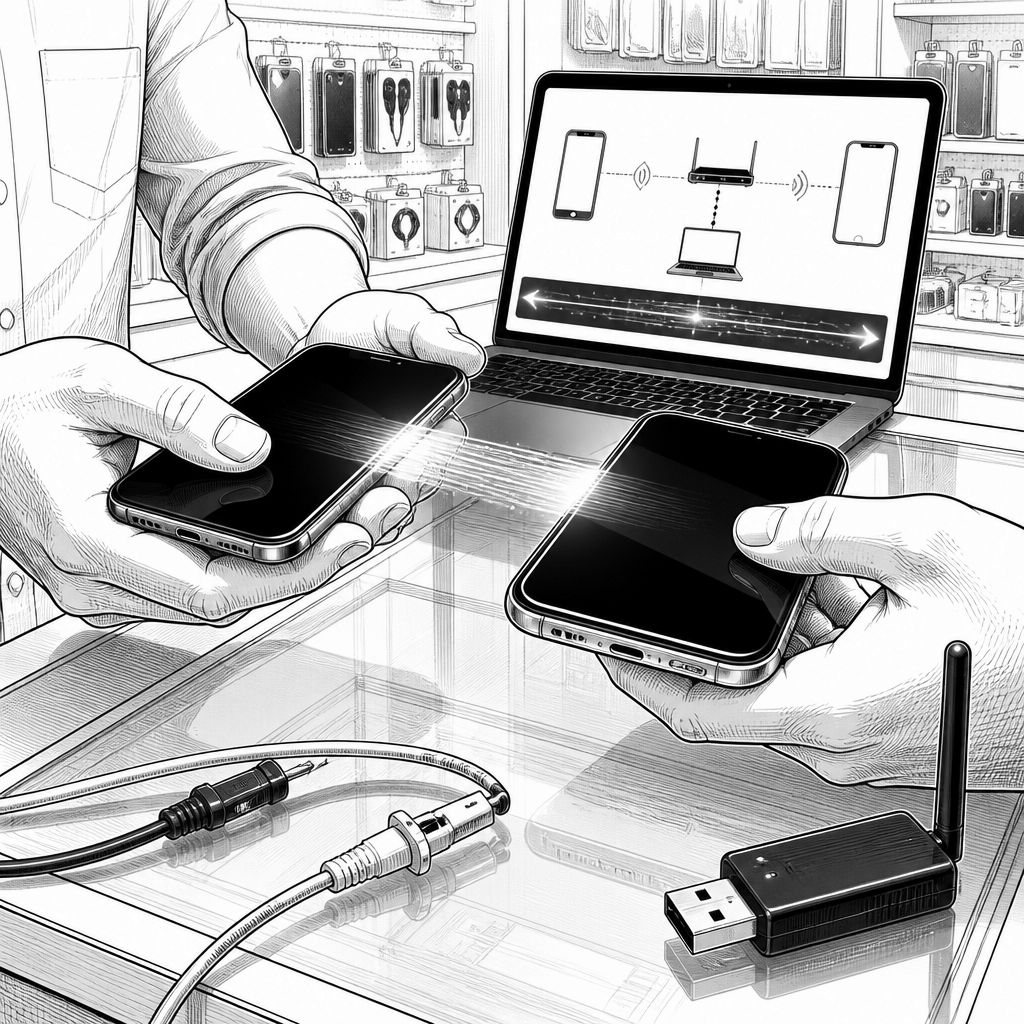
Der Wechsel auf ein neues Smartphone ist für viele Nutzer inzwischen ein Komfortprojekt: Fotos, Kontakte und Apps sollen möglichst ohne Umwege übernommen werden. Genau hier setzt die Warnung an, die IT-Sicherheitsforschende der TU Graz gemeinsam mit dem Zentrum für sichere Informationstechnologie A‑SIT aus Wien veröffentlicht haben. In aktuellen Untersuchungen zeigen sie, dass gängige Datenmigrations-Tools beim direkten Transfer nicht nur Zeit sparen, sondern auch Angriffsflächen schaffen können. Im Kern geht es um sogenannte „Phone Clone“-Apps, die den Datentransfer vom alten auf das neue Gerät beschleunigen sollen, dabei aber sicherheitsrelevante Annahmen verletzen.
Technisch betrachtet nutzen diese Tools in den meisten Fällen eine direkte WLAN-Verbindung zwischen zwei Smartphones. Das reduziert zwar die Abhängigkeit von Mobilfunknetzen und beschleunigt die Migration, verändert aber auch das Bedrohungsmodell: Wird die Kommunikation zwischen den Geräten ausreichend schwach abgesichert oder lässt sie sich unter bestimmten Bedingungen nachstellen, können Angreifer den Datenstrom mitlesen oder sogar beeinflussen. Laut der Studie gelang es den Forschenden, als befugte Angreifer mit einer Ausrüstung unter 100 Euro den übertragenen Datenstrom mitzulesen und die Übertragung zu manipulieren. Zusätzlich konnten sie sich dabei in Innenräumen bis zu 45 Metern von den Geräten entfernen, ohne dass der Angriff zwangsläufig scheitert.
Entscheidend ist, wie nah dieser Szenario-Fehler an der Realität typischer Umgebungen liegt. Für besonders riskante Orte nennt die Studie Elektronikfachgeschäfte oder Mobilfunk-Shops, in denen täglich viele neue Geräte eingerichtet werden. Dort sind sowohl kurze Zeitfenster als auch eine räumlich dichte Umgebung typisch; beides kann die Wahrscheinlichkeit erhöhen, dass ein Angreifer die nötigen Voraussetzungen im Alltag vorfindet. Die Grazer Experten testeten Datenmigrations-Apps von sieben Android-Herstellern: „Switch“ (Google), „Smart Switch“ (Samsung), „EasyShare“ (Vivo), „Mi Mover“ (Xiaomi), „Clone Phone“ (Oppo), „Phone Clone“ (Huawei) sowie „Device Clone“ (Honor).
Das Ausmaß der potenziellen Auswirkungen beschreiben die Forschenden sehr konkret. Demnach konnten sie unter anderem SMS, Kontakte und Fotos ausspähen; außerdem gelang es ihnen, Gesundheitsdaten sowie Zugangsdaten zu gespeicherten WLAN-Netzwerken zu extrahieren. In einigen Fällen konnten sie sogar Schadsoftware direkt auf das neue Gerät einschleusen. Die untersuchten Apps werden laut den Studienautoren weltweit insgesamt mehr als 12 Milliarden Mal installiert, wodurch sich die Sicherheitslücke nicht auf selten genutzte Spezialsoftware beschränkt. Die Ergebnisse präsentierten die Autoren im September beim European Symposium on Research in Computer Security (ESORICS) 2026 in Rom.
Für den praktischen Umgang mit dem Risiko ist wichtig, dass die Forschenden die Schwachstellen im Vorfeld an die Hersteller gemeldet haben und diese mittlerweile entsprechende Sicherheits-Updates veröffentlicht haben. Damit verschiebt sich die Frage weg von „ob“ ein Problem existiert hin zu „wie gut ist das eigene Setup gegen die konkrete Lücke abgesichert“. Die Empfehlung der TU Graz zielt deshalb auf eine saubere Vorbedingung: Nutzer sollten vor jeder Datenmigration zwischen zwei Smartphones sicherstellen, dass sowohl die relevanten Apps als auch die Betriebssysteme auf beiden Geräten auf dem neuesten Stand sind. In der Praxis bedeutet das auch, dass die Migration nicht zum Zeitpunkt unklarer Update-Lage gestartet werden sollte, selbst wenn der Prozess als bequem beworben wird.
Die Untersuchung passt in eine breitere Entwicklung an der TU Graz: Das Institut für Information Security ist seit Jahren an bedeutenden Themen der modernen Prozessor- und Systemsicherheit beteiligt. Genannt werden dort die Arbeiten zur Aufdeckung der Schwachstellen „Meltdown“ und „Spectre“, die große Teile moderner CPU-Architekturen betrafen. Auch später folgten weitere Ergebnisse, etwa die Schwachstelle „SnailLoad“ zur Überwachung von Online-Aktivitäten oder die Angriffsmethode „Collide+Power“, bei der der Energieverbrauch genutzt wird, um Daten aus dem Speicher auszulesen. Daneben betreiben die Forschenden laut Darstellung nicht nur Schwachstellenarbeit, sondern auch Standardisierung: Der Algorithmus „Ascon“, entwickelt von Maria Eichlseder, Christoph Dobraunig, Florian Mendel und Martin Schlӓffer, wurde 2023 zum internationalen Standard für Lightweight Cryptography ernannt, und im April 2026 eröffnete der Cybersecurity Campus Graz als neuer Standort für Forschung und Lehre.
Für Unternehmen, die Geräte regelmäßig wechseln oder in Shops/IT-Bereichen betreiben, ist die aktuelle Meldung ein Hinweis auf eine häufig unterschätzte Risikoquelle: nicht die „neue“ Software ist das Problem, sondern die Transferkette zwischen zwei vertrauenswürdigen Endpunkten. Sobald Daten ohnehin von Gerät zu Gerät wandern, muss die Absicherung der Kommunikationsstrecke so geplant sein, als würde sie im ungünstigsten Fall von Dritten beobachtet werden. Gerade weil die betroffenen Apps eine hohe Verbreitung haben, steigt der Handlungsdruck für Security-Teams, Migrationsprozesse als Teil des Threat Models zu betrachten – inklusive Update-Policy, Freigabe-Workflow für Migrations-Apps und Sensibilisierung für die Umgebung, in der Einrichtungs- und Transferprozesse stattfinden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheitsrisiko beim Smartphonewechsel: TU Graz warnt vor „Phone Clone“-Apps" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheitsrisiko beim Smartphonewechsel: TU Graz warnt vor „Phone Clone“-Apps" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheitsrisiko beim Smartphonewechsel: TU Graz warnt vor „Phone Clone“-Apps« bei Google Deutschland suchen, bei Bing oder Google News!