
LONDON (IT BOLTWISE) – Eine speicherresidente ARM64-Malware namens PEERSTITCH wurde offenbar über eine FortiOS-Schwachstelle eingeschleust, ohne eine persistente Datei auf dem Gerät zu hinterlassen. Die Angreifer patchten offenbar nach Ausnutzung die Ausführung von zwei zentralen FortiOS-Daemons um und bauen so eine verdeckte Kommunikationsbrücke zwischen Prozessen. Unit 42 verknüpft die Aktivität mit der laufenden Kampagne CL-STA-0954 und beschreibt zugleich ein Vorgehen zum Ausfiltern von Konfigurations- und Schlüsselmaterial. Zusätzlich werden Hinweise auf weitere Post-Exploitation-Schritte wie VPN-Umgehung und Backdoors genannt.
Im Zentrum der aktuellen Beobachtung steht nicht nur eine neue Schadsoftware, sondern ein Angriffsansatz, der bewusst mit den typischen Grenzen von Endpoint- und Netzwerkdetektion spielt. Eine zuvor ungemeldete, speicherresidente ARM64-Malware namens PEERSTITCH wurde nach Angaben von Unit 42 so umgesetzt, dass sie keine persistente Binärdatei auf dem Datenträger hinterlässt, keine Listening-Ports öffnet und auch keine klassischen ausgehenden Verbindungen initiiert. Genau dieser „Disk- und Socket-Fußabdruck“ ist in vielen Überwachungsstrategien ein Kernsignal – und wird bei PEERSTITCH bewusst neutralisiert. Gleichzeitig setzt das Schadprogramm auf eine mehrstufige Kompromittierung, bei der zunächst fortinet-nahe Angriffswege in der zentralen Appliance-Welt ausgenutzt werden.
Technisch basiert der Einstieg auf der Ausnutzung von CVE-2025-61624 mit einem CVSS-Score von 5,4. Dabei handelt es sich um einen Path-Traversal-Fehler im Command-Line-Interpreter von FortiOS sowie in FortiPAM, FortiProxy und FortiSwitchManager. Der Fehler erlaubt einem privilegierten Angreifer laut Beschreibung, durch gezielt präparierte Argumente bestehende Befehle so zu missbrauchen, dass er beliebige Dateien schreiben oder löschen kann. Patchen ließ sich das Problem laut Angaben im April 2026. Für Verteidiger ist das wichtig, weil es ein konkretes „Patch-Fenster“ liefert: Geräte, die nach April 2026 nicht aktualisiert wurden, bleiben als besonders riskanter Pfad für ähnlich strukturierte Kampagnen anfällig.
Die Kampagne, in der PEERSTITCH auftaucht, wird bei Unit 42 unter CL-STA-0954 (auch bekannt als UNC5820) geführt. Als initialer Zugang wird das Ausnutzen einer kritischen Schwachstelle in FortiManager genannt, die als FortiJump bezeichnet wird (CVE-2024-47575). Nach erfolgreicher Kompromittierung beschreibt die Analyse einen Datenabfluss in Form eines Archivs mit laufenden Konfigurationen, kryptografischem Material und Datenbankinhalten, die Hinweise auf mehr als 500 verwaltete FortiGate-Firewalls enthalten. Auffällig ist dabei die Breite der abgezogenen Informationen: von Seriennummern und zugehörigen Public-IP-Adressen über interne Topologie- und Routingkarten bis hin zu zentral verwalteten SQLite-Datenbanken. Besonders kritisch sind zudem die Angaben zu verschlüsselten Administrationsdaten, lokalen und SSL-VPN-Zugangsdaten sowie Zerten/Schlüsselmaterial (öffentliche Zertifikate und private Keys). Das schafft nicht nur Wiederverwendbarkeit für spätere Zugriffe, sondern erhöht auch die Wahrscheinlichkeit, dass sich Vertrauensketten und Authentifizierungskonzepte weiter missbrauchen lassen.
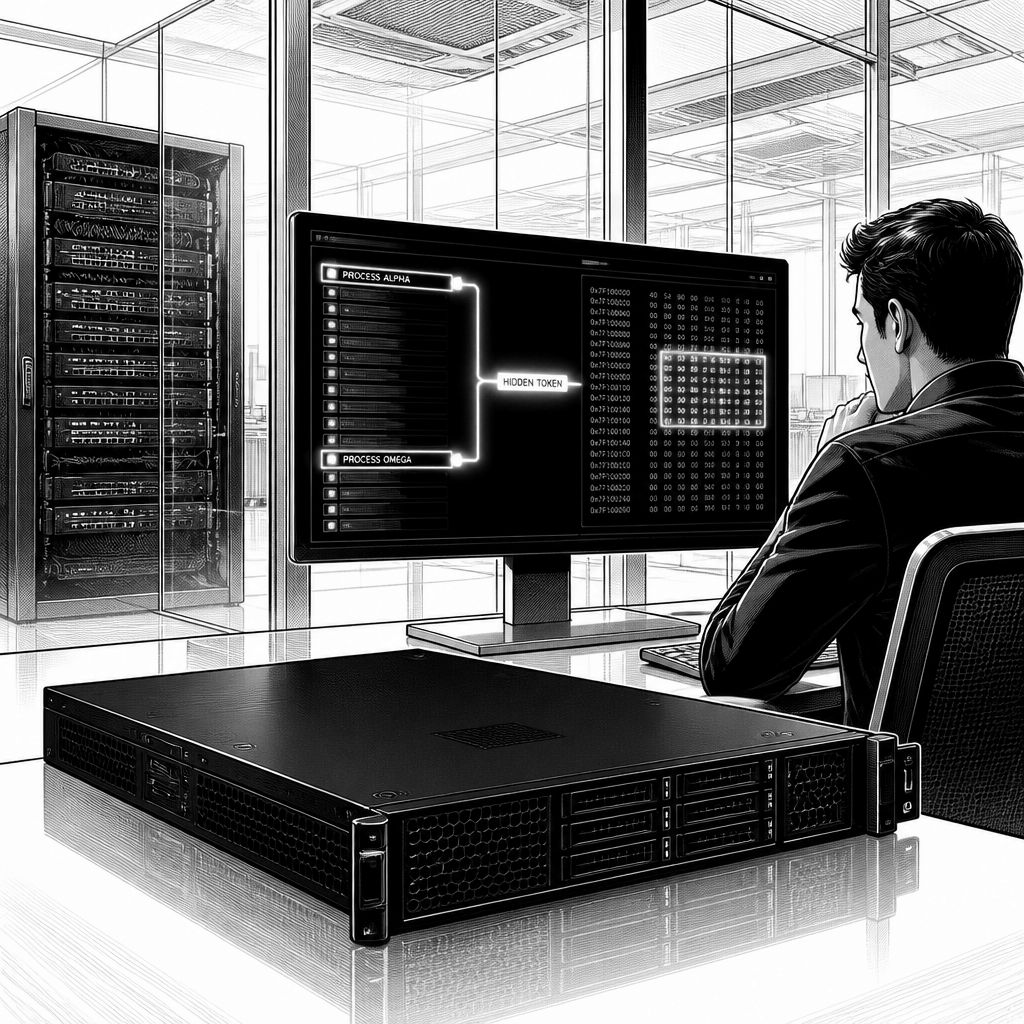
Der eigentliche PEERSTITCH-Mechanismus zielt danach auf einen besonders „sauberen“ Verdeckungsgrad: Die Schadkomponente folgt einem Download- und Selbstaufbau-Prozess, der fünf Teilkomponenten von einem externen Server abrufen soll, darunter JavaScript-Dateien und WebAssembly-Module (u. a. ein Emscripten-JavaScript-Runtime-Modul sowie weitere.wasm-/wasm-nahe Bausteine). Die Umgebungsvorbereitung ist dabei als Selbstlöschung beschrieben. Erst nach einer Ausführungsverzögerung startet der orchestrierende Teil („lldprx“, gestartet über „ipssem.js“) eine Injektion in den Speicher laufender Prozesse. Dabei wird gezielt an zwei FortiOS-Daemons angesetzt: „/bin/miglogd“ und „/bin/iked“. Nach dem Anheften über ptrace werden deren Ausführung durch PTRACE_INTERRUPT angehalten, anschließend wird in neu allokierten, ausführbaren Speicherbereichen schädlicher Code abgelegt und die Kontrolle über eine Umleitung im Ausführungsfluss zurückgeführt. Das Ergebnis ist eine Art Hooking, das nicht „über das Netz“ kommuniziert, sondern über eine covert inter-process communication bridge im Prozessgedächtnis – genau das Argument, das Unit 42 in der Analyse betont.
Die Umgehung der FortiOS-Sicherheitsvalidierungen erfolgt laut Darstellung über ein Tagging-Verfahren innerhalb der Daten, die die beiden daemons ohnehin austauschen. „miglogd“ soll dabei anhand eingebetteter Marker einen bestimmten TCP-Port-Identifier (8550, als Marker im Traffic-Datenstrom, nicht als echter Listening-Port) und zudem eine Link-Local-IP (169.254.0.1) erkennen. Wird dieses Muster identifiziert, reicht das Modul den assoziierten Session-Token oder Identifier an „iked“ weiter; dessen Hook prüft in späteren VPN-Session-Handling-Zyklen, ob der Identifier in einem Injektionspuffer existiert. Liegt dieser Tag vor, nutzt das System einen alternativen Ausführungspfad, wodurch „default“ Validierungslogiken umgangen werden sollen. In der Praxis bedeutet das: Die Angreifer verändern, wie der VPN-Daemon bestimmte Sessions behandelt, und nutzen dabei die Legitimität interner Prozesspfade als Tarnung.
Neben PEERSTITCH beschreibt die Auswertung weitere Aktivitäten, die auf eine anhaltende Kontrolle über die Kompromittierung hindeuten. Unter anderem wird ein separater Command-and-Control-Kanal über die Apache-Komponente „mod_md“ auf FortiGate-Firewalls erwähnt, um eine SSH-basierte Reverse-Shell zu starten. Außerdem sei es zu Identitätsübernahmen gegenüber der FortiManager-Plattform gekommen, um Managed-Firewalls innerhalb des Zielnetzes aus der eigenen Verwaltungsebene heraus „abzufragen“. Unit 42 ordnet das als Indiz für ein tiefes Verständnis der Fortinet-Appliance-Architektur, der FortiOS-Interna und der FortiOS-Management-Protokolle ein. Um das Bild abzurunden, wird auch die Kampagnen-Hygiene thematisiert: Forensische Artefakte sollen durch das Beenden der Syslog-Generierung, das Löschen von Crash-Logs, die Störung von Logging-Telemetrie sowie die automatische Löschung verdächtiger Administrator-Accounts und Script-Objekte reduziert worden sein.
Für die Verteidigungspraxis ergeben sich daraus mehrere klare Leitplanken. Erstens ist die Kombination aus einer Edge- und Management-Ökonomie mit späterer „living off the land“-ähnlicher Tarnung besonders schwer zu erkennen, weil sich klassische Indicators verschieben: Statt Dateien, offenen Ports und outbounds entstehen signifikante Effekte im internen Speicherfluss. Zweitens zeigt der Fall, wie schnell eine Infrastruktur-Kompromittierung auf nachgelagerte Umgebungen ausstrahlen kann, wenn zentrale Edge-Management-Elemente (FortiManager/FortiGate-Flotte) als Single Point of Leverage dienen. Drittens wird die Rolle des Patch- und Enrollment-Status sichtbar: Obwohl Unit 42 weitere potenziell relevante Schwachstellen nennt (u. a. CVE-2024-26009 und CVE-2024-26008), macht die Analyse zugleich deutlich, dass für deren Ausnutzung eine Geräteeinschreibung in FortiGate Cloud/FortiCloud SSO erforderlich gewesen wäre, die bei den betroffenen Firewalls offenbar nicht vorlag. Das unterstreicht, wie stark Angreifer ihre Taktik an konkrete Umgebungsbedingungen anpassen.
In den kommenden Monaten wird sich die Frage stellen, wie Hersteller und Unternehmen die Abwehr so ausrichten, dass auch speicherbasierte Injektionen und Prozess-„Brücken“ früher auffallen. Praktisch heißt das: Monitoring muss stärker auf Systemzustände und Prozessinteraktionen zielen, nicht nur auf Dateihashes und Netzwerk-Endpoints. Gleichzeitig bleibt die Disziplin im Patch-Management zentral, weil CVE-2025-61624 laut Beschreibung bereits im April 2026 behoben wurde. Wer die Zeitfenster auslässt, liefert potenziell wieder denselben Einstiegspfad – und macht dann nicht nur die Appliance selbst, sondern auch die verwaltete Firewall-Landschaft angreifbar.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PEERSTITCH-Malware nutzt FortiOS-Schwachstelle für speicherresistente Angriffe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PEERSTITCH-Malware nutzt FortiOS-Schwachstelle für speicherresistente Angriffe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PEERSTITCH-Malware nutzt FortiOS-Schwachstelle für speicherresistente Angriffe« bei Google Deutschland suchen, bei Bing oder Google News!