
HEILBRONN / LONDON (IT BOLTWISE) – Hacker haben laut Angaben der Polizei in das E-Mail-Konto der Heilbronner CDU eingebrochen. Von dort sollen Tausende Phishing-Nachrichten an politische Kontakte und auch Bundeskanzler Friedrich Merz versendet worden sein. Die Mails enthielten Einladungslinks, die auf eine Veranstaltung mit prominenten Gästen abzielen. Die Polizei geht derzeit von einem Phishing-Versuch aus.
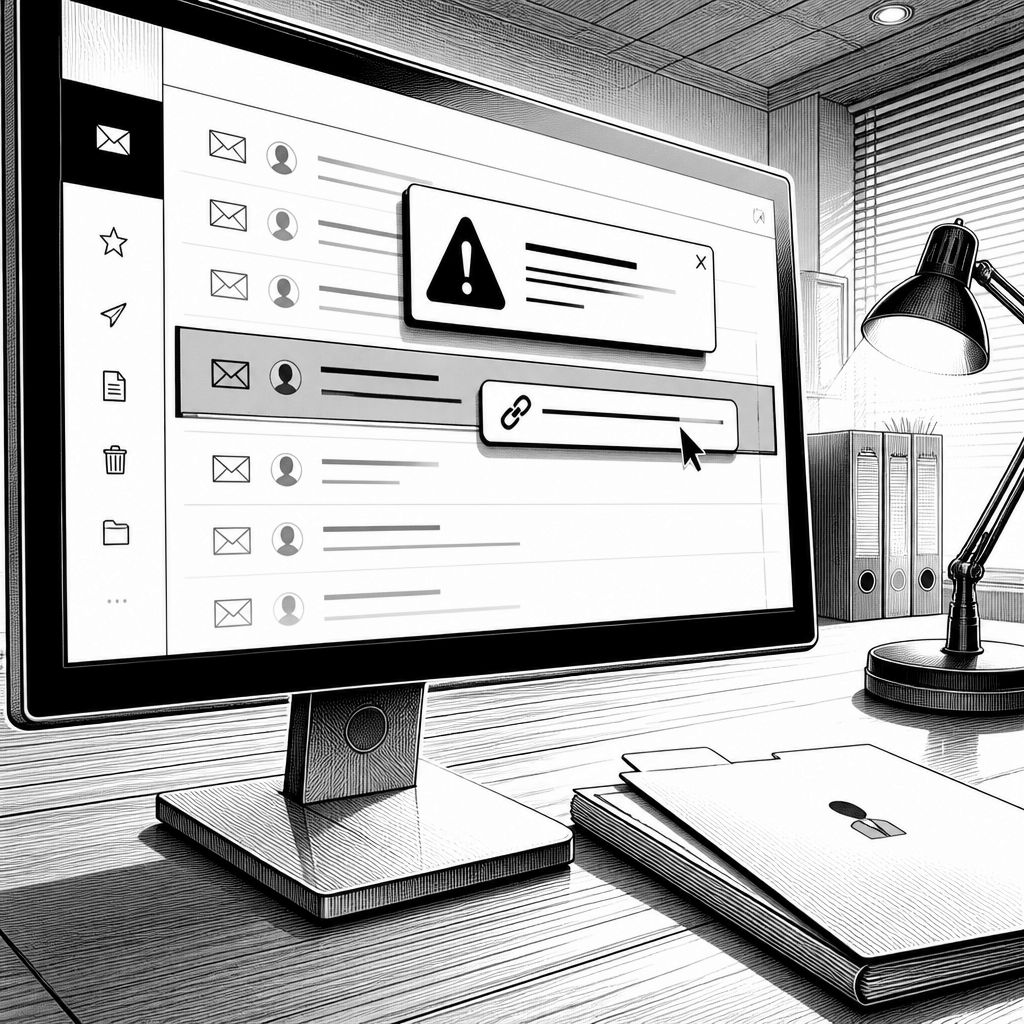
In Heilbronn deutet ein kompromittiertes E-Mail-Konto der CDU auf eine gezielte Phishing-Kampagne gegen politische Adressen hin. Wie aus Angaben eines Sprechers der Heilbronner Polizei hervorgeht, wurden Tausende Nachrichten aus dem betroffenen Postfach heraus versendet. Besonders brisant: Der Verteiler umfasste auch Kontakte im sicherheitsrelevanten Umfeld und soll nach den ersten Erkenntnissen zudem Nachrichten an Bundeskanzler Friedrich Merz enthalten haben. Für IT-Verantwortliche ist damit weniger der Einzelfall entscheidend als das Muster: Wenn Angreifer Zugang zu einem politischen Kommunikationskanal bekommen, können sie sehr glaubwürdige Inhalte in einem Kontext platzieren, dem Empfänger normalerweise vertrauen.
Technisch ist Phishing meist kein „Hacken im Sinne von Schadsoftware-Exploits“, sondern eine Kombination aus Identitätsdiebstahl und sozialer Steuerung. Die im Vorfall beschriebenen E-Mails enthalten einen Einladungslink zu einer Veranstaltung mit prominenten Gästen. Solche Links werden typischerweise genutzt, um entweder Formulare zur Datenerhebung zu platzieren oder um Nutzer auf Seiten weiterzuleiten, die Login-Seiten imitieren. Der konkrete Mechanismus kann variieren, das Ziel bleibt jedoch gleich: Nutzer sollen durch das Klicken und die anschließende Interaktion sensible Informationen preisgeben. Dass die Nachricht zudem an die Redaktion einer Nachrichtenagentur gesendet wurde, unterstreicht, wie weit die Wirkung einer kompromittierten Mail-Adresse reicht, bevor die Kampagne eingedämmt werden kann.
Die Größenordnung der Aktion ist ebenfalls ein wichtiger Hinweis auf die Professionalität der Angreifer. Laut Sprecher der Polizei ging die Mail an circa 6.500 Kontakte, darunter zahlreiche Adressen im sicherheitsrelevanten Bereich. Eine solche Menge spricht für automatisierte Versandprozesse, bei denen Angreifer meist ein bereits erschlossenes Kontaktverzeichnis nutzen oder eine Kontaktliste aus dem Mail-Account ableiten. Damit erhöht sich das Risiko für Folgeschäden: Selbst wenn ein Teil der Empfänger nicht reagiert, reichen einzelne erfolgreiche Datenerfassungen aus, um weitere Angriffsschritte zu ermöglichen, etwa über gestohlene Zugangsdaten oder über kompromittierte sekundäre Konten. Außerdem entsteht für Organisationen zusätzlicher Aufwand, weil Zustell- und Klickereignisse später häufig nur schwer rekonstruierbar sind.
Für die betroffene Organisation und andere politische Akteure ist jetzt vor allem die Forensik im E-Mail-Umfeld zentral. Praktisch geht es dabei unter anderem um die Frage, wie der Zugriff zustande kam: Waren Zugangsdaten kompromittiert, gab es ein Token-Leck, oder wurde über eine unsichere Wiederherstellungsmethode gearbeitet? In vielen Phishing-Fällen spielt außerdem die Mehrfaktor-Authentifizierung eine entscheidende Rolle, weil sie den Angreifern den direkten Weg zu Kontoübernahmen erschwert. Ebenso relevant ist die Logik der Incident-Response: Sofortmaßnahmen wie das Zurücksetzen von Passwörtern, das Sperren verdächtiger Sitzungen und der Abgleich von Versandregeln können den Schaden begrenzen, während ein laufendes Monitoring dabei hilft, weitere Ausläufe zu stoppen.
Markt- und Branchenkontext zeigt, dass solche Angriffe regelmäßig auftreten und sich dabei an die jeweilige Organisation anpassen. Gerade politische Institutionen profitieren in der Praxis stark von professionell wirkenden Inhalten, weil sie viele Empfänger mit hoher Aufmerksamkeit versorgen. Das macht sie zugleich zu attraktiven Zielen, denn ein Einladungslink zu einer prominenten Veranstaltung ist emotional und zeitlich plausibel. Damit verschiebt sich die Sicherheitsaufgabe: Nicht nur Technik wie Mail-Filter und URL-Scans sind gefragt, sondern auch Betriebsabläufe. Empfänger müssen lernen, Links aus unerwarteten oder „zu passenden“ Nachrichten skeptisch zu prüfen, und interne Absenderkanäle sollten klare Verifikationswege für Einladungsketten haben, etwa über alternative Kontaktwege.
Für Unternehmen und Behörden ergibt sich daraus eine konkrete Konsequenz in der KI- und Automatisierungslandschaft: KI-basierte Schutzsysteme können zwar verdächtige Muster in Nachrichten schneller erkennen, ersetzen aber nicht robuste Account-Härtung. Wer heute E-Mail als Kommunikationsachse betreibt, sollte insbesondere bei extern exponierten Postfächern auf konsequente Mehrfaktor-Authentifizierung, saubere Berechtigungsmodelle und kurze Reaktionsfenster setzen. Daneben wird deutlich, wie wichtig das „Containment“ nach einem möglichen Konto-Übergriff ist: Sobald eine Kampagne identifiziert ist, muss der Abfluss von Kontakten, die Weiterverbreitung über Antwortketten und das Nachladen weiterer Inhalte technisch unterbunden werden. Der Vorfall in Heilbronn bleibt zwar zunächst eine lokale Meldung, die Sicherheitsimplikationen betreffen jedoch jeden, der politische oder institutionelle Kommunikation über E-Mail organisiert.
Offen ist derzeit, wie es zu dem Einbruch gekommen ist und ob weitere Konten betroffen waren. Die Polizei geht nach derzeitigem Stand von einem Phishing-Versuch aus; die genaue Ausgestaltung der Betrugsseite und die Frage, ob bereits Nutzerdaten abgegriffen wurden, sind damit noch nicht abschließend beantwortet. Für IT-Teams heißt das: Jetzt heißt es, Annahmen zu prüfen, Logs zu sichern und besonders alle URL-bezogenen Ereignisse zu bewerten. Parallel sollten interne Stellen Empfänger aktiv informieren, falls Einladungslinks oder ähnliche Inhalte bereits geklickt wurden, um die Zeit bis zur Eindämmung der möglichen Folgeschäden zu verkürzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CDU-Account gehackt: Tausende Phishing-Mails erreichen auch Merz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CDU-Account gehackt: Tausende Phishing-Mails erreichen auch Merz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CDU-Account gehackt: Tausende Phishing-Mails erreichen auch Merz« bei Google Deutschland suchen, bei Bing oder Google News!