
PARIS / LONDON (IT BOLTWISE) – Das Security-Team Calif hat auf der Konferenz Hexacon in Paris einen Untethered-Jailbreak für ein iPhone 18 Pro mit iOS 27.0.1 demonstriert. Nach einem Neustart soll die Kontrolle wieder von allein zurückkommen, ohne dass ein Rechner angeschlossen ist. Auf der Bühne öffneten die Forschenden zudem eine SSH-Sitzung mit Root-Rechten, nachdem das Gerät mit dem normalen Entsperrcode freigeschaltet wurde. Apple hat bislang nicht öffentlich zu der Vorführung Stellung genommen.
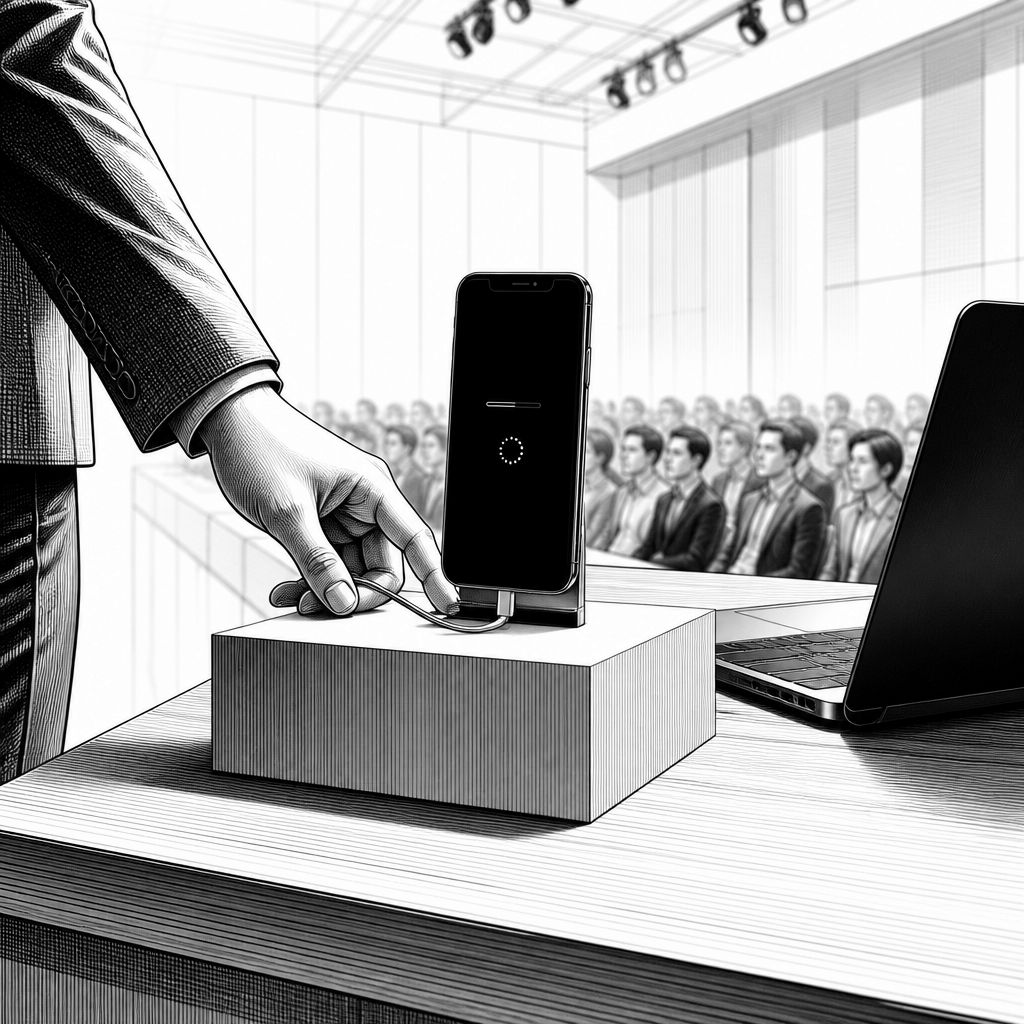
Bei der Vorstellung von Calif auf der Security-Konferenz Hexacon in Paris ging es nicht nur um eine funktionierende Schwachstelle, sondern um ein Stück Praxisbeweis: Ein iPhone 18 Pro mit iOS 27.0.1 wurde so kompromittiert, dass der Jailbreak nach einem Reboot scheinbar „von selbst“ wieder anliegt. Untethered bedeutet dabei konkret, dass kein externer Rechner nötig ist, um die manipulative Kontrolle nach einem Neustart erneut herzustellen. Auf der Bühne zeigte das Team außerdem, dass die gewonnene Zugriffsebene weit über App-Rechte hinausreicht: Nach dem normalen Entsperren startete eine SSH-Sitzung mit Root als höchster Benutzerstufe, begleitet von Terminalausgaben, in denen iOS 27.0.1 und eine kurze Uptime von rund zwei Minuten sichtbar waren.
Technisch ist ein solcher Ablauf besonders anspruchsvoll, weil moderne iPhones nicht einfach „Software“ im klassischen Sinn ausführen, sondern eine mehrschichtige Kette aus Signaturen, Isolation und Start-Integritätsprüfungen. Apple baut das System so auf, dass die Geräte gezielt gegen das Umgehen von Restriktionen geschützt sind: Signierter Code, eine Sandbox pro App sowie eine geschützte Startup-Kette sollen verhindern, dass Nutzer das Betriebssystemverhalten nachträglich ändern oder nicht autorisierte Software ausführen. Ein Jailbreak unterläuft genau diese Annahmen, indem er den Kontrollpfad in den Kernel- oder unmittelbar angrenzende Bereiche verschiebt und damit auch hardwaregestützte Manipulationsdetektionen wie Pointer Authentication Codes (PAC) aushebelt oder umgeht. Dass der Jailbreak anschließend nach einem Neustart weiterhin aktiv bleibt, verschiebt die Hürde nochmals, weil Apple beim frühen Boot die Integrität der auszuführenden Komponenten prüft.
Die Einordnung im historischen Kontext macht den Schritt dennoch greifbar: In den frühen iOS-Zeiten ließen sich mit gejailbreakten Geräten Funktionen realisieren, die Apple zu diesem Zeitpunkt noch nicht freigegeben hatte. Ebenso war es möglich, Ende-zu-Ende-Einschränkungen aus der App-Welt zu sprengen, etwa indem man Medienaufnahme unabhängig von den damals offiziellen Regeln priorisierte oder sogar komplette neue Systemschichten für Nutzer-Workflows anbot. Heutige Jailbreaks werden zwar von der Masse der Nutzer seltener eingesetzt, aber jede funktionierende Implementierung auf aktueller Hardware zeigt, dass auch umfangreiche Abwehrinvestitionen nicht jede Angriffsfläche dauerhaft schließen können. In der aktuellen Demo ging es genau um diese reale Bestätigung: Apps außerhalb des App Stores, Zugriff auf ein breiteres Dateisystem und das Entfernen von vorinstallierter Software (Bloatware) sind typische Folgen erfolgreicher Kompromittierung.
Für die Frage, wie „schnell“ iOS 27.0.1 wieder sicherer wird, ist entscheidend, was Apple und die Forschenden zeitlich offenlegen. Laut Apples iOS-27-Sicherheitsnotizen wurden Calif.io in Zusammenarbeit mit Claude und Anthropic Research zwei separate Probleme zugeschrieben, die einen Denial of Service bzw. einen Systemcrash ermöglichen. Wichtig: Diese Notizen ordnen keine der beiden Schwachstellen explizit dem Jailbreak zu. Dennoch lässt sich daraus ein relevantes Risikomuster ableiten: Eine Jailbreak-Chain, die Root auf einem vollständig aktualisierten iPhone liefert und die Geräteintegrität so lange überwindet, bis Apple die Details erhält, entspricht genau jener Art von Fähigkeit, die in kommerziellen Überwachungsszenarien als „Werkzeugkette“ verkauft wird. Wie lange die Version 27.0.1 daher praktisch verwundbar bleibt, hängt maßgeblich davon ab, wann Calif die genauen technischen Details veröffentlicht und damit die Grundlage für Patches bzw. für nachfolgende Varianten schafft.
Auch der Entwicklungsweg wirkt in der Berichterstattung angelegt: Calif führt an, dass Claude beim Analysieren eines iOS-Safari-Exploit-Anteils geholfen habe und später beim Aufbau eines macOS-Kernel-Exploits für Apples M5-Schutzmechanismen eine schnellere Durcharbeitung ermöglicht worden sei. Solche Abläufe passen zu einem breiteren Trend in der Security-Industrie, in dem KI-gestützte Assistenz beim Verständnis von Codepfaden, beim Strukturieren von Hypothesen und beim Beschleunigen von Debug-Schleifen zunehmend genutzt wird. Entscheidend bleibt aber: Auch wenn KI bei der Identifikation und beim Engineering der Bugs unterstützen kann, ersetzt sie nicht die harte Arbeit an der Exploit-Kette selbst – insbesondere nicht bei Anforderungen wie „persistent“ nach Reboots und gleichzeitiger Umgehung modernster Hardening-Schichten.
Markt- und Branchenwirkungen lassen sich daraus ebenfalls ableiten. Hexacon richtet sich an Forschende, die Schwachstellen in gängigen Plattformen wie Mobilgeräten und Browsern ausnutzen und dokumentieren. Eine frühe, live sichtbare Vorführung am ersten Konferenztag erhöht den Druck auf mehrere Seiten: Entwickler in Security-Teams müssen Annahmen zu Exploit-Fenstern prüfen, Apple-seitig wird die Priorisierung von Patches wahrscheinlicher, und andere Research-Teams erhalten Anhaltspunkte, auch wenn keine konkrete Jailbreak-Software öffentlich verfügbar ist. Calif selbst benennt in der Vorführung nicht die genutzten Schwachstellen und stellt nach der Darstellung kein öffentliches Tool bereit, zudem soll laut den Konferenzangaben „alles“ später veröffentlicht werden. Für Unternehmen und Behörden ist das ein zweischneidiges Signal: Ohne Tool ist das Risiko kurzfristig eher begrenzt, mit vollständiger Veröffentlichung steigt dagegen das Potenzial für schnelle Adaption.
Für die Praxis ergibt sich damit eine klare Handlungslogik: Erstens sollten Security-Teams iOS-Updates nicht nur als „Routine“ betrachten, sondern als gezielte Risiko-Reduktion für konkrete Angriffsketten. Zweitens lohnt es sich, Telemetrie und Incident-Response-Pläne so auszurichten, dass Anomalien auf Systemebene erkannt werden können, etwa wenn ungewöhnliche Dienste auftauchen oder Root-Level-Zugriffsspuren sichtbar werden. Drittens zeigt die Demo, wie stark die Schutzkette aus mehreren Komponenten zusammenspielen muss, weil einzelne Lücken allein oft noch keine Persistenz erlauben. Untethered-Jailbreaks sind damit weniger ein einzelner Bug, sondern ein Beleg dafür, dass die gesamte Kette aus Sandbox, Boot-Integrität und Hardening praktisch kompromittiert werden kann – und dass die Zeit bis zum Patch am Ende die wichtigste Stellgröße bleibt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Calif zeigt Untethered-iPhone-Jailbreak auf iOS 27.0.1 – Root bleibt nach Neustart" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Calif zeigt Untethered-iPhone-Jailbreak auf iOS 27.0.1 – Root bleibt nach Neustart" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Calif zeigt Untethered-iPhone-Jailbreak auf iOS 27.0.1 – Root bleibt nach Neustart« bei Google Deutschland suchen, bei Bing oder Google News!