
ÄGYPTEN / LONDON (IT BOLTWISE) – Verbraucherschützer und Sicherheitsbehörden warnen eindringlich vor unverschlüsselten Fotos von Ausweisdokumenten und Bankkarten auf dem Smartphone. Wer solche digitalen Abbilder speichert, erhöht das Risiko für Identitätsdiebstahl erheblich. Die ägyptische Notfallvorsorge empfiehlt zudem, Dokumente vor dem Upload in Cloud-Speicher konsequent zu verschlüsseln und Schlüssel getrennt zu verwahren. Ergänzend wird zu zeitnahen Systemupdates, sicheren Quellen für Apps und regelmäßigen Datensicherungen geraten.
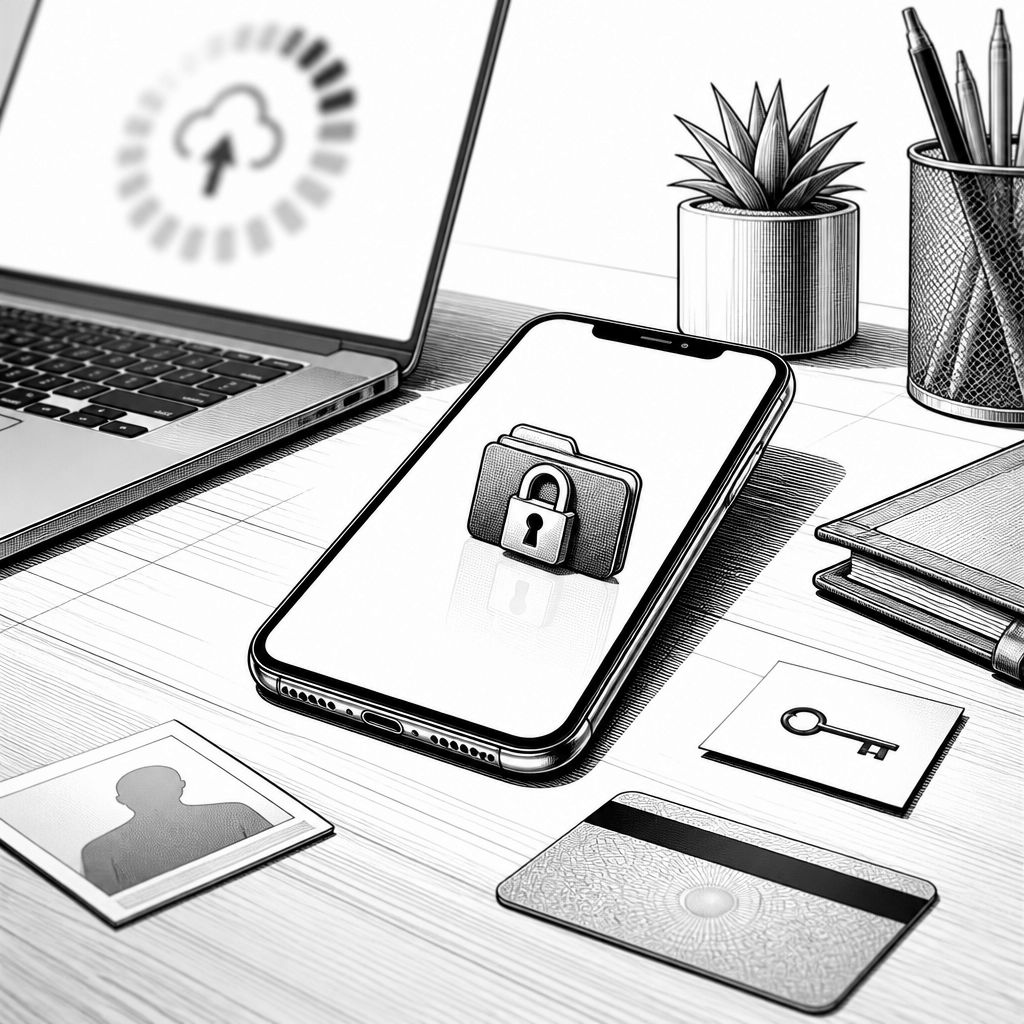
Das Smartphone ist für viele Menschen heute der zentrale Tresor für persönliche Identität: Fotos von Ausweisdokumenten, Scans von Reisepässen und sogar Bilder von Bankkarten landen bei Bedarf schnell in der Galerie, weil es unkompliziert ist. Genau diese Bequemlichkeit wird nun von Sicherheits- und Verbraucherstellen als Risiko beschrieben. Hintergrund der Warnung: Wenn unbefugte Personen auf das Endgerät zugreifen, können abfotografierte Dokumente missbraucht werden, um im Namen der Betroffenen neue Konten anzulegen oder Zahlvorgänge auszulösen. Das Problem beginnt selten mit “großer Kriminalität”, sondern mit einem konkreten Moment der Unachtsamkeit – etwa wenn ein Bild falsch in einer Chat-Konversation landet oder unverschlüsselt lokal gespeichert bleibt.
Besonders kritisch wird es laut den Empfehlungen bei der Kombination aus sensiblen Dokumenten und verbreiteten Kommunikationswegen. Die italienische Polizia Postale rät, dass Verbraucher keine Fotos von Ausweisunterlagen und auch keine Passwörter in Chatverläufen mit sich selbst speichern sollten. Dahinter steckt eine einfache Sicherheitslogik: Messenger-Chats sind zwar bequem auffindbar, aber sie erweitern die Angriffsfläche, weil neben der Gerätesicherheit auch die App selbst, mögliche Backups und die lokale Verfügbarkeit von Daten eine Rolle spielen. Wer zusätzlich Mobilgeräte verliert oder sie durch Diebstahl oder Malware kompromittiert werden, hat plötzlich ein “Dokumenten-Backup” im Klartext – und genau darauf zielen Angriffe ab.
Dass veraltete Software Schwachstellen öffnen kann, wird in den Warnungen ebenfalls sehr konkret verknüpft. Regelmäßige Systemaktualisierungen für Smartphones, Tablets und Computer gelten demnach als unverzichtbar, weil ältere Betriebssysteme ausnutzbare Lücken enthalten können. Angreifer profitieren davon in zwei Schritten: Erst gelingt ihnen der Einstieg über eine bekannte Schwachstelle, danach übernehmen sie unter Umständen die Kontrolle über das Gerät. In der Praxis heißt das, dass eine Sicherheitsstrategie nicht bei “guten Einstellungen” endet, sondern den Update-Zyklus als festen Bestandteil braucht. Wer Updates hinauszögert, verlängert die Zeitspanne, in der bekannte Schwachstellen wirksam bleiben.
Neben lokal gespeicherten Daten wird der Blick auch auf den Cloud-Teil der Datenkette gelenkt. Das Nationale Zentrum für Computer- und Netznotfallvorsorge in Ägypten empfiehlt im Rahmen einer Informationskampagne, sensible Dokumente vor dem Upload grundsätzlich zu verschlüsseln und den zugehörigen Schlüssel separat aufzubewahren. Das ist technisch betrachtet ein Unterschied zwischen “Speicherung in einer Cloud” und “vertrauensbasierter Speicherung”: Bei einer reinen Zugriffssicherung über Kontologins bleibt ein Risiko, wenn ein Account kompromittiert wird. Verschlüsselung vor dem Upload verschiebt die Sicherheitsannahme stärker auf die Inhaberschaft des Schlüssels. Für Unternehmen wie auch für Privatnutzer wird damit eine wichtige Konsequenz sichtbar: Ein Cloud-Dienst kann eine bequeme Ablage sein, aber er ersetzt keine Verschlüsselungs- und Schlüsselstrategie.
Auch wenn das Thema wie ein generelles Sicherheitsproblem wirkt, zeigen konkrete Bedrohungsanalysen, wie schnell es im Alltag eskalieren kann. Das Sicherheitsunternehmen ThreatFabric meldete eine neuartige Android-Schadsoftware namens Hirudo. Die Malware soll sich als gewöhnliche Anwendung für Unterhaltung, Kurzvideos oder Shopping tarnen, echte Bankprogramme entfernen und manipulierte Kopien installieren. Im Kern geht es dabei um Umgehung: Wenn gängige Kontrollmechanismen aushebeln werden, können Angreifer Inhalte auf dem Bildschirm auslesen, SMS abfangen und zusätzlich auf Kamera und Mikrofon zugreifen. Damit wird klar, dass “nur” gespeicherte Fotos nicht das einzige Problem sind – Zugangsdaten und Kommunikationskanäle können im kompromittierten Zustand ebenfalls angreifbar werden.
Dass selbst beim Gerätewechsel Daten betroffen sein können, untermauern zudem Untersuchungen aus dem Hochschul- und Forschungsumfeld: Eine gemeinsame Untersuchung der Technischen Universität Graz und des Zentrums für sichere Informationstechnologie Austria (A-SIT) beschreibt Sicherheitslücken, die in Datenmigrations-Apps großer Smartphone-Hersteller gefunden wurden. Für Nutzer bedeutet das: Der Zeitpunkt “nach dem Upgrade” ist nicht automatisch der sichere Moment, sondern kann zur zweiten Expositionsphase werden. Gerade deshalb wird in den Empfehlungen der Schutz nicht nur als “einmalige Installation” beschrieben, sondern als Prozess aus Updates, kontrollierten Migrationswegen, bewusster App-Auswahl aus verifizierten Quellen und regelmäßigen Datensicherungen auf einer externen Festplatte. Hinzu kommt die Forderung, Dateifreigaben präzise zu kontrollieren, weil zu großzügige Zugriffsrechte im Alltag häufiger vorkommen als fehlende Basisverschlüsselung.
Als zusätzliche, sehr greifbare Angriffsoberfläche werden Datenübertragungen im Funkumfeld genannt. Experten verweisen darauf, dass Angreifer im Wi‑Fi-Nahbereich von 20 bis 45 Metern mit Ausrüstung im Wert von unter 100 Euro den Datentransfer manipulieren konnten und dabei unter anderem private Fotos, Kontakte und Passwörter abgreifen. Die Hersteller hätten die Schwachstellen inzwischen durch Software-Updates geschlossen, was die Rolle der Aktualität von Patches erneut unterstreicht. Wer das Risiko verringern will, soll demnach keine unverschlüsselten Kopien von Ausweis- und Zahlungsdokumenten auf dem Smartphone belassen, Sicherheitsupdates zeitnah installieren und sensible Daten so weit wie möglich vor dem Teilen oder Hochladen verschlüsseln. Für IT-Verantwortliche im Unternehmen lässt sich daraus eine klare Leitlinie ableiten: BYOD- und Smartphone-Nutzung scheitern in der Regel nicht an einzelnen Tools, sondern an fehlenden Standards für Verschlüsselung, Update-Disziplin und Rechteverwaltung.
Am Ende bleibt die Empfehlung insgesamt pragmatisch: Künftig sollten sensible Dokumentenfotos und Zugangsdaten nicht “auf Sichtbarkeit” optimiert werden, sondern auf Zugriffsschutz. Das umfasst starke und einzigartige Passwörter in Kombination mit Mehrfaktor-Authentifizierung, vertrauenswürdige Dienste für die Verschlüsselung von Daten bei Übertragung und Speicherung sowie eine konsequent getrennte Schlüsselaufbewahrung bei Cloud-Uploads. Ergänzend helfen saubere Prozesse wie regelmäßige Backups und das strikte Restriktionsprinzip für Dateifreigaben. Wer diese Punkte umsetzt, reduziert nicht nur die unmittelbare Gefahr bei Gerätekontakt – sondern auch die Folgerisiken, die durch Messenger, Migration und kompromittierte App-Ketten entstehen können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ägyptische Behörde warnt: Smartphone-Fotos von Ausweisen und Karten verschlüsseln" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ägyptische Behörde warnt: Smartphone-Fotos von Ausweisen und Karten verschlüsseln" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ägyptische Behörde warnt: Smartphone-Fotos von Ausweisen und Karten verschlüsseln« bei Google Deutschland suchen, bei Bing oder Google News!