
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor gefälschten Captchas, die längst nicht mehr nur Zugangsdaten abgreifen sollen. In besonders ausgefeilten Angriffen werden Nutzer stattdessen dazu gebracht, Befehle aus der Zwischenablage zu übernehmen oder Browser-Benachrichtigungen zu aktivieren. Im Hintergrund dienen diese Schritte dazu, Malware zu verbreiten und schädliche Inhalte zu verbergen. Zusätzlich zeigen die Meldungen, dass die Angriffe teils gezielt gegen einzelne Organisationen und Personengruppen adressiert werden.
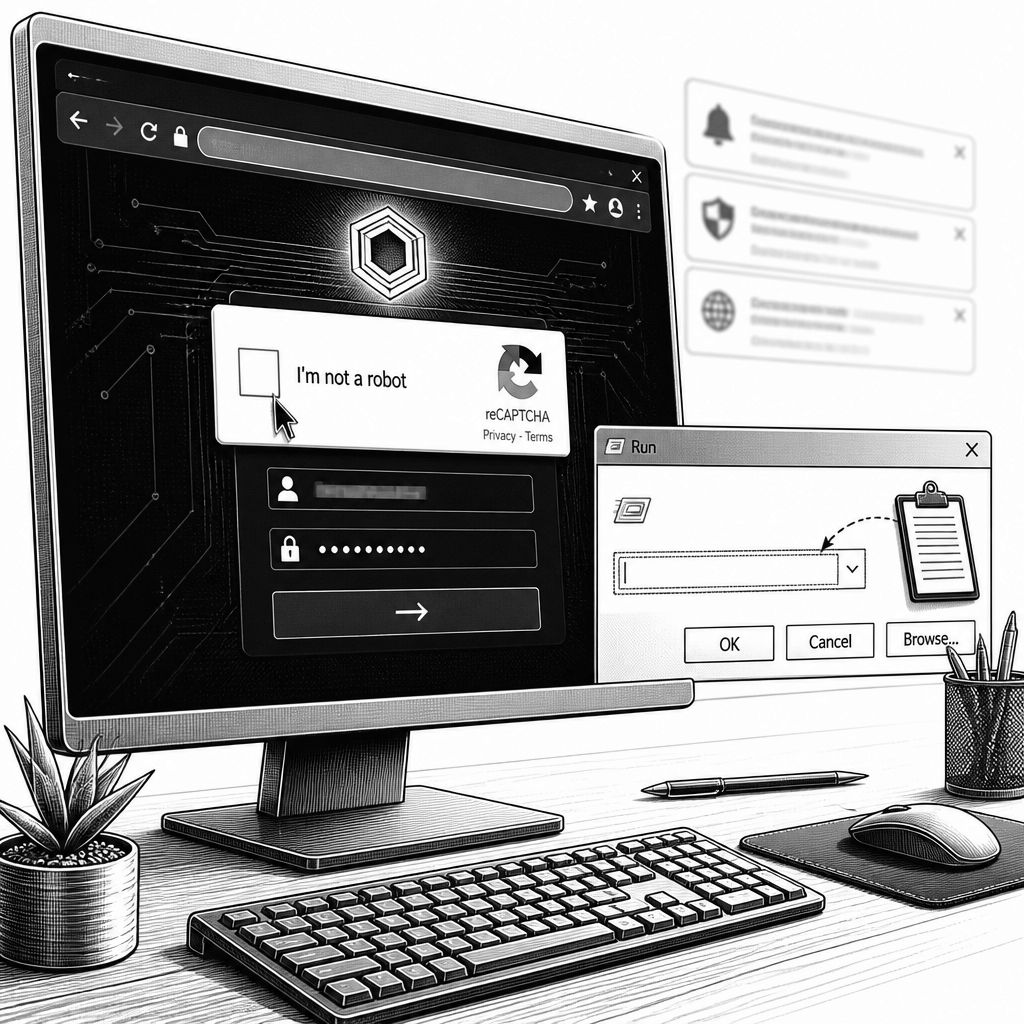
Gefälschte Captchas entwickeln sich von einer reinen Hürde für Bot-Zugriffe zu einem Werkzeug, das in mehreren Angriffsschritten gleichzeitig arbeitet. Laut Hinweisen von Barracuda Networks werden die täuschend echten Prüfungen nicht mehr nur genutzt, um Nutzer zur Eingabe von Zugangsdaten auf Phishing-Seiten zu bewegen. In ausgefeilteren Kampagnen sollen Captchas vielmehr schädliche Inhalte vor automatisierten Sicherheitsprüfungen verbergen, also genau die Mechanismen umgehen, die sonst beim Crawling oder bei der Reputationsermittlung anschlagen würden. Für Organisationen heißt das: Eine Captcha-Abfrage ist künftig weniger ein Qualitätsmerkmal, mehr ein potenzieller Bestandteil des Angriffsablaufs.
Besonders kritisch wird es, wenn gefälschte Captchas mit sogenannten ClickFix-Techniken kombiniert werden. Dabei fordern die Seiten Nutzer auf, ein Kontrollkästchen oder eine Verifizierungsschaltfläche anzuklicken. Die eigentliche Falle liegt jedoch nicht im Klick selbst, sondern darin, dass im Hintergrund unbemerkt ein schädlicher Befehl in die Zwischenablage kopiert wird. Anschließend lenkt die Webseite die Betroffenen dazu, den Windows-Ausführen-Dialog oder ein anderes Systemtool zu öffnen, den Zwischenablageninhalt einzufügen und die Eingabetaste zu drücken. So wird aus einer vermeintlich harmlosen Verifizierung eine ungewollte Ausführung von Code – ohne dass der Nutzer den Inhalt der Zwischenablage jemals sieht.
Die Angriffsroutinen zielen dabei auf ein besonders hohes Maß an Verdeckung. Barracuda beschreibt, dass aggressivere Varianten bereits durch eine einfache Interaktion mit der Seite oder sogar durch eine Mausbewegung Befehle in die Zwischenablage kopieren können. Entscheidend ist: Der schädliche Code bleibt dabei dauerhaft verborgen. Genau dieser Punkt ist aus Security-Sicht so gefährlich, weil klassische Nutzergewohnheiten häufig auf sichtbaren Indikatoren beruhen – etwa auf der Erwartung, dass eine Warnung oder ein Dialog den Inhalt und die Auswirkung einer Aktion klar machen müsse. Wenn der kritische Schritt in einer Zwischenablage verschwindet, verschiebt sich die Verantwortung weg von Transparenz und hin zu Prozesskontrollen, die Captcha-getriebenes Fehlverhalten im Kern erkennen sollen.
Nicht zuletzt unterstreichen die Hinweise, dass solche Kampagnen auch gezielt vorgespielt werden können. Im Mai warnte die Stabsstelle Informationssicherheit der Universität Münster laut Meldung vor vermehrten Angriffen, die sich gegen Angehörige der Universität richteten. Barracuda führt als Muster an, dass die Webseiten Browserfehler, fehlgeschlagene Dokumentvorschauen, Probleme bei Online-Meetings oder Hinweise auf Softwareupdates vortäuschen können. Anschließend folgt eine scheinbar hilfreiche Anleitung zur Problemlösung. Technisch ist das ein klassisches Social-Engineering-Design: Erst wird ein Problem erzeugt, dann wird eine „Lösung“ angeboten, die Nutzer aus Zeitdruck heraus und mit dem Gefühl von Plausibilität zur Ausführung der schädlichen Schritte bewegt.
Für die Verteidigung ist damit auch die Missbrauchsbrücke zwischen KI-Entwicklung und Angriffsdurchführung relevanter als früher. Barracuda verweist darauf, dass KI- und No-Code-Entwicklungstools es Angreifern erleichtern, professionell gestaltete Captchas, Anmeldeseiten und vollständige Phishing-Abläufe zu erstellen. Das senkt die Einstiegshürde für Kampagnen, weil weniger manuelle Gestaltung und weniger spezialisiertes Know-how nötig sind, um visuell überzeugende Fallen zu bauen. Gleichzeitig bleiben die Warnsignale laut Barracuda bei überzeugend wirkenden Angriffen überraschend konsistent: Legitime Captchas fordern Nutzer nicht dazu auf, Befehle auszuführen, Software zu installieren, Browser-Benachrichtigungen zu aktivieren oder Passwörter sowie Einmalcodes einzugeben. Ebenfalls untypisch sind unerwartete Downloads oder der Druck zu sofortigem Handeln, um angebliche Kontosperrung oder Datenverlust zu vermeiden.
Praktisch sollten Nutzer und IT-Teams deshalb den Sicherheitskontext stärker gewichten als die Oberfläche. Wenn nach dem Klick auf einen E-Mail-Link unerwartet eine Captcha-Abfrage erscheint, raten die Hinweise von Barracuda dazu, kurz innezuhalten, die URL zu überprüfen und die Herkunft des Links über einen separaten, vertrauenswürdigen Kanal zu verifizieren. Das ist nicht nur „Awareness“, sondern auch eine technische Prozessfrage: Ein Captcha kann zwar dazu dienen, menschliche Besucher zu erkennen, es sagt aber nichts darüber aus, ob die dahinterliegende Webseite sicher ist. Für Unternehmen bedeutet das, dass Filter und Browser-Schutzfunktionen Captcha-Seiten allein nicht als harmlos einstufen dürfen, sondern Verhalten und Ausführungsversuche stärker bewerten müssen.
Aus Markt- und Architekturperspektive verschiebt sich damit der Fokus hin zu Schutzmechanismen, die mehrschrittige Interaktionen erkennen: das Kopieren in die Zwischenablage, das Öffnen systemeigener Dialoge nach Klicks und das Anstoßen von Benachrichtigungserlaubnissen. Genau diese Kettenlogik ist schwerer allein über statische Blocklisten abzudecken. Langfristig werden sich deshalb sowohl in Endpoint-Schutz als auch im Web-Gateway Ansätze durchsetzen müssen, die Interaktionsmuster in Echtzeit auswerten und verdächtige Kombinationen aus UI-Flow und Systemaufrufen als Ganzes bewerten. Für IT-Leiter ist das vor allem eine Prioritätsfrage: Je früher Captcha-getriebene Umgehungsversuche in Trainings- und Incident-Prozesse integriert werden, desto kleiner bleibt das Zeitfenster, in dem aus einer Verifizierung eine Infektion wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte Captchas und ClickFix: Neue Wege für Malware und Konto-Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte Captchas und ClickFix: Neue Wege für Malware und Konto-Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte Captchas und ClickFix: Neue Wege für Malware und Konto-Phishing« bei Google Deutschland suchen, bei Bing oder Google News!