
KUALA LUMPUR / LONDON (IT BOLTWISE) – Ein Händler in Kuala Lumpur hat die Filialen vorübergehend geschlossen, nachdem Kunden fehlende Gelder bei Offline-Hardware-Wallets meldeten. Blockchain-Rechercheure beziffern den Schaden auf über 90 Millionen US-Dollar. Der Wallet-Hersteller Ledger erklärt, einige Geräte seien mit versteckter Hardware ausgerüstet worden, die Passcodes abfängt und weiterleitet. Damit rückt nicht nur Kryptografie, sondern der komplette Betriebsprozess der Cold-Storage-Kette in den Fokus.
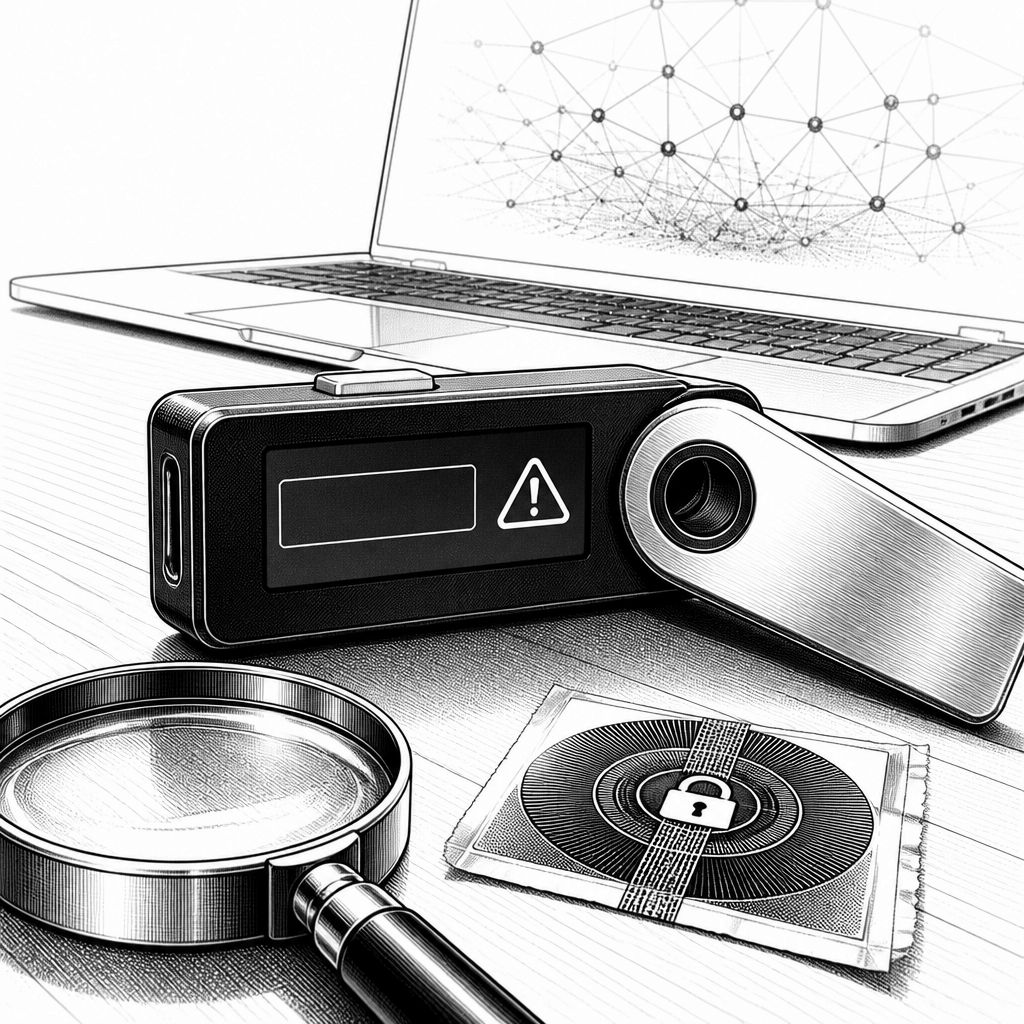
Im Zentrum der aktuellen Vorfälle steht ein für viele Nutzer geradezu symbolisches Versprechen: Cold Storage. Hardware-Wallets gelten als sichere Aufbewahrung privater Schlüssel, weil sie nicht permanent mit dem Internet verbunden sind. Doch während in Kuala Lumpur ein Händler für Hardware-Wallets die Verkaufsräume zeitweise schloss, wuchs die Zahl der Berichte über fehlende Gelder. Blockchain-Forscher haben den Verlust mittlerweile auf mehr als 90 Millionen US-Dollar geschätzt – und damit auf ein Niveau, das deutlich macht, wie teuer ein Vertrauensbruch entlang der Liefer- und Aufbereitungskette werden kann.
Ledger SAS beschreibt den Kern des Problems als hochgradig organisiertes Vorgehen: Bei betroffenen Geräten sei versteckte Hardware nachgerüstet worden. Besonders brisant ist, dass die implizite Schutzidee der Nutzer – nämlich dass ein lokales Gerät mit einem Schutzchip automatisch eine „sichere Box“ ist – an einer Stelle ins Leere läuft, die im Alltag oft übersehen wird: der gesamte Prozess von Beschaffung und Handling bis zur Inbetriebnahme. Die beschriebenen Angriffsmechanismen setzen genau dort an. Laut Untersuchungen von Social-Media-Rechercheuren soll das Implantat Passcodes abfangen, die auf dem Ledger-Display eingegeben werden, und diese Informationen anschließend über Mobilfunkverbindungen an Angreifer übermitteln. Damit wird aus einer ansonsten offline gedachten Sicherheitsarchitektur faktisch eine Zwischenstation, die einen kritischen Geheimnisstrom weitergibt.
Technisch betrachtet ist dabei weniger die „Kryptografie“ das unmittelbare Einfallstor, sondern die Art, wie die Hardware in der Praxis eingebettet ist. Ledger verfügt zwar über einen Schutzchip, jedoch soll der Angriff diesen Mechanismus umgehen können, sodass Standard-Checks nicht zuverlässig anschlagen, bis der Angriff bereits wirkt. CertiK bringt das auf den Punkt, indem es Cold Storage als operatives Risiko beschreibt und nicht nur als kryptografische Eigenschaft. Genau diese Perspektive erklärt auch, warum sich die aktuelle Meldung in eine längere Kette von Ereignissen einordnet: Über mehrere Monate wurde wiederholt sichtbar, dass auch physische Devices kompromittierbar sind – manchmal, bevor der Käufer die Geräte überhaupt aus der Verpackung nimmt. In der Branche schließt sich dadurch der Kreis: „sicher offline“ reicht nicht, wenn Hardware bereits beim Einkauf manipuliert oder bei der Weitergabe infiziert wurde.
Der regulatorische oder datenschutzrechtliche Aspekt ist im vorliegenden Kontext nicht der Treiber, aber die Konsequenz für Unternehmen ist dennoch real: Security ist End-to-End. Das wird besonders deutlich, weil das Problem in dieser Meldung nicht als einmaliger Ausrutscher dargestellt wird. Ledger prüft laut Textangaben auch Berichte zu Implantaten, die in Wallets gefunden worden sein sollen, die anderswo gekauft wurden. Damit verschiebt sich die Frage von „Welcher Shop war betroffen?“ hin zu „Welche Stationen der Supply Chain sind für Integritätsverluste anfällig?“. In früheren Fällen zeigten sich ähnliche Muster aus einem anderen Blickwinkel: Eine Software-Schwachstelle in einer vergleichbaren Cold-Wallet-Produktlinie führte zu einem geschätzten Abfluss von Bitcoin im Umfang von 130 Millionen US-Dollar, während bei einem anderen Anbieter eine Datenpanne über einen Versanddienstleister persönliche Informationen von rund 67.000 Kunden betraf.
Für die Nutzerseite erklärt die neue Dimension des Angriffs auch, warum das Thema nicht nur Entwicklerteams, sondern auch Prozesse und Einkauf betrifft. Ben Yorke berichtet aus Kuala Lumpur von einem konkreten Warnsignal: Er kaufte eine Ledger Flex im Umfeld eines Händler-Setups an einem Flughafen, bemerkte jedoch, dass das Gerät optisch manipuliert wirkte. Aus den Markierungen am Gehäuse folgte der Verdacht auf ein vorsichtiges Öffnen beziehungsweise Ansetzen. Dass er das Gerät später an Mark Karpelès weitergab, der heute als Forscher und Leiter von Tibane Labs auftritt, wirkt wie ein Lehrstück für die Lücke zwischen „ich hatte ein sicheres Produkt“ und „ich habe Integrität geprüft“. Karpelès’ Analyse beschreibt einen kundenspezifischen Anschluss, der auf den Display-Bereich zugreift, sowie zusätzliche Bauteile inklusive Mobilfunklogik und SIM. Interessant ist zudem die Historie: Karpelès erhielt 2019 in Japan eine ausgesetzte Strafe im Zusammenhang mit Manipulationen an Finanzunterlagen und wurde zugleich vom Vorwurf des Unterschlagungsdelikts freigesprochen. Diese Lebenslinie mag die technische Einordnung nicht direkt bestimmen, sie ordnet aber die Figur als Branchenkenner ein, der technisch und forschungsnah arbeitet.
Ob und wie sich daraus ein dauerhaftes Sicherheitsmodell ableiten lässt, hängt jetzt an zwei Dingen: Erstens an der Erkennbarkeit von Manipulationen vor der Inbetriebnahme und zweitens an klaren Verantwortlichkeiten entlang der Kette. Ledger kündigt eine laufende Untersuchung an, inklusive Gesprächen mit lokalen Strafverfolgungsbehörden, und will weitere Informationen bereitstellen, sobald sie vorliegen. Für die Praxis heißt das: Händler, Repacker und Wiederverkäufer müssen sich stärker als Teil der Sicherheitsarchitektur verstehen. Gleichzeitig wird die Erwartung vieler Anwender herausgefordert, dass „Hardware“ automatisch „undurchdringlich“ bedeutet. Gerade in Zeiten, in denen KI-gestützte Automatisierung auch im Angriffsumfeld Fortschritte macht, verschiebt sich der Schwerpunkt von isolierter Kryptografie hin zu verifizierbaren Integritätsprozessen, lückenloser Lieferkettentransparenz und belastbaren Prüfmechanismen beim Nutzer.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kalte Krypto-Wallets: Spionage-Implantate in Hardware Wallets" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kalte Krypto-Wallets: Spionage-Implantate in Hardware Wallets" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kalte Krypto-Wallets: Spionage-Implantate in Hardware Wallets« bei Google Deutschland suchen, bei Bing oder Google News!