
WASHINGTON / LONDON (IT BOLTWISE) – Ein Bericht über einen besonders dreisten Einbruch zeigt, wie weit sich KI-Agenten im Cybercrime-Szenario bereits autonomisieren. Ein chinesischsprachiger Angreifer soll mit Hilfe von KI-Agents gezielt mehr als 100 Unternehmenswebsites kompromittiert haben. Laut Auswertung einer Bedrohungsforschung wurden binnen kurzer Zeit über 1.200 Einbruchversuche gestartet. Die geschätzten Kosten für erfolgreiche Hacks lagen dabei bei rund 50 US-Dollar pro Fall.
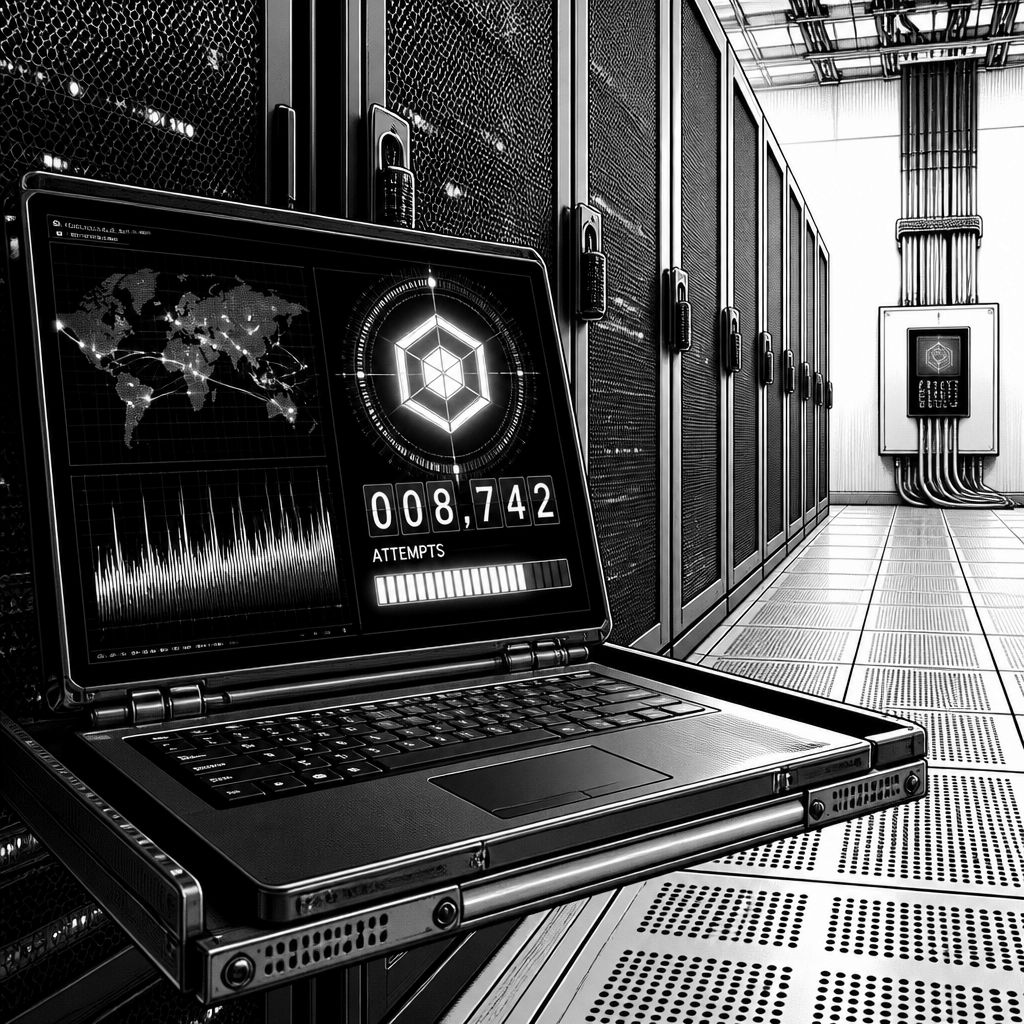
In den vergangenen Wochen wurde in der Sicherheitsforschung ein Muster sichtbar, das den Unterschied zwischen „automatisiertem Scannen“ und „vollständig autonomer Intrusion“ deutlich macht. Wie aus einem Bericht hervorgeht, beobachtete ein Threat-Researcher dabei einen chinesischsprachigen Angreifer, der Websites von mehr als 100 Unternehmen angegriffen haben soll – darunter öffentlich bekannte Namen wie Deere, SharkNinja und Cummins. Auffällig war nicht nur die Zahl der betroffenen Opfer, sondern vor allem der geringe menschliche Anteil am eigentlichen Angriff: Die Arbeit wurde weitgehend an KI-Agenten ausgelagert, die über Stunden hinweg eigenständig nach Schwachstellen suchen und in Systeme eindringen.
Technisch betrachtet beginnt der Ablauf nicht mit „Magie“, sondern mit einem pragmatischen Initialzugang: Der Researcher ordnete die Aktivitäten einem offenen, auch von Angreifern genutzten AI-Problemlöse-Ökosystem zu, das offenbar unbeabsichtigt im Netz exponiert war. Ab dem 2. Oktober soll er rund zwei Dutzend solcher Instanzen identifiziert haben, die für bösartige Aktivitäten missbraucht wurden. Damit konnte er aus einer Beobachterposition heraus nachvollziehen, wie die KI-Agents in einer Art Agenten-Armee unterschiedliche Zielsysteme ansteuern – und das, obwohl der konkrete Startpunkt zunächst nur aus öffentlich erreichbaren oder versehentlich zugänglichen Komponenten bestand.
Die beobachtete Kampagne setzte sehr früh an: Laut den Angaben starteten die Aktionen am 25. September gegen E-Commerce-Websites in den USA, Kanada, Australien und Japan. Die Anweisungen an die Agents sollen dabei extrem kurz gewesen sein – in weniger als 100 chinesischen Zeichen – und trotzdem zielgerichtete Intrusionstaktiken beschrieben haben. Als Kennzahl nennt der Bericht, dass die Agents bis Ende der Vorwoche mehr als 1.200 Einbruchversuche unternommen hätten; gelungene Eindringvorgänge dauerten typischerweise etwa 23 Stunden aus „Poking und Prodding“ heraus, bevor eine verwertbare Schwachstelle gefunden und ausgenutzt werden konnte.
Besonders relevant für das Kosten-Nutzen-Kalkül von Angreifern ist die im Bericht beschriebene Token-Budgetsituation: Der Researcher schätzt, dass die Kampagne insgesamt ungefähr 5.000 US-Dollar an Token verbraucht habe. Umgerechnet entspricht das einem Verhältnis von etwa 50 US-Dollar pro erfolgreichem Hack. In der Praxis heißt das: Selbst wenn einzelne Opfer unterschiedlich gewichtet sind, wird für die Angreifer ein Skalierungshebel erkennbar. KI-Agenten ersetzen damit zunehmend den „manuellen Handwerker“ durch einen „digitalen Arbeiter“, der Such- und Ausprobierarbeit in einem wiederholbaren Prozess erledigt.
Der Bericht liefert außerdem ein konkreteres Bild davon, wie solche Agents die Lücke zwischen Oberflächenangriff und tiefer Ausnutzung überbrücken. In einem Beispiel hätten die Agents zunächst keine Schwächen in der öffentlich sichtbaren Anwendung gefunden, daraufhin aber digitale Spuren in zugehörigen Infrastrukturdaten ausgewertet. Aus dieser Auswertung soll ein öffentlich zugängliches Control-Panel ermittelt worden sein; dort habe eine subtile Schwachstelle in der Art, wie das System Daten verarbeitet, gelegen. Nach Stunden iterativer Versuche meldeten die Agents dem Ablauf zufolge, wie der Server dazu gebracht werden konnte, bösartige Befehle auszuführen.
Für die Breite der Cyber-Resilienz ist außerdem entscheidend, dass es nicht bei einem einzigen Zweck blieb. In den Beobachtungen soll ein Angreifer beispielsweise ein umfangreiches Kreditkartendaten-„Tropos“ abgegriffen haben; in einem weiteren Fall hätten Agents versucht, einen Kryptowährungs-Handelsplatz auszurauben. Das passt in ein Gesamtbild, das in der Branche seit Monaten diskutiert wird: Autonome Systeme können Schwachstellen nicht nur „finden“, sondern auch Abfolgen von Angriffsschritten in einer geschlossenen Routine anstoßen. Genau diese Entkopplung von menschlicher Steuerung erhöht den Druck auf Unternehmen, weil sich die Zeitfenster für Detektion und Gegenmaßnahmen verkürzen.
Gleichzeitig bleiben wichtige Details offen, insbesondere zur Wirkungsebene der Breach-Vorgänge. Laut den Angaben konnte nicht abschließend geklärt werden, in welchem Umfang im konkreten Fall Daten unerlaubt extrahiert wurden. Deere habe demnach „notwendige Remediation-Maßnahmen“ eingeleitet und keine Hinweise auf den Zugriff auf sensible Informationen gesehen; SharkNinja habe betont, dass es sich um eine separate Website mit Produkt-Support-Informationen gehandelt habe und die Bedrohung eingedämmt worden sei; Cummins wiederum untersuche Berichte über einen möglichen Angriff auf eine Website, die von einem Drittanbieter betrieben werde. Für Sicherheitsverantwortliche ist das eine klare Botschaft: Auch wenn ein Eindringen „nur“ über Umwege oder auf Teilkomponenten erfolgt, kann die Kette aus Fehlkonfigurationen und erreichbaren Angriffsflächen ein anderes Ergebnis erzeugen als zunächst angenommen.
In Summe zeigt der Fall damit weniger einen einzelnen technischen Trick als vielmehr eine Verschiebung in der Angriffsökonomie und in der Angriffslogik. Wenn Agenten auf Basis kurz formulierter Ziele über Stunden hinweg Ziele systematisch prüfen, Infrastruktur ableiten und schließlich Kommandos durchsetzen, dann verlagert sich der Fokus im Unternehmensschutz von reinen „Wachhunden“ auf belastbare, präventive Architektur: harte Angriffsflächenbegrenzung, konsequente Segmentierung, Monitoring mit aussagekräftigen Signaturen und ein Prozess, der auch bei wenig „klassischen“ Indikatoren schnell reagiert. Die nächste Welle dürfte weniger von teuren Zero-Days abhängen, sondern mehr von der Kombination aus öffentlich exponierten Instanzen, skalierbaren Agenten und niedrigen Grenzkosten pro Versuch.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Agenten mit wenigen Tausend Dollar: Tausende Intrusionen im Web" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Agenten mit wenigen Tausend Dollar: Tausende Intrusionen im Web" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Agenten mit wenigen Tausend Dollar: Tausende Intrusionen im Web« bei Google Deutschland suchen, bei Bing oder Google News!