
LONDON (IT BOLTWISE) – Für FortiSIEM wurde eine kritische Sicherheitslücke mit dem CVE-2026-106173 bekannt: Sie weist einen CVSS-Score von 9,4 auf und kann laut Angaben aus der Forschung zu Remote-Code-Execution führen. Angreifer sollen dafür nicht einmal authentifiziert sein und gezielt den gRPC-Dienst auf TCP-Port 27918 ansprechen. Fortinet hat Patches bereits veröffentlicht: FortiSIEM 7.5.0 muss auf 7.5.1 oder höher aktualisiert werden, während 7.6 nicht betroffen ist. Betreiber sollten die Systeme kurzfristig prüfen und die exponierten Schnittstellen konsequent absichern.
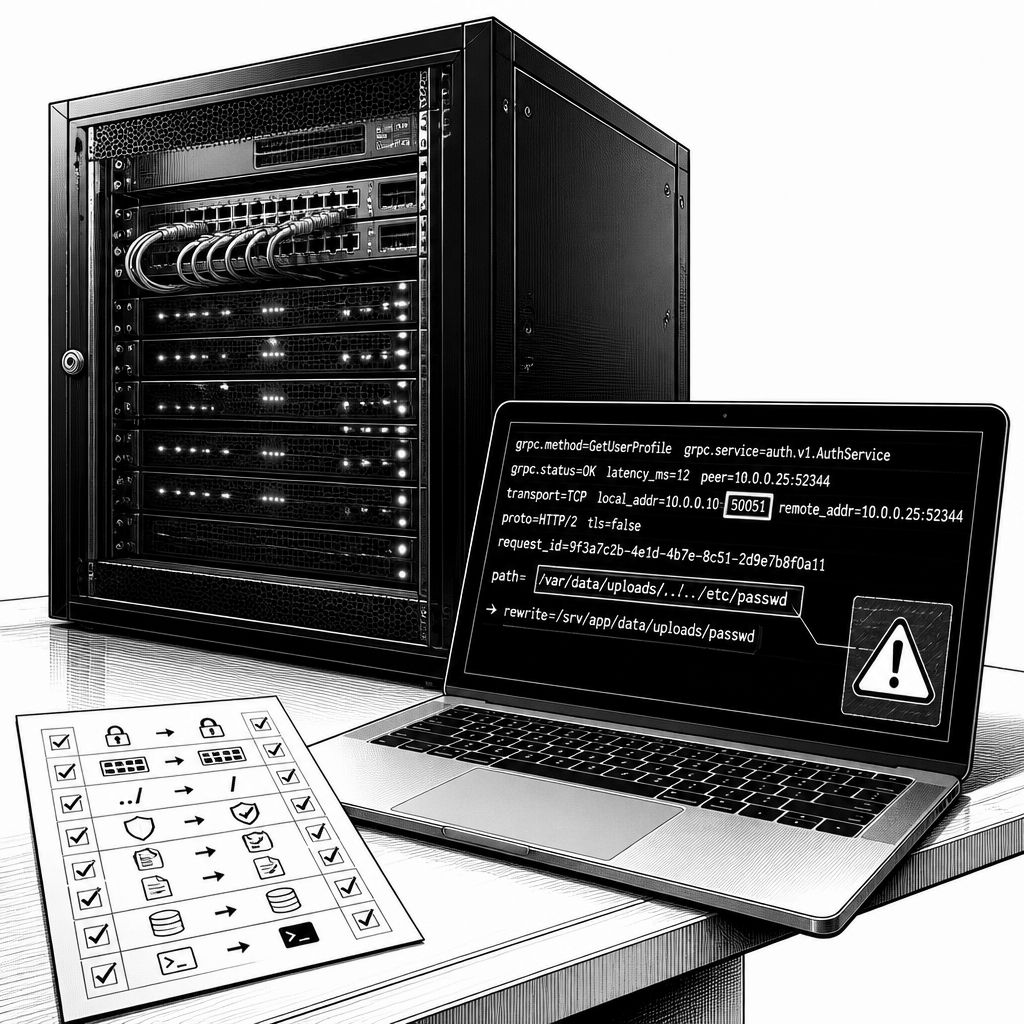
Der entscheidende Punkt bei CVE-2026-106173 ist nicht nur die Einstufung als „critical“, sondern die konkrete Angriffsfläche: Eine neu gepatchte FortiSIEM-Schwachstelle kann laut veröffentlichtem Proof-of-Concept (PoC) auf Basis speziell präparierter Pakete zu unauthentifiziertem Remote-Code-Execution führen. Hinter der Kennzahl steckt eine klassische Pfadumgehung (path traversal), bei der eine Anwendung einen vom Nutzer mitgelieferten Parameter unzureichend validiert und dadurch aus einem vorgesehenen Verzeichnis ausbrechen kann. Mit einem CVSS-Score von 9,4 gilt das Risiko als hoch genug, dass viele Security-Teams Patch- und Mitigationsprozesse bevorzugt priorisieren, statt nur auf längere Härtungsmaßnahmen zu setzen.
Technisch adressiert die Lücke den gRPC-Endpunkt von FortiSIEM, der auf TCP-Port 27918 lauscht. Der PoC beschreibt dabei einen Angriff, der über die Verarbeitung von Query-Result-Anfragen (gRPC QueryResultReq) läuft, wobei untrusted metadata im Handler verarbeitet werde, ohne eine robuste Pfadvalidierung. Besonders heikel ist die Kombination aus zwei Komponenten: Pfadtraversal-Sequenzen wie „..\/“ sollen die Zielpfadbildung so beeinflussen, dass Dateien außerhalb des beabsichtigten Ordners beschrieben werden. Zusätzlich kann ein NUL-Byte (\0) in den Parameter integriert werden, der in der String-Semantik vieler Betriebssysteme als Terminator wirkt und dadurch Teile des Pfades „abschneidet“, bevor die Anwendung den Rest korrekt berücksichtigt.
Der beschriebene Ablauf greift damit in eine konkrete Implementationsstelle ein: Die Forschung führt das Problem auf unsichere Pfadkonstruktion in einer Funktion namens SendQueryResult() zurück. Wesentlich ist dabei, dass ein Parameter namens „query-id“ ohne ausreichende Prüfung direkt in die Pfadlogik einfließt. Auf dieser Ebene erklärt der PoC auch die erste Begrenzung des Angriffs: Würde es nur um Traversal gehen, könnte ein Angreifer zwar in ein frei wählbares Zielverzeichnis schreiben, aber der Dateiname würde typischerweise von der Anwendung vorgegeben. Genau diese Erwartung wird jedoch durch den NUL-Byte-Mechanismus unterlaufen: Wird \0 so platziert, dass das Suffix, das die Software üblicherweise an den Pfad anhängt, vom Betriebssystem beim Öffnen der Datei nicht mehr berücksichtigt wird, lässt sich die resultierende Dateipfadeindeutigkeit in Richtung einer gewünschten Zielwirkung drehen.
Damit wird aus einem „arbitrary-file-write“ effektiv Remote-Code-Execution, weil die Forschung einen konkreten Zielpfad mitliefert: Es soll sich um ein Shell-Skript handeln, das Gesundheitschecks für den Redis-Dienst durchführt und alle 60 Sekunden über einen Cron-Job ausgeführt wird. Der veröffentlichte Angriff setzt demnach nicht auf theoretische Nebeneffekte, sondern auf einen präzisen Timing- und Ausführungsmechanismus des Zielsystems. Laut der PoC-Logik „landet“ der Schreibzugriff auf dem exakten Pfad, der dem NUL-Byte vorausgeht; bei einer Variante wird eine bestehende Datei in-place überschrieben, wobei Besitzer und Berechtigungen erhalten bleiben. In einer zweiten Variante soll das Vorgehen über zwei Requests sogar eine neue Datei mit einem exakt passenden Namen erzeugen können, sodass die nächste Cron-Ausführung den eingebrachten Code startet.
Fortinet hat auf diese Lage reagiert und Patches veröffentlicht. Für FortiSIEM 7.5.0 gilt: Upgrade auf 7.5.1 oder höher, weil dort die betroffene Logik korrigiert sein soll. FortiSIEM 7.6 wird in den veröffentlichten Patch-Hinweisen als nicht betroffen geführt. Für Betreiber bedeutet das praktisch, die Versionsstände sauber zu erfassen und nicht nur „Update installiert“ als Status zu führen, sondern aktiv zu prüfen, ob die Instanzen tatsächlich innerhalb der freigegebenen Patch-Stufen liegen. Gerade bei zentralen SIEM- und Log-Management-Systemen ist das Timing kritisch: Ein unauthentifizierter Zugriff auf den gRPC-Dienst (wie im PoC beschrieben) kann auch dann zum Problem werden, wenn nur ein kleines Segment der Management- oder Netzwerksegmentierung versehentlich offengelegt ist.
In der Breite passt der Fall in ein Muster, das man bei modernen Management- und Auswerteplattformen immer wieder sieht: gRPC und ähnliche Remote-Procedure-Call-Schichten bringen zwar klare Strukturen für Services, aber sie verlagern Eingabeverarbeitung in komplexe Encoding- und Handlerpfade. Genau dort entstehen Angriffsflächen, wenn „Input Validation“ nicht bis zur endgültigen Pfadbildung durchgezogen wird. Auch die Tatsache, dass die PoC-Beschreibung gezielt HPACK- und HTTP/2-Encoding-Schichten erwähnt, macht deutlich, dass es nicht nur um einfache Parametergrenzen geht, sondern um die gesamte Datenreise vom Transport bis zur Dateisystemoperation. Für Teams, die solche Systeme betreiben, ist das zudem eine Erinnerung daran, dass Netzwerk-Exposition und Anwendungshärtung zusammengehören: Selbst mit Firewalls und Reverse-Proxies bleibt die Frage, was passiert, wenn ein Service intern erreichbar ist.
Der Sicherheitskontext wird zusätzlich durch Aussagen aus der Forschung unterstrichen. Zach Hanley, Chief Attack Engineer bei Horizon3.ai, sagte: „The FortiSIEM gRPC QueryResultReq handler processes untrusted metadata without proper path validation.“ Außerdem betonte er zur Wirksamkeit des Angriffs: „Pointed at an existing file, this overwrites it in place, keeping the original owner and permissions; a second variant uses two requests to create a brand-new file with an exact name.“ Unterm Strich sollten Unternehmen daher neben dem Update auch eine kurzfristige Angriffsflächenprüfung durchführen: Läuft der Port 27918 nur dort, wo er gebraucht wird, und sind Monitoring und Incident-Response-Prozesse so eingestellt, dass ungewöhnliche gRPC-Anfragen auffallen können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FortiSIEM-Fix gegen CVE-2026-106173: kritische Pfadumgehung ermöglicht Remote-Code-Execution" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FortiSIEM-Fix gegen CVE-2026-106173: kritische Pfadumgehung ermöglicht Remote-Code-Execution" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FortiSIEM-Fix gegen CVE-2026-106173: kritische Pfadumgehung ermöglicht Remote-Code-Execution« bei Google Deutschland suchen, bei Bing oder Google News!