
FRANKFURT / LONDON (IT BOLTWISE) – Die Reaktion auf eine PHP-Sicherheitslücke macht ein Grunddilemma sichtbar: KI beschleunigt das Auffinden von Schwächen, kann aber auch den Zugang zu Angriffstechniken vereinfachen. Der Text stellt die Frage, wer die Kontrolle über solche Modelle behält, sobald sie marktreif werden. Im schlimmsten Fall entsteht ein Wettlauf, bei dem Staaten und Akteure den technischen Vorsprung als Druckmittel einsetzen. Für Nutzerinnen und Nutzer steht zugleich auf dem Spiel, wie schnell Betreiber Updates einspielen können.
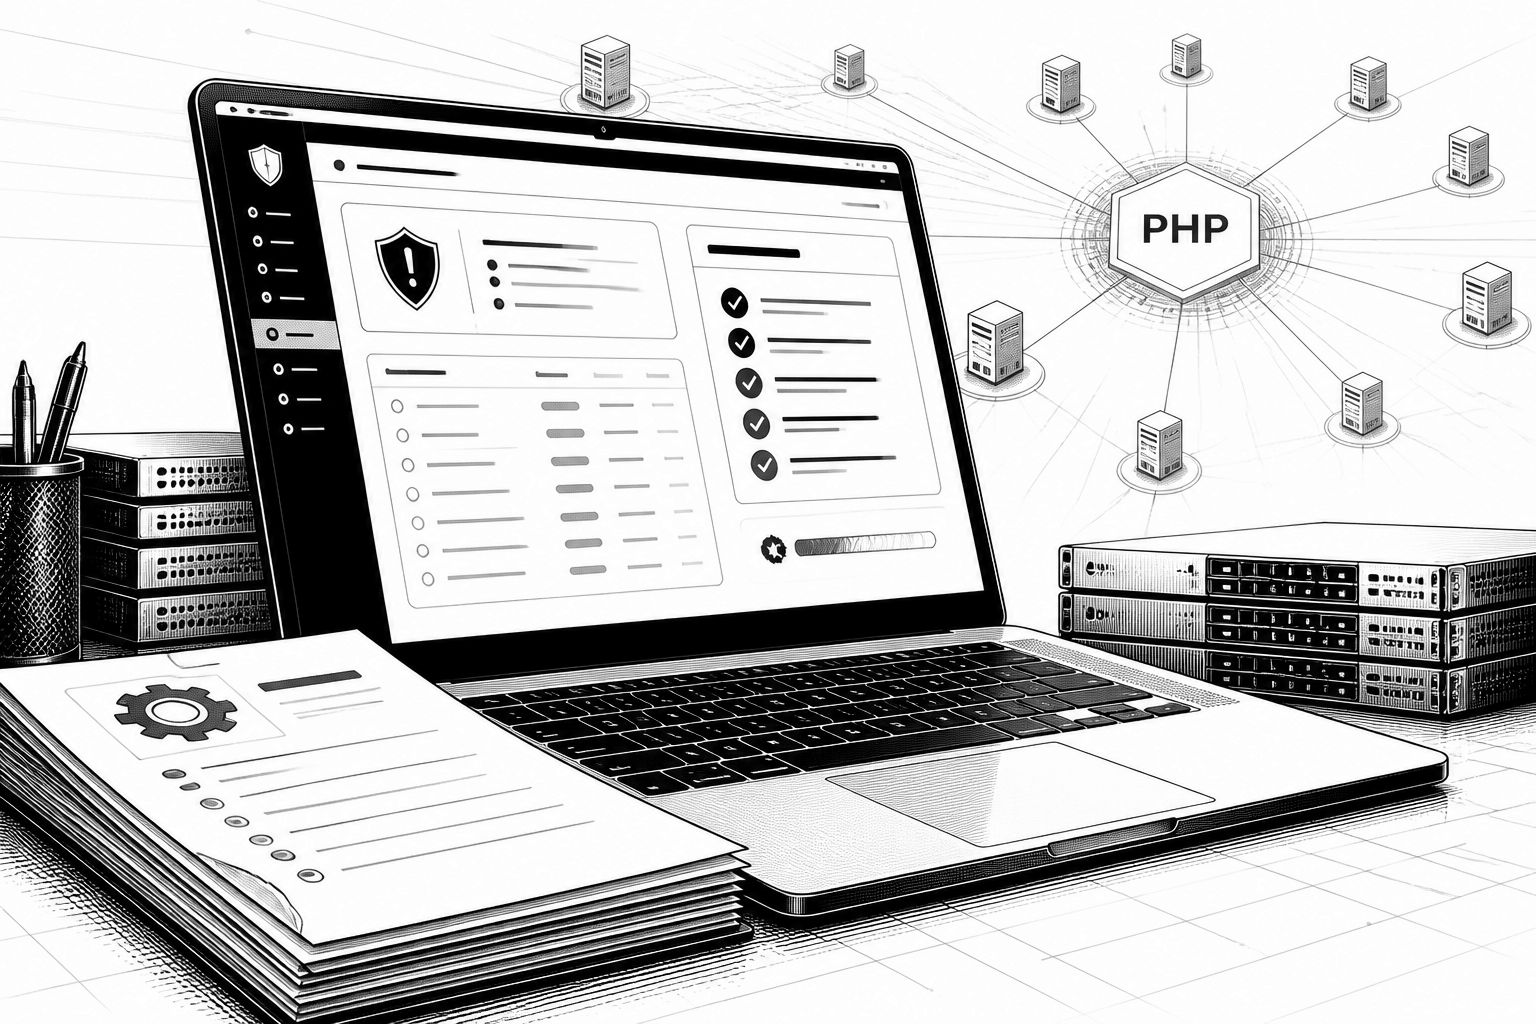
Die Debatte um eine PHP-Sicherheitslücke beginnt weniger bei der konkreten Programmzeile und stärker bei der Frage, wie die moderne Entwicklung von Softwaretests und Angriffssimulationen sich gerade verschiebt. In der Einordnung aus Frankfurt wird das „Dilemma unserer Moderne“ pointiert: Ohne KI-gestützte Verfahren könnten potenziell gefährliche Schwachstellen in Alltagsanwendungen wie Web-Frontends länger unentdeckt bleiben – oder zumindest unbeachtet. Das Risiko ist dabei nicht nur abstrakt. Wenn eine Schwachstelle in einem weit verbreiteten Web-Stack auftaucht, können Angriffe je nach Ausprägung von Datenexfiltration bis zum Zugriff auf sensible Bereiche reichen, die Nutzerkonten, Bestellhistorien oder auch finanzbezogene Informationen betreffen.
Technisch betrachtet ist PHP auf unzähligen Webservern im Einsatz, weshalb jede Lücke in der Praxis eine Kettenreaktion auslöst: Zuerst folgt die Analyse durch Maintainer und Sicherheitsteams, danach müssen Betreiber ihre Abhängigkeiten prüfen und Updates einspielen. Genau an dieser Stelle können KI-Modelle den Prozess beschleunigen, etwa indem sie Codepfade schneller durchsuchen, Testfälle automatisch ableiten oder Hinweise aus öffentlich gemeldeten Indikatoren strukturieren. Gleichzeitig bleibt das Problem bestehen, dass KI nicht nur defensiv arbeitet. In der Perspektive des Textes wird deshalb ein zweites Szenario skizziert, in dem wenige Organisationen mit technischem Vorsprung Werkzeuge schneller einsetzen, um Schwächen vorzeitig auszunutzen, statt sie zeitnah zu schließen.
Was die Passage über „zwei Szenarien“ andeutet, lässt sich im Marktkontext gut verorten: Auf der einen Seite führt zunehmende Automatisierung in der Sicherheitsanalyse typischerweise dazu, dass Schwachstellen schneller gefunden und damit schneller gepatcht werden. Das würde der beschriebenen „digitalen Stabilität“ entsprechen, die aber nicht automatisch eintritt. Denn selbst wenn KI das Testing beschleunigt, hängt die reale Risikominderung von der Umsetzung im Betrieb ab: von Release-Zyklen, von der Priorisierung im Ticket-Backlog und davon, wie gut Unternehmen ihre Software- und Abhängigkeitslandschaft kennen. Auf der anderen Seite beschreibt der Text einen geopolitisch eingefärbten Wettbewerb um technische Vorteile. Auch ohne konkrete Namen oder konkrete Akteursdetails wird damit ein Muster adressiert, das man in vielen Sicherheitsbereichen wiederfindet: Wenn Erkenntnisse über Schwächen schneller nutzbar sind, steigen Anreize, sie nicht zuerst zu beheben, sondern taktisch zu verwenden.
Für Betreiber von PHP-basierten Websites bedeutet das, dass die Sicherheitsstrategie nicht bei der reinen „Scheinwerfer“-Logik stehen bleiben darf, also nicht nur darin, Schwachstellen zu finden. Entscheidend ist die Verkettung aus Erkennung, Verifizierung und Wartungsfähigkeit. Dazu zählt, dass Teams ihre Deployments so organisieren, dass sie Patches zügig ausrollen können, ohne mitten im laufenden Betrieb riskante Sonderpfade einzubauen. In der Praxis helfen dafür unter anderem strukturierte Abhängigkeitschecks, wiederholbare Testumgebungen und eine klare Linie, welche Pakete im Produktivsystem wie häufig aktualisiert werden. KI kann dabei als Beschleuniger wirken, etwa bei der Auswertung von Diff-Änderungen oder beim Generieren realistischer Testfälle; sie ersetzt aber nicht die Notwendigkeit, dass Menschen die Auswirkungen auf Fachlogik, Sessions, Berechtigungen und Datenflüsse prüfen.
Damit rückt auch die Nutzerperspektive stärker in den Fokus. Die Passage sagt im Kern: Im Fall PHP könnten viele Betroffene mit „blauem Auge“ davonkommen, wenn Betreiber schnell reagieren und Angriffe dadurch im Zeitfenster weniger erfolgreich sind. Genau dieses Zeitfenster ist in der Sicherheitsrealität oft der entscheidende Faktor. Zwischen einer Veröffentlichung oder Entdeckung und dem Einspielen von Patches vergehen bei großen Setups häufig mehrere Tage oder sogar Wochen, weil Teams erst Abhängigkeiten identifizieren, Regressionen testen und dann einen geeigneten Wartungszeitpunkt finden müssen. Wenn KI-gestützte Recherche Schwachstellen schneller sichtbar macht, sinkt potenziell die durchschnittliche Erkennungszeit – aber die Patch-Disziplin entscheidet weiter über den tatsächlichen Schutz. Für Unternehmen folgt daraus: Sicherheitsprozesse müssen so ausgelegt sein, dass „schneller gefunden“ nicht automatisch bedeutet „schneller geschlossen“, sondern dass beides operativ zusammenläuft.
Schließlich bleibt die im Text formulierte Hoffnung auf „Solidarität“ als gesellschaftliche und organisatorische Leitplanke bestehen: Wenn die Sicherheitscommunity Erkenntnisse schneller austauscht und Betreiber umgehend handeln, kann KI tatsächlich zur Stabilisierung beitragen. Dennoch wird zugleich klar, warum der Wettbewerb nicht verschwindet: Technologische Konkurrenz, Interessenkonflikte und die zunehmende Komplexität moderner Software treffen direkt auf eine Angriffsfläche, die mit jedem eingesetzten Framework größer wird. Für IT-Entscheider heißt das, die Einführung von KI in Security nicht als rein taktisches Tool zu behandeln, sondern als Teil eines End-to-End-Systems aus Entwicklung, Test, Deployment und Monitoring. Nur dann wird aus dem KI-gestützten Finden von Schwächen mehr als ein schnellerer Zwischenstand – nämlich ein echter Sicherheitsgewinn im produktiven Betrieb.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PHP-Sicherheitslücke: KI verbessert Tests – oder verlagert Macht in neue Risiken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PHP-Sicherheitslücke: KI verbessert Tests – oder verlagert Macht in neue Risiken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PHP-Sicherheitslücke: KI verbessert Tests – oder verlagert Macht in neue Risiken« bei Google Deutschland suchen, bei Bing oder Google News!