
RAVENSBURG / LONDON (IT BOLTWISE) – PHP-Sicherheitslücken werden als Weckruf dargestellt: Viele alltägliche Online-Routinen hängen an der Sicherheit von Webanwendungen. Es wird betont, dass eigene Vorsorge wie ein eigener Passwortsatz pro Konto nicht nur Komfort, sondern Schutz ist. Für sensible Konten wird zudem Zwei-Faktor-Authentifizierung als besonders wirksame Hürde eingeordnet. Abschließend gilt: Sicherheitsupdates dürfen nicht aufgeschoben werden, während Anbieter für ihre Systeme verantwortlich bleiben.
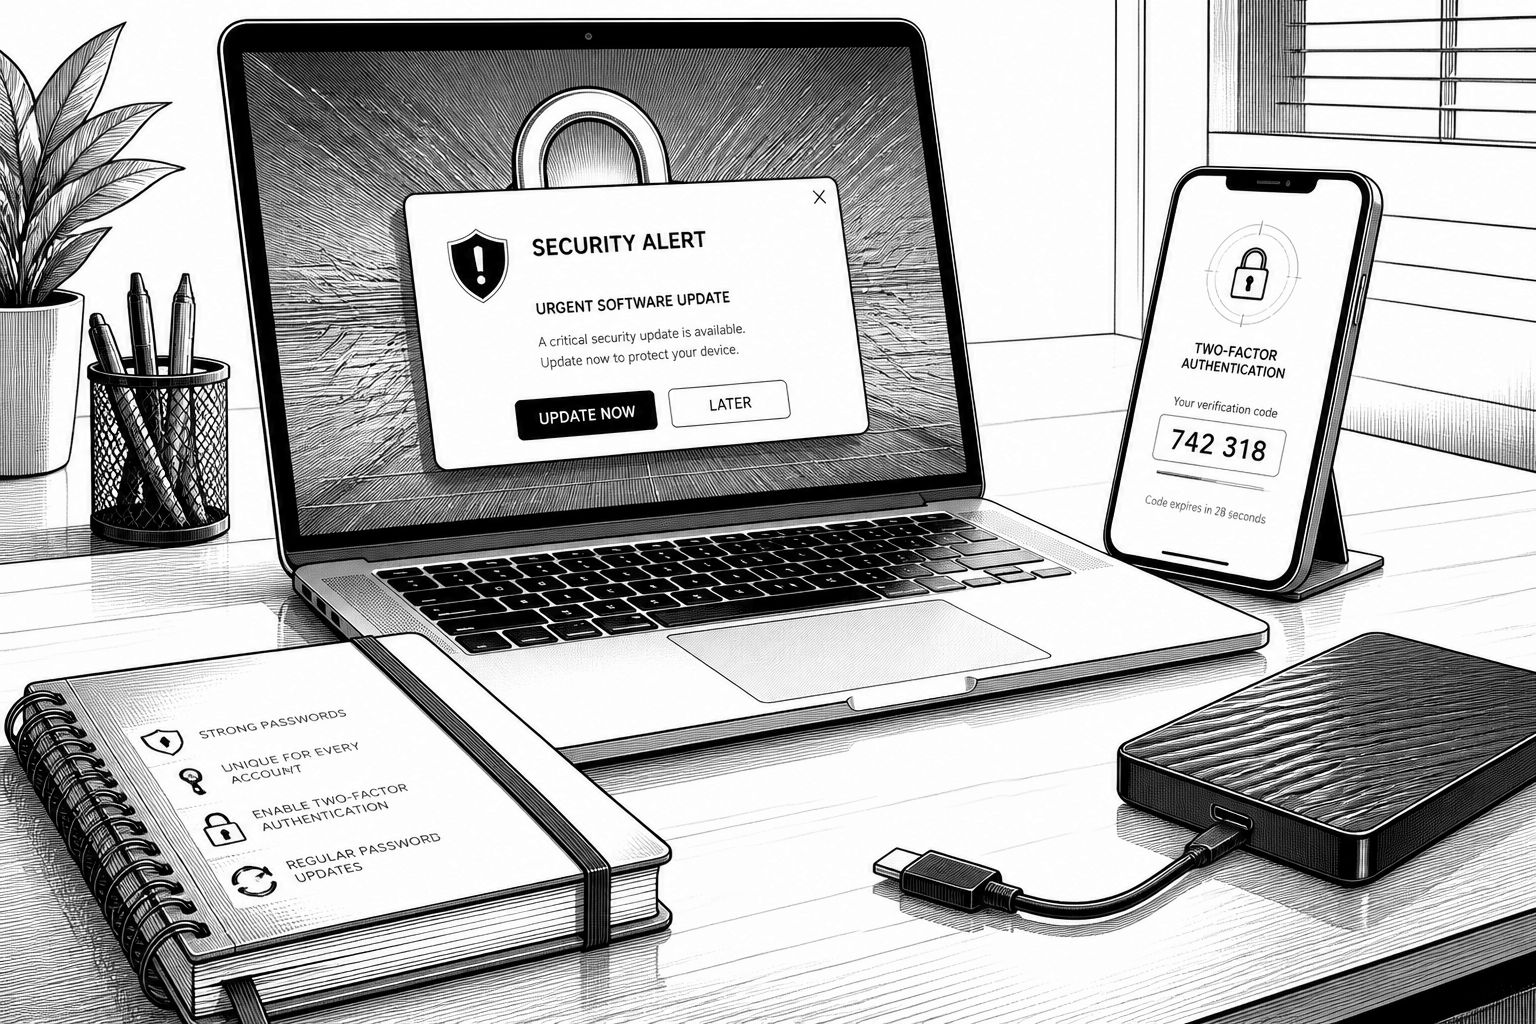
PHP-Sicherheitslücken treffen selten nur den Code-Stand von Entwicklern, sondern spürbar den digitalen Alltag von Nutzerinnen und Nutzern: Über Webshops, Banking-Zugänge, Dokumentportale bis hin zu Fotoarchiven läuft vieles über Anwendungen, die letztlich auf serverseitigen Skripten beruhen. Wenn eine Schwachstelle publik wird, ist das zunächst ein technisches Ereignis im Backend – die Konsequenz liegt aber oft auf der Nutzerseite, weil fehlende oder verspätete Updates und mangelhafte Kontoschutzmaßnahmen das Risiko vervielfachen. Genau in dieser Lücke zwischen „der Anbieter patcht“ und „ich handle“ setzt die Argumentation an: Der digitale Alltag gilt als vernetzter Alltag, und damit wird Sicherheit zu einer gemeinsamen Aufgabe.
Ein Kernpunkt der Diskussion: Wiederverwendete Passwörter machen aus einzelnen Kompromissen Kettenreaktionen. Wird in einem Dienst ein Passwort erbeutet oder erraten, kann derselbe Geheimcode oft bei anderen Konten ausprobiert werden – so entsteht im worst case eine vollständige Übernahme mehrerer Profile. Aus technischer Sicht ist das weniger ein Problem der „Stärke des Passworts“ als der fehlenden Trennung von Identitäten: Jedes Konto braucht einen eigenen, starken Geheimsatz, der nicht über mehrere Systeme hinweg geteilt wird. Ein Passwortmanager adressiert dabei zwei praktische Hürden gleichzeitig: Er erzeugt und verwaltet komplexe Passwörter, und er reduziert den menschlichen Fehlerfaktor, der bei Passwortwechseln und Merkhilfen typischerweise auftritt.
Beim E-Mail-Postfach wird zusätzlich eine besondere Angriffsoberfläche benannt. Viele Konten lassen sich über „Passwort zurücksetzen“ wiederherstellen, und E-Mail ist häufig der zentrale Dreh- und Angelpunkt für diese Wiederherstellung. Daher ist Zwei-Faktor-Authentifizierung (2FA) für das Postfach besonders wirksam: Selbst wenn ein Passwort bekannt wird, bleibt die eigentliche Zugriffshürde bestehen. Entscheidend ist aber die Richtung der Bedrohung: Wer Zugriff auf die E-Mail erhält, kann oft weitere Konten übernehmen, weil Wiederherstellungsprozesse dann aus der kompromittierten Mailbox heraus angestoßen werden. In diesem Sinne ist 2FA nicht nur „zusätzliche Sicherheit“, sondern eine strukturelle Absicherung der Identitätskette.
Neben Kontozugängen rückt die Argumentation auch den Umgang mit Daten in den Fokus. Fotos und Dokumente sind für Angriffe zwar nicht immer der unmittelbare Einstiegspunkt, aber häufig das Ziel oder die „Beute“ nach einer Kontokompromittierung. Deshalb wird empfohlen, wichtige Dateien zusätzlich lokal offline zu sichern – etwa auf einer externen Festplatte, die nach dem Kopiervorgang vom Computer getrennt wird. Technisch bedeutet das: Man reduziert die Angriffsfläche für Schadsoftware, die sich im selben System ausbreiten oder unbemerkt auf erreichbare Speicherorte zugreifen könnte. Die Trennung nach dem Backup ist damit ein konkretes Sicherheitsmuster, das das Risiko senkt, dass ein kompromittierter Rechner später auch die Sicherung „mitnimmt“.
Den Abschluss bildet der Update-Gedanke, der bei Sicherheitslücken selten nur eine Wartungsaufgabe ist. „Sicherheitsupdates dulden keinen ewigen Aufschub“ heißt in der Praxis: Sobald eine Schwachstelle adressiert ist, verschiebt jede Verzögerung die Zeitspanne, in der Systeme verwundbar bleiben. Das gilt besonders für PHP-basierte Webanwendungen, weil viele typische Deployments – von CMS bis zu individuellen Shops oder Formularsystemen – stark von der konkreten Laufzeit- und Bibliotheksumgebung abhängen. Wichtig ist zudem die Klarstellung, die Nutzer oft brauchen: Patchen auf fremden Servern nimmt man als Kunde zwar wahr, schafft aber nicht automatisch eigene Schutzmaßnahmen. Anbieter bleiben zwar für ihre Infrastruktur verantwortlich, doch Nutzerinnen und Nutzer müssen ihrerseits die Kontrollen aktivieren und konsequent umsetzen.
Aus Unternehmenssicht lässt sich die gleiche Logik direkt auf die Betreiberrolle übertragen. Wenn eine PHP-Sicherheitslücke bekannt wird, besteht Handlungsbedarf nicht nur im „Upgrade auf Version X“, sondern im Zusammenspiel aus Asset-Inventory, Test- und Rollout-Plan sowie Monitoring auf erkannte Ausnutzungsversuche. Dabei reicht es nicht, nur den Webserver und PHP selbst zu betrachten: Auch Abhängigkeiten, eingesetzte Frameworks und Paketstände entscheiden darüber, ob die Korrektur tatsächlich greift. Gleichzeitig sollten Sicherheitsverantwortliche die Nutzerpfade mitdenken: Wenn ein Angreifer über ein kompromittiertes Konto weiterkommt, ist das organisatorische Versagen oft genauso relevant wie die technische Schwachstelle.
Unterm Strich ergibt sich ein praktisches Sicherheitsbild: Patchmanagement schließt die bekannte Lücke, Passworthygiene verhindert Seitwärtsbewegungen, 2FA schützt den „Wiederherstellungshebel“ E-Mail, und offline Sicherungen begrenzen den Schaden im Fall von Datenabfluss. Genau deshalb wirkt die Formulierung wie ein Weckruf: Nicht ein einzelnes Werkzeug macht sicher, sondern die Kombination aus sauberer Identität, robusten Zugriffskontrollen und konsequentem Update-Verhalten. Wer diesen Dreiklang verankert, schafft eine stabile Sicherheitsbasis, die auch dann trägt, wenn neue PHP-Sicherheitslücken wieder kurzfristig Aufmerksamkeit benötigen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PHP-Sicherheitslücken: Warum Passwortmanager, 2FA und Updates jetzt zählen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PHP-Sicherheitslücken: Warum Passwortmanager, 2FA und Updates jetzt zählen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PHP-Sicherheitslücken: Warum Passwortmanager, 2FA und Updates jetzt zählen« bei Google Deutschland suchen, bei Bing oder Google News!