
LONDON (IT BOLTWISE) – Ein Critical Bug in der Python-Bildbibliothek Pillow ermöglicht laut Berichten in bestimmten Konstellationen das Ausführen von OS-Kommandos über einen manipulierten Dateinamen. Betroffen ist die EPS-Verarbeitung, die Pillow über Ghostscript in Pixel umwandelt, dabei aber den Namen ohne ausreichende Prüfung an Ghostscript übergibt. Der Fix ist in Pillow 13.0.0 enthalten, erschienen am 16. Oktober, und umfasst weitere Schwachstellen in JPEG- und TIFF-Pfaden. Wer untrusted Uploads verarbeitet, sollte sofort aktualisieren und Container, Wheels sowie Base-Images mit älteren Versionen neu bauen.
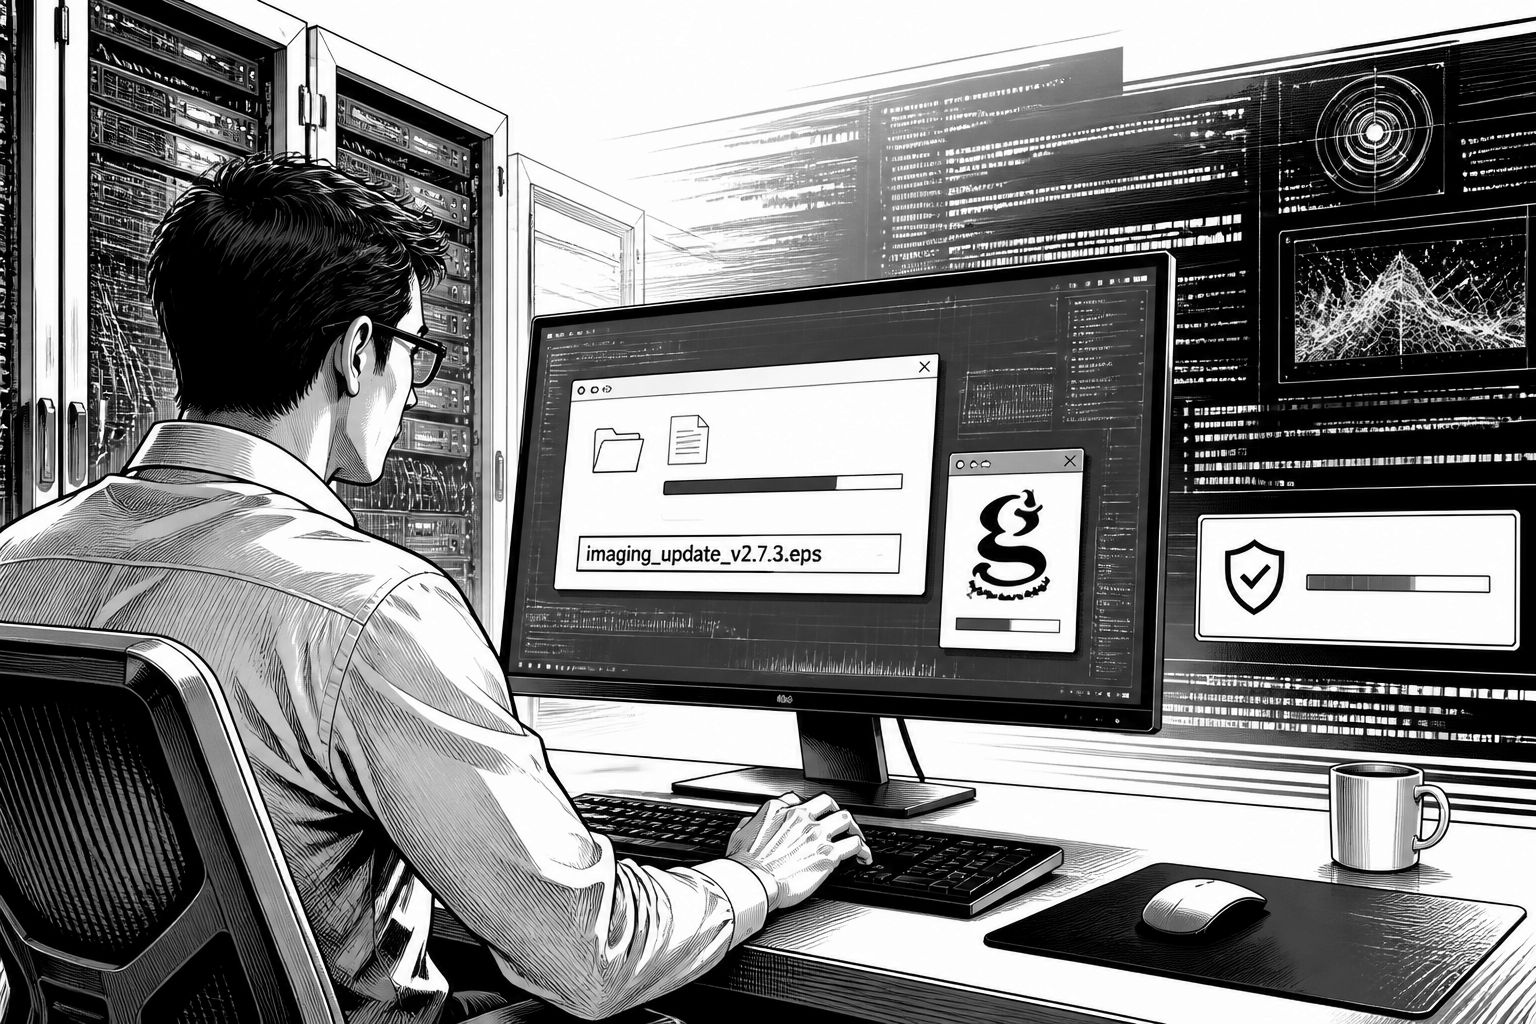
Pillow gilt in der Python-Welt als Standardkomponente, wenn es um das Laden, Konvertieren und Weiterverarbeiten von Bildern geht. Genau deshalb wirkt ein Sicherheitsproblem mit dem CVE-2026-112900 so prominent: Die Bibliothek lässt sich in bestimmten Situationen dazu bringen, Betriebssystembefehle auszuführen, nicht weil das Bild selbst „böse“ ist, sondern weil der von einem Angreifer kontrollierte Dateiname als Eingabe für den nachgelagerten Konverter missbraucht werden kann. Im Zentrum steht dabei EPS (Encapsulated PostScript): Pillow öffnet EPS-Dateien, indem es Ghostscript startet, ein separates Tool, das den Inhalt in Pixel umrechnet. Wenn Pillow den Dateinamen dabei ohne ausreichende Validierung an Ghostscript übergibt, kann Ghostscript eine von einem Angreifer gewählte Zeichenfolge als Anweisungen statt als reinen Dateinamen interpretieren.
Die Veröffentlichung ordnet den Mechanismus sehr klar ein: Die Schwachstelle wird durch den Dateinamen ausgelöst, nicht durch den eigentlichen PostScript-Inhalt. Das ist für Betreiber besonders unbequem, weil selbst ein harmlos wirkendes EPS-Dokument weiterhin schädigen kann, sobald der Upload-Endpunkt die ursprüngliche Dateibezeichnung übernimmt, speichert oder wiederverwendet. Praktisch bedeutet das: Web-Formulare für Bild-Uploads, Avatar- und Thumbnail-Erzeuger sowie PDF- und Dokumentpipelines, die intern auf Pillow zurückgreifen, werden zu realistischen Angriffszielen. Hinzu kommt eine weitere Bedingung, die den Bug nicht „überall“ ausrollt: Die Kompromittierung greift nur auf Hosts, auf denen das Ghostscript-Paket (das „gs“-Programm) installiert ist, denn Pillow ruft Ghostscript nur dann tatsächlich zur EPS-Konvertierung auf.
Betroffen sind Pillow-Versionen von 2.6.0 bis 12.3.0; behoben wird das Problem durch ein Upgrade auf Pillow 13.0.0. Die neue Version ist damit keine punktuelle Korrektur, sondern wird als große Security-Release beschrieben, die Änderungen über mehrere Schweregrade hinweg bündelt. Interessant ist außerdem die Abhängigkeit von der Laufzeit: Pillow 13 fällt Python 3.10 weg, sodass Installationen, die heute noch auf 3.10 basieren, auf Python 3.11 oder neuer umstellen müssen. Außerdem kommt der Hinweis „keine bekannte laufende Ausnutzung“ ins Spiel: Für den EPS-Fall wird keine bekannte Ausnutzung gemeldet, was nicht automatisch „sicher“ bedeutet, aber zumindest die Dringlichkeit in Richtung Patchen und Validieren der eigenen Angriffsoberfläche lenkt.
Neben dem EPS-Pfad enthält Pillow 13 weitere Fixes, darunter eine separate Speicherproblematik sowie Schwachstellen in der JPEG-Decodierung. Einer der Bugs zielt auf zwei Overflow-Szenarien: Für den FlashPix (FPX)-Formatweg wird beschrieben, dass sich unter bestimmten Zusatzbedingungen bereits über einen einzigen Aufruf wie Image.open() auf eine präparierte Datei Kommandos ausführen lassen können, sofern das optionale olefile-Paket installiert ist. Für Server ist das ein typischer Fall, bei dem die Verarbeitung „ohne Nutzeraktion“ gefährlich werden kann, etwa wenn ein Backend untrusted Uploads direkt lädt und weiterkonvertiert. Ein weiterer JPEG-Bug (CVE-2026-112403) betrifft das Thumbnail-Erzeugen eines crafted lossless JPEG und führt dabei zunächst zu einem Absturz; das ist im Alltag trotzdem relevant, weil Crash-Fehler oft als Vorstufe für Denial-of-Service-Angriffe oder für spätere Spezialisierung dienen.
Auch TIFF wird adressiert: CVE-2026-112393 existiert laut den Hinweisen seit 2013 und hängt an der Art, wie TIFF in den Speicher geschrieben wird. Wird ein TIFF nicht auf die Platte, sondern in einen in-memory Buffer wie io.BytesIO gespeichert, entsteht ein verwundbarer Pfad. Die Beschreibung lautet dabei, dass das Melden als Crash erfolgt, die Umwandlung Richtung Code Execution jedoch durch das Zusammenspiel mit einer zweiten, getrennten Schwachstelle möglich wurde, die Speicheradressen offenlegte. Entscheidend ist für die Praxis die Verknüpfung mit der Architektur: Service-Workflows, die Uploads in eine Bildpipeline übernehmen, neu kodieren und das Ergebnis wieder im Speicher zurückgeben, bewegen sich näher an diesem Risiko als klassische „Speichern auf Disk“-Setups, bei denen der betroffene Kontext nicht reproduzierbar ist.
Der Patch-Fahrplan ist entsprechend eindeutig. Priorität hat das Upgrade auf Pillow 13.0.0; anschließend sollten Betreiber Container, Wheels und Base-Images, die ältere Pillow-Versionen bündeln, neu aufbauen, damit Deployments wirklich die aktualisierte Bibliothek enthalten. Zusätzlich gilt es, Tests in CI/CD so zu erweitern, dass EPS- und JPEG/TIFF-Pfade auch mit missbräuchlich benannten Dateien abgedeckt werden. Bis zum Upgrade empfehlen die Hinweise konkrete Sofortmaßnahmen entlang der Angriffsketten: Für EPS sollte „gs“ auf Systemen, die untrusted Uploads verarbeiten, nach Möglichkeit gar nicht vorhanden sein; und Bildnamen, die von Nutzern stammen oder aus Nutzerinput rekonstruiert werden, dürfen nicht direkt als EPS-Dateiname an Image.open() für EPS durchgereicht werden. Für JPEG-Thumbnails wird geraten, unsichere Aufrufpfade wie draft() und thumbnail() auf untrusted JPEGs zu vermeiden oder die Verarbeitung über sichere Alternativen wie load() vor dem Thumbnailing bzw. die Parameterwahl reducing_gap=None zu steuern. Für TIFF gilt: In-Memory-Konvertierungen für Nutzerinhalte sind als sensibler Pfad zu behandeln, während das Speichern in einem echten Dateisystem-Workflow offenbar nicht betroffen ist.
Für Unternehmen ergibt sich daraus ein konsistentes Risikomuster: Bildverarbeitungspipelines werden oft als „nur Daten“ behandelt, dabei sitzen darunter Parser, Decoder und in manchen Fällen externe Tools. Genau diese Kette entscheidet, ob ein harmloses Dokument zu einer Angriffsfläche wird oder nicht. Weil Pillow fast überall auftaucht – von Web-Upload-Formularen bis zu Machine-Learning-Workflows – lohnt es sich, nicht nur die Version zu aktualisieren, sondern die eigenen Verarbeitungspfade zu inventarisieren: Wo werden Dateinamen übernommen? Wird EPS über Ghostscript konvertiert? Werden JPEG-Thumbnails serverseitig erzeugt? Und läuft TIFF tatsächlich über io.BytesIO statt auf Disk? Wer diese Fragen beantwortet und die Pipeline-Tests um gefährliche Randbedingungen ergänzt, reduziert nicht nur das Risiko durch CVE-2026-112900, sondern auch die Wahrscheinlichkeit, dass künftige Parser- oder Decoderfehler aus ähnlichen Gründen in die Produktion durchrutschen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Pillow-Update 13.0.0 schließt Critical Bugs in EPS, JPEG und TIFF" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Pillow-Update 13.0.0 schließt Critical Bugs in EPS, JPEG und TIFF" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Pillow-Update 13.0.0 schließt Critical Bugs in EPS, JPEG und TIFF« bei Google Deutschland suchen, bei Bing oder Google News!