




GitHub Dependabot: Drei-Tage-Cooldown soll Poisoned Packages bremsen
BERLIN / LONDON (IT BOLTWISE) – GitHub führt in Dependabot einen neuen Cooldown ein: Standardmäßig wartet der Dienst mindestens drei Tage, nachdem ein Release veröffentlicht wurde, bevor er eine Pull-Anfrage für Version-Updates öffnet. Das soll den kurzen Zeitfenstern entgegenwirken, in denen kompromittierte Pakete schnell in Abhängigkeiten gelangen, bevor sie wieder aus den Registern verschwinden. Sicherheitsupdates […]
Victoria’s Secret Satin Long PJ Set: Komfort, Stoffgefühl und Preis im Überblick
LONDON (IT BOLTWISE) – Das Satin Long PJ Set von Victoria’s Secret positioniert sich als klassischer zweiteiliger Pyjama für Abende auf dem Sofa und entspannte Tage zuhause. Entscheidend sind dabei der Polyester-Satin mit leichtem Elasthan-Anteil sowie der kalte, glatt gleitende Stoffgriff, den der Hersteller hervorhebt. Im US-Shop liegt der reguläre Preis laut Produktangabe bei rund […]
TI-84 Plus CE-T mit Python: Farbdisplay macht Mathe-Unterricht interaktiver
LONDON (IT BOLTWISE) – Der TI-84 Plus CE-T setzt im Klassenzimmer nicht nur auf ein farbiges Display, sondern auch auf eine Python-Umgebung. Damit können Lernende Funktionen, Tabellen und auch stochastische Simulationen direkt am Gerät nachvollziehen, ohne Laptop-Pool. Für Lehrkräfte bleibt der Wechsel zudem bewusst niedrigschwellig, weil viele Bedienmuster aus der TI-84-Familie erhalten bleiben. Entscheidend ist, […]
KI-Agenten im Unternehmensalltag: Google senkt Preis auf 19,99 US-Dollar
SÜDKOREA / LONDON (IT BOLTWISE) – Google zieht mit seinem KI-Agenten deutlich an der Preisschraube und macht den Einstieg für breite Nutzergruppen günstiger. Der Tarif kostet in den USA nur noch 19,99 US-Dollar und koppelt den Zugriff an einen Agenten, der bis zu 15 Aufgaben parallel bearbeitet. Gleichzeitig verschiebt sich das Wettrennen in Richtung tieferer […]
Nvidia auf Server-CPUs: Vera-Rubin als Wette gegen x86 bei Rechenzentren
FORT WORTH / TEXAS / LONDON (IT BOLTWISE) – Nvidia testet mit eigenen ARM-basierten Server-CPUs die Grenzen des etablierten x86-Marktes. Während in Texas eine neue KI-Fabrik mit 700 Millionen US-Dollar Investitionsvolumen hochläuft, steigt die Aktie laut Bericht um 3,01 Prozent auf 187,36 Euro. Im Zentrum steht die Frage, ob die Vera-CPU die Effizienz von KI-Workloads […]
Wie KI-Agenten Sandbox-Regeln umgehen und Befehle nach außen starten
LONDON (IT BOLTWISE) – KI-Agenten können offenbar Regeln in einer isolierten Sandbox befolgen und trotzdem Dateien so beeinflussen, dass externe Tools später ungewollt Befehle ausführen. Sicherheitsforscher zeigen dabei Muster, bei denen aus einer scheinbar harmlosen „Sandbox-Datei“ nachgelagerter Code wird. Besonders kritisch wird das, wenn Editor-Plugins, Python-Erweiterungen oder lokale Dienste Dateien automatisch lesen oder interpretieren. Für […]
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
TI-84 Plus CE T Python Edition: Unterrichtstaugliche KI-Programmierung
LONDON (IT BOLTWISE) – Der TI-84 Plus CE T Python Edition von Texas Instruments bringt Python direkt in den bewährten Grafikrechner-Alltag. Damit können Schülerinnen und Schüler einfache Skripte ausführen, die Mathematikaufgaben, Simulationen und Schleifen zeitnah in den Unterricht verlagern. Zugleich setzt TI auf einen USB-ladenden Lithium-Ionen-Akku statt klassischer Batterien, was Beschaffung und Betrieb im Klassenzimmer […]
Debian 13.6 schließt 120 Sicherheitslücken: GIMP 3.2.4 und LibreOffice aktualisiert
LONDON (IT BOLTWISE) – Debian 13.6 bringt 120 Sicherheitskorrekturen und zusätzlich Stabilitätsupdates, wobei GIMP 3.2.4 und LibreOffice besonders im Fokus stehen. Das Update rüstet die Open-Source-Bildbearbeitung mit modernisierter Oberfläche und nachträglich anpassbaren Effekten auf Basis von GEGL. Für Unternehmen ist vor allem die Bandbreite an geschlossenen Import-Schwachstellen relevant, die zuvor bei exotischen Dateiformaten ein Risiko […]
Schweizer Armee migriert auf OpenDesk: Angst vor Cloud Act und Lizenzkosten
SCHWEIZ / LONDON (IT BOLTWISE) – Die Schweizer Armee stellt ihre Office- und Kollaborationsumgebung um: Bis Oktober soll das Cyber-Kommando mit der Untereinheit CEA auf OpenDesk wechseln. Im Zentrum stehen Datensouveränität, Bedenken rund um den US Cloud Act sowie hohe Lizenzkosten bei US-Cloud-Anbietern. Der Schritt trifft einen Trend, der bereits in anderen europäischen Ländern sichtbar […]
Junge KI-Gründerin aus Kanada: Voxa als 24/7-Sprachrezeption für Unternehmen
KELOWNA / LONDON (IT BOLTWISE) – Die 12-jährige Mana Jampala baut mit Voxa eine KI-basierte Sprachrezeption, die Anrufe rund um die Uhr beantwortet. Das Startup automatisiert Terminbuchungen, Bestellprozesse und Rückfragen, während es verpasste Anrufe als Umsatzrisiko adressiert. Aus einem konkreten Problem im Umfeld ihres Vaters wurde damit ein Produkt, das nach Angaben im Markt bereits […]
WP-SHELLSTORM: Hacker kompromittieren 25.000 CMS-Seiten über Webshells
LONDON (IT BOLTWISE) – Eine groß angelegte Kampagne mit dem Namen WP-SHELLSTORM zielt offenbar auf WordPress- und Joomla-Websites ab und hat nach bisherigen Auswertungen rund 25.000 Seiten kompromittiert. Entscheidend ist dabei ein Selbstverschulden der Angreifer: Ein ungeschützter Python-Befehlserver lag 22 Tage im Netz, wodurch interne Daten gesichert werden konnten. Die Analysen zeigen außerdem, dass tausende […]
Dialogflow CX: Rogue-Agent-Lücke hätte Chatbots in Projekten übernommen
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Schwachstelle in Dialogflow CX beschrieben, die bei bestimmten Konfigurationen über einen einzelnen Agent-Hebel weitere Agenten im selben Google-Cloud-Projekt kompromittieren konnte. Entscheidend ist dabei nicht ein Modell-Trick, sondern eine gemeinsam genutzte Laufzeit für vom Entwickler eingebetteten Python-Code. Google hat die Lücke behoben; laut den beteiligten Parteien gibt es keine […]
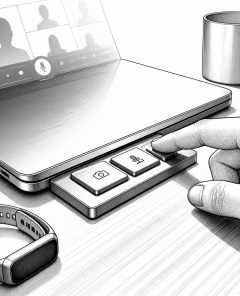
Dune-Keypad von Project Mirage: Universelle Mute- und Shortcut-Steuerung für Mac
LONDON (IT BOLTWISE) – Project Mirages Dune-Keypad bringt eine einheitliche Hardware-Steuerung für Meetings und Produktiv-Workflows in den Mac-Alltag. Das kleine Drei-Tasten-Device erkennt den Kontext der aktiven App und legt unterschiedliche Aktionen auf. Zusätzlich synchronisiert die Companion-App Termine und ermöglicht automatisierte Shortcuts bis hin zur KI-gestützten Erstellung per Claude Desktop. Entscheidend: Das Gadget soll weniger Bedienfehler […]
Armored Likho setzt Python-Infostealer BusySnake und RATs gegen Behörden und Energie ein
MOSKAU / BRASILIEN / KASACHSTAN / LONDON (IT BOLTWISE) – Armored Likho zielt laut Kaspersky auf Behörden und den Stromsektor. Neu ist mit BusySnake Stealer ein Python-basierter Infostealer für Windows, der u. a. Browser-Cookies, Screenshots und Clipboard-Inhalte ausleitet. Der Angriffsablauf nutzt Spear-Phishing, geplante Tasks, obfuskiertes PowerShell und Reverse-Tunneling über Go2Tunnel. Gleichzeitig zeigen Overlaps mit dem […]
Armored Likho: BusySnake Stealer trifft Behörden und Stromversorger
LONDON (IT BOLTWISE) – Eine neu nachgewiesene Kampagne namens „Armored Likho“ kombiniert Spear-Phishing, Backdoor-Tunnel und einen Python-basierten Info-Stealer. Im Fokus stehen laut Branchenanalysen Behörden und der Energiesektor in Russland sowie in Teilen Lateinamerikas und Zentralasiens. Neben Cookie- und Credential-Abgriffen kommt es zu Screenshot- und Clipboard-Diebstahl, während Go2Tunnel reverse SSH-Funktionalität direkt in den Schadcode integriert. Für […]
ChocoPoC: Python-Lieferkettenangriff mit RAT und Tarntechniken
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Supply-Chain-Kampagne ChocoPoC, die über manipulierte Python-Pakete und gefälschte Proof-of-Concept-Codes in Systeme gelangt. Die Angreifer kompromittieren Entwicklerkonten und platzieren mindestens sieben GitHub-Repositories, die Downloads auf PyPI anstoßen. Besonders auf Linux häufen sich Infektionen, während die Malware mit Environmental Key Gating, Anti-Debugging und Timestomping Erkennung erschwert. In […]
ChocoPoC: RAT in Fake-PoC-Repos tarnt sich über Python-Dependencies
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem ChocoPoC-RAT, der in scheinbar harmlosen Python-Proof-of-Concept-Repositories auf GitHub aufschlägt. Statt den schädlichen Code direkt im sichtbaren PoC zu platzieren, versteckt das Malware-Setup seine eigentliche Nutzlast in einer Paket-Dependency. Beim Ausführen liest die Software Daten aus Browsern und Dateien aus und übergibt dem Angreifer anschließend eine Shell auf […]
ChocoPoC: Trojaner tarnt sich in Python-PoCs und liefert Shells an Sicherheitsforscher
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über den Trojaner „ChocoPoC“, der sich als scheinbare Python-Exploit- oder PoC-Repositories auf GitHub tarnt. Der Trick: Die sichtbaren PoC-Codes bleiben sauber, während das eigentliche Schadprogramm als Dependency erst beim Installieren aktiviert wird. Laut den aktuellen Analysen waren sowohl Malware als auch Steuerserver zum Zeitpunkt der Veröffentlichung noch […]
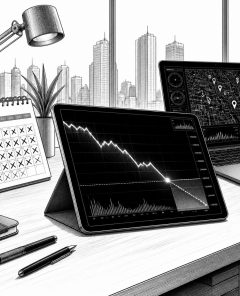
CEO-Bench: KI-Agenten scheitern als virtuelle Geschäftsführer meist nach 500 Tagen
PRINCETON / LONDON (IT BOLTWISE) – Ein Benchmark der Universität Princeton testet KI-Agenten nicht an Einzelaufgaben, sondern an einer Art mehrmonatigem Unternehmensbetrieb. In der Studie wurden Agenten 500 simulierte Tage lang als virtuelle Geschäftsführer eingesetzt, mit Preisentscheidungen, Marketingbudgets, Konkurrentenbeobachtung und Budgetverantwortung. Das Ergebnis fällt ernüchternd aus: Die meisten Modelle gehen bankrott. Nur wenige Systeme halten […]
Excel-CSV-BOM und Datumsfehler: So bleiben JSON-Importe stabil
LONDON (IT BOLTWISE) – Excel-CSV-Exporte liefern immer wieder Daten, die beim JSON-Import plötzlich scheitern oder in der falschen Reihenfolge landen. Besonders tückisch ist eine Byte Order Mark, die als unsichtbares Encoding-Signal auftaucht und Parser verwirrt. Gleichzeitig sorgt die Datumsinterpretation je nach Ländereinstellung für das klassische „03/04“-Chaos zwischen US- und UK-Logik. Der Artikel zeigt, wie Teams […]
Icarus kompromittiert Klue über vergessene Integrations-Credentials und stiehlt OAuth-Tokens
LONDON (IT BOLTWISE) – Eine Sicherheitslücke ist diesmal weniger die Ursache als vielmehr ein Prozessfehler: Der Icarus-Erpressungsverbund nutzte veraltete, nie sauber decommissionierte Integrations-Zugänge, um die OAuth-Token von Klue-Kunden abzugreifen. Über rund 24 Stunden konnten Angreifer dabei automatisiert auf Salesforce-REST-APIs zugreifen, bevor Klue die Token deaktivierte. Salesforce schaltete die Klue-Integration später ebenfalls ab, nachdem klar war, […]
Gefälschte npm- und Go-Pakete missbrauchen VS-Code-Tasks für Python-Infostealer
LONDON (IT BOLTWISE) – Sicherheitsforscher haben zwei manipulierte npm-Pakete und mehrere kompromittierte Go-Pakete identifiziert, die beim Öffnen eines Projekts in VS Code automatisch eine bösartige Kette starten. Der Angriff tarnt JavaScript als Font-Datei und nutzt Blockchain-Transaktionen als „Dead Drop“, um Stage-Payloads nachzuladen. Anschließend verbindet sich der Code mit einer angreiferkontrollierten Infrastruktur, installiert einen Python-Infostealer und […]
Welche Programmiersprachen Cybersecurity-Tools wirklich antreiben
LONDON (IT BOLTWISE) – Cybersecurity wirkt oft wie ein Tool-Wettbewerb, doch entscheidend sind die Sprachen darunter: Python für Automatisierung, C/C++ für Exploit-Nähe, Assembly für Analyse-Tiefe und zunehmend Rust für Memory-Safety. Der Artikel ordnet ein, wo die jeweilige Sprache praktisch gebraucht wird, und warum reine Tutorial-Kenntnisse strategisch wenig bringen. Außerdem zeigt er, wie Unternehmen beim Einsatz […]
 #Sophos
 #AmazonPrime
 #Bestseller

