
LONDON (IT BOLTWISE) – Im Linux-Kernel sind zwei kritische Schwachstellen im integrierten SMB-Server KSMBD bekannt geworden. Eine davon lässt sich ohne Anmeldung ausnutzen, bewertet mit 9,0 im CVSS. Für beide Lücken gibt es bis zum Stichtag noch keinen Fix im Hauptzweig oder in linux-next. Administratoren sollten prüfen, ob KSMBD überhaupt benötigt wird und den Zugriff auf Port 445 begrenzen.
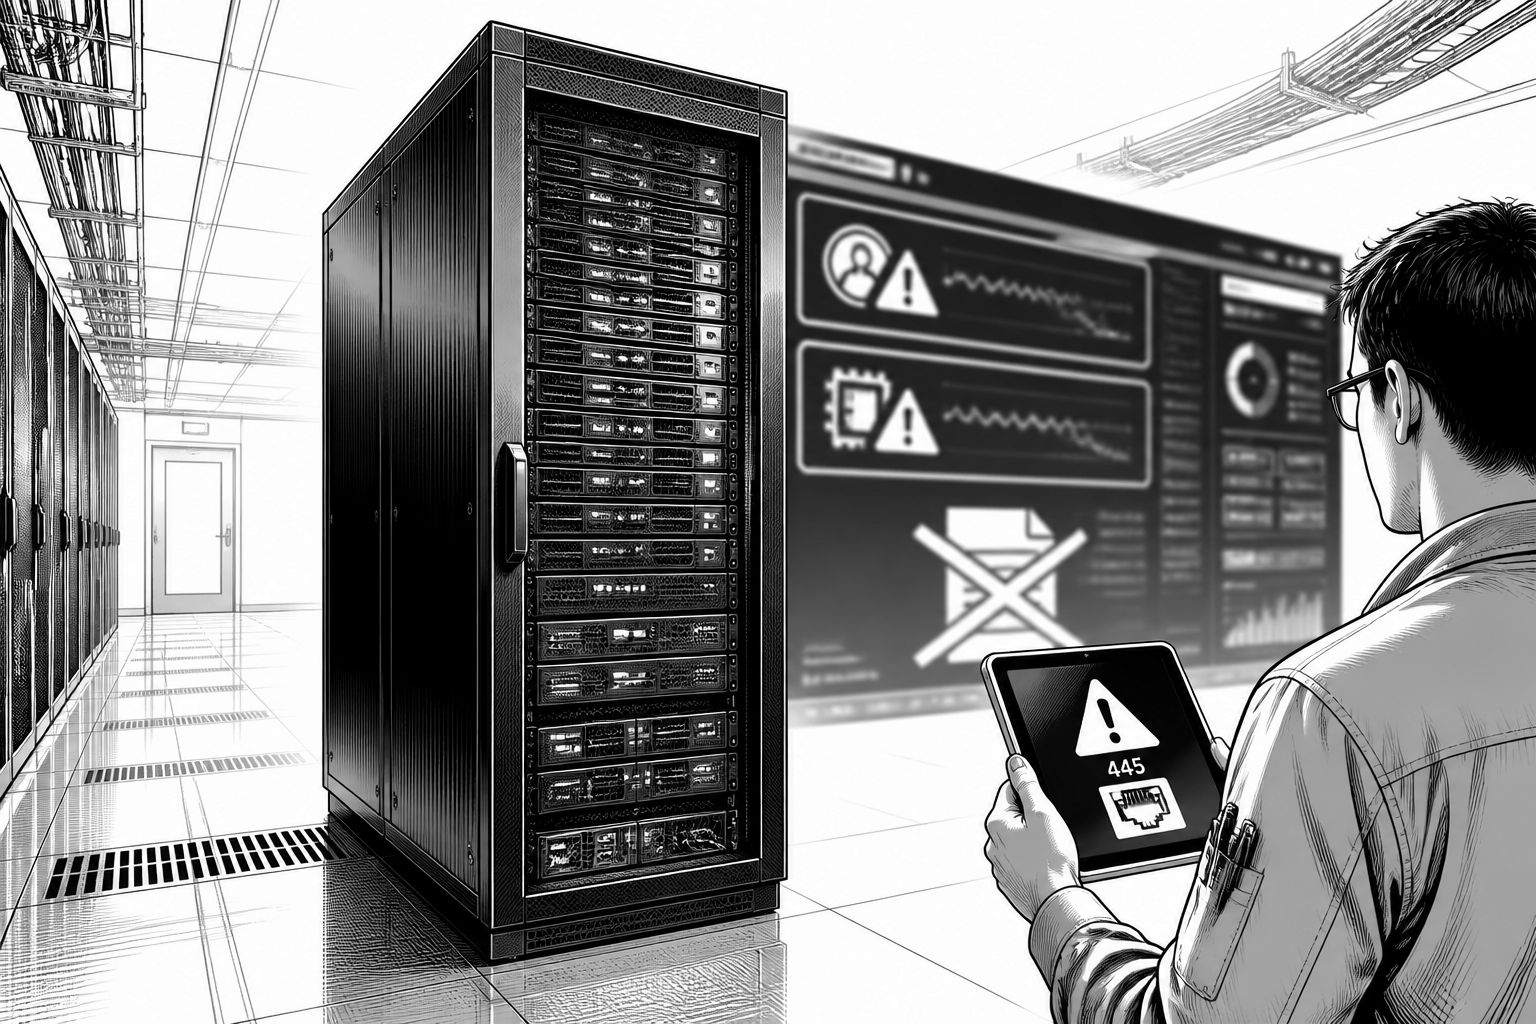
Über den im Kernel integrierten SMB-Server KSMBD lassen sich zwei Schwachstellen aus der Ferne ausnutzen. Die Zero-Day-Initiative (ZDI) von Trend Micro bewertet beide Fälle mit einem CVSS-Wert von 9,0, meldet aber gleichzeitig, dass Stand 22. Oktober weder im Hauptzweig des Kernels noch im Integrationszweig linux-next ein Korrektur-Patch verfügbar ist. Auffällig ist zudem: Auch CVE-Kennungen fehlen noch, weil das Kernel-Projekt solche Bezeichnungen erst vergibt, wenn ein Fix in einem stabilen Zweig vorliegt. Für Betreiber bedeutet das weniger als nur eine fehlende „Schadensstory“, sondern vor allem eine zusätzliche Zeitspanne ohne offizielle Patch-Basis.
Die erste Lücke, ZDI-CAN-33774, ist besonders gefährlich, weil sie ohne Authentifizierung funktioniert. Betroffen sind Server, auf denen KSMBD über Port 445 erreichbar ist. Technisch steckt dahinter eine Race Condition bei der Zuordnung der Handler-Tabelle: Ein Angreifer kann mehrere kurze SMB1-Pakete und danach ein SMB2-Paket in derselben TCP-Übertragung so platzieren, dass der Server SMB1-Daten mit einem SMB2-Handler verarbeitet. Dadurch liest der Dienst über das Ende eines Puffers hinaus; wenn der Angreifer zudem Zugriff auf eine Freigabe (z. B. eine gezielt platzierte Speicherressource) erlangt, wird auch ein Schreiben über den Puffer möglich. Genau diese Kombination aus out-of-bounds read und potenziell out-of-bounds write ist klassisch für Szenarien, in denen sich zuverlässig Speicherlayout beeinflussen lässt.
Die zweite Schwachstelle, ZDI-CAN-33549, zielt auf einen Integer-Unterlauf im Transportweg von SMB Direct. Dafür wird eine RDMA-fähige Netzwerkkarte oder der Softwaretreiber rxe benötigt, außerdem eine beschreibbare Freigabe und ein Client, der SMB Direct aushandeln kann. Im Kern geht es damit weniger um den „gewöhnlichen“ TCP-Stack, sondern um den Datenpfad mit RDMA-Optimierungen, in dem bestimmte Längen- oder Offsets-Berechnungen fehleranfällig sein können. Laut einer Einordnung, die sich auf Phoronix bezieht, hat Maintainer Stefan Metzmacher allerdings bereits eine Korrektur für den nächsten Entwicklungszyklus eingereicht. Das ist ein wichtiger Zwischenstand, ersetzt aber nicht die operative Frage, wann und ob diese Änderung in stabile Zweige oder Distributionen gelangt.
Die Meldungen wurden laut ZDI von einem KI-Scanner namens TrendAI entdeckt und sowohl an die vertrauliche Sicherheitsadresse des Kernels als auch an öffentliche Mailinglisten gesendet – und zwar ohne Patches. Hintergrund ist eine im Mai 2026 überarbeitete Sicherheitsrichtlinie des Kernel-Projekts: Fehler, die von KI-Werkzeugen gefunden wurden, gelten demnach als bereits öffentlich, daher sollen die Informationen frühzeitig an die Entwickler-Listen gehen. Für Verantwortliche in Unternehmen ist das vor allem deshalb relevant, weil es das klassische „Patch zuerst, Details später“-Modell aufweicht: Selbst wenn ein Fix intern laufen sollte, kann die öffentliche Exponierung vorher zu zusätzlichen Angriffsvorbereitungen führen. Gleichzeitig zeigt die Kommunikation an anderer Stelle, dass Maintainer die Veröffentlichung ohne konkrete Änderungsvorschläge als unhandlich empfinden.
Greg Kroah-Hartman reagierte auf drei von insgesamt fünf Kernel-Meldungen innerhalb weniger Minuten. In der Rückmeldung zu einer Meldung über den GPU-Treiber für VMware schrieb er: „Aus irgendeinem Grund haben Sie das an öffentliche Listen geschickt und keinen Patch beigefügt, also können wir damit nicht viel anfangen“. Die restlichen drei Meldungen betreffen nach der Darstellung nicht KSMBD, sondern jeweils andere Bereiche im Netzwerkstack, eine lokale Rechteausweitung im Netzwerkstack, eine im VMware-GPU-Treiber vmwgfx sowie eine Informationspreisgabe im NVMe-Target-Treiber. Auch das unterstreicht ein praktisches Muster: Öffentlich gepostete Reports liefern oft schneller Handlungsdruck, sie beschleunigen jedoch nur dann konkret die Gegenmaßnahmen, wenn Patches oder zumindest überprüfbare Repro-Schritte vorliegen.
Für die unmittelbare Risikominimierung bleibt daher die Betriebsseite entscheidend. Ob KSMBD auf einem System läuft, lässt sich über systemctl status ksmbd prüfen; alternativ eignet sich lsmod | grep ksmbd, um das Modul im laufenden System zu identifizieren. Laut Angaben aus der Quelle liefert Red Hat Enterprise Linux KSMBD standardmäßig nicht aus, sodass viele Umgebungen ohnehin weniger Exponierung haben dürften. Dennoch gilt bis zu verfügbaren Korrekturen: Administratoren sollten prüfen, ob der Dienst tatsächlich benötigt wird, und den Zugriff auf Port 445 gezielt beschränken. Korrekturen im Hauptzweig erreichen stabile Zweige und damit meist auch Distributionskernel typischerweise erst Wochen später, daher ist eine frühzeitige Bestandsaufnahme ein echter Hebel, besonders wenn der Dienst intern oder in Kundenumgebungen überprüfbar erreichbar ist.
Der technische Schwerpunkt der beiden Lücken liegt damit zwar im SMB-Umfeld, die Management-Aufgabe ist aber allgemein: Sicherheitsberichte, die über KI-Scanner entstehen, können schneller und offener publik werden als klassische Meldungen. Für IT-Teams bedeutet das, Patch-Workflows enger mit Monitoring und Service-Exposure-Checks zu verzahnen, statt nur auf Kernel-Update-Fenster zu warten. Gerade bei Komponenten wie KSMBD, die in bestimmten Infrastrukturen trotzdem „einmal installiert, dann vergessen“ werden, sollte die nächste Wartungsrunde nicht nur Updates einplanen, sondern auch die Frage, ob Port-445-Konnektivität auf allen relevanten Netzsegmenten wirklich weiterhin nötig ist.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Linux-Kernel: Zwei kritische SMB/KSMBD-Lücken bleiben ohne Patch" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Linux-Kernel: Zwei kritische SMB/KSMBD-Lücken bleiben ohne Patch" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Linux-Kernel: Zwei kritische SMB/KSMBD-Lücken bleiben ohne Patch« bei Google Deutschland suchen, bei Bing oder Google News!