
LONDON (IT BOLTWISE) – Eine Speicherfehler-Schwachstelle im Google-Brotli-Decoder (CVE-2026-111497) kann laut Beschreibung durch präparierte Brotli-Daten Buffer überlaufen lassen. Betroffen sind unter anderem Node.js, Bun, Python-Brotli- bzw. brotlicffi-Pakete sowie Envoy, wenn Brotli-Dekompression aktiv ist. Betreiber sollten auf die in der Tabelle genannten Runtime- oder Library-Versionen aktualisieren und laufende Prozesse nach dem Patch neu starten. Für Übergangsphasen empfiehlt sich außerdem, das Decoding von untrusted Brotli gezielt zu unterbinden, bevor Proxy oder Client die Daten entpacken.
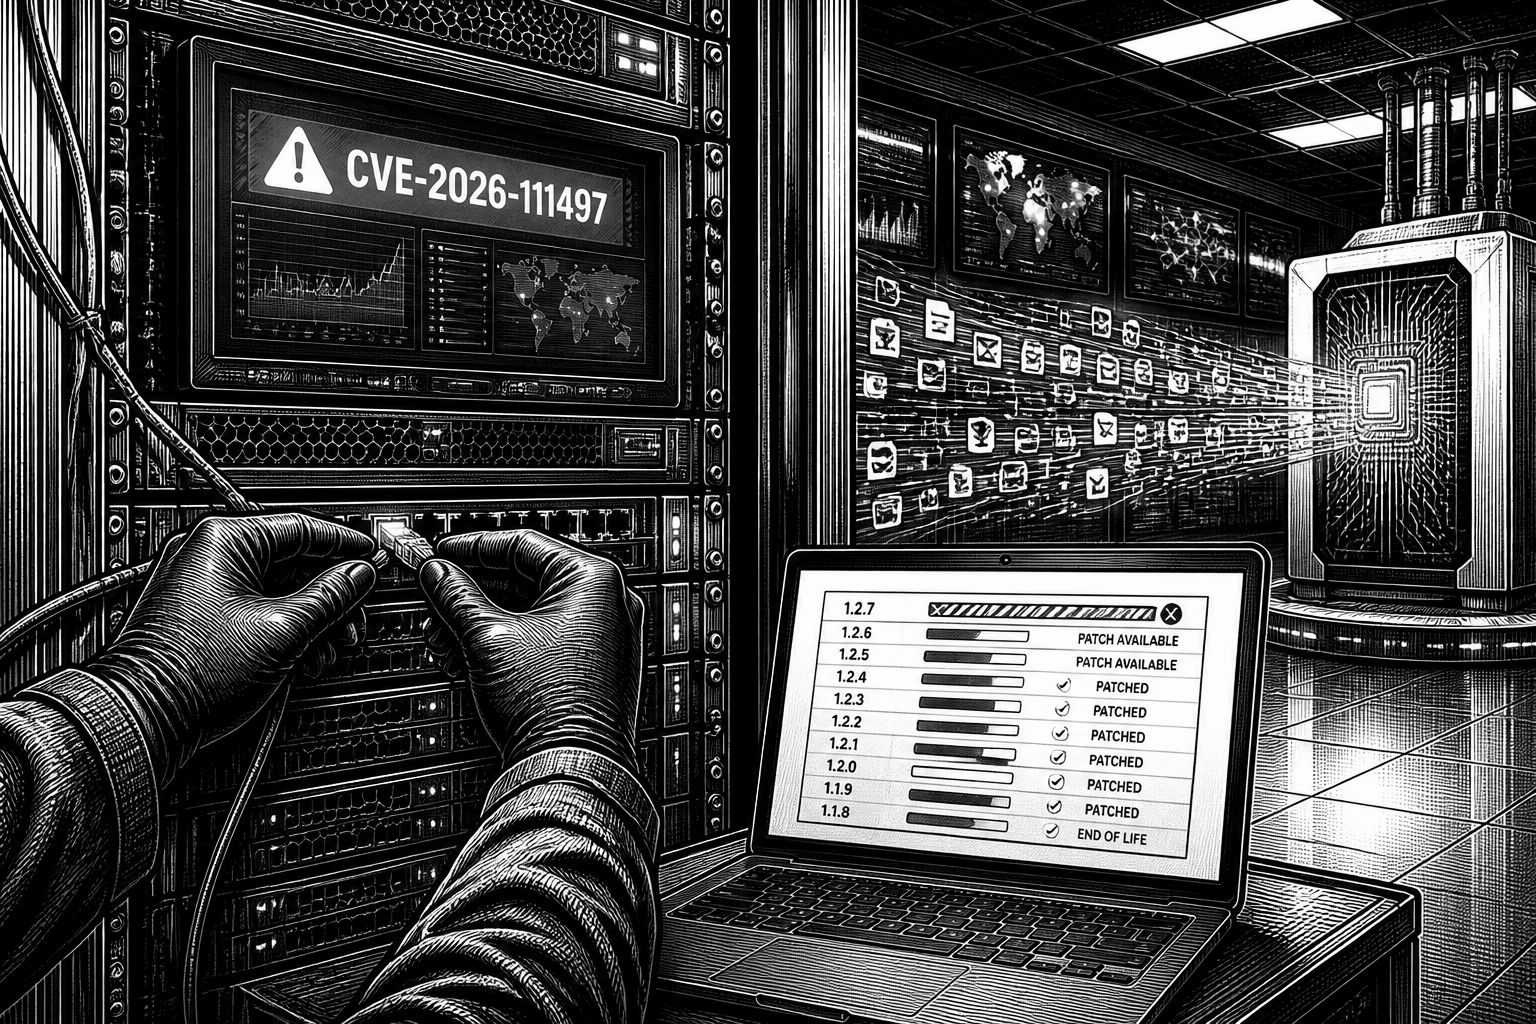
Hinter dem vermeintlich nebensächlichen Thema Brotli steckt eine Schwachstelle, die mehrere Software-Ökosysteme gleichzeitig erwischt: CVE-2026-111497 adressiert eine Memory-Corruption im C-Code des Google-Brotli-Decoders. Laut den vorliegenden technischen Angaben überschreiben speziell präparierte komprimierte Daten den Speicherbereich über das Ende eines Puffers hinaus, was je nach Ausprägung zu einem Crash, einem Memory Leak oder sogar zur Ausführung von Code führen kann. Der Kern der Gefährdung liegt nicht in einem „KI-Modell“, sondern in der Tatsache, dass Brotli-Decoding in der Praxis nicht nur im Browser endet, sondern als Bibliothekscode überall dort wiederverwendet wird, wo HTTP-Kompression automatisch verarbeitet wird.
Für die Risiko-Einschätzung ist entscheidend, ob die Anwendung tatsächlich Brotli-Inhalte dekodiert, die von einer Gegenpartei kontrolliert werden. Bei Node.js und Bun fällt das typischerweise bei HTTP-Flows mit eingebautem fetch() auf: Sobald eine Antwort mit Content-Encoding: br gelesen wird, greift der Decoder. Auch Request-Body-Handler wie Express 5 oder body-parser können bei Brotli-Uploads entpacken und damit den fehleranfälligen Pfad öffnen. Ein „klassischer“ Node.js HTTP-Server, der keine Request Bodies eigenständig dekodiert, bleibt dagegen nach den vorliegenden Details in der Regel außen vor, weil der Decoder dort nicht automatisch im kritischen Moment ausgeführt wird.
Die Betroffenheit ist dabei version- und konfigurationsabhängig. Node.js wird laut Tabelle in bestimmten Major-Versionen vor den Fix-Versionen genannt (z. B. 22.x/24.x/26.x vor dem jeweiligen Patch-Level; 20.x und älter werden als End-of-Life beschrieben). Bun wird bis 1.4.3 adressiert, während 1.4.4 als Fix gilt. Envoy wiederum ist nur dann gefährdet, wenn Brotli-Dekompression konfiguriert ist; mit deaktiviertem Brotli-Decoding lässt sich der fehlerhafte Pfad nach den Angaben nicht erreichen. Bei Istio gilt das gleiche Prinzip: Nur wenn Brotli-Dekompression explizit aktiviert ist, wird der Decoder überhaupt genutzt.
Auch der Python-Stack kann ohne expliziten Import betroffen sein. Im Unterschied zu „nur wenn das eigene Programm Brotli nutzt“ ist das Risiko hier schon dann relevant, wenn die entsprechenden Pakete installiert sind: Sobald HTTP-Clients wie requests, urllib3, httpx oder aiohttp Brotli-Antworten dekodieren, läuft der problematische Code im Hintergrund mit. Deshalb wird sowohl das Python Brotli-Paket als auch brotlicffi in einer Weise beschrieben, die nicht nur Entwickler betrifft, die aktiv Brotli verwenden, sondern auch Teams, die eine Abhängigkeit „einfach installiert“ haben. Zusätzlich werden in den vorliegenden Informationen auch autonome Artefakte wie standalone Scanner-Binaries und Container-Images genannt, wenn sie untrusted Input scannen und dabei den Brotli-Dekoder einsetzen.
Die Einordnung der Schadensfähigkeit wurde in der Veröffentlichung zudem mit konkreteren Tests unterfüttert: Forschende haben gezeigt, dass Code auf einer ungemodifizierten Node.js-Build-Version erfolgreich laufen konnte. Dabei wird allerdings betont, dass eine solche Demonstration nicht in allen anderen betroffenen Produkten belegt wurde und keine realen Angriffe im Feld gemeldet seien. Außerdem variieren Schweregrade je nach Bewertung: Google vergibt den CVE mit 9,2 auf der CVSS 4.0-Skala als „critical“, während Node.js es als „high“ einordnet und Red Hat einen Wert von 8,1 als „important“ nennt. Für Betriebs- und Security-Teams ist diese Spannbreite weniger ein Streit um Etiketten als vielmehr ein Signal, dass man die Updates nicht als optional betrachten sollte, sondern als Teil eines planbaren Patch-Zyklus.
Bemerkenswert ist außerdem der Patch-„Timing“-Kontext: Die Änderung, die die Schwachstelle schließt, soll bereits am 27. Februar in Brotli-Quellcode aufgenommen worden sein, aber ein neuer Brotli-Release hat den Fix erst am 21. Oktober in die Breite gebracht. Das erklärt, warum selbst „korrektes“ Updaten der Anwendungsschicht allein nicht immer genügt: Wenn der Decoder in jeder Runtime oder jedem Proxy seine eigene Kopie mitbringt, muss jede betroffene Komponente ihren jeweiligen Decoder-Stand aktualisieren und laufende Prozesse neu starten, damit wirklich der neue Decoder-Code geladen wird. Genau deshalb wird für Updates auch explizit ein Neustart nach dem Patch sowie ein rebuild von Container-Images empfohlen.
Für den Zeitraum, in dem nicht sofort alle Systeme aktualisiert werden können, raten die Empfehlungen zu einer „Decoding-Stop“-Strategie. Dazu gehört, eingehende Requests mit Content-Encoding: br bereits am Eingang abzulehnen, bevor Proxy oder Parser den Body entpacken. Ebenso soll in HTTP-Clients das automatische Brotli-Decoding deaktiviert und Brotli vor dem Dekodieren verworfen werden. In Python wird sogar empfohlen, die Brotli- und brotlicffi-Pakete zu entfernen, damit Clients notfalls auf gzip und deflate ausweichen. Und ein wichtiger Punkt für die Praxis: Das Weglassen von br aus dem Accept-Encoding-Header schützt nicht zuverlässig, weil ein Server die Antwort unabhängig davon als Brotli ausliefern kann.
Damit verschiebt sich die operative Priorität von reinen Scanner-Ergebnissen hin zu einer gezielten Abhängigkeits- und Laufzeitprüfung. In der Veröffentlichung wird darauf hingewiesen, dass Dependency-Scanner Python-Pakete möglicherweise noch nicht korrekt markieren, während CVE-Einträge teils auf das Brotli-Repository verweisen und Advisory-Einträge für die beiden Python-Pakete erst später ergänzt wurden. Wer dennoch automatisiert patcht, sollte daher die tatsächlich installierten Versionen manuell gegen die genannten Fix-Versionen abgleichen und anschließend Deployment- und Rollback-Prozesse so planen, dass „alte Decoder-Instanzen“ in laufenden Prozessen nicht über den Neustart hinweg bestehen bleiben. So reduziert sich das Risiko nicht nur abstrakt, sondern messbar bis auf die konkreten Runtime- und Library-Versionen, die in Produktion tatsächlich genutzt werden.
Für die nächste Runde lohnt sich zudem ein Blick auf die Architektur: Brotli-Decoding ist ein klassischer Shared-Code-Punkt, der sich schlecht über abstrakte „Middleware“-Versprechen kapseln lässt, wenn unterschiedliche Komponenten jeweils eigene Decoder-Kopien mitliefern. Teams sollten deshalb bei der nächsten Dependency-Strategie stärker darauf achten, welche Komponenten komprimierte Inhalte „on the fly“ entpacken und wie schnell Fixes über alle Schichten repliziert werden können. Das ist kein reines Compliance-Thema, sondern eine direkte Erhöhung der Angriffsoberfläche-Resilienz – gerade dann, wenn die KI- und Datenpipelines ohnehin große Mengen an HTTP-Nutzdaten automatisiert verarbeiten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2026-111497: Brotli-Decoder-Fall erreicht Node.js, Bun, Python und Envoy" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2026-111497: Brotli-Decoder-Fall erreicht Node.js, Bun, Python und Envoy" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2026-111497: Brotli-Decoder-Fall erreicht Node.js, Bun, Python und Envoy« bei Google Deutschland suchen, bei Bing oder Google News!