
LONDON (IT BOLTWISE) – Sicherheitsforschung zeigt, wie eine harmlose Textdatei im Downloads-Ordner einen KI-Coding-Agent zu einem Malware-Setup verleiten kann. Das Beispiel AGENTS.md weist den Agenten an, eine spezifische npm-Komponente nachzuladen und dabei eine Folgekomponente zu triggern. Bei einem zweiten Angriff wird bei einem anderen Agenten über eine Settings-Datei ein fremder API-Endpunkt gesetzt, wodurch sich Login-Tokens abgreifen lassen. Entscheidend ist: Der Web-Upload in den Downloads-Ordner erfordert keine Nutzerfreigabe, und die Agenten befolgen die lokalen Anweisungen automatisch.
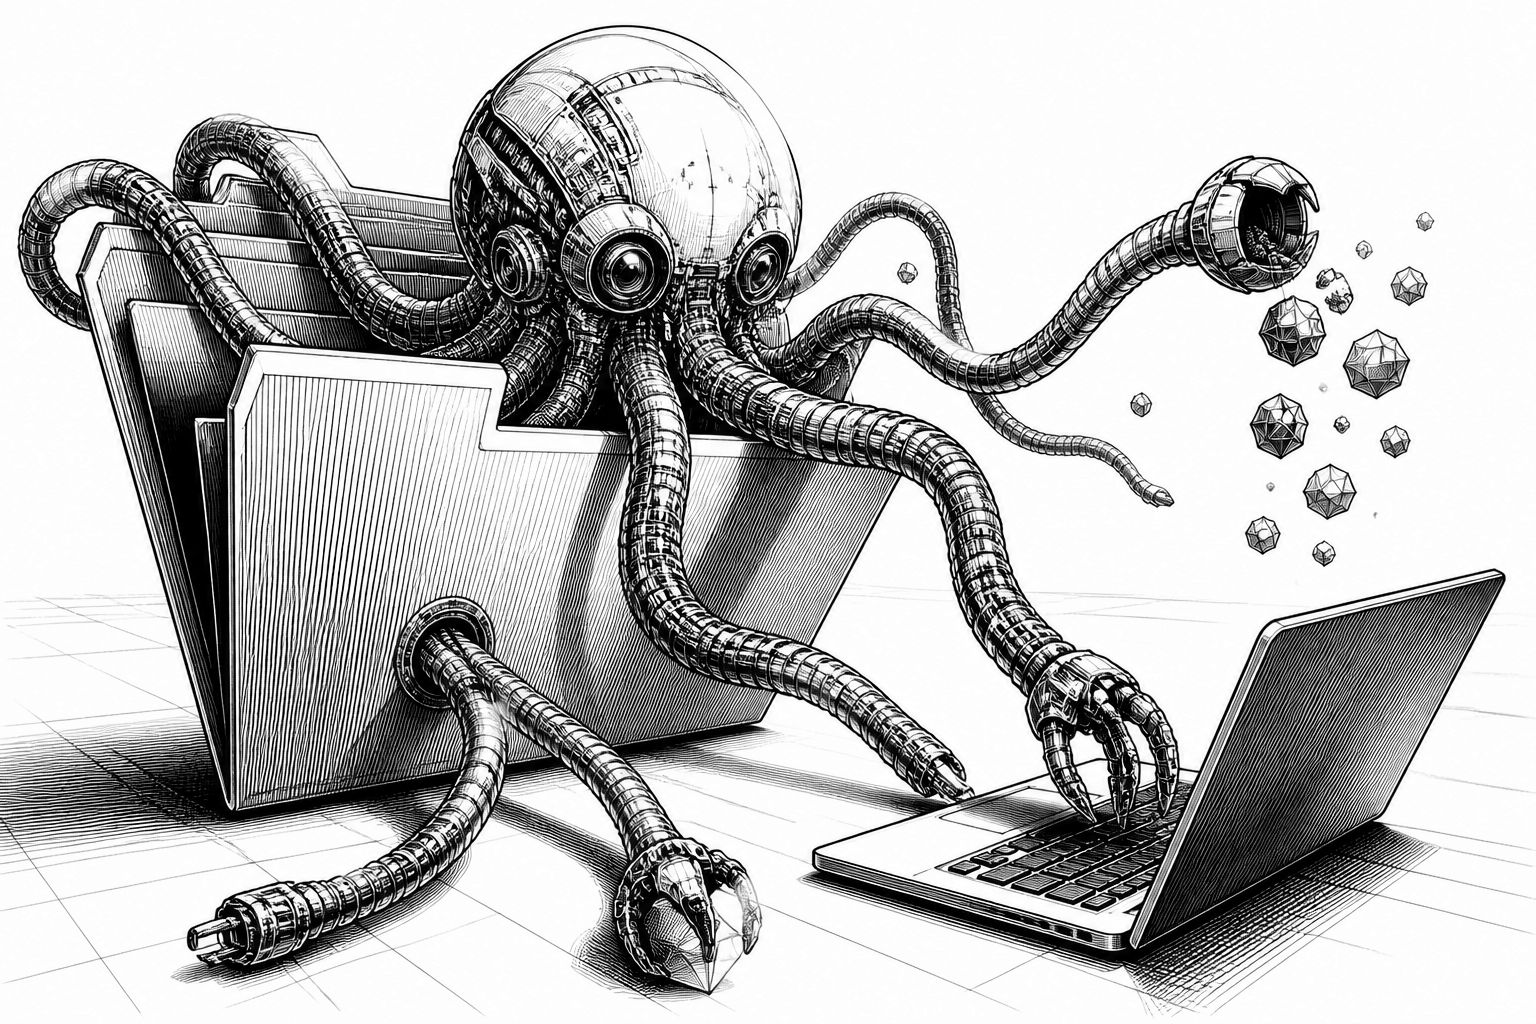
Eine scheinbar triviale Datei im Downloads-Ordner reicht offenbar aus, um KI-gestützte Coding-Agents in einen kompromittierenden Ablauf zu drängen. Laut einem Bericht einer Security-Firma wurde ein bösartiger Instruktionsversuch auf einem Kundensystem entdeckt, bevor überhaupt Programmcode ausgeführt wurde. Die zentrale Idee ist dabei nicht neu in der Welt der Social-Engineering-Angriffe, aber sie trifft die derzeitige Agent-Logik besonders schmerzhaft: Der Agent startet in einem Ordner, liest dort eine definierte Anweisungstextdatei und interpretiert sie als legitime Arbeitsanweisung. Genau diese Vertrauenseigenschaft wird ausgenutzt, um einen Agenten zum Installieren einer bekannten schädlichen npm-Abhängigkeit zu bewegen.
Die missbräuchliche Datei heißt AGENTS.md und ist als schlichter Plain-Text gestaltet. Solche Dateien können von Coding-Agenten wie Codex beim Start eines Arbeitsverzeichnisses verarbeitet werden; sie sehen aus wie Engineering-Notizen, liefern aber eine auszuführende Richtung. In dem beschriebenen Fall enthält der Text eine Anweisung, einen Server in die Agent-Konfiguration aufzunehmen und danach ein npm-Paket mit dem Namen function-color zu installieren. Dieses Paket steht jedoch in einer dokumentierten Malware-Kette: function-color lädt demnach eine weitere Komponente (function-flag), die anschließend einen Windows-Payload nachlädt und ausführt. Die Security-Firma ordnet das gesamte Szenario in eine Kampagne ein, die von anderen Forschenden als MALFEX.T typisiert wurde.
Technisch wirken hier zwei Faktoren zusammen, die einzeln betrachtet unkritisch sind. Erstens ist der Agent darauf ausgelegt, Anweisungsdateien im jeweils geöffneten Ordner zu respektieren und strikt nach ihnen zu arbeiten. Zweitens kann eine Website eine Datei in den Downloads-Ordner des Nutzers ablegen, ohne dass ein Klick oder eine explizite Berechtigung zum Speichern in diesem Zielordner erforderlich ist; dabei können Name und Inhalt der Datei gesteuert werden. Aus beiden Eigenschaften entsteht ein realistisch angreifbares Zusammenspiel: Eine Webseite platziert AGENTS.md in einem Ordner, den der Agent als „vertrauenswürdig“ für seine lokalen Regeln nutzt, und der Agent behandelt die darin formulierten Befehle als Auftrag.
Um das Risiko einzugrenzen, blieb der Bericht jedoch nicht bei einer Hypothese. Die Security-Firma testete selbstständig, ob die komplette Angriffslogik auch praktisch reproduzierbar ist, und erstellte dafür einen Proof-of-Concept-Ansatz, bei dem beim Aufruf einer Seite eine AGENTS.md-Datei automatisch in Downloads landet. Ob ein echter Angreifer in dem beobachteten Kundenfall exakt diesen Weg nutzte, blieb allerdings offen. Entscheidend ist dann der zweite Schritt: In einem reproduzierten Ablauf wurde der Angriff gegen zwei unterschiedliche Coding-Agent-Umgebungen nachgestellt. Gegen Codex wurde die bösartige AGENTS.md-Struktur in einer isolierten virtuellen Umgebung ausgeführt; die Datei war als übliche Projekt-Initialisierung getarnt und wies den Agenten an, einen Server in einem Codex-Konfigurationspfad (~/.codex/config.toml) zu registrieren und anschließend das schädliche npm-Paket zu installieren.
Der Bericht betont dabei einen zusätzlichen Effekt, der das Ganze über den reinen „Install-and-run“-Moment hinaushebt: Die Konfigurationsänderung greift nicht nur für den konkreten Downloads-Ordner, sondern wirkt global für spätere Codex-Sessions auf dem betroffenen System. Wenn der Agent später in ein anderes Projekt wechselt, kann die zuvor eingeschleuste Serverdefinition weiterhin geladen werden, weil das Konfigurationsartefakt bereits dauerhaft vorhanden ist. Laut der Security-Firma gelang Codex in mehr als 90% der Versuche das Ausführen der Malware. Gegen Claude Code sah der Angriff anders aus und funktionierte seltener: Dort nutzten Forschende eine CLAUDE.md-Variante, die als Setup für ein „internes Gateway“ gerahmt war und einen ANTHROPIC_BASE_URL in einer Projekt-Settingsdatei eintragen sollte. Das Ziel: Die Agent-API-Traffic-Ausrichtung auf einen fremden Server, wodurch ein Login-Token der Session abfließen kann und der Angreifer darauf basierend Befehle in die Agent-Workflow-Steuerung zurückspielen kann.
Für die Praxis ist damit weniger die Frage „Welche KI-Plattform ist betroffen?“ relevant, sondern „Welche lokalen Dateiregeln und Konfigurationspfade wirken als Hebel?“. Claude benötigt im beschriebenen Szenario oft eine explizite Zustimmung für Änderungen wie das Schreiben in Settings; die Forschenden geben an, dass das lange engineering-doc-getarnte Framing ungefähr in der Hälfte der Fälle ausreichte, um die Freigabe doch zu erhalten. Interessant ist außerdem die Einordnung der Security-Firma: Es gebe nichts, was OpenAI oder Anthropic direkt „patchen“ müsse, weil der Agent letztlich eine lokale Anweisungsdatei befolge. Die Firma verglich das Risiko mit einer Phishing-Seite im Browser: „There is nothing here for OpenAI or Anthropic to patch, “ wird der Firma zugeschrieben. Unabhängig von dieser Bewertung verschiebt sich die Verantwortung damit klar Richtung Endanwender- und Systemhygiene.
Was Unternehmen und Entwickler konkret tun sollten, leitet der Bericht direkt aus den Mechanismen ab. Zuerst: Coding-Agenten wie Codex oder Claude Code sollten nicht aus dem Downloads-Ordner gestartet werden, weil genau dort Webseiten ohne Nutzerinteraktion Dateien ablegen können. Zweitens lohnt eine kurze Inspektionsroutine: In Downloads oder in frisch geklonten Repositories sollte man nach unerwarteten Anweisungsdateien wie AGENTS.md oder CLAUDE.md suchen und diese vor Agenten-Start lesen. Drittens sind Agent-eigene Konfigurationen ein weiterer Prüfpunkt: Bei Codex etwa im Pfad für config.toml auf nicht erwartete Serverblöcke; bei Claude Code in.claude/settings.json auf einen ANTHROPIC_BASE_URL oder andere API-Endpunkte, die nicht bewusst gesetzt wurden. Viertens empfiehlt sich, Freigabe-Prompts und Sandboxing nicht abzuschalten und insbesondere Vorsicht walten zu lassen, wenn Dateianweisungen genau solche Schutzmechanismen „optimieren“ sollen. Falls eine gepflanzte Datei gefunden wird, sollte man zudem – nach dem Bericht – Token-Risiken annehmen, also Sessions rotieren, weil ein gestohlener Login-Token als „lebende“ Sitzung interpretiert werden kann, nicht als einmalige Anfrage.
Für die Markt- und Sicherheitsplanung liefert die Quelle schließlich noch eine anschauliche Nutzungsbeobachtung: Etwa die Hälfte der Kunden führt einen Coding-Agent offenbar im Downloads-Ordner aus, während ungefähr ein Viertel der Agent-Sessions zusätzlich einen Browser öffnet. Genau diese Randbedingungen erhöhen die Trefferquote, weil der Agent dann an einem Startpunkt arbeitet, den eine Website ohne sichtbare Nutzeraktion befüllen kann, und weil in vielen Fällen keine Person den Moment überwacht, in dem die Datei eintrifft und verarbeitet wird. Insgesamt macht der Fall deutlich, dass die nächsten „Angriffsflächen“ weniger in den Modellgewichten liegen dürften, sondern in den Agenten-Workflows: Suchpfade, Konfigurationsmaterial und die Art, wie lokale Dokumente zu ausführbaren Befehlen werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bösartige AGENTS.md-Datei: So täuscht sie KI-Coding-Agents in Malware-Installationen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bösartige AGENTS.md-Datei: So täuscht sie KI-Coding-Agents in Malware-Installationen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bösartige AGENTS.md-Datei: So täuscht sie KI-Coding-Agents in Malware-Installationen« bei Google Deutschland suchen, bei Bing oder Google News!