
LONDON (IT BOLTWISE) – Ethereum-Entwickler haben einen Fehler im kommenden Glamsterdam-Upgrade geschlossen, der Deposits für neue Validatoren potenziell falsch zugeordnet hätte. Auslöser ist die Überschneidung von Builder- und Validator-Deposits über denselben öffentlichen Schlüssel. Die Änderung betrifft die Regeln zur Verarbeitung von Validator-Deposits und muss nun in den Clients integriert werden. Ein Mainnet-Zeitplan bleibt davon abhängig, dass die überarbeitete Logik rechtzeitig in der Softwarebasis landet.
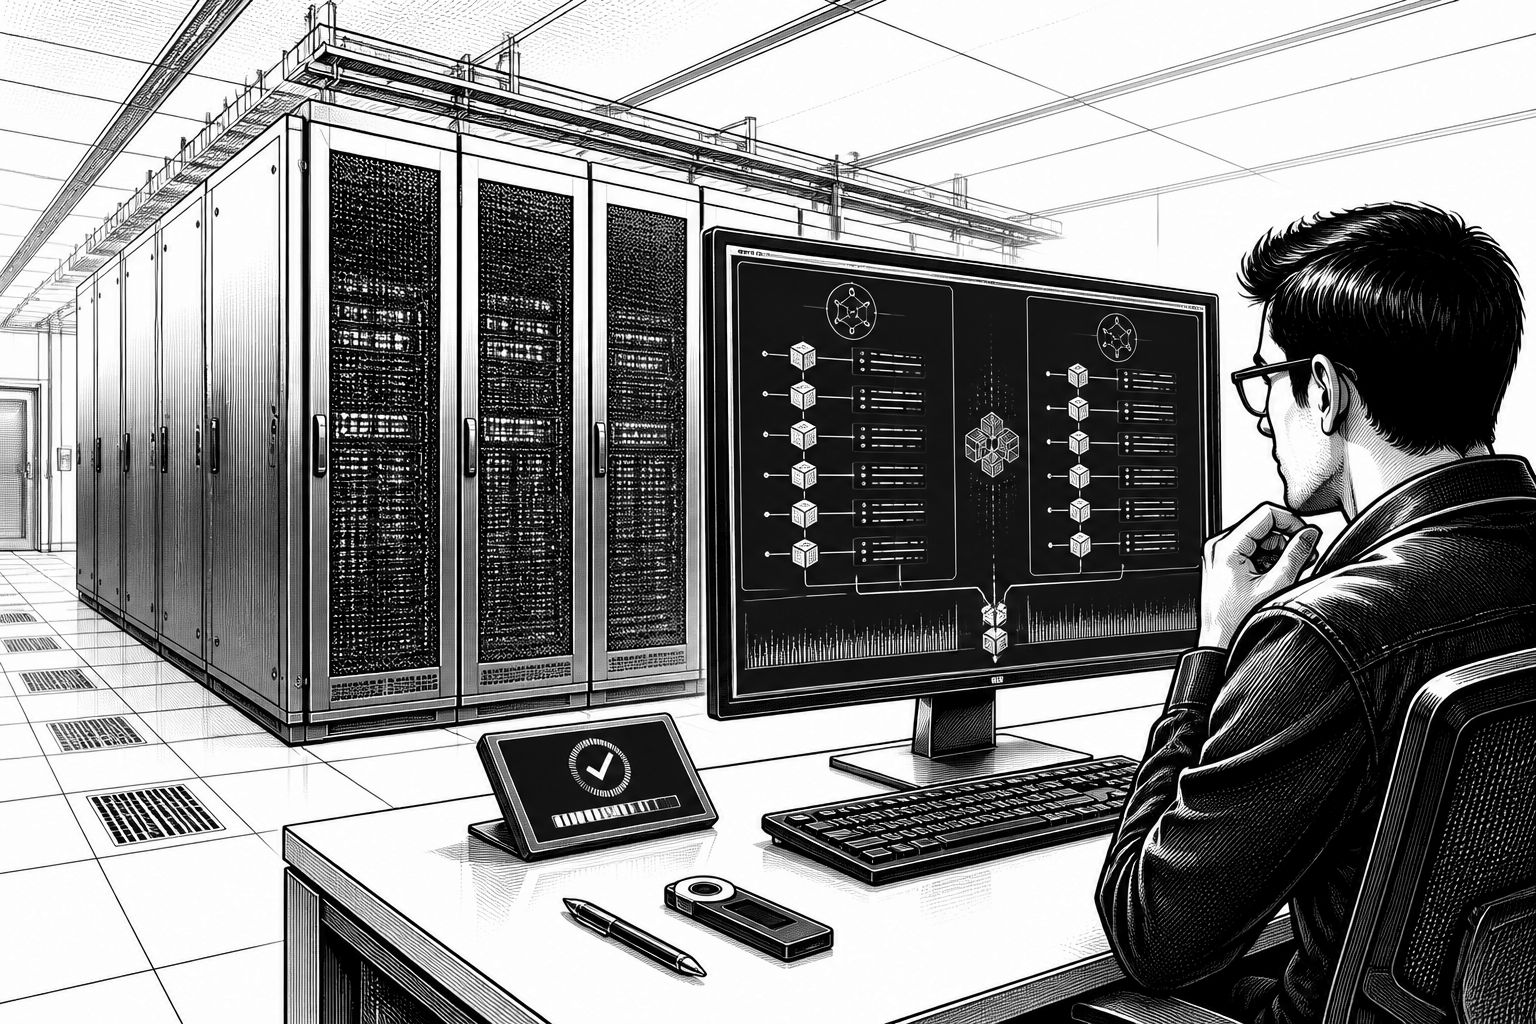
Für Betreiber von Staking-Diensten ist das Timing entscheidend: Ethereum arbeitet mit Glamsterdam an einem Upgrade, das die Trennung von Builder- und Validator-Rollen noch klarer abbilden soll. In den aktuellen Entwürfen steckt jedoch ein Problem, das genau dort angreifen konnte, wo neue Validatoren ihre Start-Deposits bekommen. Der Kern des Fixes liegt darin, dass die Regeln für die Zuordnung von Validator-Deposits angepasst wurden, bevor Glamsterdam den Schritt Richtung Mainnet gehen kann.
Die auffällige Schwachstelle bestand darin, dass Builder- und Validator-Deposits dieselbe öffentliche Schlüsselkennung teilen konnten. In der Praxis heißt das: Während das Netzwerk im Upgrade-Übergang Deposits verarbeitet, die noch darauf warten, korrekt gutgeschrieben zu werden, hätten die Entwurfsregeln unter bestimmten Bedingungen beide Deposits demselben Builder gutschreiben können. Damit wäre das Geld zwar nicht „einfach verschwunden“, aber es hätte der falschen Entität zugeordnet werden können – so dass Staking-Services ihre Mittel nicht mehr über den normalen Weg zurückfordern und validieren können.
Der technische Ablauf, wie ihn der Forscher Avsetsin beschrieben hat, folgt einer sehr spezifischen Kette. Zuerst registriert sich ein Operator als Builder unter einem bestimmten öffentlichen Schlüssel, der zugleich als Kennung für einen Builder oder eine Validator-Instanz dienen kann. Anschließend würde ein Staking-Service ETH hinterlegen, um mit genau dieser Schlüsselkennung einen Validator zu starten. In dem dort referenzierten Regelstand würden sowohl das Builder-Deposit als auch das Validator-Deposit in der Zuordnung zusammenlaufen. Da aber kein Validator korrekt entsteht, fehlt dem Staking-Service die Grundlage, die für die Rückgewinnung benötigten Proofs zu erzeugen.
Wichtig ist dabei die Einordnung: Der Bericht benennt keine live beobachteten Verluste. Avsetsin spricht vielmehr von konditionellen Code-Findings – die praktische Ausnutzbarkeit hängt davon ab, wie konkrete Protokolle die Deposits handhaben und welche bereits vorhandenen Schutzchecks greifen. Der Text nennt in diesem Zusammenhang, dass bestehende Validierungslogik, die ein früheres Builder-Deposit mit einer entsprechenden Kennung ablehnt, einen Angriff in der konkreten Ausprägung blockieren kann. Betroffen wären demnach vor allem Integrationen, die Deposits besonders dynamisch oder streng nach den Entwurfsregeln umsetzen und dabei die Differenzierung über Withdrawal Credentials nicht konsequent abbilden.
Die Entwicklungsseite hat den Vorschlag zunächst als Risiko für die Client-Vielfalt behandelt: Laut Angaben aus dem Konsensus-Umfeld wurde ein vorgeschlagenes Update am 19. Oktober zunächst geschlossen, weil es nicht genügend Unterstützung von den Client-Teams gegeben habe. Justin Traglia, der Wartende der Ethereum-Consensus-Spezifikationen, verwies dabei auf die entscheidende Rolle der Clients: Validatoren laufen in separaten Softwareprogrammen, und Änderungen an Deposit-Regeln müssen dort implementiert werden, damit sie im Betrieb zuverlässig greifen. Nach weiterer Prüfung, zusätzlichen Tests am 23. Oktober und einem erneuten Aufgreifen wurde die Anpassung schließlich am Montag gemerged.
Unter den neuen Regeln werden ausstehende Deposits nun nach ihren Withdrawal Credentials sortiert. Diese Einstellung beschreibt, wohin das Guthaben eines Deposits später grundsätzlich fließen darf. Entscheidend ist die Folge: Validator-Deposits bleiben bei Validatoren, auch wenn ein Builder denselben öffentlichen Schlüssel nutzt. Damit wird die Trennung der Verantwortlichkeiten stärker an die zugrundeliegenden Withdrawal-Pfade gebunden, statt zu riskieren, dass Identitäten über denselben Schlüssel in der Übergangsphase fälschlich vermischt werden. Für die Praxis bedeutet das zudem, dass nicht nur der Konsensus-Text angepasst ist, sondern die Client-Implementierungen die aktualisierte Logik rechtzeitig übernehmen müssen.
Glamsterdam hat bereits Testumgebungen durchlaufen, was die Relevanz für den Rollout erklärt: Das Upgrade lief auf Sepolia, der für den 26. Oktober geplante Start auf Hoodi wurde jedoch verschoben. Damit steht ein typischer Engpass der Rollout-Pipeline im Fokus: Ein Konsensus-Update kann nur dann in Richtung Mainnet wirken, wenn alle beteiligten Teams die neuen Deposit-Regeln in ihren Releases sauber abbilden. Für Staking-Provider und Protokoll-Integratoren heißt das, die Übergangs- und Edge-Cases in ihren Deposit-Prozessen jetzt noch einmal zu prüfen, um sicherzustellen, dass Withdrawal Credentials, Builder-Key-Zuordnung und Proof-Flows exakt zusammenpassen.
Ein weiterer Aspekt ist die strategische Wirkung solcher Fixes auf die Infrastruktur: Wenn Builder- und Validator-Schnittstellen stärker voneinander entkoppelt werden, sinkt die Angriffsfläche für Zuordnungsfehler, selbst wenn einzelne Protokolle dynamisch mehrere Rollen oder Identitäten abbilden müssen. Gleichzeitig bleibt die Weiterentwicklung mehr als reine „Bugfix-Logik“: Sie zwingt die Ökosystem-Software zu konsistenter Umsetzung von Deposits über verschiedene Clients hinweg. In der Praxis profitieren davon nicht nur große Staking-Services, sondern auch kleinere Teilnehmer, weil weniger Interpretationsspielraum zwischen Implementationen bleibt – und genau darauf laufen viele Sicherheitsmaßnahmen im Ethereum-Konsens in den letzten Jahren hinaus.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ethereum fixt Glamsterdam-Bug: Risiko für Builder- und Validator-Deposits" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ethereum fixt Glamsterdam-Bug: Risiko für Builder- und Validator-Deposits" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ethereum fixt Glamsterdam-Bug: Risiko für Builder- und Validator-Deposits« bei Google Deutschland suchen, bei Bing oder Google News!