
LONDON / LONDON (IT BOLTWISE) – Zwei Sicherheitslücken in der Windows-Version von WhatsApp können Angreifern das Einschleusen von Schadsoftware über manipulierte Dateianhänge und präparierte Links ermöglichen. Eine der Schwachstellen stellt Dateianhänge im Desktop-Client fehlerhaft als anderen Dateityp dar, wodurch Nutzer leicht getäuscht werden. Das nationale CERT Pakistans warnte Behörden zudem vor gezielten Phishing- und Malware-Angriffen. Betroffene sollten WhatsApp sofort aktualisieren, verdächtige Inhalte über Alternativkanäle prüfen und Sitzungen abmelden.
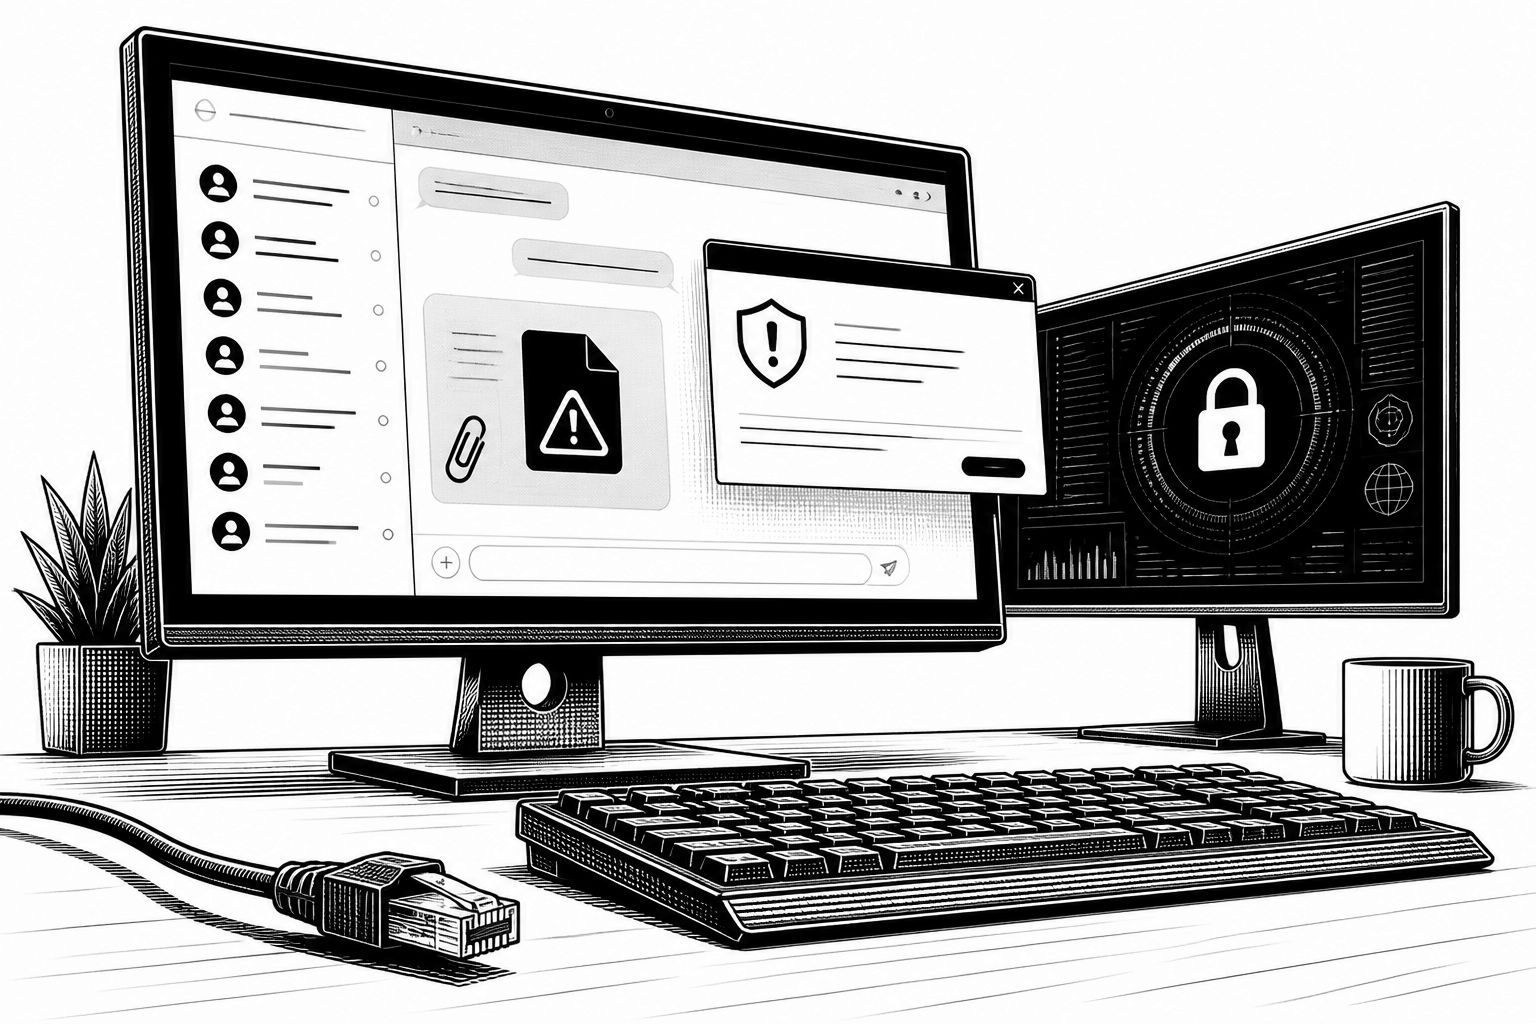
In der Windows-Version von WhatsApp sind zwei schwerwiegende Sicherheitslücken identifiziert worden. Sie eröffnen Angreifern die Möglichkeit, über manipulierte Dateianhänge und präparierte Links Schadcode auf Computersysteme zu übertragen. Für viele Nutzer ist das besonders kritisch, weil der Desktop-Client im Alltag eine ähnliche Rolle spielt wie ein normaler Dateitransfer: Nachrichten werden geöffnet, Anhänge landen im System, und genau in dieser Abfolge kann eine Schwachstelle zur Eintrittspforte werden.
Die erste Fehlfunktion betrifft die Darstellung von Dateianhängen innerhalb der Desktop-Anwendung. Wenn eine Datei fehlerhaft als ein anderer Dateityp angezeigt wird, entsteht eine gefährliche Annahme: Der Empfänger geht von der „harmlosen“ Dateiendung oder dem erwarteten Dateiformat aus. Sobald jemand auf den scheinbar legitimen Anhang klickt, kann im Hintergrund bereits ein Programm gestartet werden. Damit verschiebt sich das Risiko vom „Klick auf einen Link“ hin zu einem „Klick auf eine Datei, die im Client anders aussieht als sie tatsächlich ist“ – ein Muster, das in der Praxis besonders effektiv ist, weil die Entscheidung des Nutzers auf einer falschen Darstellung basiert.
Die zweite Lücke zielt auf den Gesamtweg von Nachricht zu Ausführung ab: Angreifer können neben Anhängen auch präparierte Links nutzen, um Nutzer zu fehlgeleiteten Interaktionen zu bringen. Gerade im Zusammenspiel mit Social-Engineering gewinnen solche Mechanismen, denn WhatsApp wird häufig als vertrauenswürdiger Kommunikationskanal wahrgenommen. Für Organisationen, die Windows-Geräte im Büroalltag einsetzen, bedeutet das: Selbst wenn Endgeräte grundsätzlich gepflegt sind, reicht ein einmaliger Fehlgriff aus, um einen initialen Zugriff für weitere Schritte zu ermöglichen.
Dass der Angriffspfad nicht nur technisch, sondern auch operativ relevant ist, zeigen die Warnungen staatlicher Stellen: Das Nationale Computer Emergency Response Team (NCERT) in Pakistan gab eine offizielle High-Alert-Warnung vor gezielten Phishing- und Malware-Attacken heraus. Nach den Angaben richtet sich das Vorgehen insbesondere an Regierungsbeamte sowie an Personen mit Zugriff auf sensible Informationen. In der Kommunikation treten Angreifer dabei als Vertreter offizieller Stellen auf, um schädliche Dateien an Nutzer von Windows-Systemen zu übermitteln. Die möglichen Folgen werden als gravierend eingestuft: Dazu gehören vollständiger Fernzugriff auf den Rechner, der Diebstahl gespeicherter Passwörter sowie der unbefugte Zugriff auf vertrauliche Datenbestände. Zusätzlich besteht laut Warnhinweis die Gefahr, dass WhatsApp-Web-Sitzungen gekapert werden und die Identitäten der Betroffenen missbraucht werden.
Für den Sicherheitsbetrieb sind diese Hinweise ein klares Signal, wie Incident-Response und Prävention zusammenspielen müssen. In dem Kontext ordnete das nationale CERT Pakistans an, dass Regierungsstellen WhatsApp Web und die WhatsApp-Desktopanwendung auf behördlichen Windows-Rechnern vorübergehend nicht mehr nutzen sollen. Für Organisationen außerhalb dieser Zielgruppe ist die Logik dennoch übertragbar: Erstens werden kompromittierte Zugänge durch eine Aktualisierung allein nicht automatisch „zurückgesetzt“, zweitens können laufende Sitzungen weiter missbraucht werden. Deshalb sollten bestehende Sitzungen unverzüglich abgemeldet und Übertragungen von WhatsApp-Dateien auf Regierungssysteme oder andere besonders schutzbedürftige Umgebungen unterbunden werden.
Auf Anwenderseite nennt die Empfehlungslinie mehrere konkrete Maßnahmen: Zunächst geht es um das umgehende Einspielen bereitstehender Software-Updates, weil genau dort die Lücke geschlossen wird. Parallel dazu sollten Nutzer die Liste der verknüpften Geräte in der WhatsApp-Anwendung regelmäßig prüfen und Verbindungen trennen, die verdächtig wirken oder sich nicht zuordnen lassen. Für den täglichen Umgang gilt zudem ein pragmatisches Sicherheitsprinzip: Unerwartete Nachrichten und Dateianhänge sollten beim Absender über einen alternativen Kommunikationskanal unabhängig verifiziert werden. Besonders wichtig ist die Regel, Passwörter, Einmalkennwörter (OTPs) und Verifizierungscodes unter keinen Umständen weiterzugeben – selbst dann nicht, wenn die Anfrage glaubwürdig wirkt.
Technisch robuste Kontrollen sind darüber hinaus die Aktivierung von Zwei-Faktor-Authentifizierung und der integrierten Zwei-Schritt-Verifizierung innerhalb des Messengers. Bei einem konkreten Infektionsverdacht wird geraten, das betroffene Windows-Gerät umgehend vom Netzwerk zu trennen. Das begrenzt im Idealfall weiteren Datenabfluss und schafft gleichzeitig bessere Voraussetzungen, um Systemprotokolle für eine spätere Analyse zu sichern. Blickt man auf die Sicherheitsentwicklung insgesamt, wird das Thema Authentifizierungspraxis zunehmend von klassischen Passwörtern hin zu passwortlosen Verfahren verschoben; in der Quelle wird eine Passkey-Technologie als modernere Alternative genannt, um Anmeldungen ohne klassische Geheimnisse deutlich widerstandsfähiger gegen Phishing zu machen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WhatsApp für Windows: Zwei Sicherheitslücken erlauben Malware über Dateianhänge" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WhatsApp für Windows: Zwei Sicherheitslücken erlauben Malware über Dateianhänge" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WhatsApp für Windows: Zwei Sicherheitslücken erlauben Malware über Dateianhänge« bei Google Deutschland suchen, bei Bing oder Google News!