
LONDON (IT BOLTWISE) – Zwei-Schritt-Verifikation soll laut einem Sicherheitsstatement 99 Prozent automatisierter Bot-Angriffe blockieren. Parallel helfen Posteingangsregeln, gezielte Suchoperatoren und intelligente Suchfächer, große Anhänge schnell zu identifizieren und den Speicher zu entlasten. Für Unternehmen kommen DLP-Kontrollen hinzu, die Ausfiltern vertraulicher Daten und das Limitieren von Anhangsgrößen auf bis zu 5 Megabyte unterstützen. Damit verschiebt sich E-Mail-Management weg von „Inbox Zero“ hin zu kontrollierten Workflows wie „Inbox Peace“.
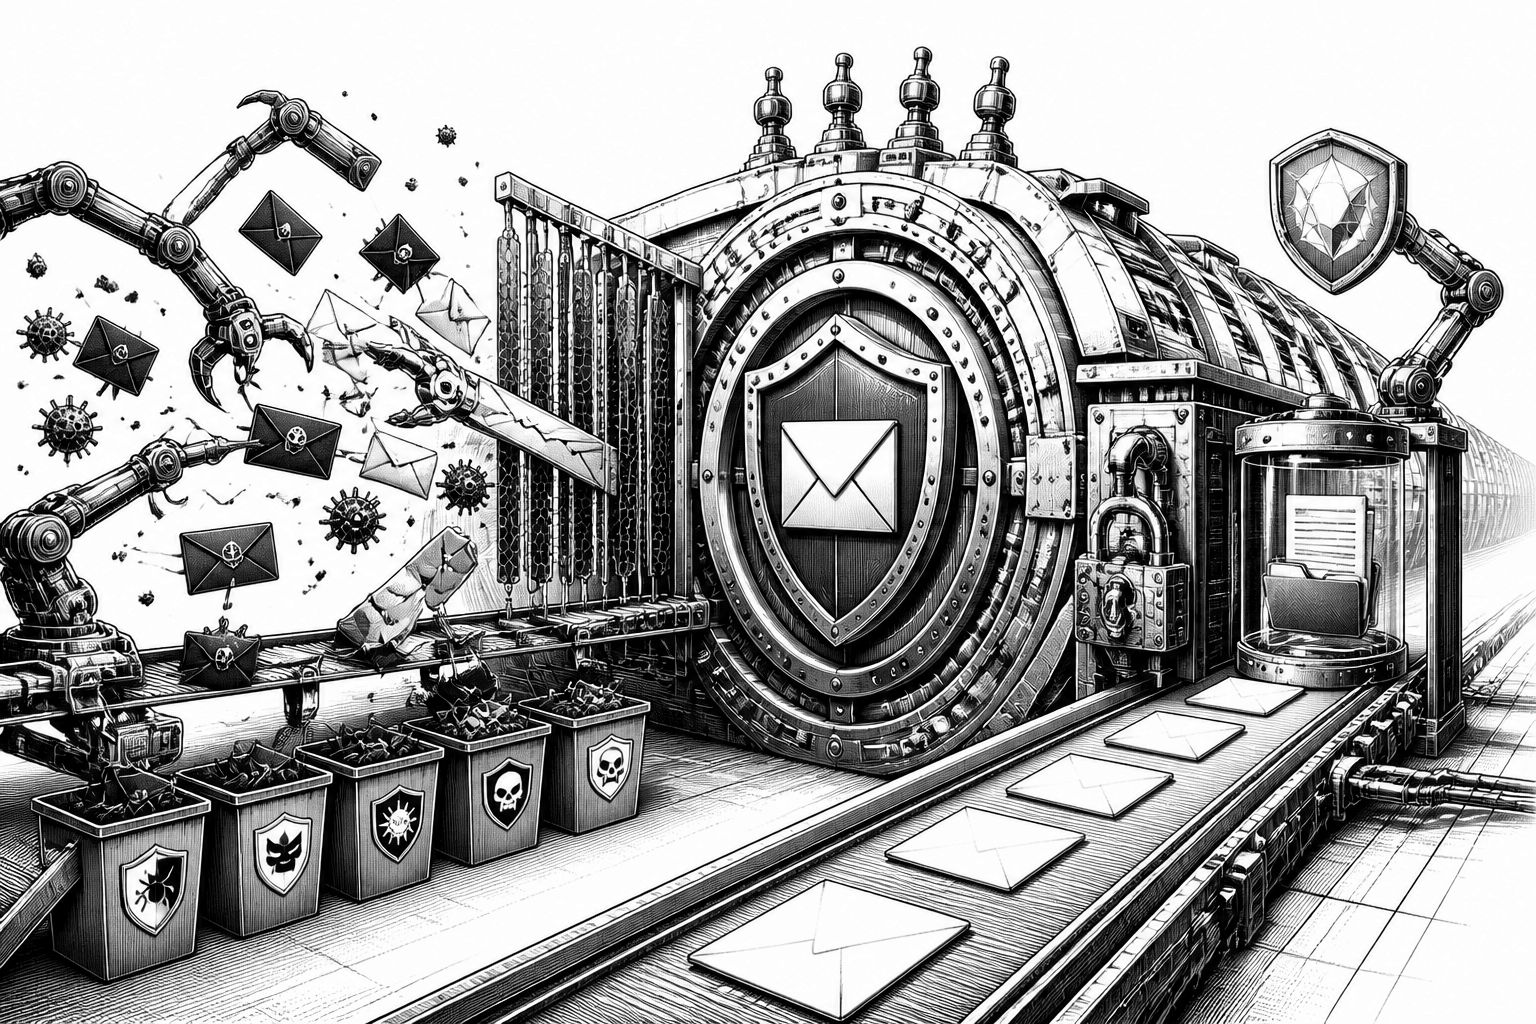
Wer sein Postfach verwaltet, sieht die beiden Probleme meist getrennt: Spam und Sicherheitsrisiken auf der einen Seite, Speicherplatz und Ordnung auf der anderen. Die aktuelle Praxisorientierung zeigt aber, dass beides zusammenhängt. Große Dateianhänge treiben Mail-Accounts häufig in die Nähe von Speichergrenzen, während gleichzeitig Angriffsflächen entstehen, wenn Nutzerinnen und Nutzer unklare Nachrichtenströme nicht mehr sauber priorisieren können. Genau an dieser Schnittstelle setzen Empfehlungen an: erst Volumen und Rauschen reduzieren, dann Eingänge über Regeln und Sperrlisten kontrollieren und schließlich Sicherheitsfunktionen konsequent aktivieren.
Technisch beginnt die Aufräumarbeit meist bei dem, was Postfächer am schnellsten aufbläht: hochauflösende Bilder und Videos in Anhängen. Viele Plattformen bieten dafür Suchsyntax, mit der sich Nachrichten nicht nach Gefühl, sondern zielgerichtet finden lassen. Typisch sind Operatoren wie „has: attachment“ oder „attachment: pdf“ sowie zeitliche Einschränkungen über „before: “ und „after: “. Diese Kombination wirkt wie ein schneller Index über den eigenen Mailverlauf: Statt ganze Ordner zu durchforsten, werden zuerst die voluminösen Kandidaten sichtbar, die dann gezielt archiviert, gelöscht oder in Workflows überführt werden. Der nächste Schritt ist Automatisierung: Bei Gmail lassen sich Regeln definieren, die Mails nach Kriterien wie Absender, Betreff oder Anhangsgröße direkt umetikettieren oder in definierte Verarbeitungswege lenken.
Damit das nicht in „Inbox Zero“-Aktionismus kippt, rücken viele Konzepte stärker in Richtung Planung und Abarbeitung statt vollständiger Entleerung. Ein Ansatz, der in Ratgeberlogiken immer häufiger auftaucht, ist „Inbox Peace“: Nachrichten werden nicht zwangsläufig sofort gelöscht oder komplett erledigt, sondern über projekt- und aktionsbezogene Kennzeichnungen wie „Awaiting Reply“ strukturiert. Dadurch bleibt der Kontext erhalten, und das reduziert typische Fehlentscheidungen, etwa wenn wichtige Rückfragen unter werblichen Postings oder unklaren Betreffzeilen verschwinden. Auch systemseitig gibt es dafür Werkzeuge: Apple Mail etwa nutzt intelligente Postfächer, die gespeicherte Suchabfragen bündeln, etwa Dokumente innerhalb eines definierten Zeitfensters. In der Summe geht es weniger um „Sauberkeit um der Sauberkeit willen“, sondern um priorisierte Signale, die Sicherheitsentscheidungen im Alltag erleichtern.
Parallel dazu braucht es robuste Schutzmechanismen gegen unerwünschte Absender. In der Praxis wirkt das konsequente Blockieren von Adressen als schneller Hebel: Wer die Absendernamen oder zugehörige Absenderkontexte in erweiterten Optionen verwaltet, kann wiederkehrende Werbemails und Belästigungen spürbar reduzieren. Bei manchen Diensten lassen sich sogar komplette Domainendungen sperren. Für Open-Source-Umgebungen wie Roundcube existieren ergänzende Erweiterungen, die Junk-Nachrichten klassifizieren helfen; genannt wird dabei ein Plugin, das eigene Schaltflächen zur Markierung bereitstellt und mit mehreren integrierten Lerntreibern arbeitet. Wichtig ist dabei die Konfiguration: In solchen Setups wird davor gewarnt, mehrere Treiber parallel aktiv zu schalten, weil Eingriffe in Kopfzeilen die Nachrichtenherkunft verfälschen können. Gerade in sicherheitskritischen Umfeldern ist das ein praktischer Hinweis, der über Komfort hinausgeht.
Auf der Systemebene adressiert die Sicherheitsseite vor allem die Eintrittspunkte für Angriffe. In der Quelle wird dabei ein Sicherheitsstatement herangezogen, wonach eine Zwei-Schritt-Verifikation 99 Prozent automatisierter Bot-Angriffe blockieren soll. Ergänzend werden serverseitige Verschlüsselungen und maschinelle Lernverfahren genannt, die auf Phishing-Versuche zielen. Entscheidend ist: Das sind keine isolierten „Schalter“, sondern Bausteine in einer Kette. Wenn Nutzerregeln den Informationsfluss ordnen und Spamquellen systematisch unterdrückt werden, senkt das die Wahrscheinlichkeit, dass Phishing-Versuche in den relevanten Arbeitsstrom rutschen. Gleichzeitig verhindert eine starke Authentifizierung, dass Angreifer durch Kontoübernahmen überhaupt massenhaft versuchen können, Schadsoftware oder betrügerische Inhalte zu verteilen.
Im geschäftlichen Kontext verschiebt sich die Gewichtung noch stärker Richtung Governance. Nach den genannten Zahlen kommen Mitarbeitende im Durchschnitt auf 121 E-Mails pro Tag. Gleichzeitig zeigt die Quelle, dass Datenpannen häufig durch Fehler beim Mailversand entstehen. Genau hier greifen Systeme zur E-Mail-Datenverlustprävention (DLP): Sie prüfen ausgehende Nachrichten gegen vordefinierte Kriterien, begrenzen Anhangsgrößen und können das Versenden vertraulicher Informationen unterbinden. Genannt wird als Beispiel eine Grenze von maximal 5 Megabyte für bestimmte Anhangskonstellationen. Auch der Effekt wird konkret beschrieben: Für Unternehmen mit aktivem DLP-Einsatz wird ein Rückgang versehentlicher Datenlecks um 40 Prozent innerhalb eines Jahres berichtet. Ergänzend werden organisatorische Gewohnheiten empfohlen, etwa gebündelte Bearbeitung, eine Zwei-Minuten-Regel für kurze Rückmeldungen und das regelmäßige Abmelden von Newslettern, um den Posteingang dauerhaft sauber zu halten.
Für die Umsetzung heißt das: Wer nur Spamfilter aktiviert, reduziert meist das Volumen, aber nicht die Betriebsrisiken durch unklare Arbeitsströme. Wer nur den Speicher aufräumt, verbessert zwar die Performance, aber nicht die Authentifizierungs- und Phishing-Abwehr. Erfolgreich ist häufig ein Zusammenspiel aus drei Ebenen: erst den Eingang über Regeln, Sperrlisten und Suchoperatoren „steuerbar“ machen, dann die Sicherheitsbasis über Zwei-Schritt-Verifikation und serverseitige Schutzmechanismen stärken, und schließlich DLP sowie klar definierte Mail-Arbeitsweisen im Unternehmen etablieren. Damit entsteht ein Posteingang, der nicht nur weniger störend wirkt, sondern auch die Wahrscheinlichkeit senkt, dass Fehler oder Angriffe in kritische Prozesse durchrutschen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "E-Mail-Sicherheit und Posteingangs-Pflege: So bremsen Regeln Bot-Angriffe und Chaos" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "E-Mail-Sicherheit und Posteingangs-Pflege: So bremsen Regeln Bot-Angriffe und Chaos" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »E-Mail-Sicherheit und Posteingangs-Pflege: So bremsen Regeln Bot-Angriffe und Chaos« bei Google Deutschland suchen, bei Bing oder Google News!