
LONDON (IT BOLTWISE) – Oracle hat einen kritischen PeopleSoft-Fehler mit der Kennung CVE-2026-35273 als Fix für drei miteinander verknüpfte Schwachstellen geschlossen. Der Ursprung liegt in einem SSRF, der dank standardmäßig vertrauenswürdiger Loopback-Zugriffe bis zu einer internen Management-Umgebung reicht. Forschende berichten, dass Angreifer die Lücke bereits vor dem Out-of-Band-Patch ausnutzten und dabei vor allem Universitäten angriffen. Verteidiger müssen neben dem Patch vor allem Admin-Komponenten absichern und bei Verdacht auf Web-Shells kompromittierte Systeme annehmen.
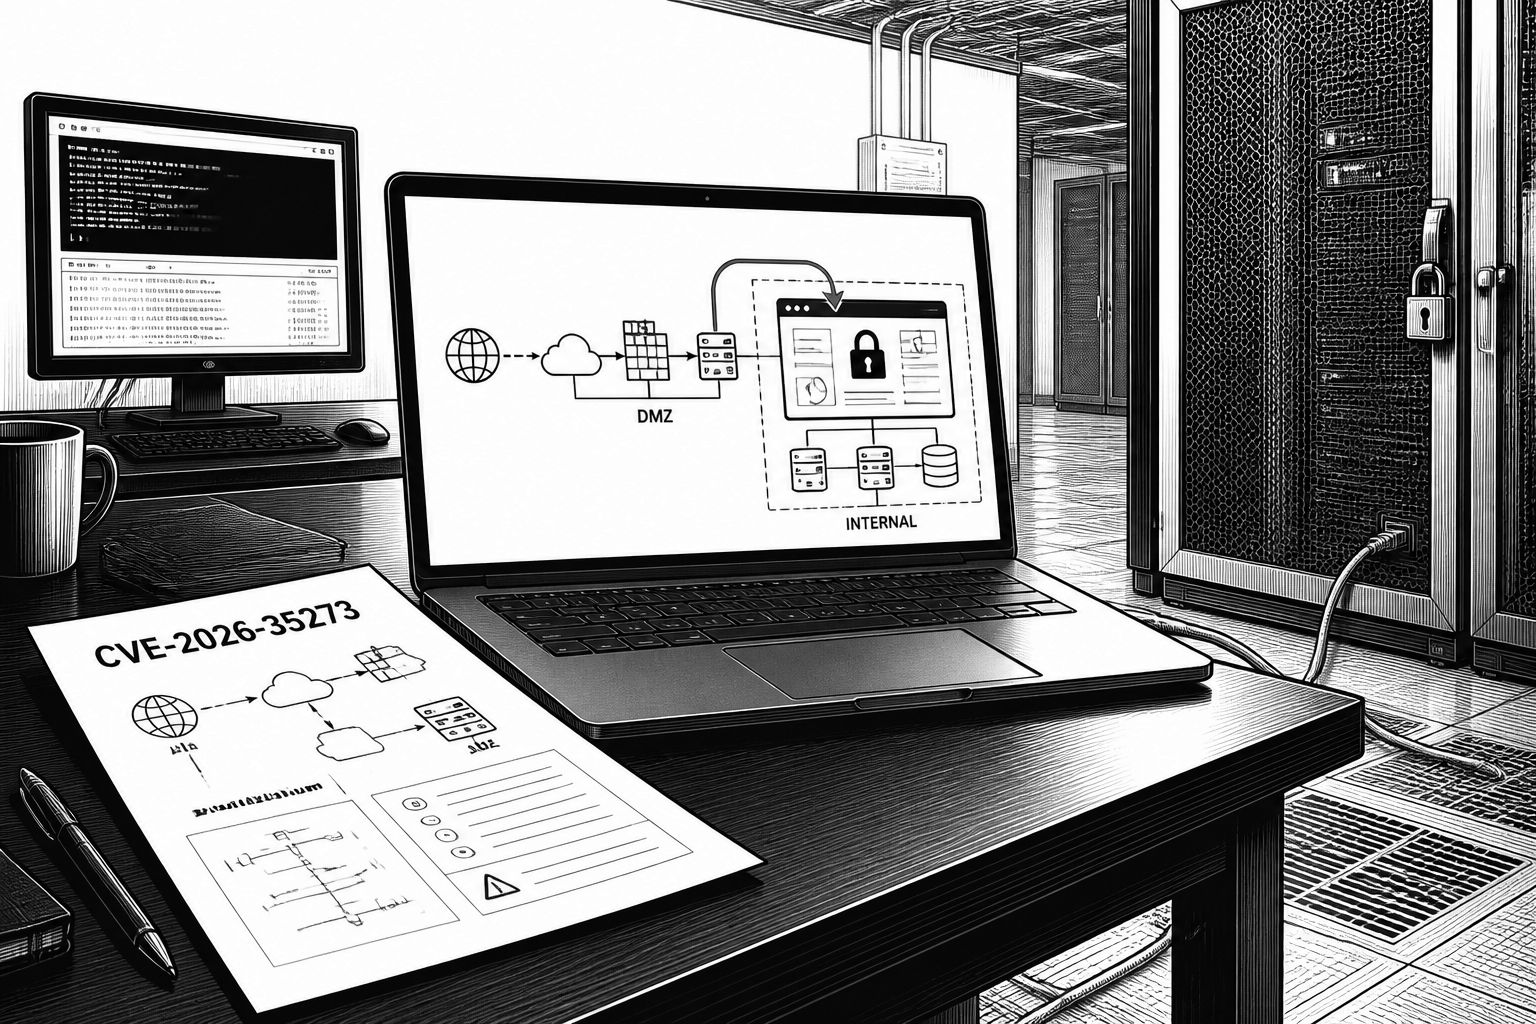
Oracle hat die PeopleSoft-Sicherheitslage erneut scharfgestellt: Der kritische Bug, der offenbar seit Ende Mai ausgenutzt wurde, ist laut den Forschenden, die ihn zuvor berichteten, nicht als einzelne Schwachstelle zu verstehen, sondern als Kette aus drei Problemen, die in einer einzigen Fix-Nummer zusammenlaufen. Unter der Kennung CVE-2026-35273 hat Oracle alle drei Bausteine im Juni gepatcht – und dabei einen entscheidenden Architekturpunkt adressiert, der vorher die Wirkung eines SSRF (Server-Side Request Forgery) deutlich verstärkte. Der Fix wurde in einer Out-of-Band-Security-Alert-Veröffentlichung am 10. Juni bereitgestellt, während die Ausnutzung nach Angaben zu einem Zeitfenster von 27. Mai bis 9. Juni passt: Damit gab es eine Phase, in der die Angriffe bereits liefen, bevor der Patch offiziell verfügbar war.
Technisch beginnt alles mit einem SSRF in der Komponente Integration Gateway (PSIGW). Der Kern der Schwachstelle liegt darin, dass ein Angreifer gezielt Anforderungen an einen dort „lauschenden“ Connector schicken kann und dabei sowohl die Zieladresse als auch das vollständige Payload-Inhaltsschema vorgibt. ZDI beschreibt, dass der Handler nicht prüft, ob das Ziel überhaupt zu einer legitimen Zielmenge gehört. Für sich genommen würde ein SSRF häufig „nur“ interne Services anpieksen oder Informationen abgreifen. Im PeopleSoft-Kontext wird die Reichweite jedoch drastisch, weil die folgende Stufe, der Environment Management Hub (PSEMHUB), über eine „vertrauenswürdige Host“-Logik entscheidet, bei der bereits 127.0.0.1 als lokaler Standard-Trust-Eintrag vorkommt.
Der zweite Hebel ist damit weniger eine klassische Input-Validierungslücke als vielmehr eine Vertrauensentscheidung, die im ungünstigen Zusammenspiel mit dem SSRF kippt. PSEMHUB nutzt eine Liste aus einer Datei namens allowedhosts.properties, um zu beurteilen, ob eine Anfrage von vertrauenswürdigen Quellen stammt. Diese Datei wird standardmäßig mit dem Loopback-Eintrag 127.0.0.1 ausgeliefert. Wenn der Angreifer den SSRF daher so ausnutzt, dass die Anfrage am Ende „so aussieht“, als käme sie von genau dieser Loopback-Adresse, passiert der Trust-Check. Der Schutzwall, den Oracle mit der Idee einer nur von trusted hosts erreichbaren Admin-Umgebung vorgesehen hat, wird damit aus dem Standard-Setup heraus zur Durchlassstelle: Die interne Schnittstelle, die eigentlich abgeschottet sein sollte, ist über das SSRF von außen erreichbar. Genau daraus leitet ZDI dann zwei Wege zur Codeausführung ab – einmal über das Schreiben von Artefakten und einmal über das Ablesen einer speziell präparierten XML-Datei.
Der erste Pfad zielt auf eine PSEMHUB-Funktion, die Log-Einträge schreibt. Dabei kontrolliert der Angreifer laut Analyse nicht nur den Inhalt der Datei, sondern auch den exakten Pfad auf dem Dateisystem. Das ermöglicht es, eine Web-Shell in das Verzeichnis der Anwendung zu schreiben und anschließend Befehle im Kontext des PeopleSoft-Service-Accounts auszuführen. Der zweite Pfad ist für viele Defender besonders unangenehm, weil er ohne „Web-Shell planting“ auskommt: Angreifer schreiben eine bösartige XML-Datei, die PSEMHUB beim nächsten Start über Java-Mechanismen (genauer: Java’s XMLDecoder) verarbeitet. Weil dieser Weg ein späteres, vom Dienststart getriebenes Laden der Datei anstößt, kann sich das Muster vom klassischen „Web-Shell erscheint im Applikationsverzeichnis“-Signal unterscheiden. Für die Risikoabschätzung bedeutet das: Die Kennzahl ist hoch (CVSS 9.8), aber die Erkennungspraxis muss die zwei Routen berücksichtigen, statt nur auf das eine offensichtliche Artefakt zu schauen.
Für den Markt und die Verteidiger ist zudem relevant, wie Angreifer Schutzmaßnahmen umgehen. Laut Mandiant und der Google Threat Intelligence Group wird die Kampagne dem Cluster zugerechnet, den sie als UNC6240 führen und der besser als ShinyHunters bekannt ist. In den später nachgelieferten Details zu einer größeren Welle im September heißt es, dass die Angreifer nicht nur Education-Ziele angriffen, sondern die Reichweite über Technologie, IT-Services, Healthcare, Landwirtschaft, Transport und Behörden ausdehnten und dabei „Dutzende“ Systeme weltweit betrafen. Entscheidend für die praktische Security-Planung: Mandiant beschreibt, dass der Angriff Pfad-basierte WAF-Regeln aushebelte, indem ein einzelnes Zeichen url-encoded wurde – konkret als „/%50SEMHUB/“ statt „/PSEMHUB/“. Viele WAF-Signaturen matchen in Textform nur den erwarteten Pfad; der PeopleSoft-Server decodiert die URL jedoch und serviert dann trotzdem die Seite. Das ist ein klarer Hinweis darauf, dass „WAF blockiert einen Admin-Pfad“ allein keine hinreichende Risikominderung liefert, sobald ein SSRF die Kontrolle über Zieladressen und Inhalte übernimmt.
Was sollten Unternehmen jetzt tun? Laut den von Oracle und Mandiant bereitgestellten Handlungsanweisungen steht zuerst: Patchen. Oracle empfiehlt, die Security-Alert-Fix für CVE-2026-35273 zu installieren und auf einem unterstützten PeopleTools-Release zu bleiben. Mandiant stellt dabei explizit klar, dass path-basierte WAF-Regeln kein Ersatz für das Patchen sind. Für Übergangsphasen nennt Oracle zudem konkrete Betriebsmaßnahmen: In Multi-Server-Setups soll der Environment Management Hub Dienst deaktiviert werden; in Single-Server-Szenarien soll die PSEMHUB-Anwendung entfernt werden. Diese Maßnahmen sollen normale Benutzer-Session-Prozesse nicht beeinträchtigen, weil es sich um Admin-Komponenten handelt. Falls bereits ein Einbruch erfolgt sein könnte, lautet die konservative Leitlinie von Mandiant: Jeden Host, auf dem eine Web-Shell gefunden wird, als kompromittiert behandeln, Beweise sichern und alle Credentials rotieren, die im PeopleSoft-Tier erreichbar sind.
Eine offene, aber für die Incident-Response entscheidende Frage bleibt dabei allerdings laut den Quellen unbeantwortet: Entfernt ein Patch allein auch die bereits erlangte Zugangsberechtigung eines Angreifers? Oracle adressiert in der Warnung nicht eindeutig, ob ein bereits aufgebauter Zugang unmittelbar verschwindet. Mandiants Gegenmaßnahmen gehen daher indirekt davon aus, dass der Patch zwar „die Tür schließt“, aber nicht automatisch „jemanden wieder hinauswirft“. In der Praxis heißt das: Neben dem technischen Austausch der anfälligen Komponenten gehören zu einem belastbaren Vorgehen immer ein Hunting nach Web-Shell-Artefakten, die Auswertung relevanter Logs und die konsequente Credential-Rotation. Dass der Fehler auf CISA’s Known Exploited Vulnerabilities Katalog geführt wird, unterstreicht zudem, dass die Lücke nicht nur theoretisch, sondern aktiv missbraucht wurde – genau deshalb sollten Security-Teams das Thema nicht als „weiteren CVE-Eintrag“, sondern als priorisierte Patch- und Response-Welle behandeln.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Oracle PeopleSoft: CVE-2026-35273 ist ein SSRF-Kettenfehler mit Zero-Day-Ausnutzung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Oracle PeopleSoft: CVE-2026-35273 ist ein SSRF-Kettenfehler mit Zero-Day-Ausnutzung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Oracle PeopleSoft: CVE-2026-35273 ist ein SSRF-Kettenfehler mit Zero-Day-Ausnutzung« bei Google Deutschland suchen, bei Bing oder Google News!