
LONDON (IT BOLTWISE) – Vietcombank warnt vor den Schadprogrammen Coruna und DarkSword, die iOS-Schwachstellen ausnutzen. Ziel der Angreifer sind offenbar Passwörter, Einmalkennwörter (OTP) und persönliche Zugangsdaten. Die Bank rät zu schnellen iOS-Updates, nur Apps aus verifizierten Quellen zu installieren und im Infektionsverdacht das Gerät sofort auf Werkseinstellungen zurückzusetzen. Bei finanziellen Schäden soll zudem umgehend die Polizei eingeschaltet werden.
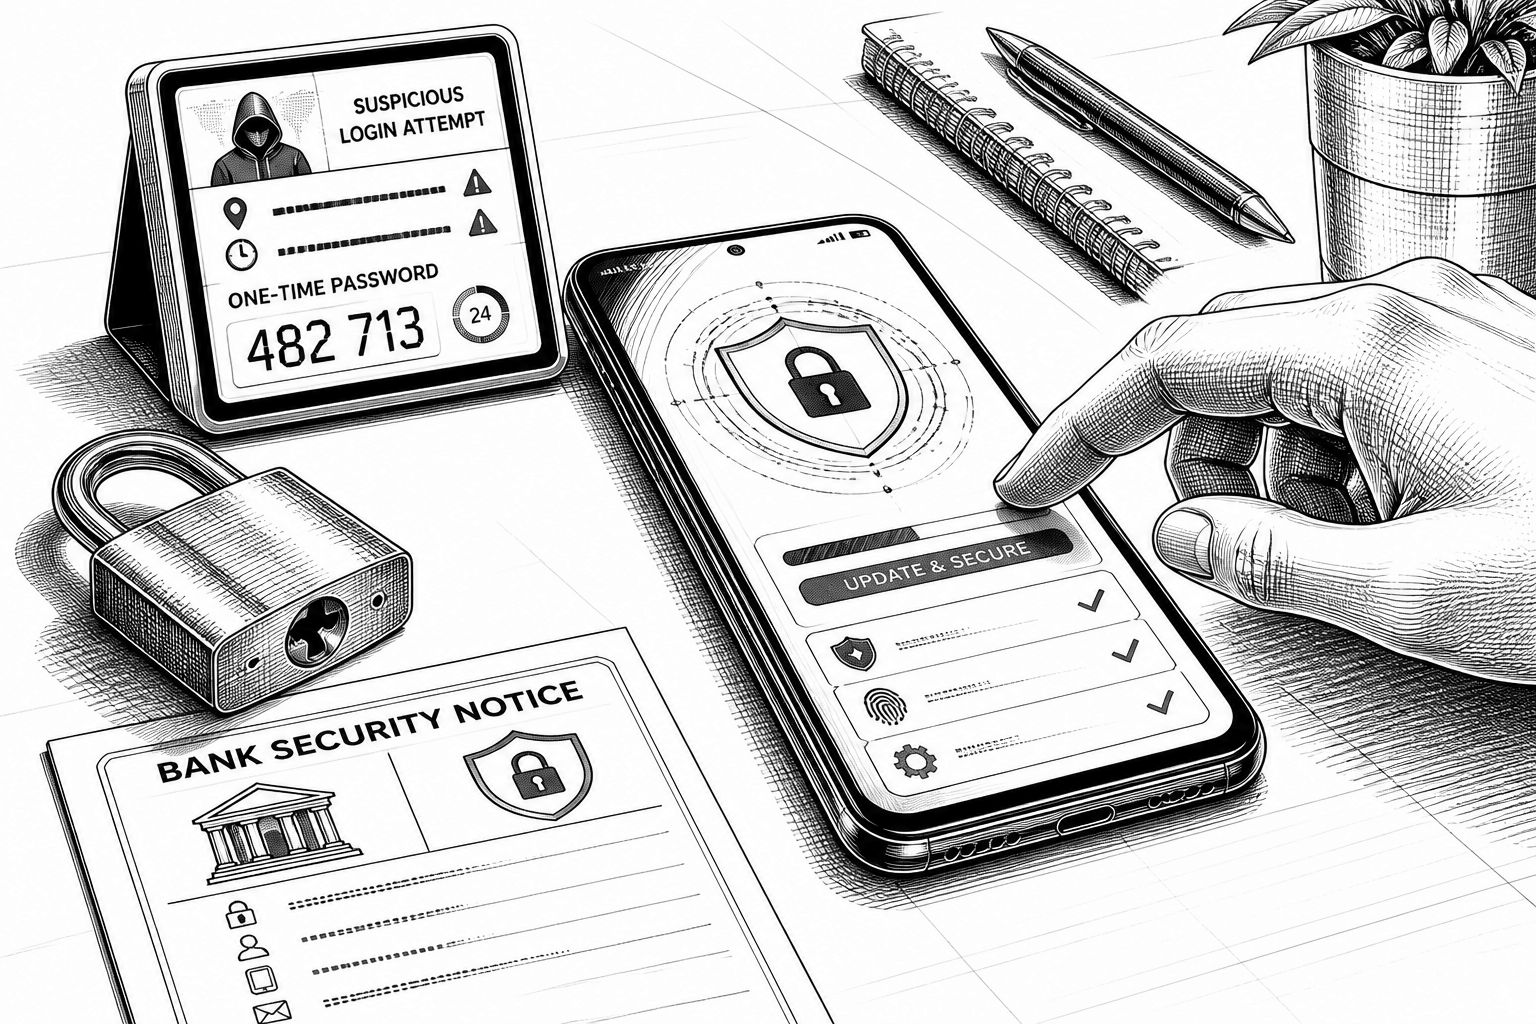
Vietcombank hat eine Sicherheitswarnung an ihre Kundschaft veröffentlicht und damit eine Serie gezielter Angriffe auf iPhones in den Fokus gerückt. Als zentrale Auslöser nennt das Institut die Schadprogramme Coruna und DarkSword, die laut Meldung Schwachstellen im mobilen Betriebssystem iOS ausnutzen. Im Kern geht es Angreifern dabei nicht nur um Kontenübernahmen, sondern um den Diebstahl sensibler Authentifizierungsdaten – inklusive Passwörtern, Einmalkennwörtern (OTP) sowie persönlicher Informationen.
Auch wenn solche Warnungen in der Regel schnell über technische Kanäle zirkulieren, steckt in der konkreten Ausgestaltung ein wichtiges Detail: Die Vietcombank beschreibt eine klare Zielrichtung auf Daten, die für die Online-Nutzung entscheidend sind. Dazu zählt auch der Zugriff auf das bankeigene Online-Portal VCB Digibank, wobei vertrauliche Informationen wie OTPs, PINs, Passwörter, Kartendaten und persönliche Zugangsdaten nach Angaben der Bank keinesfalls an Dritte weitergegeben werden dürfen. Gleichzeitig ordnet die Meldung das Vorgehen in die Logik typischer iOS-Angriffsketten ein: Wenn ein Gerät kompromittiert ist, wird nicht nur die Authentifizierung umgangen, sondern häufig auch der Nutzungsfluss so verändert, dass Nutzer in nachgelagerten Schritten leichter aushebeln können.
Vietcombank nennt als wichtigste Maßnahme eine sofortige Aktualisierung auf die jeweils neueste von Apple unterstützte iOS-Version. Darüber hinaus empfiehlt die Bank, ausschließlich notwendige Anwendungen aus verifizierten Quellen und von vertrauenswürdigen Entwicklern zu installieren und gewährte App-Berechtigungen konsequent zu überprüfen. Für den Ernstfall, also wenn der Verdacht einer Infektion besteht, rät das Institut zu einem vollständigen Reset auf Werkseinstellungen. Ergänzend sollen betroffene Zahlungskarten umgehend gesperrt werden, und der Vorfall ist über eine Service-Hotline zu melden; bei finanziellen Schäden soll zusätzlich sofort die Polizei eingeschaltet werden. Diese Kombination aus Prävention, Incident-Response und finanzieller Schadensbegrenzung ist aus operativer Sicht nachvollziehbar, weil kompromittierte Endgeräte typischerweise nicht nur kurzfristig, sondern solange eine Persistenz besteht, kontinuierlich verwertbare Signale liefern.
Technisch ordnen Sicherheitsuntersuchungen die Kampagne in eine breit angelegte Verbreitungsstrategie ein. Laut Untersuchungen von iVerify und Report URI im Kontext einer als „DeadTag“ bezeichneten Kampagne dienten mindestens 6.600 legitime Internetauftritte mit zusammen rund 49 Millionen monatlichen Aufrufen als Verteilkanal für Spyware auf iPhones; 248 dieser Seiten sollen den schädlichen Code unmittelbar ausgeliefert haben. Zusätzlich wird beschrieben, dass Angreifer mehr als 630 abgelaufene Domains übernommen hatten, darunter auch Adressen früherer Chatbots und Analysetools. Für Betreiber und Security-Teams ist das relevant, weil „harmlos wirkende“ Websites hier nicht das Problem allein darstellen, sondern als Infrastruktur für Weiterleitungen und Exploit-Auslösung fungieren können.
Die Angriffsvarianten unterscheiden sich dabei offenbar zeitlich und technisch über die iOS-Generationen hinweg: Coruna habe demnach iOS 13.0 bis 17.2.1 adressiert, während DarkSword neuere Umgebungen von iOS 18.4 bis 18.7 angriffen soll. Für die neuere Variante wird zudem berichtet, dass sie weniger Spuren auf infizierten Geräten hinterlassen soll – ein Hinweis darauf, dass die zweite Welle stärker auf Vermeidung von Forensik-Signaturen optimiert wurde. Besonders kritisch ist, dass iVerify eine Ausrichtung auf Zugangsdaten im iOS-Schlüsselbund sowie auf Krypto-Wallets beschreibt; genannt werden Wallets verschiedener Anbieter. Konkrete Vorfälle werden zudem als realweltlich eingeordnet: Unter den dokumentierten Fällen wird ein Mitarbeiter eines Finanzunternehmens genannt, dessen iPhone infiziert wurde, nachdem er ohne Klick an einer Fußball-Werbeanzeige auf Instagram vorbeiscrollte. Gerade diese „No-Click“-Erzählung unterstreicht, wie wichtig für Nutzer nicht nur App-Installation, sondern auch Update-Disziplin und die Absicherung zentraler Systemeigenschaften sind.
Apple reagierte laut Quelle mit mehreren Aktualisierungswellen, darunter Patches für eine kritische Out-of-bounds-Schreib-Lücke in CoreGraphics mit der Kennung CVE-2026-86950, die bereits Ende September 2026 bereitgestellt worden sein sollen. Am 26. Oktober 2026 folgten umfangreiche Sicherheitsaktualisierungen: Neben iOS 18.7.11 und iPadOS 18.7.11 für ältere Modelle werden auch Versionen wie iOS 27.2 und iPadOS 27.2 adressiert; über die Systemplattformen hinweg sollen 329 eigenständige Schwachstellen behoben worden sein. Dass nationale Sicherheitsstellen wie das indische CERT-In, das kanadische Cyber-Sicherheitszentrum sowie in Deutschland das CERT-Bund beim BSI zeitnah auf die Gefahrenlage hingewiesen haben, macht deutlich, dass es sich nicht um ein isoliertes Laborproblem handelt, sondern um eine Bedrohung, die in den laufenden Betrieb hineinwirkt.
Für Unternehmen ergibt sich daraus eine klare Priorisierung: Endgeräte-Management darf bei iOS nicht als „Nice-to-have“ behandelt werden, wenn Authentifizierung und Finanzprozesse mobilisiert sind. Praktisch bedeutet das, Updates als festen Prozess in Rollouts zu verankern, kritische Nutzergruppen schneller zu adressieren und Berechtigungen sowie installierte Apps regelmäßig zu prüfen. Ebenso sollten Security-Teams die beschriebenen Incident-Schritte in ihre Playbooks aufnehmen, weil Reset, Sperrung und Eskalationswege im Ernstfall Zeit sparen. Insgesamt zeigt die Meldung, wie stark Angriffsgruppen inzwischen auf Ketten aus Auslieferung, Exploit und Credential-Theft setzen – und warum die schnellste Abwehr meist nicht in Detection-Tools allein liegt, sondern in der konsequenten Schließung der Lücken durch die jeweils verfügbaren Hersteller-Patches.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Vietcombank warnt vor Coruna- und DarkSword-iPhone-Angriffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Vietcombank warnt vor Coruna- und DarkSword-iPhone-Angriffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Vietcombank warnt vor Coruna- und DarkSword-iPhone-Angriffen« bei Google Deutschland suchen, bei Bing oder Google News!