
LONDON (IT BOLTWISE) – Eine scheinbar harmlose „PDF Reader“-App schleust den Banking-Trojaner Anatsa auf Android-Geräte ein. Der Schadcode startet später als „Update“ getarnt und erlangt über Bedienungshilfen sowie weitere Rechte Zugriff auf sensible Daten. IT-Sicherheitsangaben empfehlen Betroffenen, nicht nur zu deinstallieren, sondern Rechte zu prüfen, die Geräteprüfung über Play Protect auszuführen und Konten sofort abzusichern.
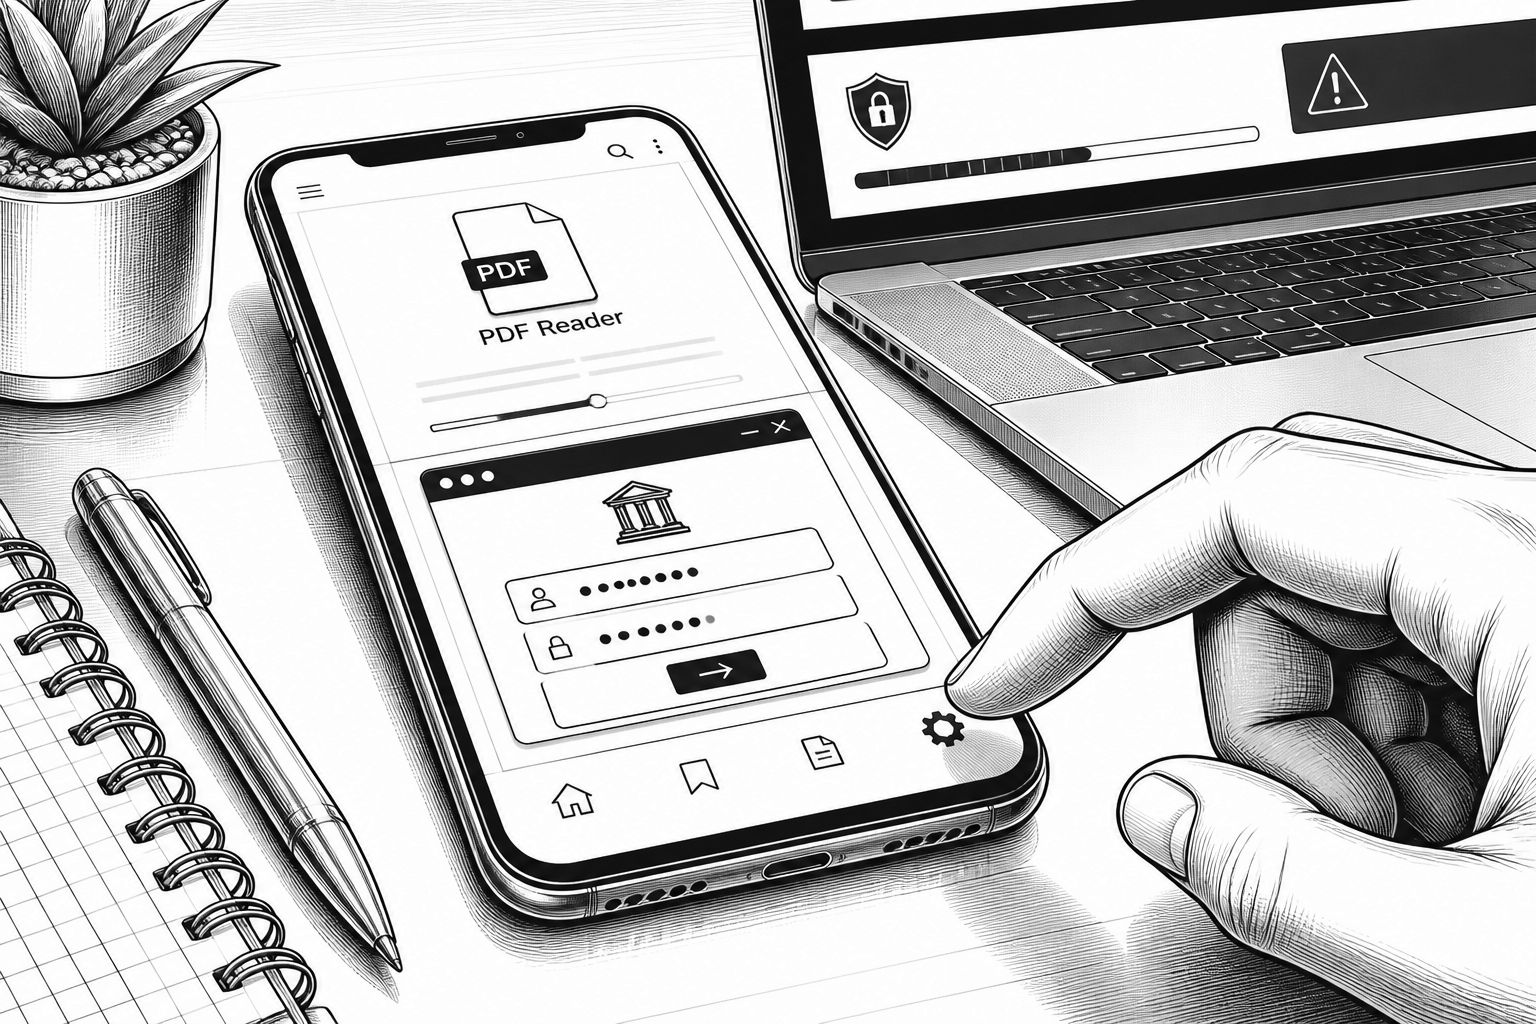
Wer auf Android eine App mit dem Namen „PDF Reader“ installiert, will meist vor allem eines: Dokumente öffnen. Genau dort setzt jedoch die aktuelle Anatsa-Kampagne an. Laut Meldungen von Zscaler ThreatLabz wird der Banking-Trojaner nicht als „Trojaner“ ausgeliefert, sondern über eine vermeintlich legitime App eingeschleust, die im Google-Play-Umfeld als Einstieg dient. Die entscheidende Gefahr liegt dabei weniger in der Oberfläche der Anwendung, sondern in dem nachgelagerten Schritt: Nach der Installation lädt die Schadsoftware über Server der Angreifer weitere Komponenten nach und tarnt den Vorgang anschließend als Update.
Technisch betrachtet nutzt Anatsa gezielt Android-Mechanismen, die für alltägliche Bedienungshilfen vorgesehen sind. Nachdem die Installation erfolgt ist, fordert der Schadcode Rechte für Bedienungshilfen an. Sobald diese gewährt sind, werden weitere Berechtigungen durch die Schadsoftware selbst freigeschaltet, etwa das Lesen von SMS-Nachrichten. Dieser Mix ist für Banking-Angriffe besonders wirksam, weil er zwei zentrale Ziele kombiniert: erstens Zugriff auf personenbezogene und sicherheitsrelevante Kommunikationsinhalte, zweitens die Möglichkeit, das Gerät so zu steuern, dass Nutzer in typische Phishing-Abläufe gezogen werden.
Der Angriffskette folgt dann ein klassisches Muster, das in der Praxis oft schwerer zu erkennen ist als „klassische“ Malware. Anatsa identifiziert Banking-Apps auf dem Gerät; sobald eine betroffene Anwendung geöffnet wird, schiebt die Schadsoftware gefälschte Login-Seiten in die Nutzerinteraktion. Die eingegebenen Zugangsdaten werden abgefangen. Zusätzlich können über das Auslesen von SMS auch Bestätigungscodes (etwa für Kontozugriffe) abgegriffen werden. Damit entsteht ein Szenario, in dem die eigentliche zweite Verteidigungslinie – die Bestätigung über Kurznachrichten – für den Angreifer ebenfalls nutzbar wird.
Damit erklären sich auch die Empfehlungen, die über ein „einfach löschen“ hinausgehen. IT-Expert: innen raten bei Verdacht auf die betroffene Spionage-App dazu, die App sofort zu deinstallieren, aber die Berechtigungen danach aktiv zu bereinigen und den Geräte-Status zu überprüfen. Im Google Play Store sollten Nutzer laut den genannten Schritten ihr Profilbild öffnen, zu „Play Protect“ wechseln und „Scannen“ ausführen. Parallel ist vor oder nach der Deinstallation wichtig, in den Android-Einstellungen gezielt nach der App und ihren Rechten zu schauen, etwa unter „Bedienungshilfen“, „Installierte Apps“ oder „Heruntergeladene Apps“.
Der nächste Schritt betrifft die Konten selbst, nicht nur das Smartphone. Weil Zugangsdaten und potenziell TAN-ähnliche Bestätigungscodes betroffen sein können, sollten Passwörter geändert werden – und zwar idealerweise von einem anderen, als sicher geltenden Gerät. Zusätzlich empfehlen die Angaben, die Bank zu kontaktieren, um TAN-Verfahren vorsorglich sperren oder erneuern zu lassen. Kontobewegungen gilt es anschließend gründlich zu prüfen; sollten Nutzer auffällige Vorgänge sehen, muss der Online-Banking-Zugang sofort sperren werden. Als Soforthilfe wird dabei auch auf den zentralen Sperr-Notruf 116116* verwiesen.
Auch angrenzende Konten bleiben im Fokus, weil ein kompromittiertes Gerät häufig mehr als ein Ziel gleichzeitig gefährdet. In den Hinweisen wird deshalb betont, dass neben dem Bankkonto etwa Google-Konten oder E-Mail-Adressen betroffen sein könnten. Entsprechend sollen Nutzer Zugangsdaten ändern und eine Zwei-Faktor-Authentifizierung aktivieren, um Wiederverwendung kompromittierter Passwörter zu erschweren. Darüber hinaus nennt die Empfehlungslinie des BSI ein sehr striktes Sicherheitskonzept: Wenn ein vollständiges Zurücksetzen des Geräts nötig ist, gilt das als die sicherste Lösung, um die Schadsoftware zuverlässig loszuwerden.
Für Unternehmen und IT-Verantwortliche ist die Geschichte vor allem ein Warnsignal für die „Realität der Geräteeinrichtung“: Selbst scheinbar harmlose Apps können über Paketkennung und Update-Mechanismen in einen Angriffspfad eingebunden werden, der sich an Plattform-Checks vorbeimogelt. Gleichzeitig zeigt der Fall, wie stark Angriffe von Abhängigkeiten profitieren – etwa davon, dass Nutzer Rechte für Bedienungshilfen nicht ausreichend hinterfragen oder dass Sicherheitsprüfungen erst nach der eigentlichen Kompromittierung greifen. Wer Mitarbeitenden-Geräte betreut, sollte deshalb nicht nur MDM-Regeln und App-Restriktionen prüfen, sondern auch Incident-Playbooks für „App ist installiert“ durchspielen: Welche Rechte müssen sofort entzogen werden, wann wird ein Geräte-Reset veranlasst, und wie wird der Kontenbereich (Banking, Mail, Authentifizierung) systematisch abgesichert?
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Anatsa per „PDF Reader“: Warum Löschen allein bei Android nicht reicht" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Anatsa per „PDF Reader“: Warum Löschen allein bei Android nicht reicht" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Anatsa per „PDF Reader“: Warum Löschen allein bei Android nicht reicht« bei Google Deutschland suchen, bei Bing oder Google News!