
U.S. WEST COAST / LONDON (IT BOLTWISE) – Bluesky blockiert den Zugriff auf eine Website, die einen geleakten Datensatz mit Personalinformationen von Mitarbeitern des US-Heimatschutzministeriums (DHS) bereitstellt. Nutzer berichten, dass Links zur Transparenz-Plattform DDoSecrets kurz nach ersten Medienberichten als „malicious“ markiert wurden. Parallel beantragt DHS per Takedown Notice über ZeroFox das Entfernen personalbezogener Kontakt- und Standortdaten, während die Betreiber der Datenplattform argumentieren, es handele sich um berufliche Kontaktdaten. Für Betroffene und Ermittler entsteht damit ein harter Konflikt zwischen Community-Schutz, Transparenzinteressen und Kommunikationsrechten.
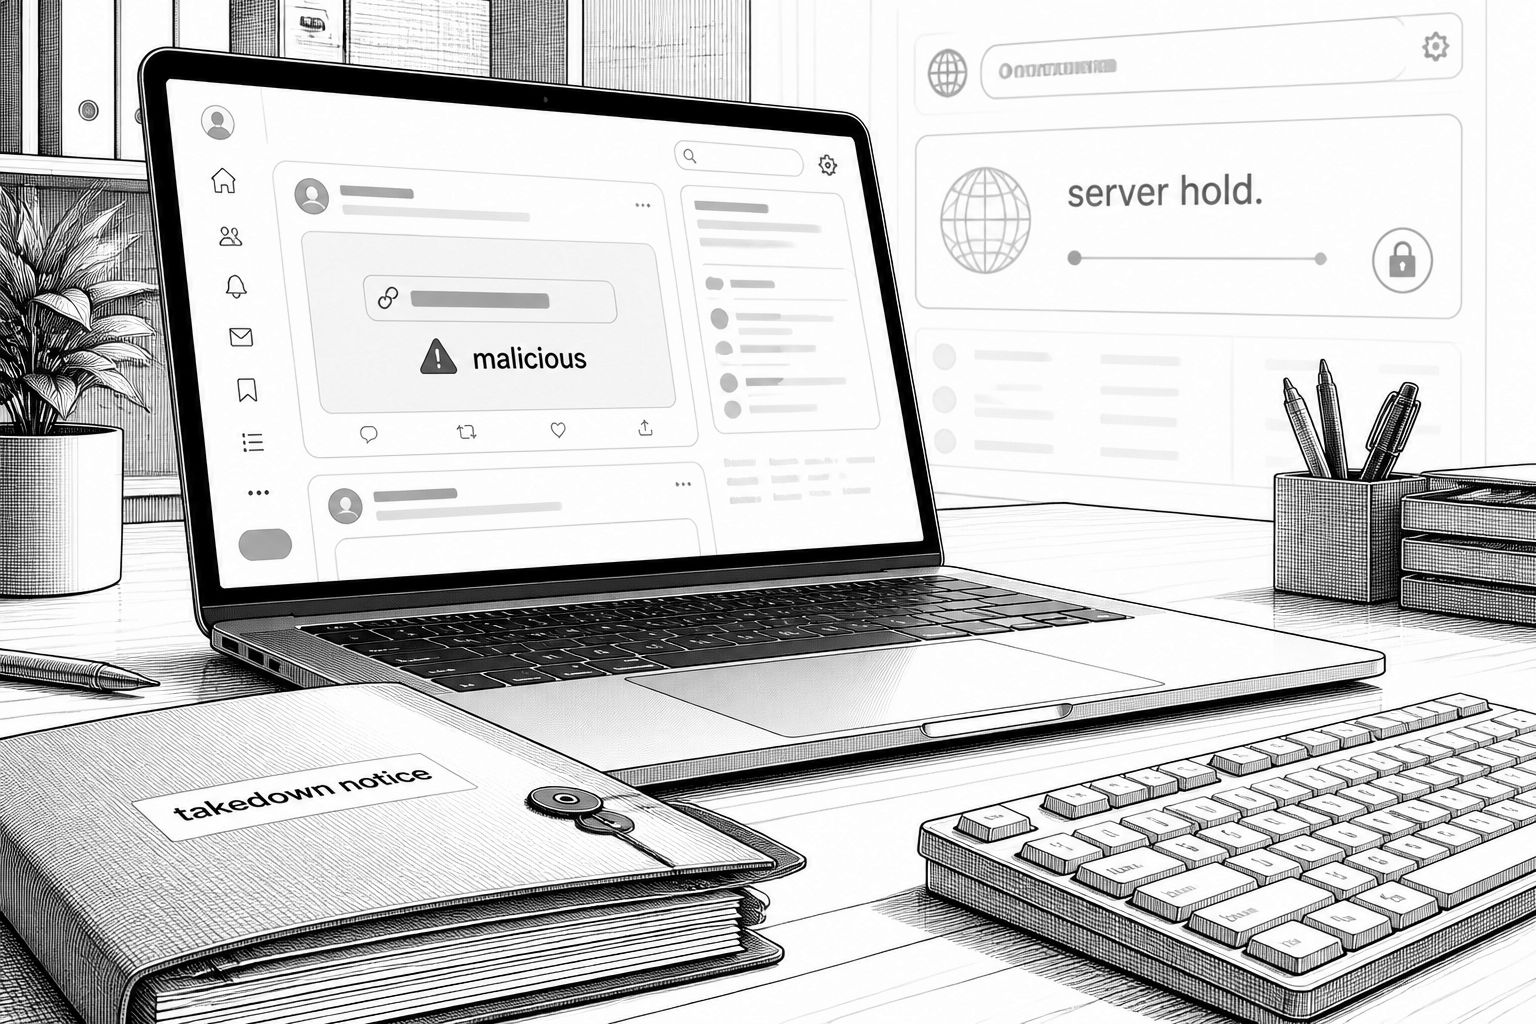
Die Debatte um geleakte Regierungsdaten bekommt eine neue Front: Der Social-Network-Dienst Bluesky blockiert den Zugriff auf Links zu einer Website, die einen Datensatz mit Personalinformationen zu Mitarbeitern des US-Heimatschutzministeriums (DHS) bereitstellt. Berichte von Nutzern deuten darauf hin, dass die betreffenden Verweise auf die Transparenz-Plattform DDoSecrets direkt nach der öffentlichen Berichterstattung über die Sicherheitslücke als „malicious“ markiert wurden. Damit verschiebt sich der Streit von der ursprünglichen Quelle des Leaks in den Bereich der Plattform-Moderation, also in jene Mechanismen, mit denen Betreiber Zugriffe auf Inhalte oder Links technisch begrenzen.
Im Zentrum der Aufmerksamkeit steht dabei die Art der kompromittierten Daten. Laut den in der Berichterstattung zitierten Angaben soll ein Angreifer über 40.000 Datensätze zu Nutzerkonten aus dem Login-System von DHS erlangt haben; dazu sollen unter anderem Namen sowie Kontaktinformationen wie dienstliche Telefonnummern und E-Mail-Adressen von Mitarbeitern und Agenten verschiedener Behörden unter dem DHS-Dach gehören, darunter unter anderem Customs and Border Protection (CBP) sowie Immigration and Customs Enforcement (ICE). Der Datensatz wird zudem als ähnlich „wie eine Visitenkarte“ beschrieben, also als strukturiertes Paket aus professionellen Identifikatoren und Kontaktdaten, das sich in der Praxis leicht weiterverwenden lässt.
Während die Datenplattform DDoSecrets Inhalte in öffentlichen Kontexten zugänglich macht und sich auf das Interesse an Transparenz beruft, argumentieren die Betreiber, der konkrete Datensatz umfasse keine privaten Kontaktdaten. Die Aussagen, die im Zuge der Veröffentlichung zirkulierten, stellen klar: Zwar verbieten die Nutzungsbedingungen der Plattform laut eigener Sichtweise die Weitergabe von Home-Addresses und persönlichen Kontaktinformationen, doch die geleakten Inhalte würden sich eher auf berufliche Kommunikationskanäle beziehen. Genau dieser Punkt entscheidet in der politischen und juristischen Wahrnehmung mit: Für Ermittler und zivilgesellschaftliche Akteure kann eine eindeutige Zuordenbarkeit zu Behördenkontakten die Arbeit erleichtern, etwa wenn sie parallel versuchen, über Auskunfts- und Registerwege Informationen nachzuholen.
Parallel läuft eine Gegenbewegung, die auf dem klassischen Instrumentarium digitaler Entfernung basiert. DHS soll über einen Sicherheitsdienst namens ZeroFox eine Takedown Notice eingereicht haben, die dem Dienst eine Befugnis zur Durchsetzung bis 2028 geben soll, um die Daten aus dem öffentlichen Netz zu entfernen. Berichten zufolge zielt die Anfrage beim zuständigen Domain-Registrar darauf ab, das Ausliefern von personalbezogenen Kontakt- und Standortdaten von Personen zu stoppen, die der Veröffentlichung nicht zugestimmt hätten. Auch wenn die genaue technische Umsetzung im Detail offenbleibt, zeigt das Vorgehen das Muster: Nicht jede einzelne Kopie eines Datenleaks wird sofort gelöscht, aber Domain- und Serving-Ebenen werden unter Druck gesetzt, um die Reichweite zu reduzieren.
In diesem Spannungsfeld ist bemerkenswert, dass der Dominoeffekt nicht nur Websites betrifft, sondern auch lokale Zugriffe. Laut den vorliegenden Informationen existiert neben einem öffentlich auffindbaren Suchangebot offenbar auch eine lokal gehostete Version der Daten, die darauf ausgelegt ist, dass Nutzer die Inhalte auf eigenen Rechnern abrufen können. Das macht Löschen auf Domain-Ebene zwar weiterhin sinnvoll für die öffentliche Sichtbarkeit, aber begrenzt zugleich die Wirksamkeit vollständiger „Schließung“: Wer Dateien lokal vorhält oder über andere Kanäle verteilt, kann die Reichweite teilweise außerhalb des Plattform- und Domain-Sperrbereichs halten.
Für Unternehmen und Entwickler ergibt sich daraus ein praktischer Lehrsatz zur Betriebssicherheit und zur Moderationsarchitektur: Link-Blockaden wie die von Bluesky sind schnell umsetzbar, aber sie lösen nicht automatisch das Datenschutz- oder Missbrauchsproblem, weil Content-Hosting und Datenverteilung unterschiedliche Ebenen besitzen. Gleichzeitig lässt sich erkennen, wie eng Cybersicherheits- und Rechts-/Policy-Prozesse verzahnt werden, wenn ein Takedown über einen Security-Dienst mit klarer Rollenverteilung läuft. Für Teams, die solche Vorfälle in der Praxis managen, wird die Frage deshalb zur Kernaufgabe: Wie können Plattformen zwischen Schutz legitimer Nutzerinteressen und der Minimierung von „Overblocking“ abwägen, ohne dass die Informationsnutzung über Umwege (z. B. lokale Kopien) unkontrollierbar wird?
Unterm Strich zeigt der Fall weniger einen einzelnen „Schalter“, sondern ein mehrstufiges System aus Eindämmung, Entfernung und Wiederverwendbarkeit. Blueskys Kennzeichnung betroffener Links als „malicious“ wirkt als kurzfristige Barriere im sozialen Graphen, während DHS-Mechanismen über ZeroFox eher auf die öffentliche Auffindbarkeit und das Ausliefern zentraler Suchseiten zielen. Für die nächsten Tage und Wochen dürfte entscheidend sein, ob sich die Verteilung auf alternative Hostingwege verlagert und wie konsequent Plattformen ähnliche Links künftig erkennen. Genau dort wird sichtbar, wie schwierig es ist, Transparenzinteressen und Datenschutz in einer Welt zu trennen, in der ein einmal veröffentlichter Datensatz oft längst in mehreren Formen repliziert ist.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bluesky sperrt Links zu geleakten DHS-Daten: Datenschutz- und Transparenzkonflikt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bluesky sperrt Links zu geleakten DHS-Daten: Datenschutz- und Transparenzkonflikt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bluesky sperrt Links zu geleakten DHS-Daten: Datenschutz- und Transparenzkonflikt« bei Google Deutschland suchen, bei Bing oder Google News!