
NEW YORK / LONDON (IT BOLTWISE) – Binance meldet einen massiven Hackerangriff mit einem Volumen von schätzungsweise 6,3 Milliarden US-Dollar. Ein- und Auszahlungen wurden temporär gestoppt, während die Börse betont, die Bestände der Nutzer seien sicher. Laut TRM Labs soll die Gruppe TraderTraitor hinter der Attacke stehen und innerhalb kurzer Zeit große Teile des Geldes in Bewegung gesetzt haben. Technisch rückt außerdem ein kompromittierter Entwicklungsrechner als Einstiegspunkt in den Fokus.
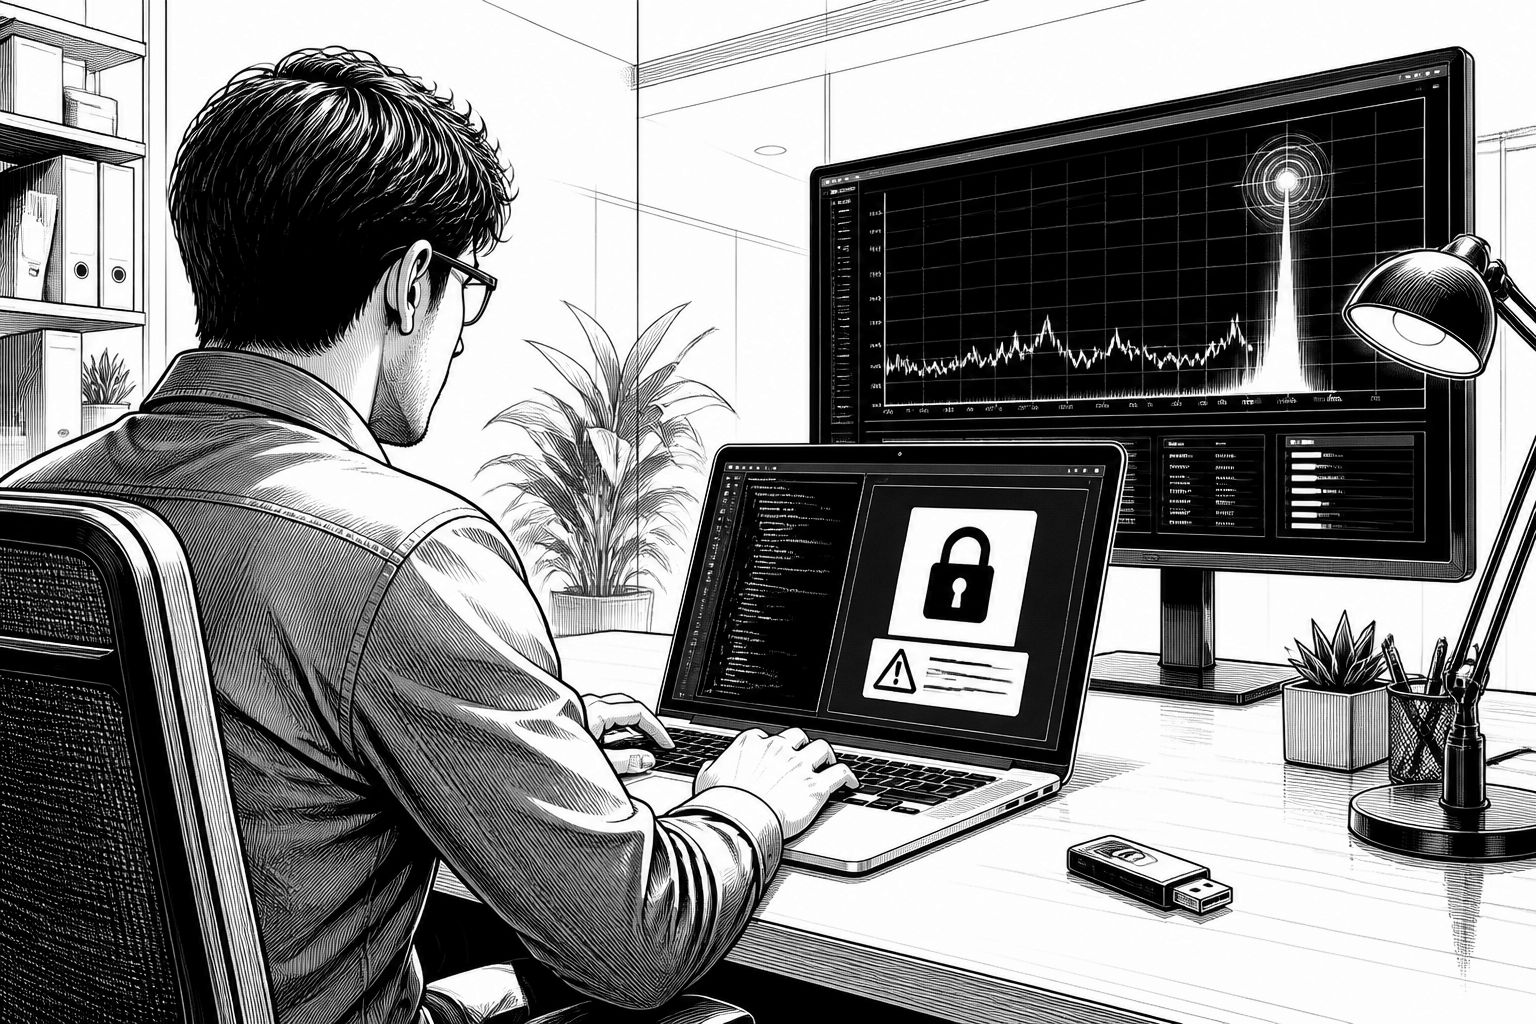
Binance steht wegen eines Hackerangriffs im Zentrum der Krypto-Industrie: Laut Angaben der Börse sind Werte in Höhe von schätzungsweise 6,3 Milliarden Dollar betroffen. In der Folge setzte Binance alle Ein- und Auszahlungen zunächst temporär aus. Damit reagiert das Unternehmen auf das Kernproblem solcher Vorfälle: Sobald Gelder sich bewegen, sinkt die praktische Chance, einzelne Transfers später noch sauber zu stoppen oder zurückzurollen. Für Nutzer und Unternehmen zählt daher nicht nur die Höhe des Schadens, sondern die Geschwindigkeit der Eindämmung und die Frage, welche Mechanismen wirklich greifen.
Parallel zur operativen Schockwelle versucht Binance, Vertrauen über die Kommunikationsschiene aufzubauen. Auf der Plattform X erklärte die Kryptobörse, die Bestände der Nutzer seien „sicher“ und man werde alle Verluste ausgleichen. Solche Zusagen sind in der Branche keine Kleinigkeit, weil sie Erwartungen an Reserven und interne Ausgleichslogiken setzen. In der Meldung heißt es außerdem, Binance habe mit Partnern bereits betroffene Einheiten im Wert von rund drei Milliarden Dollar eingefroren. Unterm Strich zeigt das Muster: Nicht jeder Abfluss lässt sich verhindern, aber ein Teil lässt sich über Kooperationen und die schnelle Reaktion auf adressierte Mittelströme aus der Welt schaffen.
Für die technische und forensische Einordnung ist entscheidend, wem die Attacke zugeschrieben wird. Laut Analysefirma TRM Labs soll die Aktion nordkoreanischen Hackern der Gruppe TraderTraitor zuzuordnen sein. TRM Labs berichtet dabei, die Angreifer hätten einen Großteil der Summe von 6,36 Milliarden Dollar binnen 20 Minuten bewegt. Außerdem verweist die Analyse auf den Umstand, dass es sich damit um den bislang größten Angriff auf eine Digitalwährungsbörse gehandelt haben soll; bei der vorher schwerwiegendsten Attacke Anfang 2025 seien demnach rund 1,5 Milliarden Dollar auf der Börse Bybit erbeutet worden. TRM zufolge zielten die Angreifer zudem darauf ab, dem Einfrieren zuvorzukommen, indem sie Transaktionen anstoßen, während Teile der Beute bereits in einer Größenordnung von etwa 2,4 Milliarden Dollar gebunden gewesen seien, an die Herausgeber nach damaliger Lage nicht herankommen konnten.
Auch die Sicherheitsdetails, die im Kontext des Vorfalls genannt werden, verschieben den Blick weg von der Blockchain als „Sollbruchstelle“ hin zu der IT-Umgebung rund um Smart-Contracts und Börsenprozesse. Thomas Boele, Experte bei dem Cybersecurity-Unternehmen Check Point, ordnet das Geschehen als Einstieg über den kompromittierten Laptop eines Entwicklungs-Ingenieurs ein. In seinem Zitat betont er, die Schwachstelle sei nicht die Blockchain gewesen, sondern der Rechner eines Mitarbeiters mit weitreichenden Zugriffsrechten. Genau diese Aussage ist für Entscheider praktisch: Viele Organisationen konzentrieren sich auf Netzwerk- und Infrastrukturhärtung, unterschätzen aber die Gefahr, dass ein einzelnes Endgerät mit privilegierten Rechten die gesamte Pipeline kompromittieren kann. Boele leitet daraus Anforderungen ab, etwa eine strikte Trennung zwischen Entwicklungszugängen und Freigaben für Transaktionen, eine Richtlinienprüfung vor kritischen Aktionen sowie harte Limits, wie viel Geld wie schnell fließen darf.
Diese Empfehlung trifft einen zentralen technischen Trend: Security in Krypto-Umgebungen wird zunehmend als Prozess- und Rechteproblem verstanden, nicht als reines „Perimeter“-Thema. Wenn Entwickler-Workstations Zugriff auf Freigeschritte haben oder wenn Freigaben in der gleichen Vertrauenskette stattfinden wie die Entwicklung, entsteht ein Pfad, über den ein Angreifer nach dem ersten Zugriff nahezu direkt in die kritische Aktion gelangen kann. Dass TRM Labs von einer sehr kurzen Zeitspanne bis zur Verlagerung großer Teile spricht, macht die Architekturfrage noch dringlicher: Eine Freigabe- und Limit-Strategie ist nur dann wirksam, wenn sie in Millisekunden- bis Minutenbereichen greift und nicht erst, wenn Transfers bereits ausgelöst und verteilt sind. In der Praxis rücken damit auch Modelle wie „separation of duties“ sowie gestaffelte Freigaben für riskante Operationen stärker in den Vordergrund, weil sie die Schadenshöhe bei kompromittierten Konten begrenzen.
Marktseitig verschärft der Vorfall die Diskussion um Resilienz: Nutzer erwarten, dass Gelder nicht nur verwahrt, sondern im Ernstfall kontrolliert werden. Für Unternehmen außerhalb der Krypto-Welt hat das ebenfalls Relevanz, weil viele Arbeitsabläufe in ähnlichen Vertrauensgrenzen organisiert sind: Entwicklerzugriff, Bereitstellung, Freigabe und operative Ausführung liegen oft in einem engen Zusammenspiel. Der Binance-Hack zeigt daher weniger „Krypto-spezifische Magie“, sondern eine klassische Schwachstelle in der Kombination aus privilegiertem Zugriff, fehlender Trennung und zu langsamer Reaktion. Gleichzeitig zeigt die Nennung der Einfrierung mit Partnern, dass auch externe Schnittstellen und koordinierte Reaktionswege Bestandteil einer modernen Incident-Strategie sind.
Mit Blick auf die nächsten Schritte wird spannend, ob und wie schnell sich aus solchen Vorfällen konkrete Sicherheitsprüfungen ableiten lassen, etwa in Form regelmäßiger Audits von Freigabepipelines, strengere Endgerätehärtung für Entwicklungsrollen und konsequente Durchsetzung von Richtlinienprüfungen vor kritischen Aktionen. Die Aussage, dass die Verteidigung genauso schnell sein müsse wie der Abfluss, klingt wie ein operatives Mantra, lässt sich aber technisch übersetzen: nachvollziehbare Freigabeketten, harte Rate-Limits, Protokollierung mit schneller Detektion und ein Modell, das kompromittierte Geräte als angenommenes Risiko behandelt. Für die Branche bleibt dabei die wichtigste Lehre: Je früher das System kritische Aktionen verlangsamt oder blockiert, desto größer ist die Chance, dass Einfrieren und Ausgleich überhaupt realistisch werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance-Hack: 6,3 Milliarden Dollar betroffen – TRM sieht TraderTraitor" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance-Hack: 6,3 Milliarden Dollar betroffen – TRM sieht TraderTraitor" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance-Hack: 6,3 Milliarden Dollar betroffen – TRM sieht TraderTraitor« bei Google Deutschland suchen, bei Bing oder Google News!