
UK / LONDON (IT BOLTWISE) – Nordkorea soll bei Krypto-Diebstählen systematisch Devisen abschöpfen, um militärische Programme zu finanzieren. Besonders häufig wird dabei die mutmaßliche Verbindung zu TraderTraitor und der Lazarus Group genannt. Laut einem Bericht werden mehrere Verdachtsfälle über Jahre hinweg im Milliardenbereich beziffert. Gleichzeitig zeigen Beispiele aus klassischen Bankangriffen, dass die Cyberkriminalität strategisch auch außerhalb der Krypto-Welt agiert.
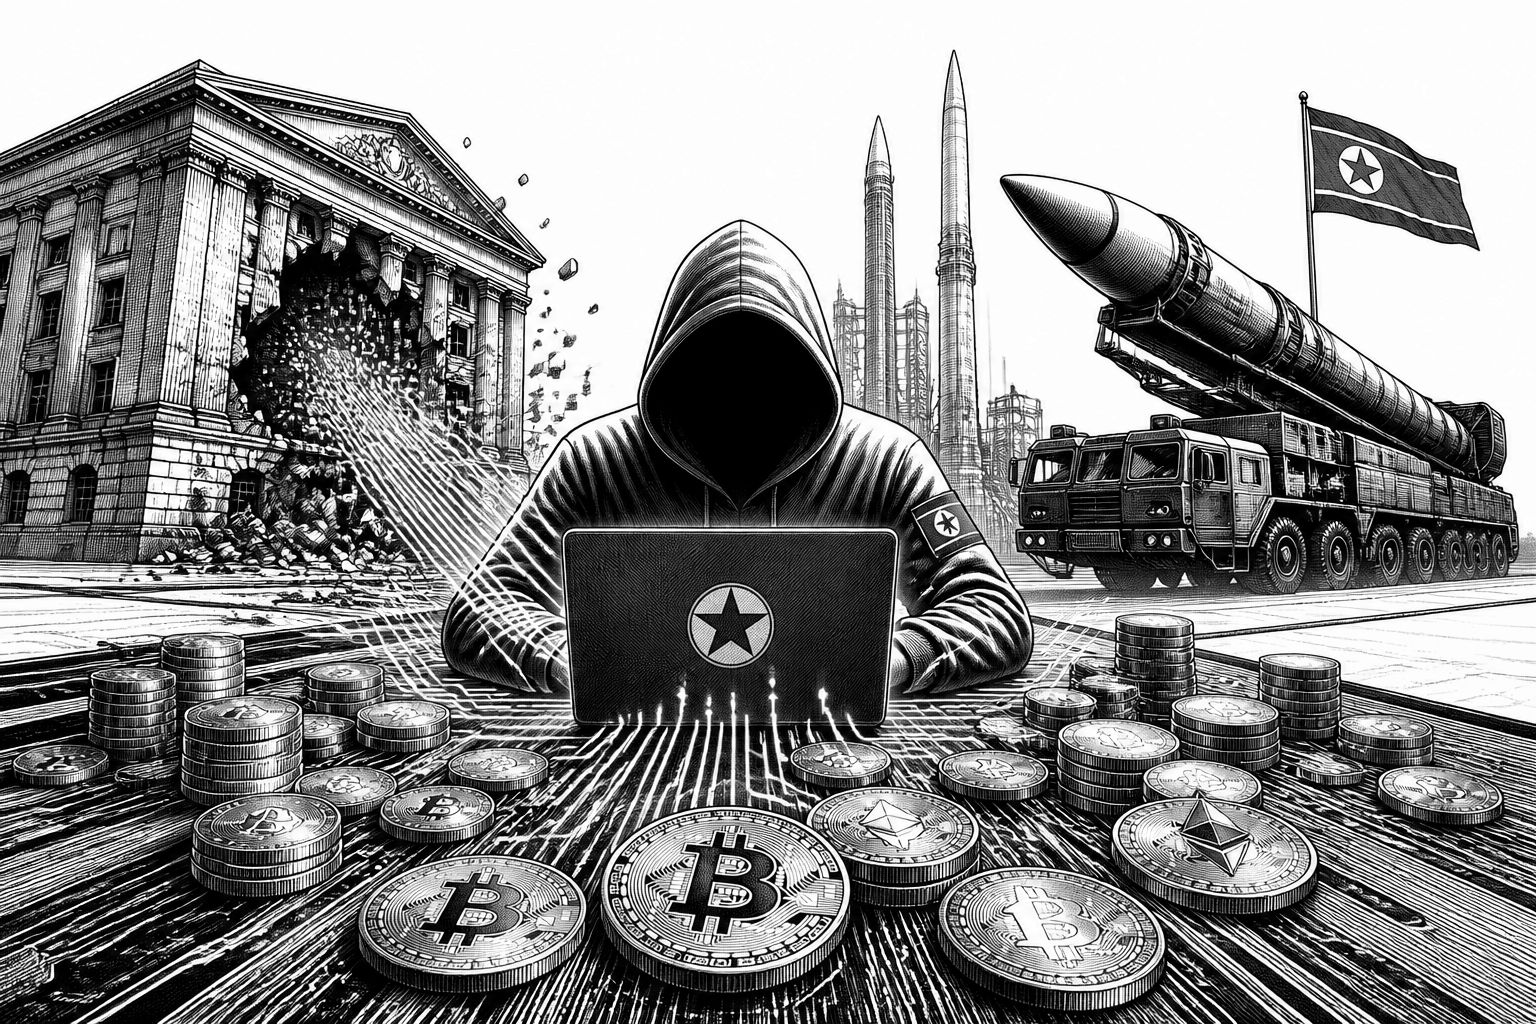
Krypto-Diebstähle wirken auf den ersten Blick wie ein Finanzkriminalitäts-Problem einzelner Plattformen. Die aktuelle Einordnung, wie sie aus dem Sicherheits- und Ermittlungsumfeld zusammengetragen wird, stellt jedoch einen viel größeren Zusammenhang her: Nordkorea wird seit Jahren mit ungewöhnlich hohen Einnahmen aus dem digitalen Untergrund in Verbindung gebracht, die sich in der Logik des Landes vor allem dann auszahlen, wenn traditionelle Einnahmequellen durch Isolation und Sanktionen versiegen. Genau hier setzt die These an, dass die Angriffe auf Krypto-Infrastrukturen nicht nur Geld bringen, sondern auch Devisen liefern können – also jener Währung, die für Ausrüstung, Beschaffung und externe Handelskette nötig ist. In diesem Rahmen werden für die Jahre zwischen 2017 und 2023 mehrere hundert Millionen bis mehrere Milliarden US-Dollar als Werte genannt, die aus mutmaßlichen Krypto-Vorfällen stammen könnten.
Im Zentrum der aktuellen Diskussion steht ein besonders großer Fall: Bei dem als Binance-Krypto-Diebstahl beschriebenen Vorfall wird eine Zuordnung zu TraderTraitor genannt, einer von Expertinnen und Experten als nordkoreanische Elite-Einheit beschriebenen Gruppe, die auch als Lazarus Group bekannt ist. Der Betrag, der in der Berichterstattung genannt wird, liegt bei 6,3 Mrd. US-Dollar (4,7 Mrd. Pfund). Wichtig ist dabei die sprachliche Einordnung: Die Verbindung wird zwar schnell mit der genannten Einheit verknüpft, aber eine endgültige Beweisführung sei nach dieser Darstellung noch nicht erfolgt. Für die technische Einordnung ist das gleichwohl bemerkenswert, weil der Mustervergleich nicht bei der Angriffsfläche endet, sondern bei den typischen Verhaltensweisen beginnt: Zielauswahl, Ausnutzung von Schwachstellen in der jeweiligen Infrastruktur und das anschließende Monetarisieren durch Ketten von Transfers über Zwischenstationen.
Aus Sicherheits- und Architektursicht ergibt sich daraus ein plausibles Warum. Laut Ciaran Martin, dem ehemaligen Leiter des UK National Cyber Security Centre, wirkt Nordkorea gerade dort besonders effizient, wo Krypto-Sektoren historisch häufig schneller wachsen als ihre Abwehrmaßnahmen. Er bringt es in einem Vergleich auf den Punkt: „Over the last decade, hackers have walked off with nine- or 10-figure sums from crypto hacks on more than 30 occasions. The number of traditional banks who have suffered a loss of more than $100m as a result of a cyber-attack in the same period is zero or one, “ sagte Martin. Der Kern der Aussage lässt sich technisch übertragen: Klassische Banken haben über Jahre hinweg stark ausgereifte Kontrollen wie mehrstufige Authentifizierung, engere Regulatorik, spezifische Incident-Response-Prozesse und konsequentere Segmentierung von Systemen. Im Gegensatz dazu ist der Krypto-Sektor oft fragmentierter – von Börsen über Custody-Services bis zu Wallet-Infrastrukturen –, was Angreifern mehr Angriffswege bietet und die Abwehr heterogener macht.
Dass es bei der Strategie nicht allein um Krypto geht, zeigen die beschriebenen Verweise auf Angriffe auf traditionelle Finanzhäuser. Beispielhaft wird der Fall Bangladesh Bank im Februar 2016 genannt: Dabei versuchten nordkoreanische Akteure, 951 Mio. US-Dollar von einem Konto zu verschieben, das die Bank bei der Federal Reserve Bank of New York führte. Entscheidend war offenbar nicht nur die technische Fähigkeit, sondern auch die Prozessumgebung, in der Banken Zahlungen routen: Zeitunterschiede und Zwischenkonten eröffnen Angreifern Fenster, um Transfers länger laufen zu lassen, bevor Checks greifen. In der damaligen Darstellung habe ein Stück Glück verhindert, dass der Großteil bis zur gewünschten Zwischenstation gelangte – der Wert, der am Ende gestohlen wurde, wird mit 81 Mio. US-Dollar beziffert. Gleichzeitig wird damit eine Brücke geschlagen: Wer in der Lage ist, klassische SWIFT-ähnliche Prozesse und Zahlungslogiken zu stören, kann diese Erfahrung auch in Krypto-Umgebungen übertragen, vor allem beim späteren „Abziehen“ von Geldern über mehrere Schritte.
Auch die geografische und organisatorische Reichweite wird in der Darstellung betont. Nordkorea sei als Staat stark abgeschottet, mit einem Internetzugang, der der breiten Bevölkerung offenbar nicht offensteht. Gleichzeitig wird beschrieben, wie Talent im Land gezielt gefördert und in Strukturen eingezahlt wird, die mit Cyberoperationen verbunden sind. Insbesondere wird im Kontext der Lazarus Group und des Reconnaissance General Bureau darauf verwiesen, dass mathematisch und naturwissenschaftlich starke Absolventen in Hackergruppen rekrutiert werden können. Für die Technikseite bedeutet das: Angriffe werden dann weniger zufällig, sondern folgen einer Art institutionellem Training, bei dem Playbooks, Fehlertoleranzen und Wiederverwendungsprinzipien systematisch weitergegeben werden. Historisch passt das zu dem Muster, das in der Berichterstattung ebenfalls angedeutet wird: Neben Cyberdiebstählen werden frühere Formen von Fälschungen und Drogenhandel als weitere Quellen genannt, die zur Stabilisierung des Regimes beitragen sollen.
Besonders aufschlussreich ist der Kontrast zu Vorfällen, in denen ein Ziel nicht primär „Krypto“ ist, sondern eine Organisation, deren Sicherheitsreife eher am Kultur- oder Unternehmensbetrieb hängt. Das Beispiel rund um Sony Pictures, den Netflix/Streaming-Nachbarschaftseffekt der Medienindustrie und eine angeblich nordkoreanisch koordinierte Aktion dient in der Darstellung vor allem als Erinnerung: Angriffe müssen nicht immer direkt Geld aus Krypto abziehen, um politische oder strategische Wirkung zu entfalten. Die in diesem Zusammenhang erwähnte Geschichte dreht sich um eine Filmproduktion, die Berichten zufolge wegen des Drucks aus dem Umfeld eines Angriffs online veröffentlicht bzw. weiterverbreitet wurde, nachdem zuvor eine Stornierung angedacht gewesen sei. So entsteht ein Gesamtbild, in dem Cyberangriffe zugleich Ertrag und Hebel sein können – also nicht nur „Diebstahl“, sondern auch Einflussnahme.
Für Unternehmen und IT-Leitungen folgt daraus eine praktische Frage: Wie widerstandsfähig ist die eigene Kette vom Frontend bis zur Treasury-Logik? Selbst wenn ein Angriff technisch „nur“ die Zugriffsschicht trifft, entscheidet die Nachgelagerte Verarbeitung darüber, ob Geld tatsächlich aus dem System heraus monetarisierbar wird. Die genannten Beispiele – von der Wachsamkeit klassischer Banken bis zur Vielzahl mutmaßlicher Krypto-Vorfälle, deren Summen weiter steigen – deuten darauf hin, dass viele Organisationen noch immer zu spät erkennen, wenn Angreifer zunächst Persistenz aufbauen und erst danach Zahlungs- oder Transferpfade orchestrieren. Genau deshalb rücken in professionellen Verteidigungsprogrammen heute stärker Playbooks für schnelle Quarantäne, signifikante Überwachung von Abflüssen und eine saubere Trennung von Rollen und Konten in den Fokus. Denn wenn die Angreifer wiederholt dort zuschlagen, wo Abwehrmaßnahmen heterogen und Prozesse lückenhaft sind, wird aus der Bedrohung ein wiederkehrendes Betriebsrisiko – nicht nur ein Einzelfall.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wie Krypto-Hacks Nordkoreas Nuklearprogramm mit Devisen finanzieren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wie Krypto-Hacks Nordkoreas Nuklearprogramm mit Devisen finanzieren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wie Krypto-Hacks Nordkoreas Nuklearprogramm mit Devisen finanzieren« bei Google Deutschland suchen, bei Bing oder Google News!