
LONDON (IT BOLTWISE) – Der VOLTA-Infostealer ergänzt seine Datenernte um eine KI-gestützte Opferpriorisierung. Nach dem Diebstahl von Kontositzungen, Zahlungsdaten und Wallet-Informationen erstellt er ein strukturiertes Evidence-Bundle und lässt ein LLM daraus ein monetarisierbares Zielprofil ableiten. Bei möglichen Modellverweigerungen greift das Malware-Setup auf eine mehrstufige Fallback-Kette zurück. Zusätzlich koppelt der Ablauf die Analyse eng an die eigene Infrastruktur des Opfers, bevor die Ergebnisse exfiltriert werden.
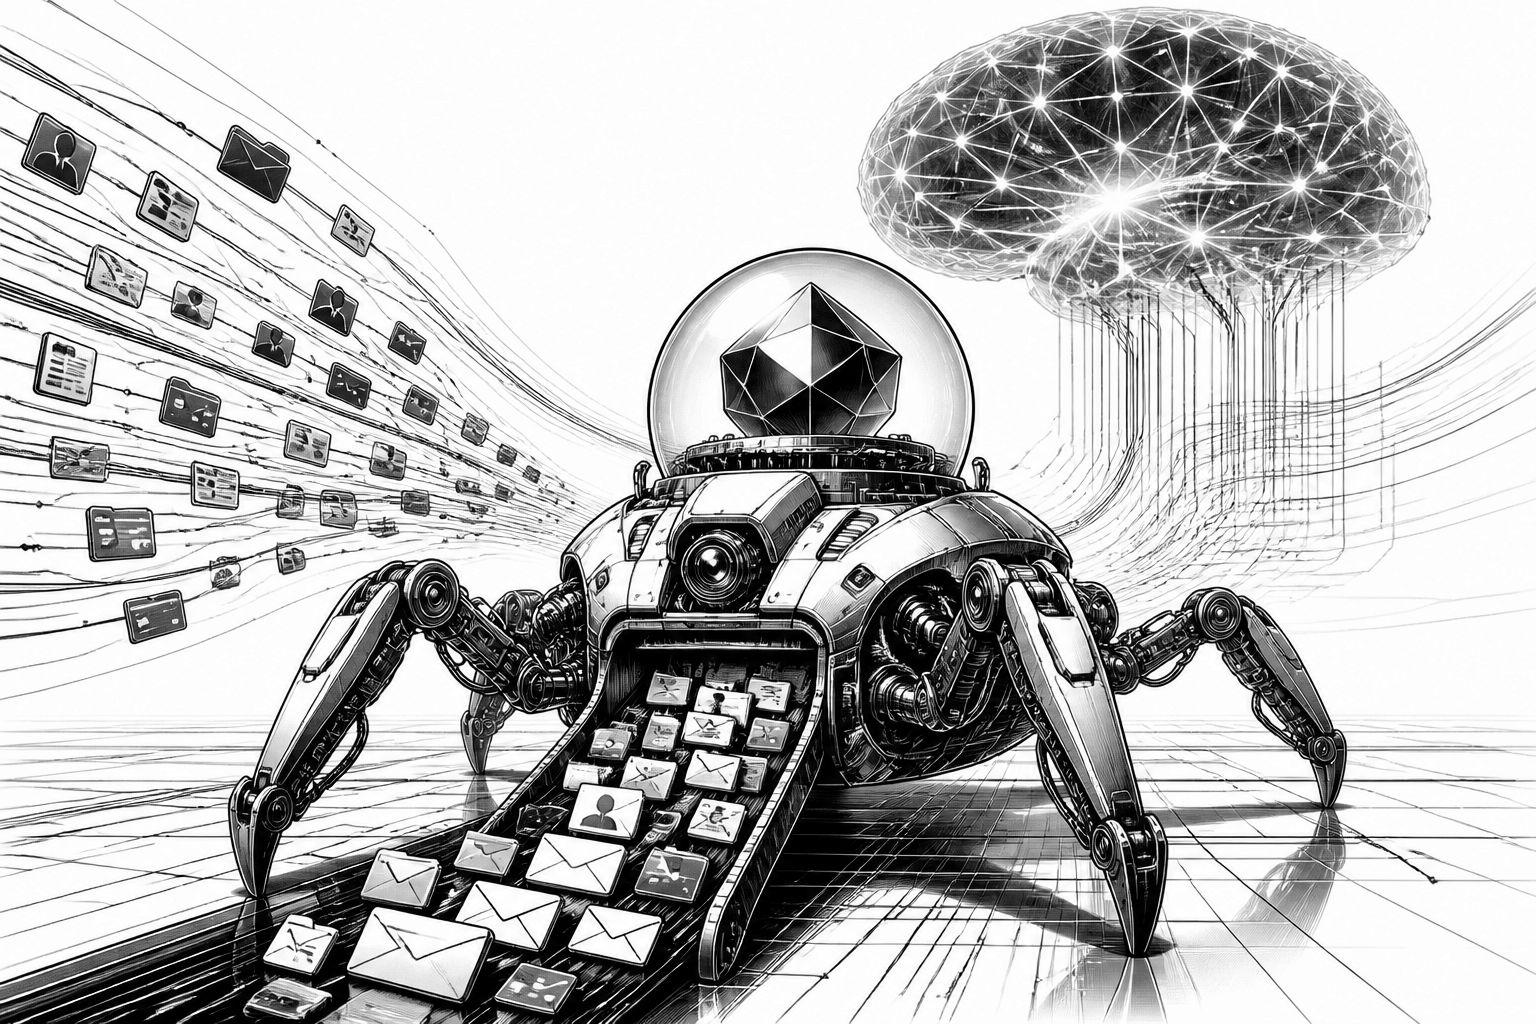
Der VOLTA-Infostealer wirkt auf den ersten Blick wie ein klassischer Vertreter der Credential-Diebstahl-Generation: Er sammelt Browser-Anmeldedaten, Session-Tokens und Zahlungsartefakte, um an möglichst viele Einstiegspunkte für spätere Monetarisierung zu kommen. Neu ist jedoch, dass die gesammelten Belege nicht nur exfiltriert werden, sondern in eine zweite Phase übergehen, die wie eine „Analytics-Stufe“ für den Angreifer funktioniert. Konkret baut VOLTA nach der Ernte ein strukturiertes Evidence-Bundle, das Person- und Kontokontexte zusammenführt, und sendet dieses Paket an ein Sprachmodell, das daraus eine priorisierte Zielbewertung ableiten soll. Damit verschiebt sich der Fokus von reinem Datensammeln hin zu einer modellbasierten Triage: Aus rohem Diebesgut wird eine sortierte Arbeitsliste, die dem Operator Zeit spart und gleichzeitig die Trefferquote erhöhen kann.
Technisch betrachtet setzt VOLTA dabei auf eine Arbeitsteilung, die für heutige KI-nahe Angriffsmodelle typisch ist: Die Malware sammelt in einem Durchlauf eine lange Liste relevanter Datenquellen, von Chromium-Umgebungen über Firefox/Thunderbird bis hin zu Wallet- und Token-Mechanismen. Dazu gehören unter anderem Session-Zugriffe auf Kommunikations- und Gaming-Plattformen (etwa Discord-, Telegram-, Steam- und Roblox-Kontexte), OAuth-Tokens, SSH- und Cloud-Provider-Schlüssel sowie WLAN-Profile. Besonders auffällig ist die Enrichment-Phase, in der gestohlene Sitzungen genutzt werden, um die Datenqualität zu erhöhen: VOLTA konsultiert E-Mail-Eingänge über authentifizierte Gmail-Zugriffe, um Belege wie Kaufbelege zu corroborieren und daraus etwa eine Wohnadresse abzuleiten. Parallel werden Bestellungshistorien aus Dienste-Clients wie Uber Eats oder DoorDash über die gestohlenen Sitzungen abgefragt, und Roblox-Inventare lassen sich per Live-Lookup bewerten. Das Ergebnis ist weniger ein „Dump“ als ein dossierartiges Profil, das monetäre Anker (wie Karten-last-4-Cluster oder Valuation-Parameter) enthält.
Für die KI-Stufe liefert VOLTA ein Hand-assembled JSON an einen externen Chat-Endpunkt und kombiniert es mit einem Systemprompt, der das Sprachmodell als forensischen Intelligence-Analysten positioniert. Die erwartete Ausgabe ist inhaltlich klar vorstrukturiert: Es soll eine Rubrik mit dem Titel „WHAT THEY’RE WORTH“ entstehen, in der Valuables nach Monetarisierung in low/medium/high tiering eingeordnet werden, ergänzt um eine zweite Rubrik „THEIR OPSEC“ zur Einschätzung der Sicherheitslage und der Passworthygiene. Dieser Mechanismus ist im Kern eine Übersetzungsaufgabe: Aus einer „Evidence“-Sammlung mit Geodaten, Arbeitgeberhinweisen, Metadaten zur Dokumentenerstellung und weiteren Indikatoren wird ein verwertbares Zielrating. Die Konfiguration wirkt dabei auf Genauigkeit optimiert, weil die Token-Generierung über eine niedrige Temperature von 0,2 auf deterministische Konsistenz getrimmt ist. Zusätzlich implementiert VOLTA eine Multi-Model-Strategie: Wenn das angeforderte Modell eine relevante Bewertung nicht ausführen will, prüft die Malware Antwortmuster wie „I can’t“ oder „I’m not able“ und springt in eine Fallback-Kette mit bis zu drei weiteren Modellen. Der Zweck dieser Architektur ist nicht Latenz-Optimierung, sondern Resilienz gegen Modellverweigerungen.
Damit folgt VOLTA einem übergreifenden Muster, das in der Cybercrime-Praxis schon länger sichtbar ist: Die Qualität der Entscheidung wird verlagert. Früher musste ein menschlicher Operator die gesammelten Daten sichten, Muster in getrennten Informationsinseln finden und daraus eine Priorisierung ableiten. Mit der KI-Stufe wird dieser analytische Aufwand durch eine Modellabfrage ersetzt – und zwar so, dass der Operator am Ende ein „citation-backed dossier“ erhält, das Verbindungen zwischen sonst verstreuten Elementen herstellen kann. Interessant ist dabei, wie eng die Annahmen über den Datenraum sind: Der Prompt fordert nicht nur das Wiedergeben von Fakten, sondern das Herstellen von Verknüpfungen zwischen Namen, Adressen oder Institutionen und Mustern in Passwörtern. Für Verteidiger bedeutet das: Selbst wenn ein Stealer-Tool in der Datenernte noch „nur“ bekannte Artefakte kopiert, kann die nachgelagerte KI-Schicht aus diesen Artefakten eine deutlich handlungsnähere Zielbeschreibung generieren. Das erhöht die Relevanz bereits bei frühen Kompromittierungszeichen, weil sich der Angriffsnutzen schneller operationalisieren lässt.
Für die Einordnung im Markt- und Verteidigungskontext ist zudem entscheidend, wie der Datenaustausch und die Ausspielung gestaltet sind. VOLTA exfiltriert die lokalen Dateien (evidence bundle und KI-Analyse) paketiert; die Inferenz „round-trip“ läuft über die Netzwerkverbindung des Opfers, bevor das Ergebnis zurück in das Datenpaket wandert. Gleichzeitig nutzt VOLTA kein fest verdrahtetes Set an Telegram-Kanälen oder API-Schlüsseln, sondern setzt auf eine Vorlage mit sechs austauschbaren Slots, die zur Build-Zeit befüllt werden. Das spricht für ein Builder-Modell: Der Zugang wird „konfektioniert“, während die eigentliche Codebasis als Produkt an verschiedene Kunden weitergegeben werden kann. Solange keine aktiv vom Angreifer gesteuerte Infrastruktur beobachtbar ist, verschiebt sich das Risiko teilweise vom klassischen Command-and-Control hin zu einem Betrieb, der über externe Endpunkte arbeitet, die auch für viele legitime Workloads genutzt werden. In der Praxis heißt das: Incident-Responder sollten nicht nur nach Malware-Indikatoren suchen, sondern auch nach ungewöhnlichen KI-/Chat-bezogenen Ausleitungen, insbesondere wenn sie mit gestohlenen Browser- oder E-Mail-Sitzungen verknüpft sind.
Für Gegenmaßnahmen nennt die Analyse mehrere Ansatzpunkte, die direkt an die technischen Engstellen der Kette ansetzen. Ein Schwerpunkt liegt auf App-Bound Encryption in Chrome: Wenn eine Anwendungskontrollrichtlinie die Prozessketten so einschränkt, dass Chrome nur aus freigegebenen Kontexten starten darf – und insbesondere headless-Starts aus unbekannten Prozessen blockiert –, kann die ABE-Decryption-Route unterbrochen werden. Ergänzend ist die Standardhygiene bei Credentials wichtig, also das konsequente Nutzen von hardware-backed Speichern und das schnelle Revoke potenziell kompromittierter Tokens. Dazu passt ein praktischer Forensik-Tipp: Selbst wenn der Hauptprozess beim Angriff Selbstlöschung betreibt, kann die Sicherung einer Datei wie „APPDATA%volta_debug.txt“ (ein timestamped Harvest-Log) helfen, den Umfang der Ernte und den Erfolg des LLM-Aufrufs nachzuvollziehen. Bei Krypto-Wallets gilt ein besonders strenger Maßstab: Wenn Seed-Phrasen im Klartext auf dem System lagen, ist aus Verteidigungsperspektive von einer vollständigen Kompromittierung auszugehen, sodass ein Migration auf ein frisches Wallet mit Seed von einem air-gapped Gerät nötig wird.
In Summe zeigt VOLTA, wie Künstliche Intelligenz im Crimeware-Stack zunehmend nicht als „schnellerer Diebstahl“, sondern als „entlastender Analyseschritt“ eingesetzt wird. Die entscheidende Frage für Security-Teams ist damit weniger, ob dieses Muster als nächstes auftaucht, sondern welche Phase des Angriffs dadurch als nächstes automatisiert wird: Datenernte, Datenkorrelation oder die Auswahl des lohnendsten weiteren Schritts. Gleichzeitig macht die Fallback-Strategie klar, dass Angreifer die Grenzen einzelner Modellinstanzen einkalkulieren und auf Ablehnung vorbereitet sind. Damit steigt die Wahrscheinlichkeit, dass ähnliche KI-gestützte Triage-Funktionen künftig häufiger in Malware-Pipelines landen – nicht als spektakuläres Einzelfeature, sondern als systematische Schicht, die aus Kompromittierungen schneller verwertbare Entscheidungen ableitet.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "VOLTA-Infostealer mit KI-Dossier: Opferdaten werden monetarisierbar priorisiert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "VOLTA-Infostealer mit KI-Dossier: Opferdaten werden monetarisierbar priorisiert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »VOLTA-Infostealer mit KI-Dossier: Opferdaten werden monetarisierbar priorisiert« bei Google Deutschland suchen, bei Bing oder Google News!