
SPRING LAKE / LONDON (IT BOLTWISE) – Ein ehemaliger US-Regierungsauftragnehmer wurde nach einem Bundesverfahren festgenommen, weil er mutmaßlich klassifizierte militärische Informationen über Social Media geteilt haben soll. Laut Anklage begann die Tätigkeit 2021 bei einem Sicherheitsdienstleister in Fort Bragg, von wo aus er durch eine Top-Secret-Freigabe Zugriff auf vertrauliche Einsatzdaten hatte. Die Ermittler fanden zudem Hinweise auf die unerlaubte Weitergabe von Aufnahmen sowie ein zuvor vermisst gemeldetes Nachtsichtgerät. Unklar bleibt zunächst, wie umfangreich die Publikationen waren und ob weitere Personen betroffen sind.
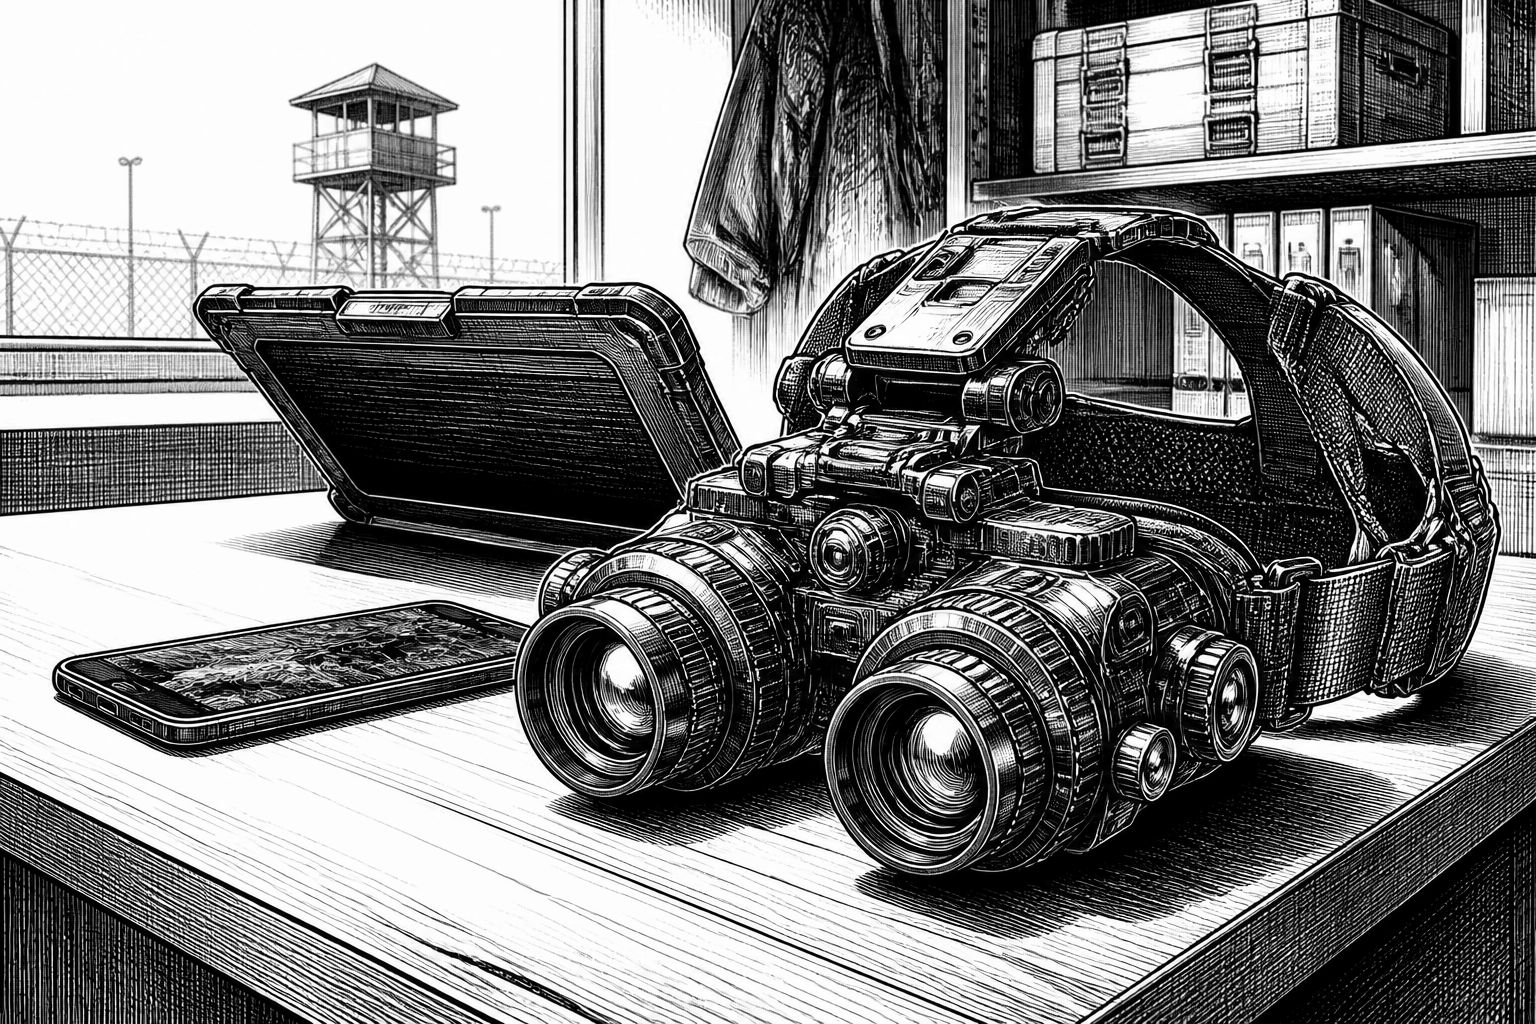
Der Fall wirft ein grelles Schlaglicht auf eine Lücke, die in vielen Sicherheitsmodellen eher als „Randrisiko“ behandelt wird: digitale Vertriebskanäle. Laut Angaben von US-Behörden wurde James Thomas Ashbacher (37) nach einem Bundesverfahren festgenommen, nachdem er mutmaßlich klassifizierte militärische Informationen über Social Media geteilt und damit die Informationsschutzkette durchbrochen haben soll. Die Ermittlungsrichtung ist dabei gleich zweigeteilt: Neben der unbefugten Weitergabe sollen auch physische Ausrüstungsgegenstände entwendet worden sein, wodurch sich eine klassische Cyber-Komponente mit materiellen Sicherheitsrisiken überlagert.
Technisch betrachtet beginnt die problematische Stelle oft nicht im Upload-Prozess, sondern im Berechtigungssystem. Ashbacher soll den Angaben zufolge seit 2021 für ein privates Unternehmen gearbeitet haben, das Sicherheits- und Notfallmanagement-Leistungen bei Fort Bragg erbrachte. Seine Rolle habe laut Anklage Zugang zu klassifizierten Informationen über eine Top-Secret-Sicherheitsfreigabe ermöglicht. Genau solche Freigaben sind in US-Umgebungen mit strikten „Need-to-know“-Prinzipien verknüpft; im Kern bedeutet das: Selbst wenn Personen grundsätzlich autorisiert sind, bleibt der Umgang mit spezifischen Inhalten in Umfang und Zweck eng begrenzt.
Die Vorwürfe setzen dann an der Schnittstelle zwischen geschützten Daten und privaten Endgeräten an. Laut Staatsanwaltschaft/Ermittlungsbehörden soll Ashbacher Material fotografiert und kopiert haben, das Vorgänge klassifizierter militärischer Operationen zeigte. Anschließend sollen die Bilder und Videos auf einer Social-Media-Plattform veröffentlicht und später von anderen Nutzern weiter auf eine zweite Website geteilt worden sein. Aus Sicht der Informationssicherheit ist daran besonders kritisch, dass die zweite Verbreitungsebene die Rückholbarkeit von Inhalten stark reduziert: Selbst wenn Beiträge später gelöscht werden, bleiben Kopien, Screenshots und Reuploads oft länger bestehen als die ursprünglichen Posts.
Auch die Ermittlungsseite folgt einem typischen Muster, das in Fällen dieser Art die Beweissicherung strukturiert. Laut FBI fanden die Durchsuchungsmaßnahmen in der Wohnung des Beschuldigten unter anderem ein Auszeichnungsdokument, das klassifizierte Verteidigungsinformationen enthalten soll. Parallel wurden Ermittlerberichte so ergänzt, dass zudem ein Nachtsichtsystem einer Army-Special-Operations-Einheit wiedergefunden wurde, das zuvor als vermisst gemeldet gewesen sein soll. Gerade bei solchen Geräten ist die technische Brisanz hoch, weil Verfügbarkeit, Leistungsdaten und Einsatzprofile sicherheitsrelevant sind – selbst wenn die Öffentlichkeit „nur“ das Vorhandensein eines Systems wahrnimmt.
Für Unternehmen und öffentliche Auftraggeber ist dieser Fall weniger eine Frage von „Hacker vs. Insider“, sondern eine Frage der Systemarchitektur entlang der gesamten Prozesskette. In vielen Organisationen existieren zwar Richtlinien für die Nutzung von Smartphones, Kameras und Speichermedien, doch die Wirksamkeit hängt von mehreren Faktoren ab: Wie konsequent werden Endpoints kontrolliert, wie transparent sind Überwachungs- und Logging-Prozesse, und wie schnell können „Policy Violations“ erkannt und eskaliert werden? Dazu kommt, dass private Auftragnehmer mit wechselnden Rollen und wechselnder Zugriffstiefe oft in komplexen IT- und Compliance-Umfeldern arbeiten, in denen klare technische Barrieren wichtiger werden als rein organisatorische Schulungen.
Markt- und Trendbezug bekommt der Komplex dadurch, dass Social-Plattformen als „Publikationsschicht“ zunehmend auch für Inhalte genutzt werden, die ursprünglich für interne Zwecke gedacht waren. Selbst wenn die Veröffentlichung durch einen Einzelfall erfolgt, entstehen für die Verteidigung und für Sicherheitsbehörden neue Anforderungen an die Früherkennung: Musterbasierte Analysen von Metadaten, Bildinhaltsabgleich sowie Kontextmodelle zur Erkennung ungewöhnlicher Abfolgen von Uploads können helfen, ersetzen aber nicht die Kontrolle der Datenflüsse an der Quelle. Hinzu kommt, dass die Suche nach Kopien in verteilten Netzwerken erheblich mehr Zeit beansprucht als die Sperrung des ersten Posts.
Unterm Strich zeigt der Fall, wie eng vernetzte Kommunikationswege mit traditionellen Sicherheitsgütern zusammenstoßen: klassifizierte Informationen auf der einen Seite, aber auch Hardware mit direktem operativem Nutzen auf der anderen. Die Ermittlungen dauern an; eine Bewertung der tatsächlichen Schuld steht damit noch aus, auch wenn der Beschuldigte laut Anklage und FBI-Angaben unter anderem wegen des unzulässigen Übermittelns und Behaltens von nationalen Verteidigungsinformationen sowie wegen des Diebstahls von Staatseigentum belangt wird. Für die Praxis bedeutet das: Wer Daten- und Geräte-Sicherheit ernst nimmt, muss KI-gestützte Erkennung (z. B. zur Mustererkennung bei Medien) mit harten technische Barrieren und auditierbaren Zugriffsgrenzen kombinieren – sonst entsteht genau jene „Kette aus berechtigtem Zugriff und unautorisiertem Export“, die in solchen Vorwürfen sichtbar wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI ermittelt: Ex-Auftragnehmer soll klassifizierte Infos und Nachtsichtgerät geleakt haben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI ermittelt: Ex-Auftragnehmer soll klassifizierte Infos und Nachtsichtgerät geleakt haben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI ermittelt: Ex-Auftragnehmer soll klassifizierte Infos und Nachtsichtgerät geleakt haben« bei Google Deutschland suchen, bei Bing oder Google News!