
BELGIEN / LONDON (IT BOLTWISE) – In Belgien haben Angreifer Supermarkt-Kühlsysteme per Fernzugriff in den Defrost-Modus versetzt. Wie aus Berichten zu den Vorfällen in Belgien und Schweden hervorgeht, stiegen dabei die Temperaturen in Online-gesteuerten Gefrieranlagen auf bis zu 50 Grad Celsius. Betroffene Betreiber gehen von erheblichen Schäden durch auftauende und verdorbene Lebensmittel aus. Der Vorfall zeigt erneut, wie stark physische Infrastruktur von stabiler IT-Sicherheit abhängt.
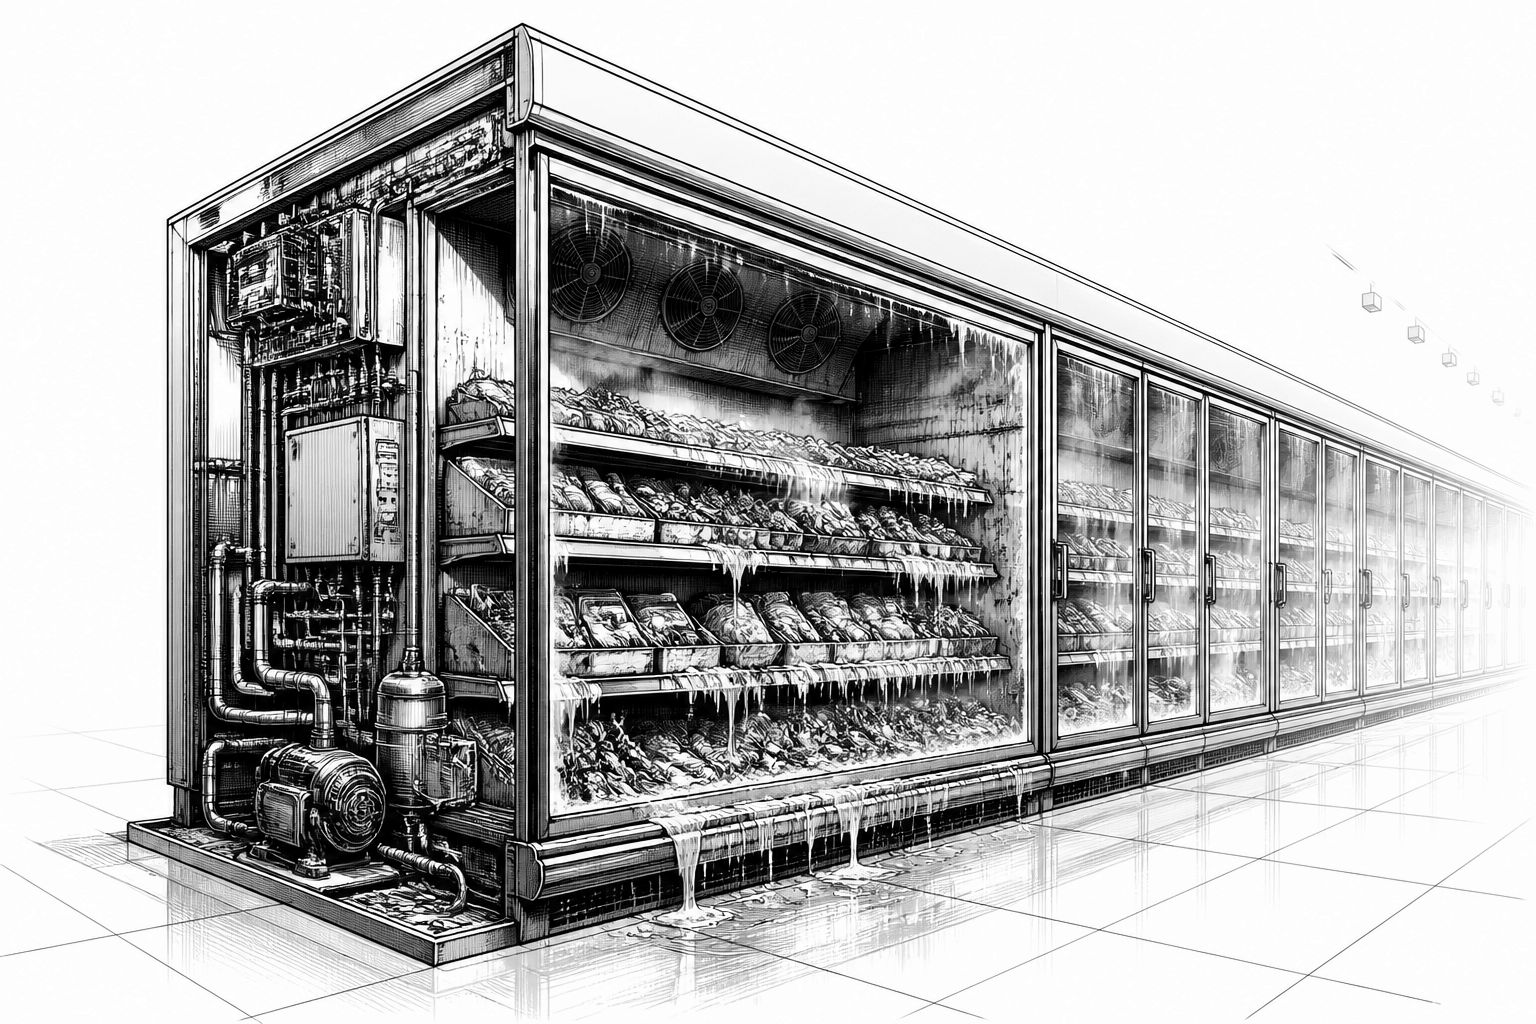
Nur wenige Wochen nach einem als „unprecedented“ beschriebenen Cyberangriff auf Supermarkt-Kühlsysteme in Frankreich ist eine sehr ähnliche Attacke auch in Belgien und Schweden aufgetaucht. Im Kern geht es nicht um die IT eines Unternehmens im klassischen Sinne, sondern um die physische Kühlkette: Online-gesteuerte Gefrier- und Tiefkühlschränke werden per Fernzugriff so beeinflusst, dass sie in kurzer Zeit auftauen. In der aktuellen Meldelage wird von Temperaturen um 50 Grad Celsius gesprochen, wodurch Gefriergut sehr schnell defrostet und der Warenbestand praktisch unbrauchbar wird. Für Betreiber ist das ein doppeltes Problem: Neben möglichen Betriebsunterbrechungen drohen auch unmittelbare wirtschaftliche Verluste durch entsorgte Lebensmittel sowie Zusatzaufwände beim Wiederhochfahren der Anlagen.
Technisch betrachtet deutet das Muster auf eine gezielte Manipulation des Temperatur- und Zeitverhaltens von Kühlsystemen hin. Laut den Angaben im Bericht wurden die eingebauten Abtau-/Defrost-Modi der betroffenen Geräte aus der Ferne aktiviert und dabei die Logik für Temperatur und Abtauzeit überschrieben. Genau diese Vorgehensweise wird als identisch zum Vorgehen beim Angriff in Frankreich beschrieben: Die Kühlschränke sind zwar für den Betrieb mit einem Netzwerkzugang ausgelegt, aber sie besitzen offenbar einen Mechanismus, der sich so ansteuern lässt, dass „Abtauen“ zur Schadensroutine wird. Dass die Angreifer hierfür keinen lokalen Eingriff am Gerät benötigen, erhöht die Reichweite des Schadens: Einmal erfolgreich in die Fernsteuerung gelangt, kann ein Angreifer innerhalb kurzer Zeit viele Filialen oder sogar mehrere Kühlzonen gleichzeitig treffen.
In Belgien soll der Vorfall am Sonntagabend gegen Mitternacht begonnen haben. Für die Region wird zudem eine Größenordnung genannt, nach der mindestens zwanzig Kühl- bzw. Gefriereinheiten betroffen gewesen sein sollen. Als betroffene Ketten werden unter anderem Delhaize sowie weitere europäische Anbieter genannt, darunter auch Carrefour und Spar. Hinter den Zahlen steckt für die Praxis ein klares Bild: Selbst wenn der Angriff „nur“ einzelne Geräte trifft, reicht ein Defrost-Impuls über mehrere Stunden oder gar Minuten häufig aus, um ganze Produktchargen zu ruinieren. Besonders problematisch wird das, weil Kühlketten in Supermärkten nicht als isolierte Inseln betrachtet werden können. Sobald Temperaturen ansteigen, geraten nicht nur Tiefkühlkost, sondern oft auch angrenzende Logistik- und Abverkaufsprozesse unter Druck.
Der Blick nach Schweden zeigt, dass das Risiko keineswegs auf ein Land oder einen einzelnen Betreiber begrenzt ist. Berichtet wird, dass ICA- und Coop-Standorte in mehreren Geschäften ähnliche Störungen meldeten, begleitet von Fotos aus der Praxis, die Mitarbeiter bei der Entsorgung von Waren zeigen. Auch hier wird der Zeitdruck deutlich: Sobald sich die Kühlleistung „umprogrammieren“ lässt, muss der Betrieb schnell entscheiden, ob Ware noch verkehrsfähig ist oder ob sie sofort aus dem Sortiment genommen werden muss. Damit verschiebt sich der Schwerpunkt von der reinen IT-Störung hin zur Krisenreaktion im laufenden Handelsbetrieb. Dass Betreiber anschließend versuchen, Systeme wieder zu stabilisieren, ist zwar logisch, aber die eigentliche Herausforderung beginnt davor: Wie verhindert man, dass ein Defrost-Schalter überhaupt per Fernzugriff missbraucht werden kann?
Aus Unternehmenssicht nennt der Bericht dafür einen konkreten Zwischenweg. Delhaize wird mit Angaben des CEOs Stephan Moelans verbunden, wonach der Konzern intensiv an der Absicherung der Kühlsysteme gearbeitet habe, aber physische Änderungen an den Geräten nötig seien. Als pragmatische Maßnahme wird der Wechsel auf eine sichere Internetanbindung beschrieben, die im Zuge des vorherigen Angriffs offenbar von vielen Kunden bereits umgesetzt wurde. Genau in dieser „Zwischenzeit“-Empfehlung liegt der technisch-organisatorische Kern: Moderne Kühlanlagen sind zunehmend cloud- oder netzbasiert integriert, um Wartung, Telemetrie und Energieoptimierung zu verbessern. Gleichzeitig schaffen diese Schnittstellen neue Angriffsflächen, vor allem dann, wenn Updates, Segmentierung oder Absicherungsmechanismen nicht für eine schnelle Eindämmung ausgelegt sind. Dass ein Fernzugriff auf Temperatur- und Defrost-Logik offenbar möglich war, deutet darauf hin, dass Authentifizierung, Zugriffsbeschränkung oder Gerätehärtung nicht ausreichen, um solche Manipulationen zuverlässig zu blockieren.
Damit rückt auch der breitere Sicherheitskontext in den Fokus: Die Meldung stellt den Angriff als Warnsignal dar, dass fundamentale Alltagsfunktionen und Infrastruktur stark von Internet-Konnektivität abhängen. Gleichzeitig verweist sie auf eine wachsende Zahl von Cybervorfällen in der „physischen Welt“ – also in Bereichen, in denen IT direkt den Betrieb realer Maschinen beeinflusst. In diesem Zusammenhang wird außerdem die Rolle von KI-gestützten Angreifertechniken angesprochen: Es heißt, KI-Modelle könnten es Akteuren ermöglichen, auch ohne spezielle Expertise „mit Leichtigkeit“ zu hacken. Selbst ohne den Sprung von einzelnen Technikdetails zur exakten Angreifer-Toolkette bleibt die Richtung plausibel: KI kann bei der Ausarbeitung von Social-Engineering-Texten, bei der Suche nach Schwachstellen oder beim Automatisieren von Erkundungsphasen helfen. Für Unternehmen bedeutet das vor allem, dass Sicherheitsmaßnahmen nicht mehr nur „hardening“ im Sinn einzelner Fixes sind, sondern ein wiederholbares Vorgehen in Risikoanalyse, Monitoring und Incident Response.
Für Betreiber und Lieferketten ergeben sich daraus mehrere handfeste Konsequenzen. Erstens müssen Fernzugriffe auf Geräteklassen, die direkt Lebensmittelsicherheit betreffen, so gestaltet werden, dass Fehlbedienung und böswillige Aktivierung klar unterbunden werden, etwa durch strikte Zugriffsrollen, Netzwerksegmentierung und robuste Absicherung der Steuerkanäle. Zweitens reicht ein reiner Update-Zyklus oft nicht, wenn Angreifer bereits über bestehende Schwachstellen oder Fehlkonfigurationen verfügen; daher werden Notfallpfade wichtig, die im Betrieb ohne großen Umbau greifen. Drittens zeigt der Vorfall, wie schnell der wirtschaftliche Schaden bei Kühlketten entsteht: Ein Moduswechsel kann innerhalb kurzer Zeit die Qualität ganzer Bestände zerstören, während die IT-Seite parallel noch ermittelt. Schließlich lohnt sich der Blick auf die Lieferantenabhängigkeit: Wenn Gerätehersteller physische Anpassungen verlangen und gleichzeitig Fernanbindung als Zwischenlösung empfiehlt, entsteht für den Handel ein Zeitfenster, in dem technische und vertragliche Verantwortlichkeiten zusammenpassen müssen. Die Angriffe in Belgien und Schweden wirken damit wie ein zusätzlicher Belastungstest für die gesamte Kette zwischen Gerät, Netzwerk, Steuerung und Betriebsentscheidung.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Supermarkt-Kühlsysteme in Belgien und Schweden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Supermarkt-Kühlsysteme in Belgien und Schweden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Supermarkt-Kühlsysteme in Belgien und Schweden« bei Google Deutschland suchen, bei Bing oder Google News!