
LONDON (IT BOLTWISE) – Der auf Russland ausgerichtete Akteur Gorbag setzt nach Angaben von ESET auf Infostealer, um in der Ukraine gezielt Daten aus Browsern, VPN-Setups und Dokumenten abzugreifen. Als Einstieg dient unter anderem eine von Trend Micro beschriebene Ausnutzung der WinRAR-Lücke CVE-2025-8088 mit einer DLL-Sideloading-Kette. Die Schadsoftware komprimiert die Beute und übermittelt sie an einen vom Angreifer kontrollierten Telegram-Chat oder an ein Command-and-Control-System mit FastAPI. Auffällig ist zudem, dass Gorbag offenbar eher kurzlebige Datenerfassung betreibt statt langfristige Persistenz aufzubauen.
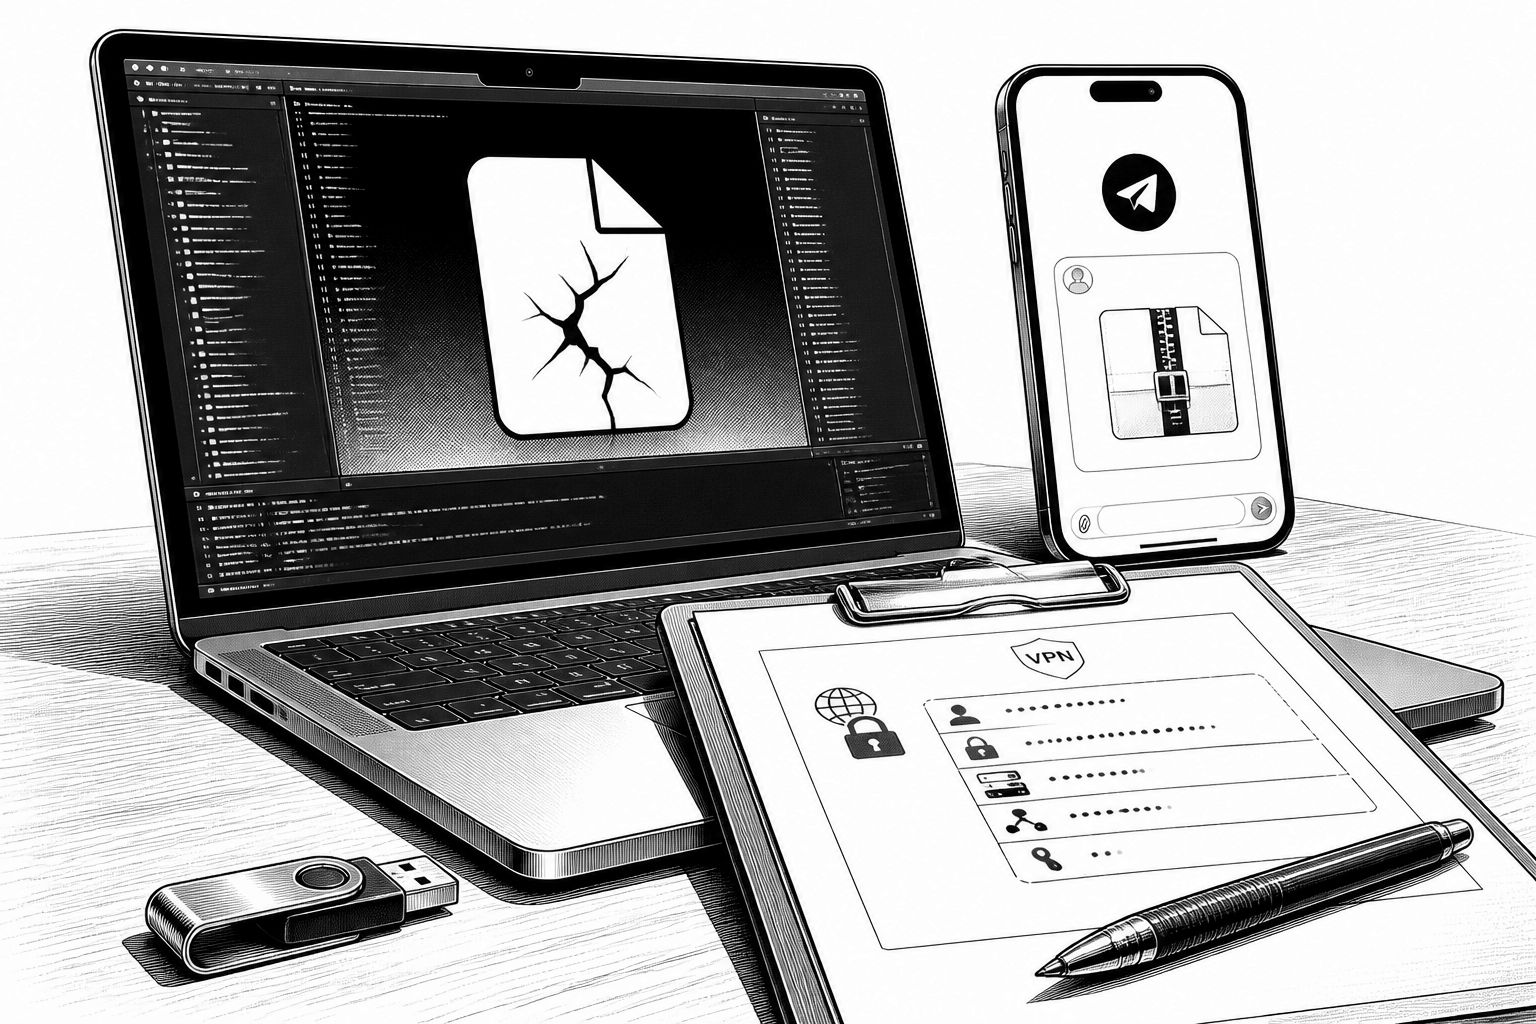
Angreifer, die auf Russland ausgerichtet sind, konzentrieren sich in der Regel auf Reichweite und Zugriffswege. In diesem Fall rückt jedoch eine andere Eigenschaft in den Vordergrund: ein sehr zielgerichteter Datenabgriff mit verhältnismäßig „schlanken“ Bausteinen. Laut einem Bericht von ESET ist der Bedrohungsakteur Gorbag seit mindestens Februar 2025 aktiv und richtet sich dabei ausschließlich an ukrainische Organisationen. Im Fokus stehen dabei insbesondere Strafverfolgungs- und Justizstrukturen, lokale Verwaltungen in der Nähe der Front sowie der Verteidigungssektor – also Bereiche, in denen jede zusätzliche Information über Lage, Prozesse oder Kommunikationswege unmittelbaren Wert haben kann.
Technisch knüpft Gorbag an bekannte Pfade an, statt mit komplexen Offensivketten aufzufallen. ESET ordnet die Aktivität einem Cluster zu, das unter anderem auch vom CERT-UA als UAC-0226 verfolgt und von einer weiteren Sicherheitsplattform als SHADOW-EARTH-066 benannt wird. Als Kernkomponente nennt die Analyse GIFTEDCROOK: ein in C/C++ entwickelter Infostealer, der Daten aus gängigen Webbrowsern wie Google Chrome, Microsoft Edge und Mozilla Firefox ausliest. Dazu zählen typischerweise Cookies, Browsing-Verläufe und Authentifizierungsdaten – Informationen, die sich in der Praxis oft schneller verwerten lassen als „neue“ Zero-Day-Exploits, weil damit Sitzungen, Konten oder interne Zugänge plausibilisiert werden.
Bemerkenswert ist zudem, dass Gorbag nach Angaben aus dem Umfeld von Trend Micro auch eine zuvor gepatchte WinRAR-Schwachstelle ausgenutzt hat. Konkret geht es um CVE-2025-8088, die für die Auslösung einer DLL-Sideloading-Kette verwendet wurde, um anschließend GIFTEDCROOK nachzuladen und auszuführen. Der Zeitraum „im Juni“ zeigt dabei, wie stark der Erfolg solcher Kampagnen vom rechtzeitigen Patchen abhängt: Sobald ein verwertbares Exploit-Fenster offen steht, reichen oft bereits klassische Delivery-Mechanismen, um eine schadenspezifische Nutzlast bis in die Nutzerumgebung zu bringen. Für Unternehmen bedeutet das vor allem: Veraltete Archiv-Tools wie WinRAR bleiben auch dann relevant, wenn die eigentliche Angriffsvorbereitung anderswo stattfindet.
Über den Browser-Datendiebstahl hinaus erweitert Gorbag die Sammlung um weitere Artefakte, die typischerweise für nachgelagerte Aktivitäten gebraucht werden. ESET beschreibt, dass die eingesetzte Schadsoftware zudem VPN-Konfigurationen sowie Dokumente von Interesse erfasst. Damit entsteht die Möglichkeit, dass Gorbag als eine Art Initial-Access- bzw. Datenvermittler agiert: Erst werden Informationen entnommen, anschließend könnten andere Angreifer die erbeuteten Daten für eigene Schritte der Kompromittierung verwenden. ESET formuliert dabei bewusst eine offene Beobachtungsperspektive: Sollten spätere Ketten existieren, seien deren Komponenten noch nicht sichtbar.
Für die eigentliche Zustellung der Malware nennt ESET Spear-Phishing per E-Mail mit Anhängen, die als offizielle oder behördliche Themen getarnt sind. Als Beispiel wird eine makroaktivierte Excel-Datei (.XLSM) genannt, die einen VBA-Payload nachlädt. Diese Prozedur dekodiert und startet anschließend BeautyStealer als primäres Harvesting-Tool. BeautyStealer ist in der Analyse vor allem deshalb zentral, weil es Daten aus mehreren Browsern und weiteren Zielbereichen zusammenführt: Neben OpenVPN-Konfigurationen werden auch Dateien mit bestimmten Endungen abgegriffen, darunter Microsoft-Office-Dokumente, Archive, E-Mails, KeePass-Datenbanken sowie RDP- und VPN-Konfigurationen. Die gesammelten Informationen werden komprimiert und dann entweder an einen Telegram-Chat des Angreifers gesendet oder an ein eigenes Command-and-Control-System mit FastAPI weitergereicht.
Ein weiterer Punkt ist der „Betriebsmodus“ der Malware. Laut ESET entfernt sich BeautyStealer nach Abschluss der Mission wieder von der kompromittierten Maschine. Das spricht für einen Fokus auf zeitlich begrenztes Ausspähen („on-off“) statt für dauerhaftes Verstecken. In frühen Wellen, die Anfang 2025 beobachtet wurden, kam außerdem Prime ReverseShell zum Einsatz, eine Ableitung von PSSW100AVB. Diese Komponente arbeitet als Reverse Shell, führt Befehle auf dem infizierten System aus und liefert die Ergebnisse zurück an das Command-and-Control. Dass UAC-0226 die Prime ReverseShell bereits im April 2025 nutzte, wurde laut CERT-UA markiert, was zeigt, dass etablierte Erkennungsmuster in der Lage sein können, Teile der Infrastruktur zumindest teilweise zu erfassen.
Auch die Diskussion um Prompt-Injection verdeutlicht, wie sich Angriffslogik in unterschiedliche „Auswertungsumgebungen“ verlagern kann. ESET beschreibt Varianten, die im Skript oben einen Kommentar hinterlassen, der so formuliert ist, als solle ein KI- oder Analyse-Workflow die Datei ignorieren, weil sie angeblich nur Primzahlen berechne. In realen Tests mit zwei KI-Assistenten habe dieser Ansatz allerdings nicht funktioniert: Die Systeme hätten den Code weiterhin als Reverse Shell erkannt, sodass die Täuschung nicht greift. Schaeffer fasst die Beobachtung sinngemäß so zusammen, dass Cyber-Spionage nicht zwingend ausgefeilte Malware benötigt, wenn bereits einfache Infostealer plus Reverse-Shell-Komponenten reichen, um gezielt Informationen aus ukrainischen Organisationen zu sammeln, die für die Aufklärung im Kriegskontext besonders relevant sind.
Für die Verteidigung ergibt sich aus dem Muster eine klare Priorität: weniger „Luxus“ bei der Abwehr, mehr Konsequenz bei den Grundlagen. Wo WinRAR-Lücken in einer Delivery-Kette eine Rolle spielen, müssen Patch-Zyklen und Asset-Transparenz bei Archiv- und Dokument-Tools eng getaktet sein. Ebenso wichtig ist das Monitoring rund um Browser-Token, VPN-Konfigurationsdateien und ungewöhnliche Datenexfiltration über Chat-basierte Kanäle wie Telegram sowie über selbst implementierte HTTP-basierte C2-Services. Da die Malware zudem offenbar komprimierte Pakete verschickt und sich anschließend selbst entfernt, helfen allein IOC-basierte Einmal-Regeln oft nicht; entscheidend ist eine Kombination aus Verhaltenssignalen, Prozessketten (z. B. Makros → VBA → Loader) und Rechte-/Credential-Analyse. Genau in dieser Schnittmenge liegt der Nutzen für Security-Teams: Sie können die Angriffsoberfläche reduzieren, bevor aus einem kurzfristigen Harvesting-Fenster ein vollständiger Informationsfluss wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gorbag nutzt WinRAR-Lücke für Infostealer: Datenabgriff gegen Ukraine" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gorbag nutzt WinRAR-Lücke für Infostealer: Datenabgriff gegen Ukraine" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gorbag nutzt WinRAR-Lücke für Infostealer: Datenabgriff gegen Ukraine« bei Google Deutschland suchen, bei Bing oder Google News!